Se a instalação do agente do Application Real-Time Monitoring Service (ARMS) falhar para uma aplicação em um cluster do Container Service for Kubernetes (ACK), a causa é a ausência do ARMS Addon Token no cluster que você deseja gerenciar.
Para resolver esse problema, verifique se o token existe e conceda as permissões necessárias.
Etapa 1: Verificar se o ARMS Addon Token existe
Faça login no console do ACK. No painel de navegação à esquerda, clique em Clusters e clique em nome do seu cluster.
No painel de navegação à esquerda, escolha Configurations > Secrets.
-
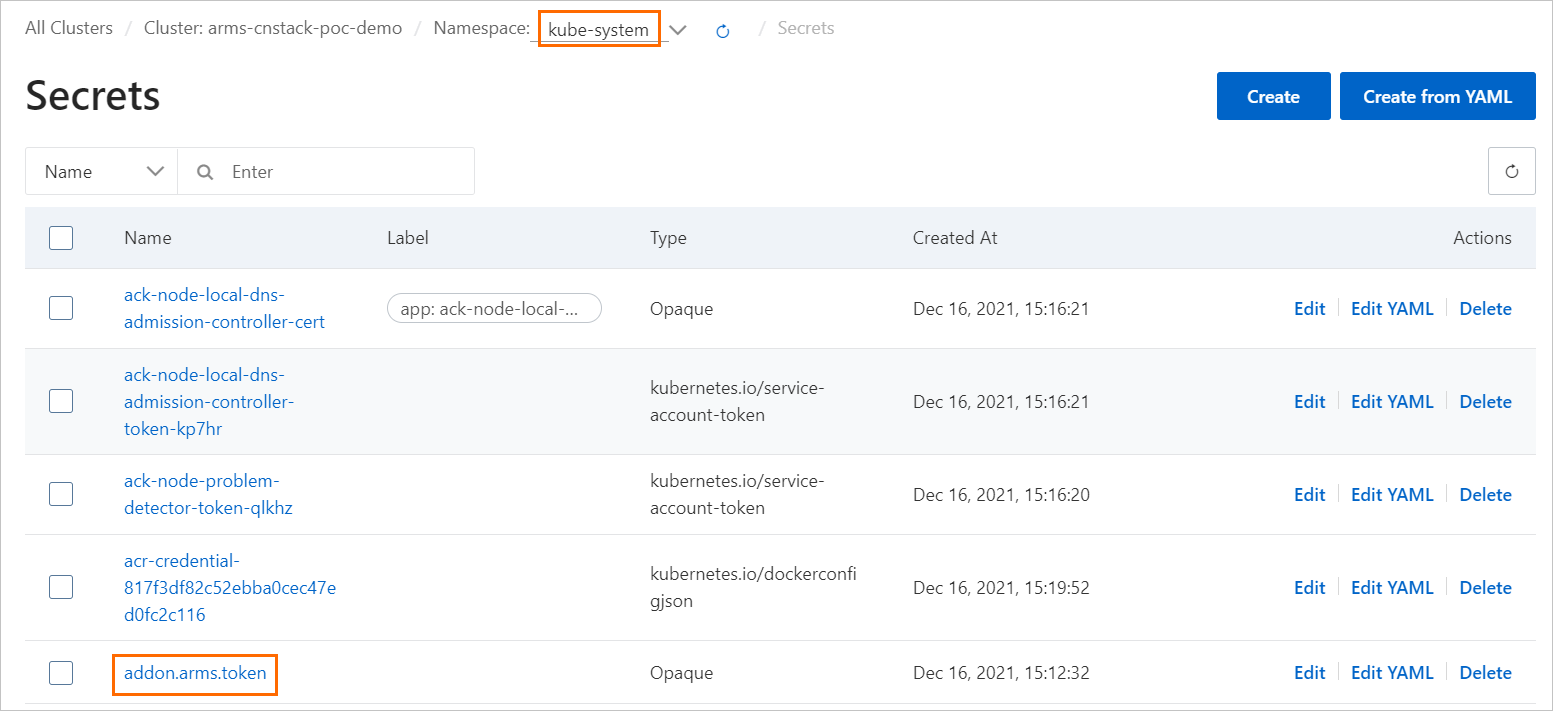
Selecione kube-system na lista suspensa Namespace e verifique se addon.arms.token existe.
Etapa 2: Conceder permissões ao ACK para acessar o ARMS
Caso o token esteja ausente, conceda aos nós worker do cluster acesso ao ARMS adicionando manualmente as políticas de permissão necessárias do Resource Access Management (RAM).
Faça login no console do ACK. No painel de navegação à esquerda, clique em Clusters e clique em nome do seu cluster.
Na aba Basic Information da página Cluster Information, localize a seção Cluster Resources e clique em link ao lado de Worker RAM Role.
Na página do RAM exibida, clique em Grant Permission na aba Permissions.
-
No painel Grant Permission, adicione as seguintes políticas e clique em Grant permissions:
Política
Descrição
AliyunTracingAnalysisFullAccess
Acesso total ao Managed Service for OpenTelemetry
AliyunARMSFullAccess
Acesso total ao ARMS