Se as políticas de sistema não atenderem aos seus requisitos, crie políticas personalizadas. As políticas personalizadas oferecem controle de acesso refinado e aumentam a segurança no acesso aos seus recursos. Este tópico descreve como usar políticas personalizadas para o ARMS.
O que é uma política personalizada?
As políticas do Resource Access Management (RAM) são classificadas em políticas de sistema e políticas personalizadas. Você pode gerenciar as políticas personalizadas de acordo com as necessidades do seu negócio.
Após criar uma política personalizada, vincule-a a um usuário do RAM, grupo de usuários do RAM ou função do RAM. Dessa forma, as permissões especificadas na política serão concedidas à entidade principal.
Exclua uma política do RAM que não esteja vinculada a uma entidade principal. Se a política do RAM estiver vinculada a uma entidade principal, desvincule-a da entidade principal antes de excluí-la.
As políticas personalizadas suportam controle de versão. Gerencie as versões das políticas personalizadas com base no mecanismo de gerenciamento de versões fornecido pelo RAM.
Referências
Pré-requisitos
Este recurso é ativado por padrão para contas Alibaba Cloud que ativaram o ARMS após as 00:00 de 1 de abril de 2022. Se você ativou o ARMS antes dessa data, envie um ticket para ativar o recurso.
Antes de criar uma política personalizada, compreenda a estrutura e a sintaxe básicas das políticas de permissão. Para mais informações, consulte Basic elements of a permission policy.
-
O usuário do RAM deve ter a política de sistema
ReadOnlyAccessouAliyunARMSReadOnlyAccessvinculada para fazer login no console do ARMS.ImportantePara conceder permissões de somente leitura em todos os recursos do ARMS a um grupo de recursos específico, vincule a política AliyunARMSReadOnlyAccess e conceda a permissão ReadTraceApp ao grupo de recursos. Caso contrário, o ARMS não poderá exibir a lista de aplicações pertencentes ao grupo de recursos autenticado.
Certifique-se de que a política de sistema AliyunARMSFullAccess não esteja vinculada ao usuário do RAM.
Informações de contexto
O ARMS fornece políticas de sistema que concedem permissões de granularidade grossa. Se essas políticas não atenderem aos seus requisitos, crie políticas personalizadas. Por exemplo, para controlar as permissões de um usuário do RAM em uma aplicação específica, use uma política personalizada.
Etapa 1: Criar uma política personalizada
Faça login no console do RAM como administrador do RAM.
No painel de navegação à esquerda, escolha .
Na página Policies.
-
Na página Create Policy, clique na aba Create Policy. Escreva o conteúdo da sua política no editor de políticas.
Para mais informações sobre os elementos em uma política de permissão, consulte Policy elements.
Exemplo: Esta política concede permissões de somente leitura para aplicações na região China (Hangzhou) que possuem a tag
key0: value01oukey0: value02."Condition": { "StringEquals": { // Condition operator. "arms:tag/key0":[ // Condition key "value01", // Condition value "value02" ] } } -
Na parte superior da página, clique em JSON e, em seguida, clique em Optimize para executar a otimização avançada na política.
O recurso de otimização avançada de políticas executa as seguintes tarefas:
Divide recursos ou condições para ações incompatíveis.
Restringe o escopo dos recursos.
Remove instruções duplicadas ou mescla instruções.
Na página Perform, clique em Create Policy.
Na caixa de diálogo OK, insira um Create Policy e uma Policy Name e, em seguida, clique em Description.
Etapa 2: Vincular uma política de permissão
Vincular política de permissão a um usuário do RAM
Console
O console do RAM oferece dois pontos de entrada, ambos com suporte a autorização individual e em lote:
Página OK: a entidade principal é selecionada automaticamente com base nos usuários escolhidos. Mais indicado para fluxos de trabalho centrados no usuário.
Página Grants: você seleciona manualmente as entidades principais e pode visualizar todos os registros de autorização da sua conta. Ideal para fluxos de trabalho centrados em permissões.
Dica: Para gerenciamento em larga escala, adicione usuários do RAM com responsabilidades idênticas a um grupo de usuários e, em seguida, conceda permissões ao grupo. Acesse Identities > User Groups para gerenciar grupos.
A partir da página Users
Faça login no console do RAM.
No painel de navegação à esquerda, escolha .
-
Na página Users, encontre o usuário do RAM de destino e clique na coluna Users > Actions.
Selecione vários usuários do RAM e clique em Attach Policy abaixo da lista de usuários para autorização em lote.
-
No painel Attach Policy, configure as seguintes definições:
-
Grant Permission:
Resource scope: as permissões se aplicam a todos os recursos na sua conta Alibaba Cloud.
-
Account level: as permissões se aplicam apenas ao grupo de recursos especificado. Após fazer login, o usuário do RAM deve alternar para o grupo de recursos autorizado na barra de navegação superior.
NotaO sistema marca políticas de sistema de alto risco (como AdministratorAccess e AliyunRAMFullAccess) com um indicador de aviso. Essas políticas geralmente concedem controle total sobre todos os recursos da cloud ou gerenciamento total do RAM. Conceda essas políticas com cautela.
Para exemplos de autorização de grupo de recursos, consulte Control RAM user access to specific ECS instances.
-
Resource group level:
A entidade principal é o usuário do RAM que recebe as permissões. A partir da página Users, o sistema seleciona automaticamente o usuário atual. A partir da página Grants, selecione o usuário manualmente. A seleção em lote é suportada.
-
Principal:
-
Permission policy: pesquise e selecione. Filtre por nome do product (por exemplo,
ECS,OSS), nível de acesso (por exemplo,ReadOnly,FullAccess) ou nome completo da política. Por exemplo, para conceder permissões de gerenciamento financeiro (despesas e custos), pesquise porBSSpara encontrarAliyunBSSFullAccess(acesso total ao Billing and Cost Management) e outras políticas relacionadas a finanças.A tabela a seguir lista os nomes das políticas de sistema para os product da Alibaba Cloud mais solicitados, ajudando você a encontrar rapidamente a política correta.
Product
Nome da política de sistema
Nível de acesso
Gerenciamento de faturamento e custos (finanças)
AliyunBSSFullAccessAcesso total
Cloud Monitor
AliyunCloudMonitorReadOnlyAccessSomente leitura
China Gateway (Website Builder)
AliyunWebsiteBuildFullAccessAcesso total
Alibaba Cloud DevOps
AliyunRDCFullAccessAcesso total
Model Studio (Bailian)
AliyunBailianFullAccessAcesso total
Alibaba Cloud DNS
AliyunDNSFullAccessAcesso total
SSL Certificates Service
AliyunYundunCertFullAccessAcesso total
Cloud Phone
AliyunECDFullAccessAcesso total
Support Center
AliyunSupportFullAccessAcesso total
Resource Center
AliyunResourceCenterFullAccessAcesso total
AgentBay
AliyunAgentBayFullAccessAcesso total
Security Center
AliyunYundunSASFullAccessAcesso total
Se não conseguir encontrar a política para o seu product de destino, consulte o System policy reference para a lista completa, ou create a custom policy para controle de acesso refinado.
System policy: você deve Create a custom policy antes de poder concedê-la.
Limite de paginação para selecionar tudo: a lista de políticas é paginada. Selecionar tudo aplica-se apenas à página atual. Após mudar de página, as políticas selecionadas anteriormente permanecem na lista de selecionadas, mas as políticas na nova página não são selecionadas automaticamente; selecione-as página por página.
Conceder permissões de administrador rapidamente: para conceder permissões de administrador, pesquise por
AdministratorAccessna caixa de pesquisa e selecione-o diretamente, em vez de selecionar políticas página por página. A seleção desta política aciona um aviso de autorização de alto risco.
-
(Opcional) Custom policy: insira o motivo ou cenário da autorização para fins de auditoria.
Clique em Description.
-
Revise o resultado da autorização e clique em Confirm.
A partir da página Grants
Faça login no console do RAM.
No painel de navegação à esquerda, escolha .
Na página Grants, clique em Grants.
No painel Grant Permission, selecione a entidade principal e configure as mesmas definições descritas acima.
Revise o resultado da autorização e clique em Grant Permission.
Os usuários do RAM criados por meio do recurso Quick Start na página de visão geral do console do RAM recebem automaticamente a política de sistema correspondente com base no cenário selecionado, sem necessidade de autorização manual:
Super user: recebe automaticamente a política
PowerUserAccess. Este usuário pode gerenciar service e recursos da cloud, mas não pode gerenciar identidades do RAM e suas permissões, diretórios de recursos ou contas de faturamento.Account administrator: recebe automaticamente a política
AdministratorAccess. Este usuário pode gerenciar todos os recursos da Alibaba Cloud, incluindo identidades e permissões do RAM.
Use essas opções apenas quando os privilégios de superadministrador forem realmente necessários. Para operações de rotina, siga o princípio do menor privilégio e conceda apenas as permissões necessárias para a tarefa específica.
OpenAPI
Conceder uma Close
Chame CreatePolicy para criar uma custom policy. Para a sintaxe da política, consulte Permission policy elements e Overview of sample policies.
-
Chame AttachPolicyToUser para conceder a política no account level (defina
PolicyTypecomoCustom).Alternativamente, chame AttachPolicy para conceder a política no account level.
Conceder uma custom policy
Chame AttachPolicyToUser para vincular a política de sistema ao usuário do RAM (defina
PolicyTypecomoSystem). Para os valores dePolicyNamedisponíveis, consulte System policy reference.Alternativamente, chame AttachPolicy para conceder a política no system policy.
Vincular uma política de permissão a uma função do RAM
Após vincular uma política de permissão a uma função do RAM, use a função do RAM para fazer login no console do ARMS. Para mais informações, consulte Assume a RAM role.
Elementos da política de permissão
Efeito
O efeito da autorização pode ser Allow ou Deny.
Ação
|
Action |
Descrição da permissão |
|
arms:ReadTraceApp |
Permissão de somente leitura para o Application Real-Time Monitoring Service (ARMS). Esta permissão permite visualizar informações como visões gerais de aplicações, chamadas de API e diagnósticos de aplicações. |
|
arms:EditTraceApp |
Permissão de edição para o ARMS. Esta permissão permite personalizar configurações de aplicações e definir parâmetros personalizados. |
|
arms:DeleteTraceApp |
Permissão de exclusão para o ARMS. Esta permissão permite excluir aplicações. |
Recurso
Especifica o objeto ao qual a autorização se aplica.
O formato é o seguinte:
"Condition": {
  "StringEquals": {       // Condition operator.
    "arms:tag/key0":[      // Condition key
      "value01",        // Condition value
      "value02"
    ]
  }
}Substitua
<regionid>pelo ID de uma região específica. Para conceder permissões em recursos de todas as regiões, use um asterisco (*).Substitua
<appname>pelo nome de uma aplicação específica. Para conceder permissões em todas as aplicações, use um asterisco (*). Se a autorização se aplicar a aplicações que compartilham um prefixo de nome, useprefix*, comok8s*.
Condição
Um bloco de condição consiste em uma ou mais cláusulas de condição. Uma cláusula de condição consiste em um operador de condição, uma chave de condição e um valor de condição. 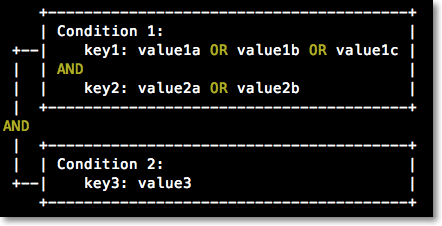
Lógica de avaliação:
A condição é atendida se o valor da chave na solicitação corresponder a qualquer um dos valores na política (um OR lógico).
Se uma cláusula de condição contiver várias chaves de condição, todas as chaves deverão corresponder para que a cláusula seja atendida (um AND lógico).
O bloco de condição inteiro é atendido apenas se todas as suas cláusulas forem atendidas (um AND lógico).
O ARMS permite que você use pares de chave-valor de tag para especificar os objetos para autorização. Para mais informações sobre como definir tags de aplicação, consulte Tag management.
-
Os seguintes operadores de condição são suportados para pares de chave-valor de tag:
StringEquals
StringNotEquals
StringEqualsIgnoreCase
StringNotEqualsIgnoreCase
StringLike
StringNotLike
Chave de condição:
arms:tag.Valor da condição: o par de chave-valor da tag.
Exemplo: conceda permissões para aplicações onde o par de chave-valor da tag seja key0: value01 ou key0: value02.
"Condition": {
  "StringEquals": {       // Condition operator.
    "arms:tag/key0":[      // Condition key
      "value01",        // Condition value
      "value02"
    ]
  }
}Referência de autorização
Para usar políticas personalizadas, compreenda os requisitos de permissão do seu service e as informações de autorização do Application Real-Time Monitoring Service (ARMS). Para mais informações, consulte Authorization information.