Ative o ApsaraMQ for RocketMQ no site oficial da Alibaba Cloud antes de enviar ou consumir mensagens. Se a sua organização usar usuários do Resource Access Management (RAM), conceda a eles as permissões necessárias para acessar o console, chamar operações de API ou usar SDKs.
Pré-requisitos
Conta da Alibaba Cloud criada e verificação de nome real concluída.
Etapa 1: Ativar o ApsaraMQ for RocketMQ
Acesse o console do ApsaraMQ for RocketMQ.
Na caixa de diálogo, clique em Activate Message Queue >>.
Na página de ativação do serviço, selecione Message Queue (MQ) Terms of Service e clique em Activate Now.
Etapa 2: Conceder permissões a um usuário RAM
Pule esta etapa se você usar apenas a sua conta da Alibaba Cloud (e não usuários RAM) para acessar o ApsaraMQ for RocketMQ.
Acesse o console do RAM como administrador e anexe políticas ao usuário RAM de destino.
Acesse o console do RAM como administrador do RAM.
No painel de navegação à esquerda, escolha Identities > Users.
-
Na página Users, localize o usuário RAM de destino e clique em Grant Authorization na coluna Actions.
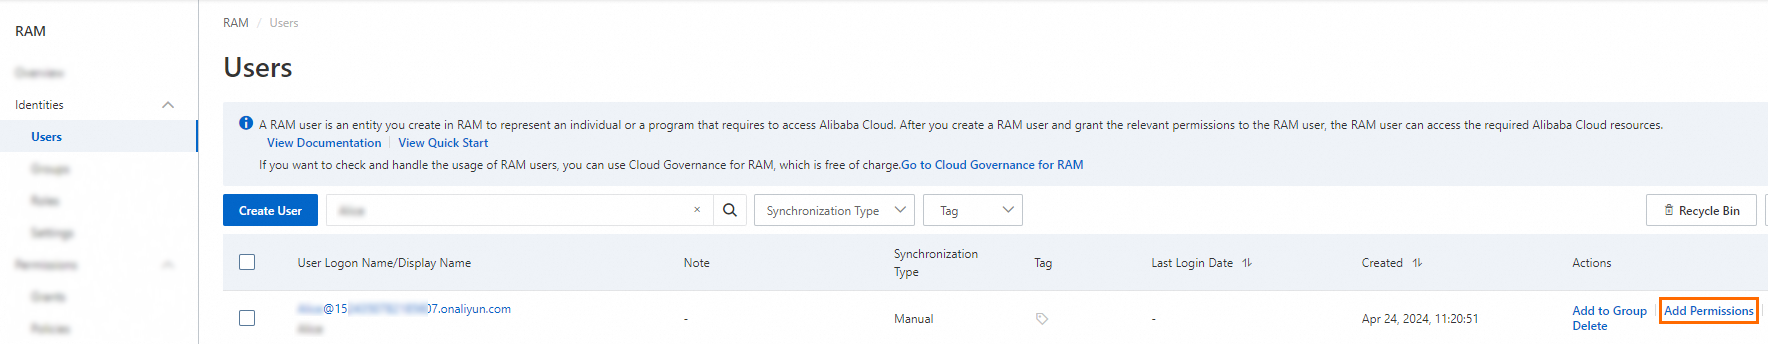
Para conceder permissões a vários usuários RAM simultaneamente, selecione os usuários e clique em Grant Authorization na parte inferior da página.
-
No painel Grant Authorization, configure os seguintes parâmetros:
-
Resource Scope: Selecione o escopo da autorização.
Account: A autorização se aplica a todos os recursos da conta atual da Alibaba Cloud.
Resource Group: A autorização se aplica apenas aos recursos de um grupo de recursos específico.
ImportanteSe você selecionar Resource Group, certifique-se de que o serviço em nuvem seja compatível com grupos de recursos. Para mais informações, consulte Services that work with Resource Group. Como exemplo, consulte Use a resource group to grant a RAM user the permissions to manage a specific ECS instance.
Principal: O sistema seleciona o usuário RAM atual por padrão. Verifique se o usuário correto está selecionado.
-
Policy: Selecione uma ou mais políticas para anexar. O ApsaraMQ for RocketMQ é compatível com políticas do sistema e personalizadas.
-
As políticas do sistema são predefinidas pela Alibaba Cloud e não podem ser modificadas. A Alibaba Cloud mantém as atualizações de versão das políticas do sistema. Para obter uma lista dos serviços compatíveis, consulte Services that work with RAM.
NotaO sistema sinaliza políticas de alto risco, como
AdministratorAccesseAliyunRAMFullAccess. Evite anexar essas políticas, a menos que seja estritamente necessário. As políticas personalizadas são definidas pelo usuário. Crie, atualize ou exclua-as de acordo com os seus requisitos. Para mais informações, consulte Create a custom policy.
-
Clique em Authorize.
-
Clique em Close.
Políticas do sistema para o ApsaraMQ for RocketMQ
Escolha uma política com base no nível de acesso necessário ao usuário RAM.
Administração
|
Nome da política |
Descrição |
|
|
Acesso total de gerenciamento, equivalente às permissões no nível da conta da Alibaba Cloud. Abrange todas as ações no console, envio e assinatura de mensagens. |
|
|
Acesso somente leitura. Permite visualizar informações de recursos no console ou por meio de operações de API. Não permite modificações nos recursos. |
Desenvolvimento de aplicações
|
Nome da política |
Descrição |
|
|
Acesso apenas para envio. Permite enviar mensagens por meio de SDKs usando todos os recursos da conta da Alibaba Cloud. |
|
|
Acesso apenas para assinatura. Permite assinar mensagens por meio de SDKs usando todos os recursos da conta da Alibaba Cloud. |
As políticas do sistema concedem permissões amplas. Por exemplo, a AliyunMQFullAccess abrange todos os recursos do ApsaraMQ for RocketMQ. Para um controle de acesso refinado em tipos de recursos específicos — como restringir um usuário RAM ao gerenciamento de apenas tópicos no console — use políticas personalizadas. Para mais informações, consulte Custom policies for ApsaraMQ for RocketMQ.
Política recomendada por função
Atribua a política mais restritiva que atenda às necessidades do usuário RAM:
|
Função |
Política recomendada |
Escopo de acesso |
|
Desenvolvedores que apenas enviam mensagens |
|
Envio de mensagens por SDK |
|
Desenvolvedores que apenas consomem mensagens |
|
Assinatura de mensagens por SDK |
|
Equipe de operações que monitora recursos |
|
Somente leitura no console e na API |
|
Administradores que gerenciam todo o serviço |
|
Todas as ações do console, envio e assinatura |
Se nenhuma das políticas do sistema atender aos seus requisitos, crie uma política personalizada direcionada a recursos e ações específicos.
Próximos passos
Clique em Console para criar recursos. Para mais informações, consulte Create resources.