Vincule seu nome de domínio a um grupo do API Gateway para que os clientes possam chamar APIs por meio do seu nome de domínio em vez do domínio de segundo nível padrão.
Visão geral
Nomes de domínio, grupos de APIs e APIs
Vincule seu nome de domínio a um grupo de APIs para criar um mapeamento entre eles.
O API Gateway roteia cada requisição HTTP recebida para o grupo de APIs e a API corretos com base no nome de domínio, no método HTTP e no caminho.
O API Gateway atribui um nome de domínio público de segundo nível padrão a cada grupo de APIs, mas as chamadas diárias de API por meio desse domínio são limitadas: 1.000 por dia nas regiões da China continental e 100 por dia em outras regiões. As respostas também incluem um cabeçalho "Content-Disposition: attachment; filename=ApiResponseForInnerDomain". Para remover esses limites, vincule um nome de domínio personalizado ao grupo de APIs.
Arquivamento ICP para um nome de domínio
Para vincular um nome de domínio a um grupo de APIs em uma região da China continental, você deve obter um número ICP ou adicionar a Alibaba Cloud como provedor de services em seu arquivamento ICP. Nenhum arquivamento ICP é necessário fora da China continental.
O arquivamento ICP não é necessário para nomes de domínio internos.
Verificação de propriedade do nome de domínio
Você só pode vincular um nome de domínio a um grupo de APIs se ele ainda não estiver vinculado a outro grupo na mesma instância com o mesmo caminho base e não entrar em conflito com nomes de domínio curinga existentes. Verifique a propriedade do domínio usando um dos seguintes métodos:
Adicione um registro CNAME que mapeie seu nome de domínio para o nome de domínio de segundo nível atribuído pelo sistema.
-
Adicione um registro TXT. Use o formato "ID do grupo de APIs.Nome do domínio" para o nome do host e "apigateway-domain-verification=Nome de domínio público de segundo nível" para o valor do registro.
Por exemplo, se o ID do grupo de APIs for
b7eb2f79e64f4431b08bbb948ed2567e, o nome de domínio público de segundo nível forb7eb2f79e64f4431b08bbb948ed2567e-cn-hangzhou.alicloudapi.come o domínio vinculado foryoudomain.comou*.yourdomain, adicione um registro TXT com o nome do host (RR)b7eb2f79e64f4431b08bbb948ed2567e.yourdomain.come o valor do registroapigateway-domain-verfication=b7eb2f79e64f4431b08bbb948ed2567e-cn-hangzhou.alicloudapi.com.
Nomes de domínio internos não exigem verificação de propriedade.
Se você vincular um nome de domínio sem adicionar um registro CNAME, as requisições do cliente para esse domínio não poderão alcançar o API Gateway.
-
Para vincular o mesmo nome de domínio a vários grupos de APIs:
Mesma instância: os grupos de APIs devem ter caminhos base diferentes (até 300 bytes cada).
Instâncias diferentes: os clientes devem especificar a instância de destino em suas configurações de DNS.
Procedimento
Vincule um nome de domínio público ou interno seguindo {{XREF_0}} ou {{XREF_1}}. As principais etapas são:
-
Resolução de nome de domínio: adicione um registro CNAME ou TXT para mapear seu nome de domínio para o nome de domínio de segundo nível do grupo de APIs. {{XREF_2}}.
Resolução de nome de domínio público: mapeie seu nome de domínio público para o nome de domínio público de segundo nível do grupo de APIs. {{XREF_3}}.
Resolução de nome de domínio interno: mapeie seu nome de domínio interno para o nome de domínio interno de segundo nível do grupo de APIs. {{XREF_4}}.
Vinculação de nome de domínio: vincule seu nome de domínio ao grupo de APIs na página Group Details. {{XREF_5}}.
Opcional. Se vários nomes de domínio HTTPS estiverem vinculados ao grupo de APIs, configure um nome de domínio padrão. {{XREF_6}}.
1. Vincule um único nome de domínio
Resolução de nome de domínio
Resolução de nome de domínio público
Faça login no console do API Gateway. No painel de navegação à esquerda, escolha Manage APIs > API Groups e selecione uma região.
Na página API Groups, clique no grupo de APIs de destino. Na seção Basic Information, encontre o nome de domínio público de segundo nível.
Faça login no {{XREF_7}}. Escolha Public DNS > Authoritative DNS Resolution. Clique na aba Authoritative Domain Names e, em seguida, clique no nome de domínio para abrir a aba DNS Settings.
Na aba DNS Settings, clique em Add DNS Record. Defina Record Type como CNAME, Hostname como o prefixo do nome de domínio e Record Value como o nome de domínio público de segundo nível. Clique em OK.
Resolução de nome de domínio interno
Faça login no console do API Gateway. No painel de navegação à esquerda, escolha Manage APIs > API Groups e selecione uma região.
Na página API Groups, clique no grupo de APIs de destino. Na seção Basic Information, encontre o nome de domínio interno da VPC.
Faça login no {{XREF_8}}. Clique em Private DNS (PrivateZone). No canto superior direito da página Private DNS (PrivateZone), clique em Configuration Mode. Na aba User Defined Zones, clique em Add New Zone.
-
No painel Add Built-in Authoritative Zone, especifique Built-in Authoritative Zone e Alibaba Cloud VPC e clique em OK.
Para Domain Type, selecione Built-in Authoritative Acceleration Zone. Isso é recomendado para a menor latência de resolução.
NotaPara Built-in Authoritative Zone, insira o nome de domínio personalizado (interno) vinculado ao grupo de APIs. Este nome de domínio é usado apenas para private DNS (PrivateZone) em VPCs.
Clique no nome da zona para abrir a aba Resource Records Settings. Clique em Add Record. No painel Add Record, defina Record Type como CNAME, Hostname como o prefixo do nome de domínio e Record Value como o nome de domínio interno da VPC. Clique em OK.
Em instâncias ECS na VPC associada, o registro da zona privada substitui o registro de DNS público. O nome de domínio interno é resolvido com base no registro da zona privada.
O registro de DNS público não é afetado em uma VPC. Adicionar um registro de zona privada impede que zonas autoritativas vazias substituam o registro de DNS público, o que causaria erros de resolução. {{XREF_9}}.
Vinculação de nome de domínio
Faça login no console do API Gateway. No painel de navegação à esquerda, escolha Manage APIs > API Groups e selecione uma região.
Na página API Groups, clique no grupo de APIs de destino para abrir a página Group Details. Na seção Independent Domains, clique em Bind Domain Name.
-
Na caixa de diálogo Bind Domain Name, defina os seguintes parâmetros e clique em Confirm.
Parâmetro
Descrição
Domain Name
O nome de domínio a ser vinculado ao grupo de APIs.
Environment
O ambiente para o nome de domínio. Valores válidos:
-
Test: chama apenas APIs do ambiente de teste.
-
Pre: chama apenas APIs do ambiente de staging.
-
Production: chama apenas APIs do ambiente de produção.
-
Default (X-Ca-Stage): chama APIs em qualquer ambiente. Adicione o cabeçalho X-Ca-Stage para especificar o ambiente de destino.
Network Type
Internet: chamadas de API apenas pela Internet. Internal Network: chamadas de API apenas por redes internas.
-
Nomes de domínio internos não exigem verificação de propriedade. No entanto, a vinculação falha se o nome de domínio entrar em conflito com um vinculado a outro grupo de APIs na mesma instância.
O tipo de rede não pode ser alterado após a vinculação. Para corrigi-lo, exclua o nome de domínio e vincule-o novamente.
Perguntas frequentes sobre vinculação de nome de domínio
Por que a vinculação do nome de domínio falha?
O nome de domínio já está vinculado a outro grupo de APIs na mesma instância, ou um nome de domínio curinga entra em conflito com um nome de domínio único. Desvincule primeiro o nome de domínio em conflito.
O nome de domínio está vinculado a um grupo de APIs de propriedade de um usuário diferente, ou existe um conflito de nome de domínio curinga. Conclua {{XREF_10}} antes de vincular.
Verifique as chamadas de API
Após a vinculação, use o nome de domínio para chamar APIs. Exemplo de requisição curl:
curl http://yourdomain.com/apipath -i
HTTP/1.1 200 OK
Date: Mon, 23 Mar 2020 08:40:01 GMT
Connection: keep-alive
Keep-Alive: timeout=25
Server: Jetty(7.2.2.v20101205)
X-Ca-Request-Id: E2B8CBAB-D6EF-4576-838F-44DDC1A6B20DSe um nome de domínio interno estiver vinculado, chame APIs de dentro da VPC associada.
2. Vincule um nome de domínio curinga
Você pode vincular nomes de domínio curinga a grupos de APIs. Resolva o nome de domínio curinga para o nome de domínio público de segundo nível e vincule-o no console do API Gateway. Após a vinculação, use o nome de domínio curinga para chamar APIs no grupo.
Vincule um nome de domínio curinga
O processo é semelhante a {{XREF_11}}. Por exemplo, para rotear todos os subdomínios de abc.com (como 1.abc.com e 2.abc.com) para o API Gateway:
No console de DNS, crie um registro CNAME mapeando *.abc.com para o nome de domínio público de segundo nível.
Na página Group Details no console do API Gateway, vincule *.abc.com ao grupo de APIs.
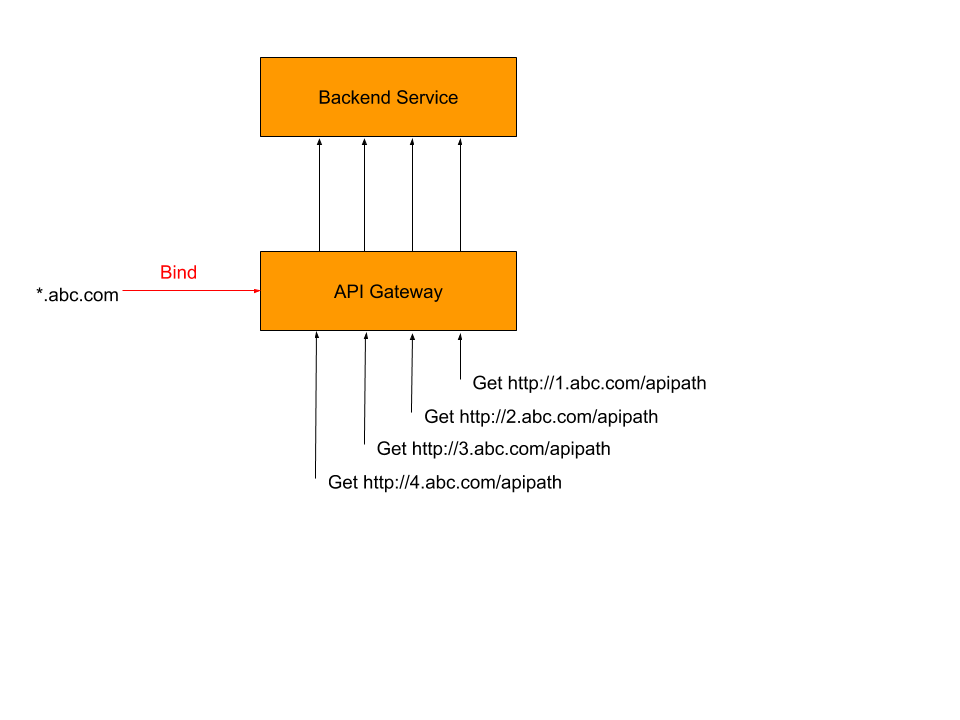
Apenas instâncias baseadas em VPC suportam nomes de domínio curinga. Após a vinculação, os clientes podem chamar APIs por meio de qualquer subdomínio, como 1.abc.com ou 2.abc.com. Por exemplo, uma API que suporta chamadas GET anônimas também pode ser acessada por meio de qualquer subdomínio *.abc.com.
Notas de uso
Verifique a propriedade do nome de domínio curinga antes da vinculação. {{XREF_12}}.
Após a vinculação, configure um modelo de nome de domínio curinga na página Group Details para habilitar chamadas de API por meio do domínio curinga.
Clique em Edit Wildcard Domain Name Template na coluna Actions. Insira um ou mais modelos correspondentes, como {groupId}.api.foo.com ou {userId}.user.api.foo.com, separados por Enter, vírgula ou ponto e vírgula. Clique em OK.
Os campos de variável no modelo são passados como parâmetros para os services de backend.
Configure o nome de domínio padrão de um grupo de APIs
Você pode fazer upload de certificados HTTPS para seus nomes de domínio. Se vários nomes de domínio HTTPS estiverem vinculados a um único grupo de APIs, defina um como padrão. Quando um cliente que não suporta SNI inicia um handshake SSL, o API Gateway retorna o certificado de domínio padrão; caso contrário, um certificado aleatório é retornado. Este recurso está disponível apenas para instâncias dedicadas. Instâncias compartilhadas não suportam certificados padrão, o que pode causar erros de certificado para clientes não SNI.
Em uma instância dedicada, se vários grupos de APIs tiverem nomes de domínio padrão configurados, apenas o nome de domínio padrão do primeiro grupo de APIs será carregado.