O API Gateway permite acesso pela internet pública ou de dentro de uma VPC. Este tópico explica como acessar o API Gateway a partir de uma VPC.
Visão geral
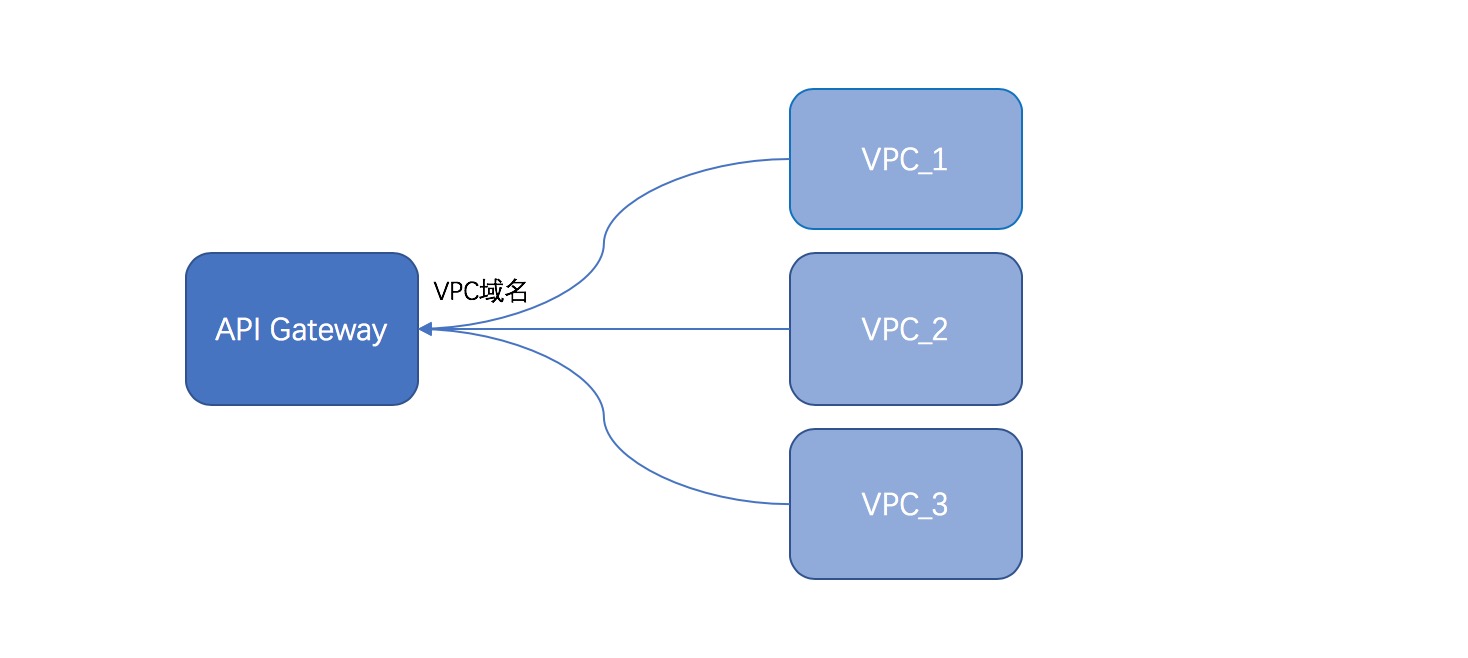
Para acessar o API Gateway de dentro de uma VPC, utilize um nome de domínio de segundo nível, também conhecido como nome de domínio interno da VPC, exclusivo para cada grupo de APIs. Esse nome de domínio apresenta as seguintes características:
Uso restrito à VPC, com suporte a acesso direto e sem limite de 1.000 chamadas por dia.
Suporte a acesso direto via HTTP e HTTPS.
Para mais detalhes, consulte os procedimentos de configuração para instâncias serverless e instâncias dedicadas.
Em ambientes de nuvem híbrida conectados por serviços como Cloud Enterprise Network (CEN) ou VPN, utilize uma instância dedicada do API Gateway. Nesse caso, o nome de domínio de segundo nível dos grupos de APIs resolve para um endereço IP privado na VPC vinculada, simplificando a configuração de roteamento local. Já em instâncias serverless, o nome de domínio de segundo nível dos grupos de APIs resolve para um endereço IP compartilhado no intervalo
100.x.x.x, sem possibilidade de atribuição de um endereço IP privado específico.Para obter detalhes sobre configurações de nuvem híbrida, consulte Gerenciamento centralizado de APIs em nuvem híbrida.
Configuração para instâncias serverless
O acesso via VPC a uma instância serverless do API Gateway está disponível para todas as VPCs do usuário na mesma região.
Procedimento
Faça login no console do API Gateway. No painel de navegação à esquerda, escolha .
-
Na página API groups, clique no nome do grupo de APIs desejado executado em uma instância serverless. Na página Group details, clique em Enable VPC second-level domain e, em seguida, em Confirm.
NotaO API Gateway cria automaticamente um nome de domínio de segundo nível interno da VPC para o grupo de APIs. Use esse nome de domínio para chamar as APIs diretamente.
Configuração para instâncias dedicadas
O acesso via VPC em uma instância dedicada oferece segurança reforçada ao restringir o acesso a uma única VPC específica. Outras VPCs não podem acessar as APIs da instância pela rede privada. 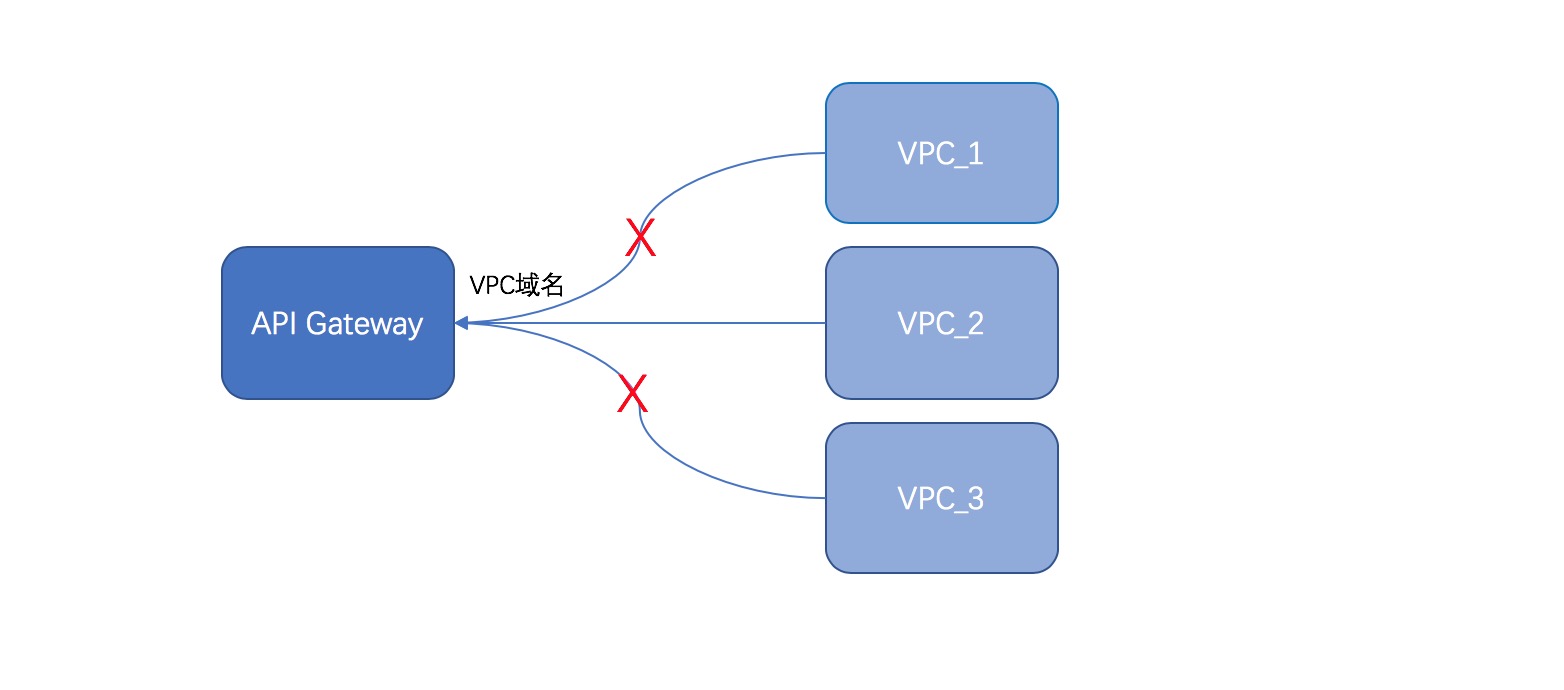
Procedimento
Faça login no console do API Gateway. No painel de navegação à esquerda, escolha .
Na página Dedicated instances, localize a instância dedicada desejada e clique em Bind to VPC.
-
Na caixa de diálogo Apply for VPC endpoint to access dedicated instance, configure o VPC ID e o vSwitch e clique em Confirm. Selecione apenas um vSwitch dentro da VPC especificada.
Nessa caixa de diálogo, selecione também um Owner (Self ou Other) para definir o proprietário da VPC.
No painel de navegação à esquerda, escolha . Clique no nome do grupo de APIs desejado na instância dedicada para acessar a página Group details. Clique em Enable VPC second-level domain e, em seguida, em Confirm. Acesse as APIs pelo nome de domínio de segundo nível. Alternativamente, crie um registro CNAME para mapear um nome de domínio personalizado a esse nome de domínio de segundo nível e use o domínio personalizado para acessar as APIs.
Clique em Bind to VPC na instância dedicada antes de clicar em Enable VPC second-level domain para qualquer grupo de APIs nessa instância.
Se você alterar a VPC vinculada à instância dedicada clicando em Bind to VPC, os nomes de domínio de segundo nível de todos os grupos de APIs dessa instância serão reconfigurados para a nova VPC. A VPC original perderá o acesso às APIs.
Ao migrar um grupo de APIs com nome de domínio interno da VPC habilitado de uma instância serverless para uma instância dedicada, vincule primeiro uma VPC à instância dedicada para concluir a migração. Após a migração, o acesso às APIs do grupo ocorrerá apenas a partir da VPC recém-vinculada.