Para proteger service sem site, como aplicativos cliente, com o Anti-DDoS Pro ou Anti-DDoS Premium, configure regras de encaminhamento de porta. Essas regras direcionam o tráfego por uma instância do Anti-DDoS para limpeza antes do encaminhamento ao servidor de origem. Este tópico explica como crie essas regras.
Precauções
A configuração em lote de regras está disponível apenas para instâncias do Anti-DDoS Pro e Anti-DDoS Premium na China Continental. Esse recurso não está disponível para instâncias fora da China Continental.
O recurso Application-layer Protection está disponível apenas para instâncias do Anti-DDoS Pro e Anti-DDoS Premium na China Continental. Ele protege contra ataques na camada de aplicação em protocolos não HTTP/HTTPS.
Se todas as instâncias do Anti-DDoS Proxy em sua conta permanecerem liberadas por 30 dias, o sistema limpará automaticamente todas as regras de domínio e de encaminhamento de porta associadas. A contagem regressiva de 30 dias começa a partir da liberação da última instância.
-
Para instâncias no plano Enhanced Function, a criação de uma regra de encaminhamento de porta UDP bloqueia automaticamente portas comuns usadas em ataques de reflexão UDP. Isso geralmente não afeta service normais. No entanto, se o seu service exigir uma dessas portas, desbloqueie-a manualmente. Para mais informações, consulte Configure protection against UDP reflection attacks.
NotaCaso tenha personalizado as portas para proteção contra ataques de reflexão UDP, suas configurações personalizadas prevalecem.
Pré-requisitos
Adquira uma instância do Anti-DDoS Proxy (China Continental) ou Anti-DDoS Proxy (Fora da China Continental). Para mais informações, consulte Purchase an Anti-DDoS Proxy instance.
Adicionar uma regra de encaminhamento de porta
Adicionar uma única regra de encaminhamento de porta
Faça login no console do Anti-DDoS Proxy.
-
Na barra de navegação superior, selecione a região da sua instância.
Anti-DDoS Proxy (China Continental): Escolha a região Chinese Mainland.
Anti-DDoS Proxy (Fora da China Continental): Escolha a região Outside Chinese Mainland.
No painel de navegação à esquerda, escolha .
-
Selecione uma instância do Anti-DDoS Pro ou Anti-DDoS Premium e clique em Create Port Forwarding Rule. Após configure a regra, clique em Confirm.
NotaRegras marcadas com o ícone
 são geradas automaticamente para service de site e não podem ser modifique ou exclua manualmente. O sistema remove essas regras automaticamente quando as configurações de site associadas deixam de estar vinculadas à instância. Para obter informações sobre como configure service de site, consulte Add a website.
Se a porta do servidor nas informações do site for 80, o sistema gera automaticamente uma regra com Forwarding Protocol defina como TCP e Forwarding Port defina como 80.
Se a porta do servidor nas informações do site for 443, o sistema gera automaticamente uma regra com Forwarding Protocol defina como TCP e Forwarding Port defina como 443.
Parâmetro
Descrição
Forwarding Protocol
Selecione o protocolo para encaminhamento de tráfego. Os valores válidos são TCP e UDP.
ImportanteAs linhas de Secure Acceleration não suportam Port Config para UDP.
Forwarding Port
A porta usada pela instância do Anti-DDoS Pro ou Anti-DDoS Premium para encaminhamento.
NotaDefina a Forwarding Port igual à Origin Server Port para facilitar o gerenciamento.
Para evitar a configuração não autorizada de servidores de proteção DNS, o Anti-DDoS Pro e o Anti-DDoS Premium não suportam Port Config para a porta 53.
Para a mesma instância do Anti-DDoS Pro ou Anti-DDoS Premium e protocolo de encaminhamento, a porta de encaminhamento de cada regra deve ser única. Se você tentar adicionar uma regra com o mesmo protocolo e porta de encaminhamento de uma regra existente, o sistema reportará um conflito de regras.
Evite conflitos com regras geradas automaticamente pelo Website Config.
Origin Server Port
A porta usada pela sua Origem para service.
Back-to-origin Scheduling Algorithm
O modo padrão é Round-robin, que não pode ser modifique.
Application-layer Protection
Este recurso está disponível apenas para service que usam o protocolo TCP e são protegidos por uma instância do Anti-DDoS Pro ou Anti-DDoS Premium da Enhanced Edition. Ele protege contra ataques na camada de aplicação que usam protocolos diferentes de HTTP ou HTTPS.
Para uma descrição dos tipos de ataque, consulte Types of DDoS attacks that can be mitigated.
Defina o tempo limite de nova conexão back-to-origin: 1 a 3 segundos.
Quando o Anti-DDoS Pro ou Anti-DDoS Premium tenta estabelecer uma nova conexão com um Servidor de Origem back-end, a conexão expira se não for estabelecida com sucesso dentro do período especificado. Essa configuração impede que invasores estabeleçam conexões TCP com o Servidor de Origem back-end usando um grande número de solicitações HTTP falsas, como ataques CC, sem enviar dados válidos por um longo período.
Defina o tempo limite de conexão de leitura/gravação back-to-origin: 60 a 600 segundos.
Tempo limite de leitura: período em que o Anti-DDoS Pro ou Anti-DDoS Premium aguarda uma resposta do Servidor de Origem back-end após enviar uma solicitação. Se nenhuma resposta de dados for recebida do Servidor de Origem dentro desse período, a conexão será considerada expirada.
Tempo limite de gravação: durante uma operação em que o Anti-DDoS Pro ou Anti-DDoS Premium envia dados para o Servidor de Origem back-end, a conexão expira se os dados não forem enviados com sucesso dentro do período especificado.
Essa configuração impede que invasores estabeleçam conexões legítimas e enviem ou recebam dados a uma taxa extremamente baixa, ocupando recursos do Servidor de Origem back-end por muito tempo.
Origin IP Address
O endereço IP da Origem.
NotaA Origem pode ser um service da Alibaba Cloud ou um service não hospedado na Alibaba Cloud. Se a Origem for um service da Alibaba Cloud, certifique-se de que ela pertence à conta atual da Alibaba Cloud. Se a Origem pertencer a outra conta da Alibaba Cloud, entre em contato com seu gerente de negócios antes de adicioná-la.
Adicione endereços IP de Origem para implementar balanceamento de carga automático. Separe os endereços IP com vírgulas (,). É possível configure no máximo 20 endereços IP de Origem.
Adicionar regras de encaminhamento de porta em lote
Ao adicionar regras de encaminhamento de porta em lote, não é possível ative a Enhanced Application-Layer Protection Port. Se precisar ativá-la, adicione as regras em lote primeiro e depois modifique em lote a configuração da Enhanced Application-Layer Protection Port.
Na parte inferior da página Port Config, clique em .
-
Na caixa de diálogo Add Rule, insira as configurações da regra conforme os requisitos de formato e clique em OK.
Cada linha representa uma regra e contém quatro campos separados por espaços: protocolo, porta de encaminhamento, porta do servidor de origem e endereço IP de origem.
Na caixa de diálogo Add Rule, selecione as regras que deseja carregar e clique em Upload.
Próximos passos
Após adicionar as regras, permita os endereços IP back-to-origin do Anti-DDoS Pro e Anti-DDoS Premium, verifique se a configuração de encaminhamento local está efetiva e alterne o tráfego dos seus service sem site para a instância do Anti-DDoS Pro ou Anti-DDoS Premium. Isso conclui a configuração para seus service sem site.
No seu Servidor de Origem, permita os endereços IP back-to-origin do Anti-DDoS Pro e Anti-DDoS Premium. Isso evita que softwares de segurança no seu Servidor de Origem bloqueiem o tráfego encaminhado da instância. Para mais informações, consulte Allow back-to-origin IP addresses of Anti-DDoS Pro and Anti-DDoS Premium.
-
Para evitar interrupções de service causadas por configurações de regra incorretas, verifique em um computador local se a configuração da regra entrou em vigor. Para mais informações, consulte Verify that the forwarding configuration has taken effect.
AvisoSe você alternar seus service antes que a regra entre em vigor, seus service poderão ser interrompidos.
-
Alterne o tráfego dos seus service sem site para a instância do Anti-DDoS Pro ou Anti-DDoS Premium.
Normalmente, basta substituir o endereço IP do service pelo endereço IP exclusivo da instância do Anti-DDoS Pro ou Anti-DDoS Premium para alternar oficialmente o tráfego do service para a instância. O procedimento específico pode variar conforme a plataforma de desenvolvimento do seu service.
NotaSe seus service também usarem um nome de domínio para especifique o endereço do servidor (por exemplo, o nome de domínio example.com defina como endereço do servidor em um cliente de jogo ou codificado no aplicativo cliente), não será necessário configure o Website Config. Em vez disso, altere a resolução DNS no seu provedor de DNS para apontar o registro A do nome de domínio para o endereço IP exclusivo da instância do Anti-DDoS Pro ou Anti-DDoS Premium. Para mais informações, consulte Change a DNS record.
Em alguns cenários, pode ser necessário usar um nome de domínio para conectar service da Camada 4 e associar service a vários IPs do Anti-DDoS para alternância automática de tráfego. Nesse caso, conecte service sem site adicionando um nome de domínio e alterando o registro CNAME. Para mais informações, consulte Use a CNAME record to connect non-website services.
Mais operações
Modifique um endereço IP de Origem
Na figura a seguir, ① indica o ponto de entrada para modifique o endereço IP de Origem em uma única regra, e ② indica o ponto de entrada para modifique endereços IP de Origem em lote.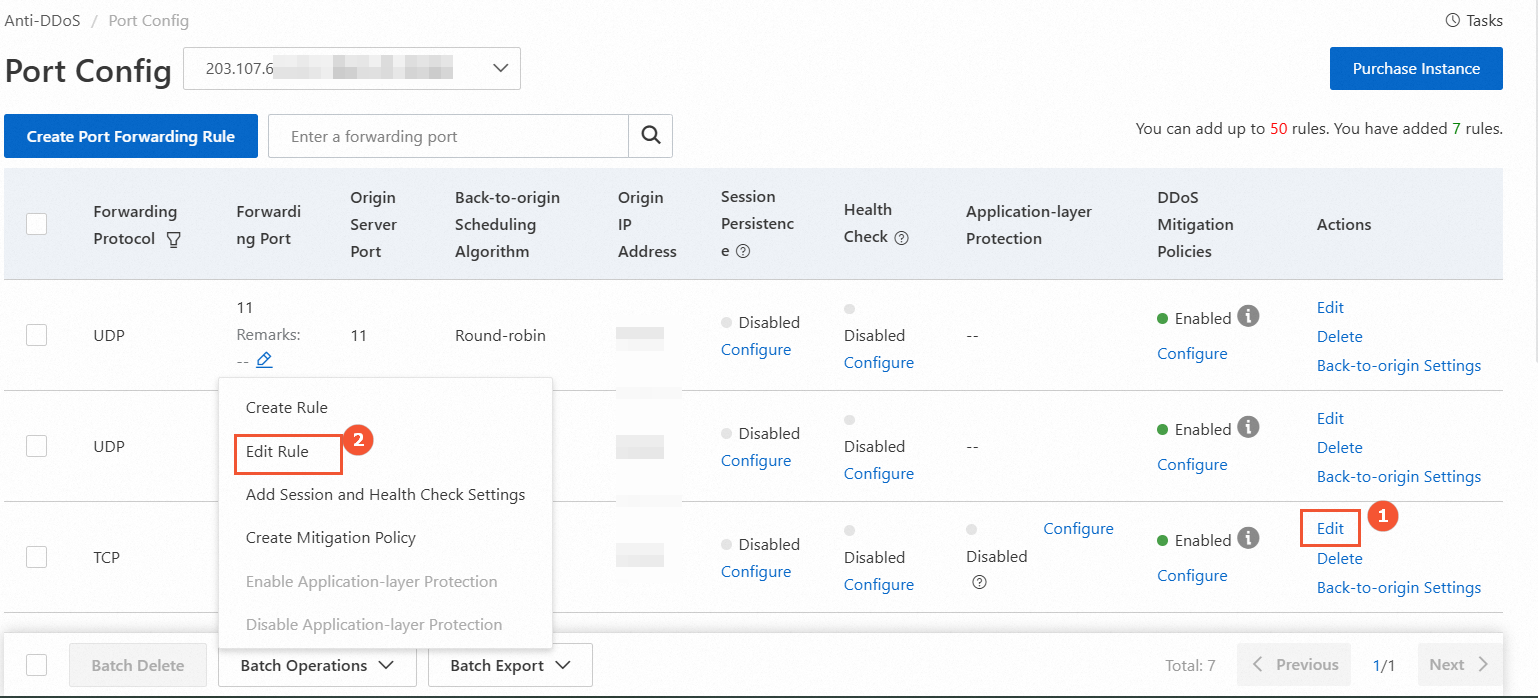
Modifique o interruptor da Enhanced Application-Layer Protection Port
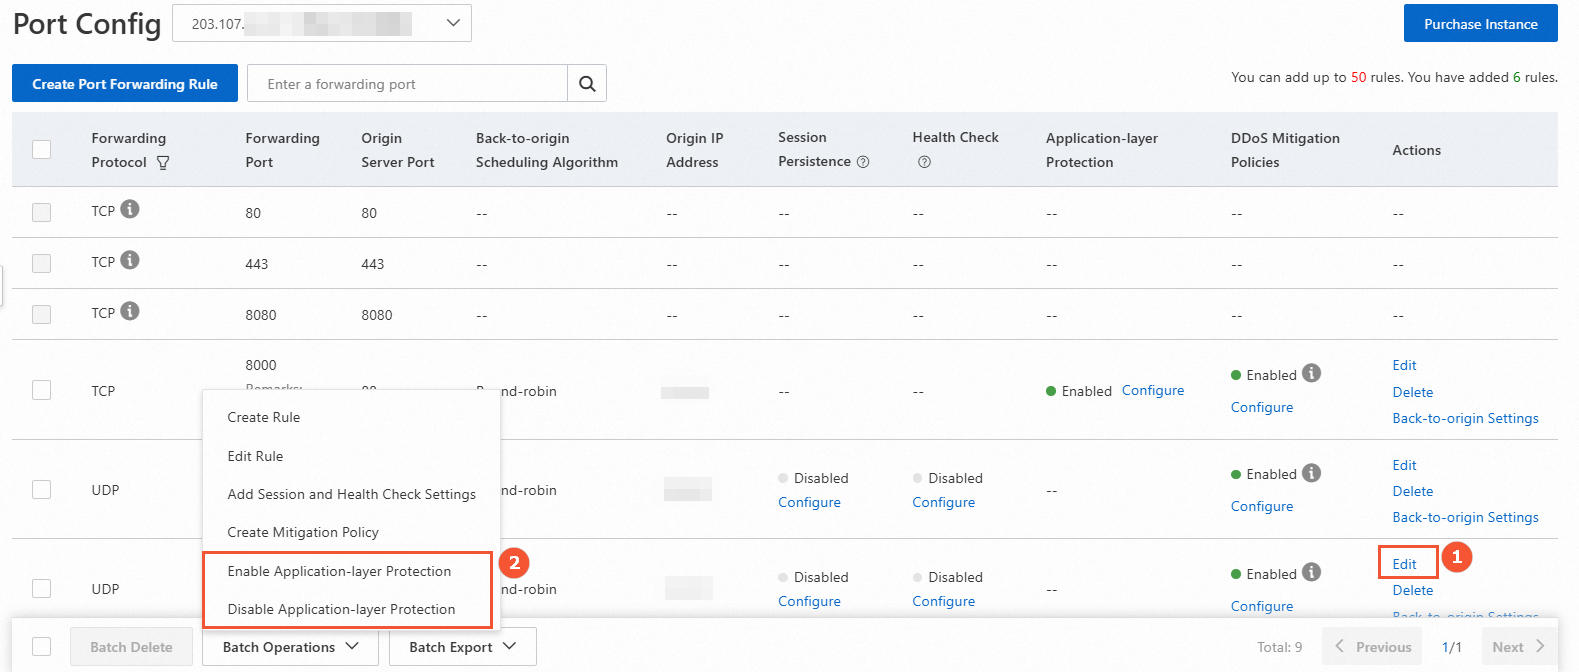
Na figura a seguir, ① indica o ponto de entrada para modifique o interruptor de uma única regra, e ② indica o ponto de entrada para modifique o interruptor em lote. Não clique em Configure em Application-layer Protection. Este botão é o ponto de entrada para políticas de proteção.
Ao ative esse recurso em lote, o tempo limite padrão de nova conexão back-to-origin é de 3 segundos, e o tempo limite padrão de conexão de leitura/gravação back-to-origin é de 600 segundos.
Exclua uma regra de encaminhamento de porta
Para regras adicionadas manualmente, se você não precisar mais que o IP do Anti-DDoS encaminhe tráfego para seus service, restaure primeiro o endereço IP original do service. Certifique-se de que seus service não estejam usando o IP do Anti-DDoS e, em seguida, exclua a regra correspondente. Se você exclua a regra sem restaurar o endereço IP original do service, seus service poderão ser interrompidos.
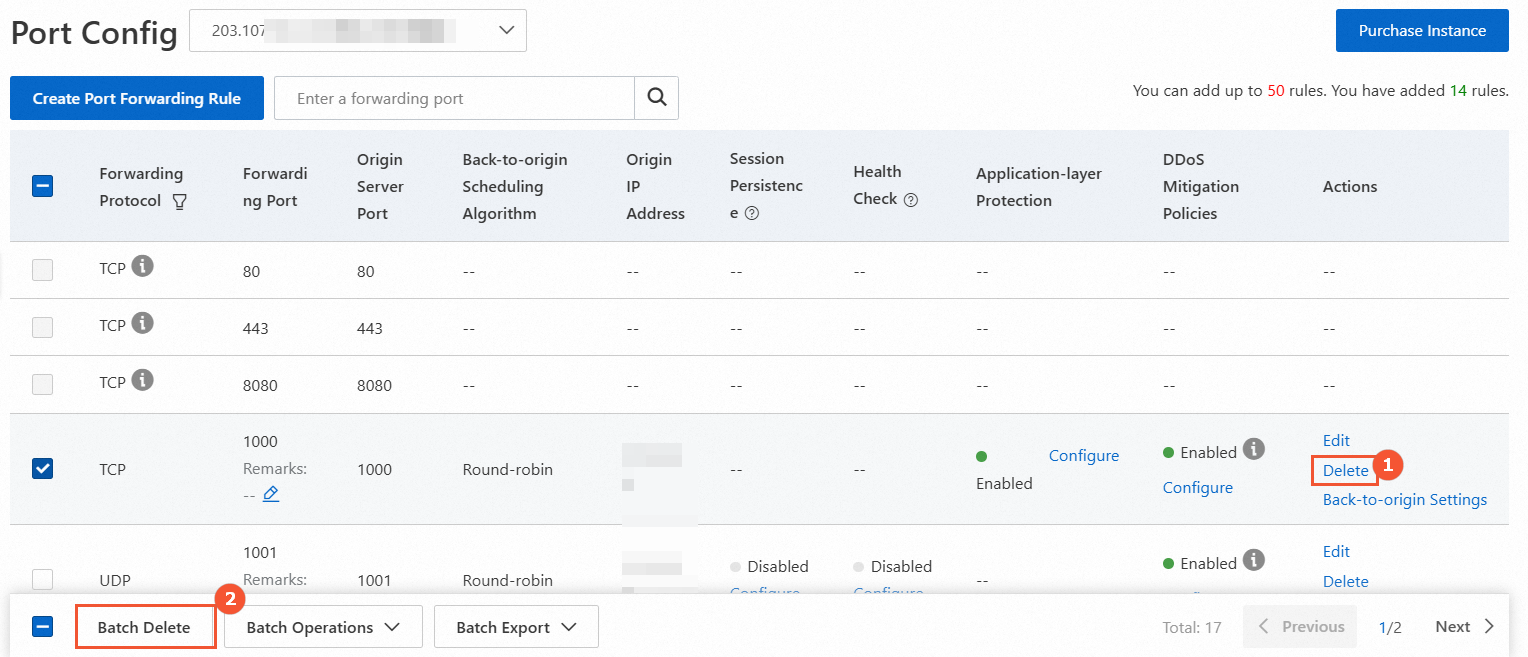
Na figura a seguir, ① indica o ponto de entrada para exclua uma única regra, e ② indica o ponto de entrada para exclua regras em lote.