O plano de mitigação CMA é compatível apenas com instâncias do Anti-DDoS Proxy (Outside Chinese Mainland) que possuem o plano de mitigação Insurance ou Unlimited. Após adicionar seu service, implantado em uma região fora da China continental, a uma instância do Anti-DDoS Proxy (Outside Chinese Mainland) para proteção, configure um plano de mitigação CMA para acelerar o acesso de usuários na China continental em condições normais.
Pré-requisitos
Você adquiriu uma instância do Anti-DDoS Proxy (Outside Chinese Mainland) com o plano de mitigação Insurance ou Unlimited.
Você adquiriu uma instância do Anti-DDoS Proxy (Outside Chinese Mainland) com o plano de mitigação CMA.
Para mais informações, consulte Purchase an Anti-DDoS Proxy instance.
Informações gerais
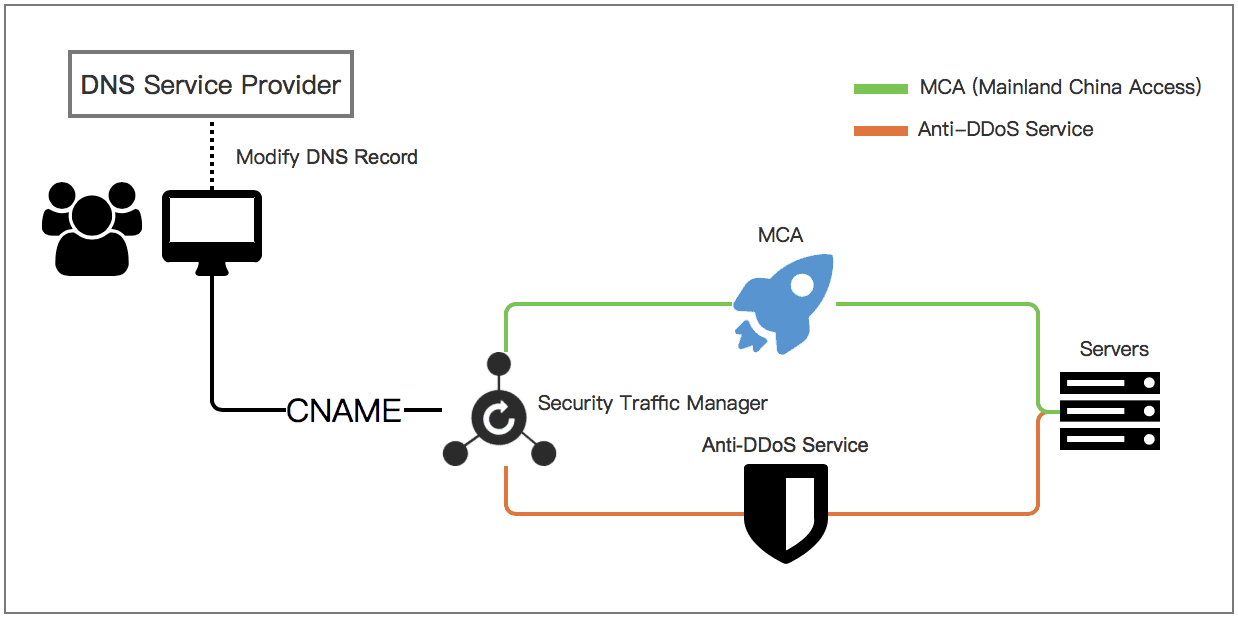
A configuração de um plano de mitigação CMA para o Anti-DDoS Proxy (Outside Chinese Mainland) acelera o acesso ao service em condições normais. Ao detectar um ataque, o sistema direciona automaticamente o tráfego para a instância com o plano de mitigação Insurance ou Unlimited e mitiga o ataque DDoS.
Procedimento
Faça login no console do Anti-DDoS Proxy.
-
Na barra de menus superior, no canto superior esquerdo, selecione a região Outside Chinese Mainland.
Ao selecionar essa região, você será redirecionado para o console do Anti-DDoS Proxy (Outside Chinese Mainland).
-
Adicione seu service tanto à instância com o plano de mitigação Insurance ou Unlimited quanto à instância com o plano de mitigação CMA.
-
Para services de site, use o método Website Config.
Na página , clique em Add Website e insira as informações necessárias do site. Para mais informações, consulte Add a website configuration.
ImportanteAo selecionar uma Instance, escolha tanto a instância com o plano de mitigação Insurance ou Unlimited quanto a instância com o plano de mitigação CMA.
Conclua apenas a configuração de Websites. Após configurar o site com sucesso, não modifique os registros DNS nesta etapa.
-
Para services sem site, use o método Port Config.
Na página , clique em Create Rule para configurar as portas de service a proteger. Para mais informações, consulte Configure a port forwarding rule.
ImportanteO plano de mitigação CMA oferece suporte apenas a services sem site que usam nome de domínio, e não endereço IP, para especificar o endereço do servidor.
As regras de encaminhamento devem ser idênticas tanto na instância com o plano de mitigação Insurance ou Unlimited quanto na instância com o plano de mitigação CMA.
-
-
Adicione uma regra de agendamento de tráfego de Network Acceleration.
Na aba General Interaction da página , clique em Create Rule para configurar uma regra de Network Acceleration. Para mais informações, consulte Add a network acceleration interaction rule.
Após criar a regra, o Sec-Traffic Manager gera um registro CNAME. Para ativar o agendamento automático de tráfego, aponte o registro DNS do seu service para esse CNAME.
ImportanteO agendamento automático de tráfego requer um registro CNAME para resolução DNS.
-
No seu provedor de DNS, atualize o registro DNS do domínio do seu service.
Para ativar a regra de agendamento de tráfego, altere o registro DNS do seu domínio no provedor de DNS. Se você usa o Alibaba Cloud DNS, faça essa alteração no console do Alibaba Cloud DNS. Caso contrário, use a plataforma do seu provedor de DNS terceirizado. Aponte o registro para o endereço CNAME gerado pelo Sec-Traffic Manager.
ImportanteA regra de agendamento de tráfego entra em vigor após a modificação do registro DNS. Antes de modificar o registro DNS, recomendamos testar a regra de agendamento alterando o arquivo hosts no seu computador local. Isso ajuda a evitar interrupções de service causadas por políticas de back-to-origin inconsistentes.
Para obter informações sobre como testar a regra, consulte Verify the forwarding configuration locally.
Para obter informações sobre como modificar o registro DNS, consulte Modify the CNAME record to direct traffic to Sec-Traffic Manager.
Resultado
Após configurar a regra de aceleração de rede, o tráfego segue este fluxo: em operações normais, os usuários na China continental acessam seu servidor pela conexão acelerada do plano de mitigação CMA. Ao detectar um ataque, o sistema direciona automaticamente o tráfego para a instância do Anti-DDoS Proxy (Outside Chinese Mainland) com o plano de mitigação Insurance ou Unlimited para limpeza. Apenas o tráfego legítimo é encaminhado ao servidor de origem.