Esta página define os principais conceitos que você encontrará ao utilizar o Anti-DDoS Native.
Ataque DDoS
Um ataque de Negação de Serviço Distribuída (DDoS) tenta indisponibilizar um service sobrecarregando-o com tráfego. Os ataques DDoS se dividem em duas categorias:
Ataques volumétricos: Têm como alvo a largura de banda da rede. Invasores utilizam várias máquinas comprometidas ou simuladores de ataque para inundar o alvo com requisições ou pacotes de dados, exaurindo a largura de banda até que o service fique indisponível.
Ataques na camada de aplicação: Visam diretamente os servidores. Requisições maliciosas esgotam a memória ou a CPU do servidor, impedindo-o de responder a solicitações legítimas.
Limpeza de tráfego
A limpeza de tráfego emprega um dispositivo ou service anti-DDoS para inspecionar e filtrar o tráfego de entrada. Esse processo separa o tráfego de ataque do tráfego legítimo, encaminhando apenas este último ao servidor. Dessa forma, reduz-se a pressão sobre o servidor e mantém-se o service disponível durante um ataque.
Quando o tráfego de ataque supera a capacidade de mitigação, a limpeza de tráfego sozinha não consegue mais proteger o service. Nesse momento, a filtragem blackhole é acionada.
Filtragem blackhole
A filtragem blackhole é ativada quando um ataque DDoS excede a capacidade de mitigação fornecida para um service. Para proteger outros services na mesma rede, o sistema descarta todo o tráfego de entrada destinado ao service afetado.
Proteção best-effort
A proteção best-effort defende contra ataques DDoS com base na capacidade de rede do data center cloud onde seus ativos estão hospedados. O nível de proteção é dinâmico: ele melhora à medida que a Alibaba Cloud expande sua infraestrutura de rede, mas pode ser reduzido durante períodos de alta demanda no data center.
Para conhecer as capacidades de proteção de cada tipo de instância do Anti-DDoS Native, consulte Capacidades de mitigação.
Sessões de mitigação
Uma sessão de mitigação registra quanto da proteção best-effort um ativo protegido consumiu em um determinado mês.
Como as sessões são contabilizadas:
O sistema registra um ponto de dados de tráfego a cada 5 segundos (12 por minuto). Quando o tráfego de ataque ultrapassa o limiar de N Gbit/s, o sistema começa a acumular a duração do ataque. Cada 15 minutos de tempo de ataque acumulado (180 pontos de dados) consome uma sessão de mitigação. Para obter informações sobre como verificar suas sessões restantes, consulte Gerencie instâncias.
|
Localização do ativo |
Limiar (N) |
|
China continental |
20 Gbit/s |
|
Fora da China continental |
10 Gbit/s |
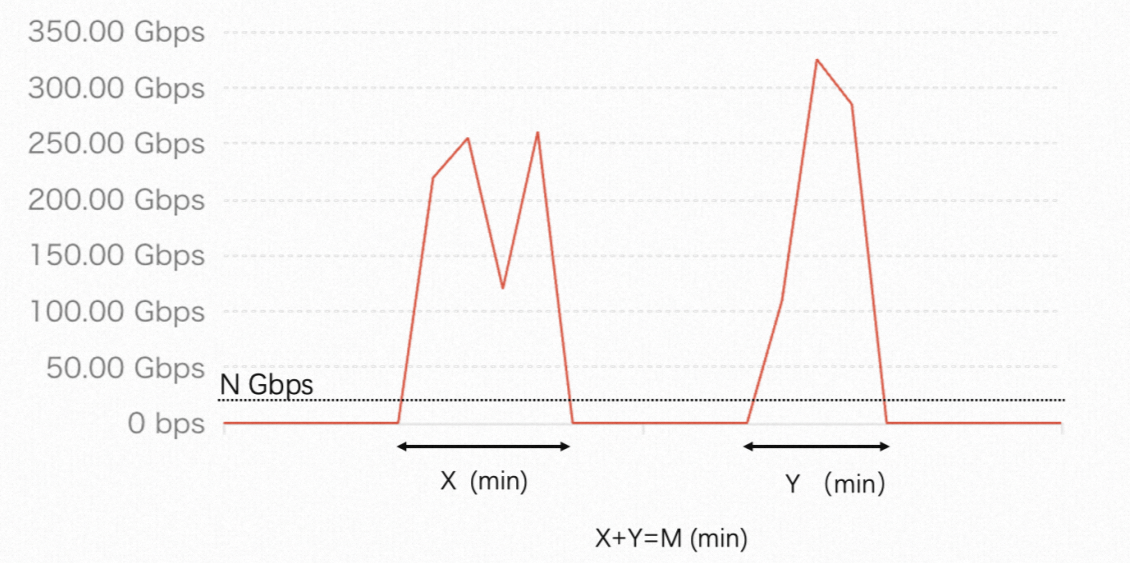
A linha vermelha representa o tráfego de entrada de um ativo com IP público habilitado. A duração acumulada do ataque (X+Y no diagrama) conta para o consumo de sessões.
Exemplo: Um ativo localizado na China continental está sob ataque. A instância possui 2 sessões de proteção.
Primeiro ataque: A duração que excede 20 Gbit/s é de 10 minutos.
Segundo ataque: A duração que excede 20 Gbit/s é de 12 minutos.
Duração cumulativa total: 22 minutos.
Processo de consumo de sessões:
Consumo da primeira sessão: Durante o segundo ataque, quando a duração cumulativa atinge 15 minutos (10 minutos do primeiro ataque + 5 minutos do segundo), a primeira sessão de proteção é consumida. Os 7 minutos restantes do segundo ataque (22 - 15 = 7) são transferidos para o próximo ciclo de contagem.
Consumo da segunda sessão: Se os ataques continuarem dentro do mesmo mês, os 7 minutos transferidos serão somados a qualquer nova duração de ataque. Quando a duração cumulativa neste novo ciclo atingir 15 minutos, a segunda sessão de proteção será consumida.