O Alibaba Cloud Linux 3 (a partir da versão do kernel 5.10.60-9.al8.x86_64) introduz o Unified Kernel Fault Event Framework (UKFEF). O UKFEF coleta anomalias de sistema que podem representar riscos e gera relatórios de eventos em formato unificado. Este tópico descreve os eventos coletados pelo UKFEF, o formato dos relatórios de eventos e as interfaces usadas para controlar o UKFEF.
Informações de contexto
Um sistema operacional pode apresentar certos sinais ou mensagens antes que problemas graves ocorram. Durante operações e manutenção (O&M), use essas informações para prever falhas e executar ações preventivas. No entanto, como esses dados estão dispersos em diferentes módulos do sistema e disponíveis em vários formatos, a coleta de anomalias do sistema pode enfrentar os seguintes desafios:
Analisar anomalias e seus possíveis impactos exige conhecimento especializado.
A diversidade de formatos das anomalias dificulta a automação de O&M, pois exige correspondência de formatos durante a coleta de informações, seguida de limpeza de dados.
Para resolver esses problemas, o Alibaba Cloud Linux 3 inclui o UKFEF na camada do kernel. O UKFEF coleta diversas anomalias do sistema que podem representar riscos, determina automaticamente a gravidade do evento e gera relatórios em formato unificado. Os relatórios incluem os cenários em que os problemas ocorreram e os níveis de risco recomendados, o que simplifica a identificação de anomalias do sistema durante O&M. Além disso, o UKFEF classifica anomalias conhecidas e fornece relatórios de riscos do sistema indisponíveis em versões anteriores do kernel.
O UKFEF gera relatórios com base em múltiplas dimensões, como tipo, impacto e estatísticas das anomalias, para ajudar no diagnóstico eficiente de anomalias do sistema durante O&M. Adicionalmente, o UKFEF gera relatórios de eventos por vários métodos para evitar perda de dados.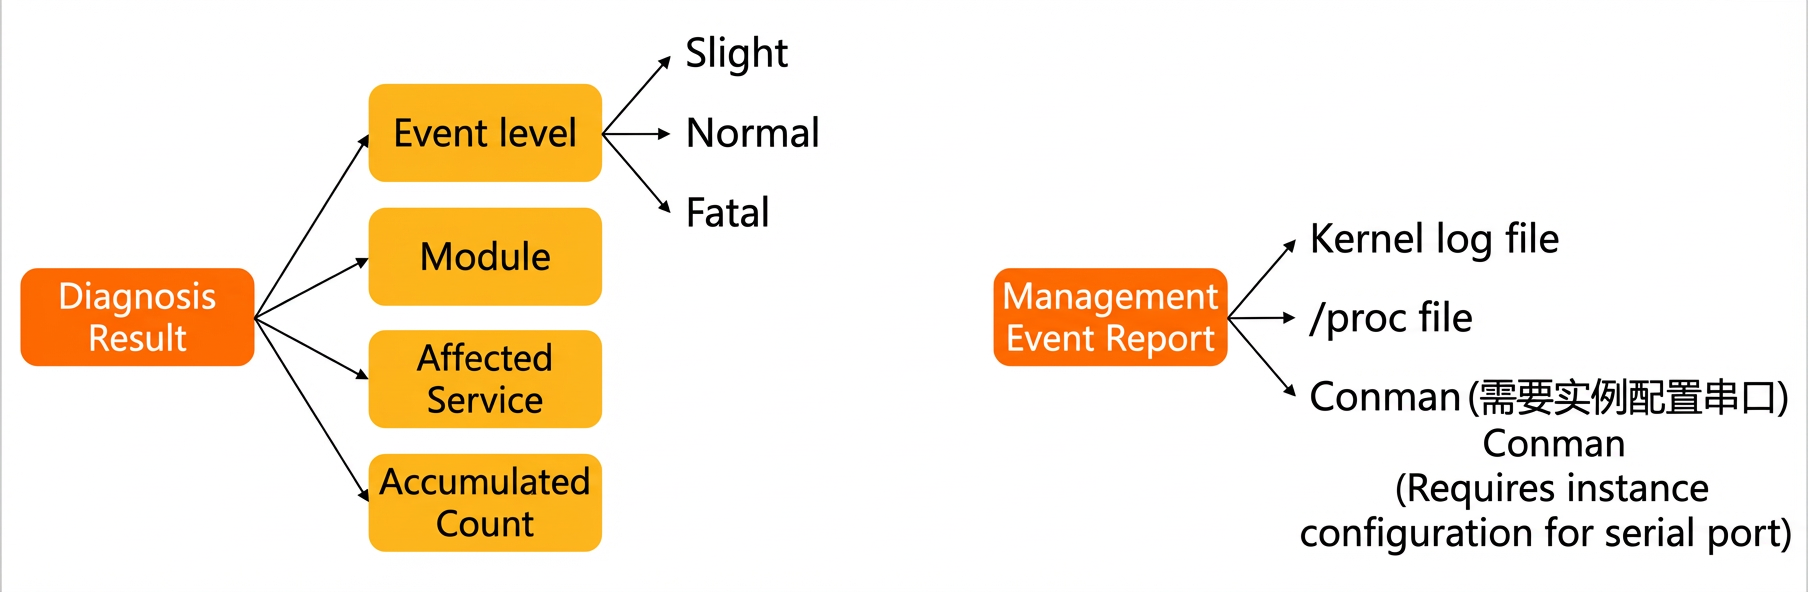
Descrição dos eventos
A tabela a seguir descreve os tipos de eventos, níveis de eventos e formatos de relatório utilizados pelo UKFEF.
Informações do evento | Descrição |
Tipo de evento | O UKFEF coleta os seguintes eventos comuns do kernel do sistema operacional:
|
Nível do evento | O UKFEF classifica os eventos de anomalia em três níveis:
|
Relatório de evento | O UKFEF emite relatórios de eventos das seguintes formas:
|
Interfaces de controle
Interface | Descrição |
| Controla a ativação ou desativação do UKFEF. Valores válidos:
|
| Define se o UKFEF deve emitir relatórios de eventos. Valores válidos:
|
| Determina se o mecanismo Panic do sistema operacional deve ser acionado quando ocorrer um evento Fatal. Valores válidos:
|