Fornece acesso criptografado da nuvem para a borda em clusters ACK Edge. Após a criação do cluster, o edge-tunnel-server e o edge-tunnel-agent são implantados por padrão para estabelecer o canal de O&M entre nuvem e borda. Este tópico aborda a visão geral do componente, notas de uso e histórico de versões.edge-tunnel-server e edge-tunnel-agent.
Como funciona
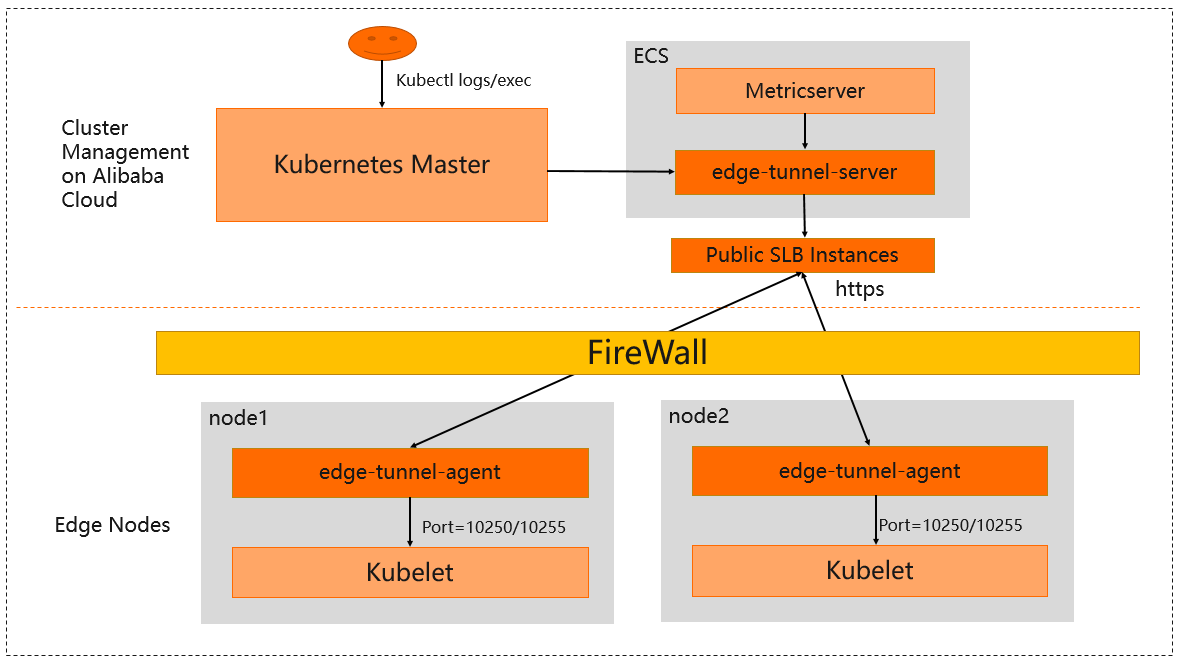
O edge-tunnel utiliza um túnel reverso em uma arquitetura cliente-servidor:
O edge-tunnel-server é executado na nuvem como servidor.
O edge-tunnel-agent é executado em cada nó de borda como cliente.
Estabelecimento do túnel
Uma instância do Server Load Balancer (SLB) atua como front-end do Service edge-tunnel-server. Cada edge-tunnel-agent estabelece um túnel criptografado com o edge-tunnel-server por meio dessa instância do SLB.
Encaminhamento automático de requisições
Quando componentes da nuvem, como kube-apiserver e metrics-server, enviam requisições para as portas 10250 e 10255 nos nós de borda, o edge-tunnel intercepta e encaminha essas requisições pelo túnel. Não é necessário alterar os componentes da nuvem.
Modos de rede
Os pools de nós de borda suportam três modos de conexão com a nuvem, cada um com um comportamento diferente do edge-tunnel.
|
Modo |
Conexão do pool de nós |
Caminho das requisições da nuvem para os nós de borda |
Rótulo aplicado automaticamente |
|
Internet |
Pela Internet |
Via túnel nuvem-borda (proxy de encaminhamento) |
|
|
Express Connect |
Via Express Connect |
Diretamente para as portas do nó (por exemplo, 10250 e 10255) |
|
|
CCN |
Via instância do Cloud Connect Network (CCN) |
Diretamente para as portas do nó (por exemplo, 10250 e 10255) |
|
O edge-tunnel-agent é executado apenas em nós de pools de nós de borda no modo Internet. Nos modos Express Connect e CCN, os componentes da nuvem acessam os nós de borda diretamente.
Notas de uso
Consulte Tunelamento nuvem-borda.
Notas de versão
Junho de 2023
|
Versão |
Endereço da imagem |
Descrição |
Data de lançamento |
Impacto |
|
v0.22.1 |
edge-tunnel-server: |
- Otimização da comunicação entre o edge-tunnel e o API server para resolver falhas de reinicialização causadas por redes instáveis. - Aprimoramento do encaminhamento de requisições da nuvem para a borda, reduzindo o risco de vazamento de URL devido a conexões instáveis. - Desativação do módulo iptables. O CoreDNS agora gerencia a resolução de nomes para o encaminhamento entre nuvem e borda. |
28/06/2023 |
Sem impacto nas cargas de trabalho |
Dezembro de 2022
|
Versão |
Endereço da imagem |
Descrição |
Data de lançamento |
Impacto |
|
v0.10.3 |
edge-tunnel-server: |
- Adição de múltiplos modos de rede para comunicação entre nuvem e borda. Consulte Modos de rede. - Atualização dinâmica dos registros DNS com base na implantação do tunnel-agent nos nós de borda. - As requisições de componentes da nuvem (kube-apiserver e Prometheus) agora utilizam a porta 10263 do x-tunnel-server-internal-svc em vez do x-tunnel-server-svc. |
14/12/2022 |
Sem impacto nas cargas de trabalho |
Janeiro de 2022
|
Versão |
Endereço da imagem |
Descrição |
Data de lançamento |
Impacto |
|
v0.10.0 |
edge-tunnel-server: |
Primeira versão do edge-tunnel para clusters de borda ACK com a versão 1.20.11-aliyunedge.1. Encaminhamento de requisições: requisições para endpoints |
27/01/2022 |
Sem impacto nas cargas de trabalho |