Por padrão, os usuários do Resource Access Management (RAM) não têm acesso às APIs dos serviços em nuvem. Para operar recursos do ACK One — como instâncias Fleet, clusters registrados e clusters de workflow — é necessário conceder as permissões adequadas aos usuários ou funções do RAM. O ACK One oferece políticas de sistema integradas que abrangem níveis variados de acesso de leitura e escrita.
Este tópico descreve como anexar políticas de permissão do sistema a usuários ou funções do RAM por meio do console do RAM.
Pré-requisitos
Antes de começar, verifique se você possui:
Uma conta Alibaba Cloud ou uma conta de administrador do RAM
Somente uma conta Alibaba Cloud ou uma conta de administrador do RAM pode conceder permissões a usuários ou funções do RAM. Um usuário do RAM não tem autorização para conceder permissões.
Políticas de permissão do sistema para o ACK One
A tabela a seguir lista as políticas de sistema integradas compatíveis com o ACK One e os tipos de cluster aos quais cada política se aplica.
|
Nome da política |
Descrição |
Clusters registrados |
Instâncias Fleet |
Clusters de workflow |
|
AliyunAdcpFullAccess |
Acesso total de leitura e escrita a todos os recursos do ACK One |
Sim |
Sim |
Sim |
|
AliyunAdcpReadOnlyAccess |
Acesso somente leitura a todos os recursos do ACK One |
Sim |
Sim |
Sim |
|
AliyunCSFullAccess |
Acesso total de leitura e escrita a todos os recursos do Container Service for Kubernetes (ACK). Não se aplica a clusters de workflow. |
Sim |
Sim |
Não |
|
AliyunCSReadOnlyAccess |
Acesso somente leitura a todos os recursos do ACK. Não se aplica a clusters de workflow. |
Sim |
Sim |
Não |
|
AliyunVPCReadOnlyAccess |
Permite especificar uma Virtual Private Cloud (VPC) durante a criação de um cluster ACK |
Sim |
Sim |
Sim |
|
AliyunECIReadOnlyAccess |
Permite agendar pods em elastic container instances (ECI) |
Sim |
Sim |
Sim |
|
AliyunLogReadOnlyAccess |
Permite selecionar um projeto de log existente para logs do cluster ou visualizar resultados de inspeção de configuração |
Sim |
Sim |
Sim |
|
AliyunARMSReadOnlyAccess |
Permite visualizar dados de monitoramento do plug-in Managed Service for Prometheus |
Sim |
Sim |
Sim |
|
AliyunRAMReadOnlyAccess |
Permite visualizar políticas existentes do RAM |
Sim |
Sim |
Sim |
|
AliyunECSReadOnlyAccess |
Permite adicionar nós existentes na nuvem a um cluster ou visualizar detalhes dos nós. Não se aplica a instâncias Fleet ou clusters de workflow. |
Sim |
Não |
Não |
|
AliyunContainerRegistryReadOnlyAccess |
Permite visualizar imagens de aplicativos na conta Alibaba Cloud. Não se aplica a instâncias Fleet ou clusters de workflow. |
Sim |
Não |
Não |
|
AliyunAHASReadOnlyAccess |
Habilita o uso do recurso de topologia de cluster. Não se aplica a instâncias Fleet ou clusters de workflow. |
Sim |
Não |
Não |
|
AliyunYundunSASReadOnlyAccess |
Possibilita a visualização de dados de monitoramento de runtime de um cluster. Não se aplica a instâncias Fleet ou clusters de workflow. |
Sim |
Não |
Não |
|
AliyunKMSReadOnlyAccess |
Permite ativar a criptografia de Secret durante a criação de um cluster. Não se aplica a instâncias Fleet ou clusters de workflow. |
Sim |
Não |
Não |
|
AliyunESSReadOnlyAccess |
Suporta operações de pool de nós, incluindo visualização, modificação e dimensionamento. Não se aplica a instâncias Fleet ou clusters de workflow. |
Sim |
Não |
Não |
Para conceder acesso total de leitura e escrita em todos os tipos de recursos do ACK One, anexe a políticaAliyunAdcpFullAccess. Para acesso somente leitura em todos os tipos de recursos, utilize aAliyunAdcpReadOnlyAccess. As políticasAliyunCSFullAccesseAliyunCSReadOnlyAccessabrangem clusters registrados e instâncias Fleet, mas não concedem acesso a clusters de workflow.
Conceder permissões a um usuário ou função do RAM
Faça login no console do RAM como administrador do RAM.
No painel de navegação à esquerda, escolha Identities > Users.
-
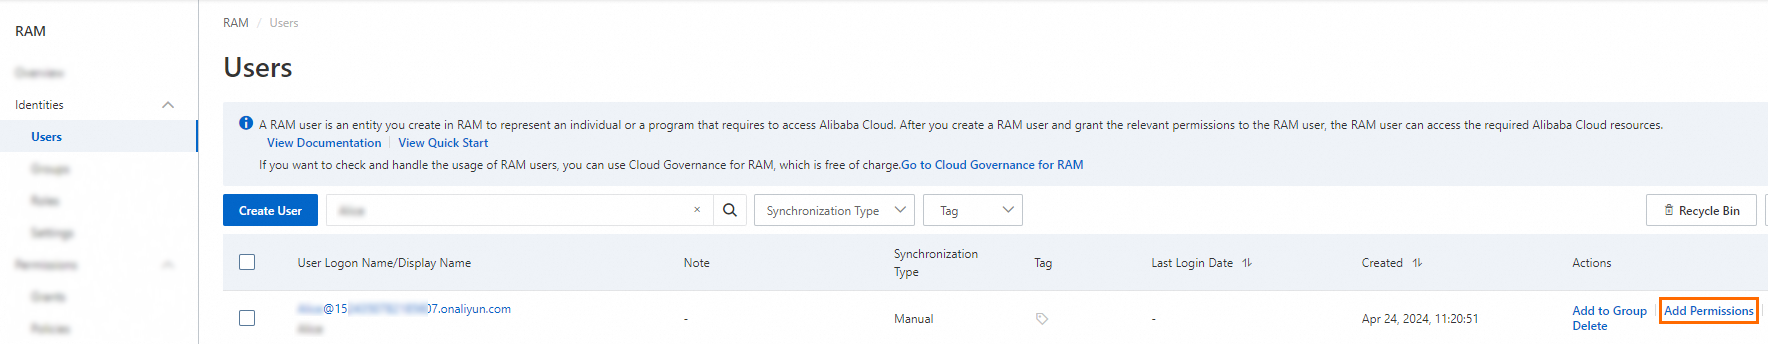
Na página Users, localize o usuário do RAM desejado e clique em Add Permissions na coluna Actions. Para conceder permissões a vários usuários do RAM simultaneamente, selecione os usuários e clique em Add Permissions na parte inferior da página.
-
No painel Grant Permission, configure os seguintes parâmetros:
-
Resource Scope: Escolha onde a política terá efeito.
Account: A política se aplica a todos os recursos da conta Alibaba Cloud atual.
ResourceGroup: A política se aplica a um grupo de recursos específico. Utilize esta opção apenas se o ACK One oferecer suporte a grupos de recursos no seu cenário. Para obter uma lista de serviços compatíveis com grupos de recursos, consulte Serviços compatíveis com Resource Group. Para instruções sobre como conceder permissões com escopo de grupo de recursos, veja Usar um grupo de recursos para conceder a um usuário do RAM permissões para gerenciar uma instância específica do ECS.
Principal: O usuário do RAM que receberá as permissões. O usuário atual do RAM vem selecionado por padrão.
-
Policy: Selecione uma ou mais políticas para anexar. Existem dois tipos de políticas:
-
System policies: Predefinidas pela Alibaba Cloud. Essas políticas não podem ser modificadas e as atualizações de versão são gerenciadas pela Alibaba Cloud. Para a lista completa, consulte Serviços compatíveis com RAM.
NotaO console do RAM sinaliza automaticamente políticas de sistema de alto risco, como
AdministratorAccesseAliyunRAMFullAccess. Evite anexar essas políticas, a menos que seja explicitamente necessário. Custom policies: Políticas criadas e gerenciadas por você. Para instruções, consulte Crie uma política personalizada.
-
Clique em Grant permissions.
-
Próximos passos
As políticas de permissão do sistema controlam o acesso aos recursos do ACK One. Para gerencie recursos do Kubernetes dentro de um cluster específico — como crie aplicativos GitOps ou workflows — conceda permissões de Role-Based Access Control (RBAC) ao usuário ou função do RAM na instância Fleet, no cluster de workflow e em seus namespaces. Para instruções, consulte Conceder permissões RBAC a um usuário ou função do RAM.