Web Application Firewall (WAF) は、HTTP/HTTPS トラフィックを検査し、悪意のあるリクエストがサーバーに到達する前にブロックし、正当なトラフィックのみを転送することで、Web サイトとアプリケーションを保護します。ハードウェア、ソフトウェア、ルーティングの変更は不要で、5 分未満で WAF をデプロイできます。
WAF の仕組み
WAF は、ユーザーとオリジンサーバーの間に配置されています。着信するリクエストごとに、WAF は以下のいずれかのアクションを実行できます。
許可:リクエストを許可し、サーバーに転送します。
ブロック:リクエストをブロックし、クライアントにエラーレスポンスを返します。
監視:リクエストをブロックせず、ログに記録してアラートをトリガーします。
この決定は、設定された保護ルール、脅威インテリジェンスシグナル、および WAF の検出エンジンに基づいています。各種トラフィックに適用する挙動を制御できます。
ユースケース
WAF は、Alibaba Cloud またはその他の環境にデプロイされた Web サーバーの HTTP/HTTPS トラフィックを保護します。金融サービス、E コマース、O2O、インターネットプラス、ゲーム、政府、保険などの業界で幅広く採用されています。
主要なセキュリティ機能
Web アプリケーション攻撃からの保護
OWASP Top 10 対策:SQL インジェクション、クロスサイトスクリプティング (XSS)、Web シェルのアップロード、バックドア、コマンドインジェクション、不正な HTTP リクエスト、コアファイルへの不正アクセス、パストラバーサルをブロックします。
Web サイトのクローキング:オリジンサーバーの IP アドレスを攻撃者から隠し、攻撃者が WAF をバイパスしてオリジンを直接攻撃するのを防ぎます。
仮想パッチとゼロデイ保護:公式のセキュリティパッチが利用可能になる前に保護ルールを迅速に更新することで、リスクの高い脆弱性やゼロデイ脆弱性に対する仮想パッチをデプロイします。
監視モード:新しいアプリケーションの場合、監視モードを有効にすると、疑わしいトラフィックをブロックせずにアラートをログに記録できます。これを使用して、適用モードに切り替える前に誤検知を特定して調整します。
ディープインスペクション技術:任意のヘッダーフィールド、フォームデータ、マルチパート、JSON、XML などの一般的な HTTP データ形式を完全に解析し、URL、JavaScript Unicode、HEX、HTML エンティティ、Java シリアライゼーション、PHP シリアライゼーション、Base64、UTF-7、UTF-8、および混合ネストエンコーディングをデコードします。空白の正規化、コメントの除去、特殊文字の処理により、誤検知をさらに削減します。
HTTP フラッド攻撃対策
多次元レート制御:送信元 IP ごとのアクセスレートを制御し、リダイレクトチャレンジと人間/ボットの識別を通じて訪問者の身元を検証し、レスポンスコードの統計、URL リクエストの分布、異常な Referer および User-Agent ヘッダーを関連付けることで攻撃パターンを特定します。
脅威インテリジェンス:Alibaba Cloud のビッグデータセキュリティ機能を活用して脅威インテリジェンスと信頼できるアクセスモデルを構築し、悪意のあるトラフィックを正当なユーザーから迅速に区別します。
きめ細かいアクセス制御
カスタム保護ポリシー:IP アドレス、URL、Referer、User-Agent などの一般的な HTTP フィールドを使用して、正確なアクセス制御ルールを設定します。
シナリオベースの保護:ホットリンク防止や Web サイトのバックエンド保護といったシナリオを標準でサポートします。
多層防御:Web 攻撃対策および HTTP フラッド攻撃対策モジュールと統合して、信頼できるトラフィックと悪意のあるトラフィックを区別する多層防御を構築します。
ボット管理
トラフィック分類レポート:ボットトラフィックを悪意のあるもの、疑わしいもの、正当なものに分類し、トラフィックの傾向とリスクのあるクライアントの詳細をレポートに表示します。
クロスプラットフォーム対応:Web ページ、H5、ネイティブアプリ (iOS、Android、HarmonyOS)、およびミニアプリ (WeChat、Alipay) を保護します。
エンドツーエンドの検出:100 を超えるブラウザプローブ機能、7,000 以上のクライアントフィンガープリントタイプ、100 万を超える悪意のあるボット脅威インテリジェンスシグネチャ、および 6 つの高度なボット検出アルゴリズムを使用して、リクエストのライフサイクル全体にわたってボット検出を適用します。
API セキュリティ
パッシブトラフィック分析:ワンクリックで検出を有効にします。フルライフサイクルの API 管理をサポートし、サービスを中断することなく機密データのフローを監視します。
リスクの発見:API の脆弱性を検出して不正な機密データの漏洩や内部 API のリークを特定し、修正の提案を提供します。
脅威検出:クロスセッション、双方向のトラフィック分析を通じて、データスクレイピングやブルートフォース攻撃などの API の不正使用を特定します。WAF による直接のレスポンスアクションに対応しています。
AI アプリケーションの保護
プロンプトインジェクション検出:ジェイルブレイク、ロールプレイング誘導、システムプロンプト操作など、生成 AI システムを標的とする敵対的な振る舞いを特定します。
コンテンツコンプライアンス検出:リクエストとレスポンスの両方のコンテンツがセキュリティおよび規制要件に準拠しているかを確認します。
リアルタイムレスポンス:ブロッキング、コンテンツ置換、取り消しを組み合わせて異常な振る舞いを停止し、レスポンスコンテンツを自動的に修正します。
デプロイとアーキテクチャ
シンプルなデプロイと運用保守
迅速な有効化:ハードウェア、ソフトウェア、ルーティングの設定変更なしで、5 分未満で WAF をデプロイできます。
一元的なイベント管理:セキュリティレポートとログを使用して、攻撃イベント、トラフィックパターン、攻撃規模を一元的に分析します。
信頼性の高いスケーラブルなアーキテクチャ
クラスターデプロイ:クラスターアーキテクチャにより、単一障害点が排除されます。単一サーバーの障害やメンテナンスイベントが全体の可用性に影響を与えることはありません。
負荷分散:複数の組み込み負荷分散戦略により、高性能、高可用性のトラフィック処理が保証されます。
自動スケーリング:実際のトラフィック量に基づいて、クラスター内のサーバー数をスケールアップまたはスケールダウンします。
実績ある専門知識とインテリジェントな防御
10年以上のセキュリティ経験:Alibaba Group 内での 10 年以上にわたるサイバーセキュリティの実践に基づいて構築され、Taobao、Tmall、Alipay などの高同時接続、高セキュリティのシナリオをサポートする能力があることが証明されています。専門のセキュリティチームが OWASP Top 10 を含む既知の脆弱性から防御し、新たに公開されたセキュリティ脆弱性に継続的に対応しています。
ビッグデータ駆動のインテリジェンス:毎日数億件の攻撃から防御します。WAF は、世界をリードする IP 脅威インテリジェンスライブラリと、複数の業界やシナリオにわたる広範な攻撃シグネチャのリポジトリを活用し、主流の攻撃パターン、振る舞い、ペイロードの深い認識を可能にします。攻撃検出モデルは、ビッグデータ分析と機械学習を使用して継続的に改善されています。
詳細については、「Web Application Firewall 製品ページ」をご参照ください。
WAF の使用方法
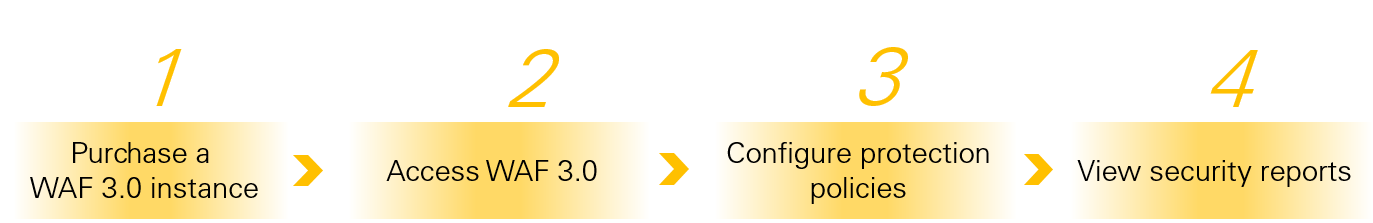
詳細については、「WAF を使用した HTTP フラッド攻撃からの ECS インスタンスの保護」をご参照ください。
WAF、Cloud Firewall、Anti-DDoS の違い
Web Application Firewall (WAF):HTTP/HTTPS アプリケーション層に特化したセキュリティ製品です。WAF は Web リクエストのディープインスペクションを実行し、アプリケーション層の攻撃から防御します。
Cloud Firewall (CFW):クラウド環境向けの統一されたネットワーク境界アクセス制御製品です。CFW はトラフィックを管理し、インターネット、VPC、NAT の境界で侵入防御を提供して、ネットワーク層の侵入とラテラルムーブメントを防ぎます。
Anti-DDoS:トラフィックをグローバルに分散されたスクラビングセンターにリダイレクトすることで、大規模な分散型サービス妨害 (DDoS) 攻撃から保護します。Anti-DDoS は悪意のあるトラフィックをフィルタリングして、攻撃中のサービスの安定性と可用性を維持します。
クラウド製品 | Web Application Firewall (WAF) | Cloud Firewall (CFW) | Anti-DDoS |
保護レベル | アプリケーション層 (L7) | 主にネットワーク層とトランスポート層 (L3-L4) の保護を提供し、レイヤー 4-7 の侵入検知用の統合 IPS を含みます。 | 主にネットワーク層とトランスポート層 (L3-L4) の保護を提供し、アプリケーション層 (L7) での大規模な CC 攻撃や HTTP フラッド攻撃から防御します。 |
主要なメカニズム | セマンティック分析、ルールマッチング、行動モデリング | アクセス制御ポリシー、ステートフルインスペクション、侵入防御システム (IPS) | トラフィックスクラビング、シグネチャベースのフィルタリング、帯域幅スケーリング |
防御可能な攻撃 | SQL インジェクション、XSS、Web シェルのアップロード、HTTP フラッド攻撃、悪意のあるボット、API の不正使用 | ポートスキャン、ブルートフォース攻撃、不正アクセス、クリプトマイニングワーム、東西トラフィックの脅威 | SYN フラッドや UDP フラッドなどの L3/L4 のボリューム攻撃、および高頻度の HTTP フラッドなどの L7 アプリケーション層攻撃 |
ユースケース | Web サイトやアプリを改ざん、悪意のあるアクセス、ボットによるスクレイピング、API の不正使用から防御します。 | パブリックネットワークの出入り口でクラウドアセットに対する統一されたアクセスポリシーを適用します。サーバーへのブルートフォース攻撃や内部ネットワーク内でのラテラルムーブメントを防ぎます。 | 大規模攻撃中にパケットロスなしでサービスの継続性とネットワークの可用性を確保します。 |
多層防御のためには、Anti-DDoS、Cloud Firewall、WAF を階層化アーキテクチャで一緒にデプロイしてください。
RASP と WAF の関係
Runtime Application Self-Protection (RASP) は、アプリケーションに統合されたセキュリティメカニズムであり、アプリケーションの実行中にリアルタイムで攻撃を検出およびブロックします。詳細については、「アプリケーション保護への接続」をご参照ください。
RASP と WAF は補完的なテクノロジーで、それぞれ異なるセキュリティシナリオに適しています。
RASP は、ゼロデイエクスプロイトや暗号化されたトラフィック内の攻撃など、アプリケーション層の脅威に対してより効果的です。
WAF は、アクセス制御、地域ベースのブロック、HTTP フラッド攻撃対策、ボット攻撃に優れています。
包括的な保護のためには、RASP と WAF の両方をデプロイして、アプリ内防御と境界防御を組み合わせた二重層のセキュリティシステムを構築することを推奨します。
コンプライアンス認証
WAF は、ISO 9001、ISO 20000、ISO 22301、ISO 27001、ISO 27017、ISO 27018、ISO 27701、ISO 29151、BS 10012、CSA STAR、MLPS Level 3、SOC 1/2/3、C5、HK Financial、OSPAR、PCI DSS など、複数の国際規格および認証に準拠しています。