Resource Access Management (RAM) は、ユーザーアイデンティティとリソースへのアクセス権限を一元管理する Alibaba Cloud のサービスです。本トピックでは、RAM の中核となる概念、主要な機能、セキュリティガイドラインについて説明し、クラウドリソースへ安全にアクセスするために RAM をどのように活用するかを解説します。
RAM を使用すると、複数の種類のアイデンティティを作成・管理し、それぞれにきめ細かなアクセス許可を付与して、クラウドリソースへのセキュアなアクセスを実現できます。
課金と有効化
RAM は無料で利用できます。
RAM はデフォルトで有効になっています。 RAM を無効にすることはできません。
RAM を使用する理由
登録した Alibaba Cloud アカウントを日常業務で使用したり共有したりすると、次のような管理上およびセキュリティ上の課題が生じます。
過剰な権限とセキュリティリスク:Alibaba Cloud アカウントは、アカウント内のすべてのリソースに対する最高の権限を持っています。アカウントを共有すると、アカウントのすべてのユーザーが完全な制御権を持つため、権限の乱用につながります。認証情報が漏洩した場合、アカウント内のすべてのクラウドリソースが極めて高いセキュリティリスクにさらされます。
アカウンタビリティの欠如:すべての操作記録は Alibaba Cloud アカウントに帰属します。セキュリティインシデントが発生した場合、実際の操作者を特定できず、責任の所在を追跡できなくなります。
職務の分離の困難性:財務担当者には請求書の閲覧のみを許可し、開発者には特定の環境での操作のみを許可するといった権限設定ができません。これは、セキュリティ管理における最小権限の原則に違反します。
RAM は、個別のアイデンティティを作成し、それぞれに正確な権限を付与することで、これらの問題を解決します。RAM は、クラウドリソースを保護するための基盤となります。
利用開始
RAM は、以下の一般的なシナリオから利用を開始できます。
RAM のコア機能
RAM は以下の機能を提供します。以降のセクションで各機能について詳しく説明します。
アイデンティティ管理:RAM ユーザー、RAM ユーザーグループ、RAM ロールなど、複数の種類のアイデンティティを作成・管理します。
認証:パスワード、AccessKey ペア、MFA、SSO など、複数の認証方式を提供します。
認可管理:許可ポリシーに基づき、アイデンティティに対してきめ細かなアクセス制御を適用します。
ID フェデレーション:エンタープライズ ID システムと統合し、統一されたアイデンティティ管理とシングルサインオンを実現します。
権限の監査:RAM アイデンティティが持つ権限を特定し、各権限の最終アクセス時刻を記録します。
以下の図は、RAM の概要を示しています。
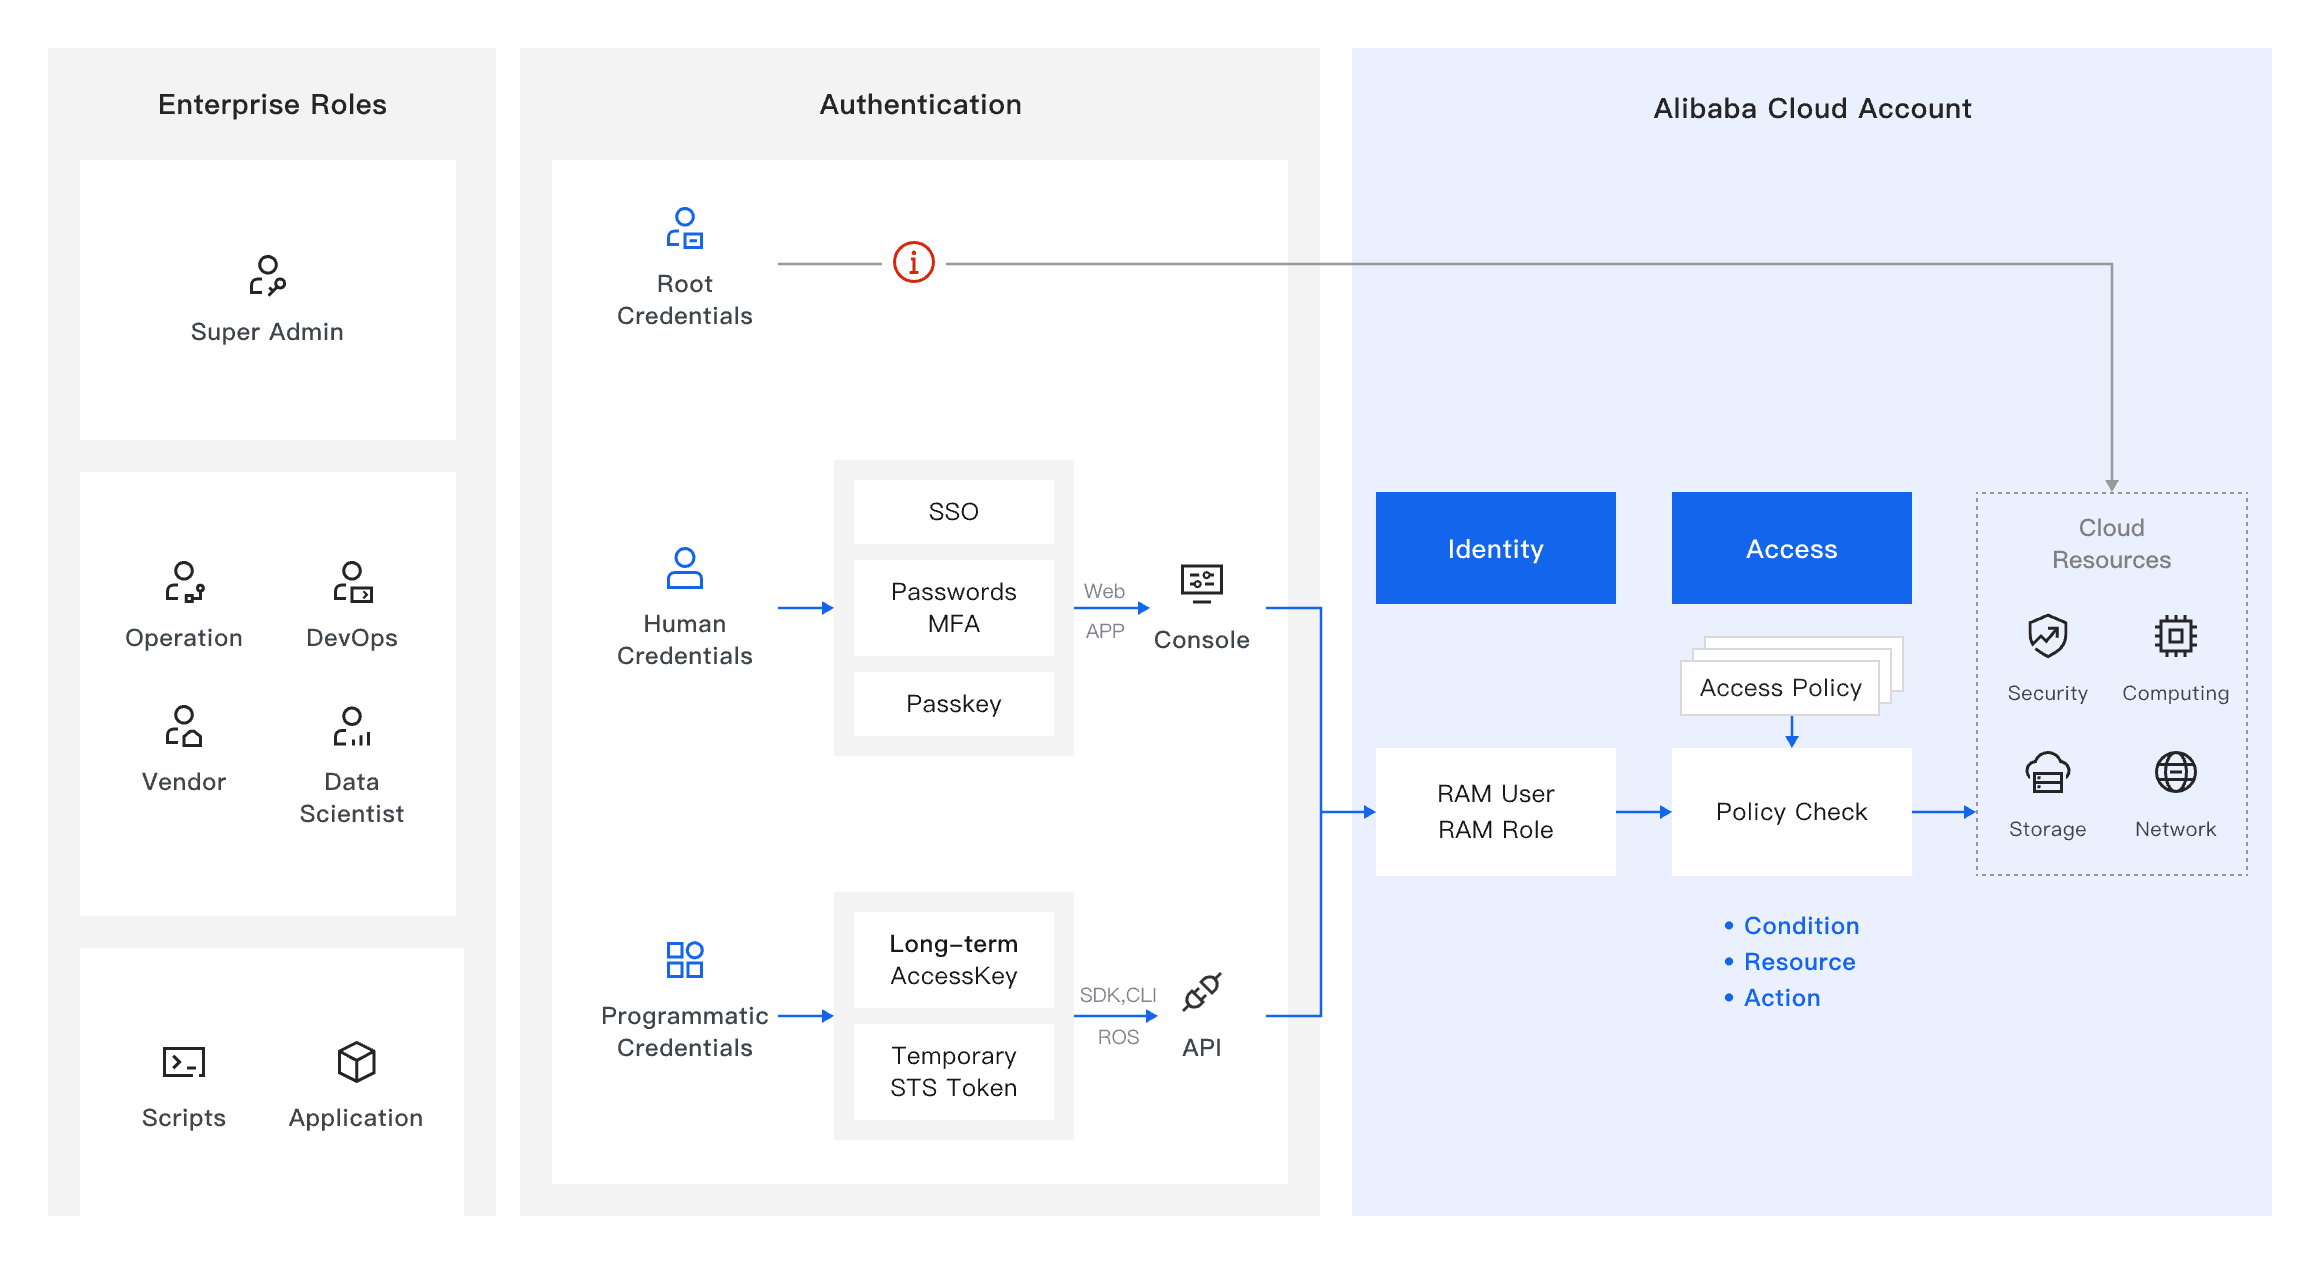
基本概念
アイデンティティとは
アイデンティティとは、クラウド環境でリソースにアクセスし、操作を実行するエンティティです。アイデンティティは、権限を保持する主体でもあります。クラウド環境には、主に人間のアイデンティティとプログラムアイデンティティの 2 種類のアイデンティティが存在します。
人間のアイデンティティ:セキュリティ管理者、O&M エンジニア、開発者など、組織の従業員やメンバーを表します。人間のアイデンティティは、コンソールや CLI を通じて対話形式でクラウドリソースにアクセスし、操作します。
プログラムアイデンティティ:API 操作を通じて非対話形式でクラウドリソースやデータにアクセスするアプリケーションやサービスを表します。プログラムアイデンティティは、自動化スクリプト、アプリケーション開発、サービス統合などのシナリオで利用されます。
認証とは
認証とは、サービスリクエスターのアイデンティティを検証するプロセスです。サービスリクエスターは、自身のアイデンティティを証明するために、ユーザー名とパスワードなどの認証情報を提供する必要があります。
認証情報には、使い慣れたユーザー名とパスワード、ワンタイムパスコード、プログラムアイデンティティが使用する AccessKey ペアなど、さまざまな形式があります。
セキュリティを向上させるため、多要素認証 (MFA) では、パスワードとワンタイムパスコードの組み合わせなど、少なくとも 2 種類の異なる認証情報を提示してアイデンティティを検証する必要があります。シングルサインオン (SSO) を使用すると、一度の認証に成功すれば、再サインインすることなく、相互に信頼するすべてのアプリケーションやリソースにアクセスできます。
認可とは
認可とは、認証されたアイデンティティが特定のリソースにアクセスする権限を持っているかどうかを確認するプロセスです。
認証と認可の主な違いは次のとおりです。
認証は「Who are you?」という問いに答え、アイデンティティを証明します。
認可は「What can you do?」という問いに答え、権限を付与または拒否します。
認証は認可の前提条件です。アイデンティティが認証に成功した後、認可によってそのアイデンティティがアクセスできるリソースと実行できる操作が決定されます。
異なる種類のアイデンティティに異なる権限を付与することで、クラウドリソースに対するきめ細かな制御が可能になり、各アイデンティティが自身の責任範囲内のリソースにのみアクセスし、特定の操作のみを実行することを保証します。
RAM のアイデンティティタイプ
RAM は、RAM ユーザー、RAM ユーザーグループ、RAM ロールの 3 種類のアイデンティティを提供します。RAM ユーザーグループは、RAM ユーザーを分類・管理するための集合体です。RAM ユーザーと RAM ロールは、人間のアイデンティティとプログラムアイデンティティの両方として機能します。
Alibaba Cloud アカウントと RAM ユーザーの比較
ステップ 1:Alibaba Cloud アカウントの作成を完了すると、Alibaba Cloud アカウントを取得できます。Alibaba Cloud アカウントは、Linux システムの root ユーザーに似ており、広範な権限を持ちますが、日常的な使用には適していません。Alibaba Cloud アカウントは、日常の管理のために RAM で[RAM ユーザー]を作成できます。両者の主な違いは次のとおりです。
| 項目 | Alibaba Cloud アカウント | RAM ユーザー |
| アイデンティティの役割 | リソースの所有者であり、完全な所有権と最高の権限を持ちます。 | リソースとサービスの利用者です。権限は Alibaba Cloud アカウントまたは管理者権限を持つ RAM ユーザーによって付与されます。RAM ユーザーは通常、特定の人またはアプリケーションに対応します。 |
| クラウドリソースの所有 | はい | いいえ。リソースは Alibaba Cloud アカウントが所有します。 |
| デフォルトの権限 | すべての権限を持ち、制限することはできません。 | デフォルトでは権限がありません。権限は Alibaba Cloud アカウントまたは管理者権限を持つ RAM ユーザーによって付与されます。 |
| 推奨される用途 | 認可、支払い、アカウント管理など、主要な管理操作にのみ使用します。 | 日常の開発、運用保守 (O&M)、デプロイに使用します。 |
Alibaba Cloud アカウントを保護するための推奨事項については、本トピックの「RAM のセキュリティガイドライン」セクションをご参照ください。
アイデンティティタイプの比較
RAM のアイデンティティは、それぞれ異なるシナリオで利用されます。次の表は、RAM のアイデンティティタイプとその主なユースケースを説明したものです。
| アイデンティティタイプ | 定義 | 主なユースケース |
| [RAM ユーザー] | 特定の人またはアプリケーションを表すアイデンティティです。コンソールログインまたはプログラムによるアクセスのための認証情報 (ログインパスワードや AccessKey ペアなど) を持ち、コンソールへのログインやプログラムによるアクセスを実行できます。 | 企業内の特定の従業員、システム、またはアプリケーションに対応します。クラウドリソースへの長期的なアクセスが必要なシナリオで使用されます。 |
| [{key, select, All {全ての Principal} User {RAM User} Group {RAM Group} Role {RAM Role} SLR {Service Linked Role} other { {key} } }] | [RAM ユーザー]を分類・管理するための集合体です。ユーザーグループに権限を付与すると、グループ内のすべてのユーザーがこれらの権限を継承します。 | 開発チームやテストチームなど、同じ職務を持つ複数の[RAM ユーザー]に対して、権限を一括で付与・剥奪します。これにより、権限管理が簡素化されます。 |
| [RAM ロール] | 権限を付与できる仮想的なアイデンティティですが、ログインパスワードや AccessKey ペアを持ちません。RAM ロールは、アクセスするための一時的なセキュリティトークン (STS トークン) を取得する前に、クラウド アカウント、クラウドサービス、ID プロバイダー (IdP) などのエンティティが引き受ける必要があります。 | アカウント間のリソースアクセス、クラウドサービスが他のリソースにアクセスするための認可、[IdP] との統合によるシングルサインオン (SSO) の実装などのシナリオで使用されます。 |
RAM の認証方式
認証方式の比較
RAM は、さまざまなユースケースに対応する複数の認証方式をサポートしています。
コンソールログインのシナリオ
| 認証方式 | 定義 | ユースケース |
| ログインパスワード | コンソールログインに使用されるセキュリティ認証情報です。 | RAM ユーザーがコンソールにログインして対話型操作を行う場合。 |
| 多要素認証 (MFA) | ログインパスワード認証に加えて、セキュリティをさらに強化するための検証レイヤーです。 | ログインパスワードと組み合わせて使用し、コンソールのログインセキュリティを向上させます。 |
| パスキー | FIDO2 ベースのパスワードレス認証方式で、ユーザーは指紋や Face ID などのデバイス生体認証、または PIN を使用して、安全で便利な本人確認を完了できます。 | コンソールログインのセキュリティをさらに向上させ、パスワードの漏洩やフィッシング攻撃を防ぎます。高いセキュリティ要件を持つユーザーや、パスワードレスログインが必要なシナリオに適しています。 |
| シングルサインオン (SSO) | ユーザーは企業の ID プロバイダー (IdP) を通じて認証し、一度のログインで相互に信頼する複数のクラウドサービスにアクセスできます。 | エンタープライズユーザーは、Microsoft Entra ID や Okta などの既存の本人認証システムを使用して Alibaba Cloud にアクセスします。 |
デフォルトでは、すべての RAM ユーザーはログインに多要素認証を使用する必要があります。
プログラムによるアクセスのシナリオ
| 認証方式 | 定義 | ユースケース |
| AccessKey ペア | AccessKey ID と AccessKey シークレットで構成され、RAM ユーザーに属するキーペアです。AccessKey ペアは長期間有効です。 | アプリケーション、CLI、またはサービスが API を通じてクラウドサービスを呼び出す場合に使用します。この方法は比較的セキュリティが低いです。 |
| 一時的なセキュリティトークン (STS トークン) | RAM ロールの引き受け後に取得される一時的な認証情報です。一時的な AccessKey ペアと SecurityToken が含まれ、事前に設定された有効期間を持ち、期間が終了すると失効します。 | アプリケーション、CLI、またはサービスが API を通じてクラウドサービスを呼び出す場合にも使用されます。さらに、アカウント間のリソースアクセス、ID フェデレーション (SSO)、クラウドサービスの一次的な認可にも使用されます。この方法は比較的セキュリティが高いです。 |
長期的な認証情報と一時的な認証情報の比較
長期的な認証情報:手動で無効化、削除、または変更されない限り、作成後も有効な認証情報です。例として、ログインパスワードやAccessKey ペアがあります。
一時的な認証情報:15 分から数時間など、事前に設定された有効期間を持ち、期間が終了すると自動的に失効する認証情報です。例として、STS トークンがあります。
2 種類の認証情報のどちらを選択するかについてのガイダンスは、本トピックの「RAM のセキュリティガイドライン」セクションをご参照ください。
STS トークンは、RAM ロールというアイデンティティが認証された後、Alibaba Cloud Security Token Service (STS) によって発行されます。STS の詳細については、「STS とは」をご参照ください。STS トークンの取得方法については、「引き受けたロールの一時的なアイデンティティ認証情報を取得する」をご参照ください。
許可ポリシー
アイデンティティが認証されると、RAM はアタッチされた許可ポリシーを評価し、そのアイデンティティがリソースへのアクセスを要求したり、操作を実行したりする際に、対応する権限を持っているかどうかを判断します。たとえば、Alibaba Cloud ECS インスタンスを管理する権限が付与されているかどうかなどです。RAM はデフォルトで拒否の原則に従います。明示的に認可されていないアクセスリクエストはすべて拒否されます。
ポリシータイプ
権限は、一連の権限を記述したルールセットである許可ポリシーによって管理されます。RAM は、以下の 2 種類の許可ポリシーをサポートしています。
システムポリシーは、Alibaba Cloud によって作成・管理される一般的な許可ポリシーで、一般的な認可シナリオをカバーします。システムポリシーをアイデンティティにアタッチできますが、ポリシーの内容を変更することはできません。
カスタムポリシーは、ユーザーが作成・管理する許可ポリシーです。JSON 形式でポリシードキュメントを記述することで、許可または拒否されるアクション (Action)、リソース (Resource)、および条件 (Condition) を正確に定義し、きめ細かなアクセス許可制御を実装できます。
詳細については、「ポリシーの概要」をご参照ください。
条件付き制御
RAM は、属性ベースのアクセス制御 (ABAC) 許可モデルを使用しており、カスタム許可ポリシーで条件属性を設定して、条件付きアクセス制御を実装できます。たとえば、アクセスリクエストのソース CIDR ブロックを制限したり、特定の操作を実行する前にログイン時に MFA を要求したりすることができます。
条件には、アイデンティティ属性、リソース属性、リクエスト環境属性など、システムが事前に設定した属性が含まれます。タグなどのカスタム属性もサポートされています。
条件付き制御は、カスタムポリシーで設定する必要があります。
詳細については、「ポリシーの基本要素」をご参照ください。
エンタープライズ ID フェデレーション
RAM は、SAML 2.0 および OIDC (OpenID Connect) 標準プロトコルに基づくシングルサインオン (SSO) をサポートしています。これはID フェデレーションログインとも呼ばれます。
ID フェデレーションが必要な理由
マルチクラウドやエンタープライズ IT 環境では、従業員は複数の内部システムやクラウドサービスにアクセスする必要があります。頻繁なアカウントの切り替えや異なるパスワードの記憶は、運用効率を低下させ、セキュリティリスクを増大させます。ID フェデレーションは、Microsoft Entra ID、Okta、ADFS などの企業の ID 認証システムを Alibaba Cloud と統合し、従業員のアイデンティティを統一的に管理します。ユーザー名とパスワードでのログインと比較して、ID フェデレーションログインには次の利点があります。
ログインの簡素化:従業員は ID プロバイダー (IdP) ポータルに一度ログインするだけで、Alibaba Cloud や IdP と信頼関係にある他のアプリケーションにアクセスできます。複数のユーザー名とパスワードを管理する必要はありません。
一元化されたセキュリティポリシー:MFA、パスワードポリシー、IP アドレス制限などのエンタープライズセキュリティポリシーは、IdP レイヤーで設定・適用されます。
一元化された管理と監査:企業の既存の ID 管理プラットフォームでユーザー権限を設定・剥奪し、従業員の入退社とクラウド権限を同期させます。これにより、管理コストとコンプライアンスリスクが削減されます。
サポートされる SSO 方式
Alibaba Cloud RAM は、さまざまなビジネスシナリオに対応する以下の 2 つの SSO モードをサポートしています。
ユーザーベース SSO:企業は、自社の ID プロバイダー (IdP) システムから Alibaba Cloud の[RAM ユーザー]へのユーザーマッピングを行い、ユーザーは対応する RAM ユーザーのアイデンティティでコンソールにログインします。
ロールベース SSO:エンタープライズユーザーは、Alibaba Cloud の[RAM ロール]を直接引き受け、STS トークンを取得してリソースにアクセスします。このモードは、アカウント間の認可、複数の IdP、プログラムによるアクセスなどのシナリオをサポートします。
ロールベース SSO は、最小権限の原則とセキュリティのベストプラクティスにより合致するため、推奨されるモードです。
詳細については、「SSO の概要」をご参照ください。
RAM のセキュリティガイドライン
安全で効率的、かつ保守性の高いアイデンティティと権限のシステムを構築するために、アイデンティティ管理と権限管理に関する以下のベストプラクティスに従ってください。詳細については、「アイデンティティと権限管理のベストプラクティス」をご参照ください。
Alibaba Cloud アカウントの保護
日常の管理および技術的な操作専用に、管理者権限を持つ RAM ユーザーを作成します。
Alibaba Cloud アカウントは必要な場合にのみ使用し、そのパスワード、MFA デバイス、その他の認証情報を安全に保管します。
日常的な環境で Alibaba Cloud アカウントを公開しないように、すべての日常業務は RAM 管理者ユーザーで実行します。
一時的な認証情報の選択
一時的な認証情報は、長期的な認証情報よりも安全です。長期的な認証情報が漏洩すると悪用され、継続的なセキュリティ脅威を引き起こす可能性があります。一時的な認証情報には事前に設定された有効期間があるため、たとえ漏洩しても、その影響は有効期間と付与された権限に限定され、セキュリティリスクが軽減されます。可能な限り一時的な認証情報を使用してください。詳細については、「認証情報を使用した Alibaba Cloud OpenAPI へのアクセスのベストプラクティス」をご参照ください。
RAM のセキュリティ監査
ActionTrail を使用した操作記録の照会:ActionTrail は、RAM アイデンティティによって実行されたすべての操作を記録し、セキュリティ監査、コンプライアンスレビュー、問題追跡に使用されます。詳細については、「ActionTrail を使用してイベントをクエリする」をご参照ください。
アイデンティティとアクセスのガバナンス:長期間使用されていない AccessKey ペアや準拠していないパスワードポリシーなど、Alibaba Cloud アカウントとその RAM ユーザーにおけるアイデンティティと権限のセキュリティリスクを継続的に検出します。詳細については、「」をご参照ください。
アクセス分析:アカウント内のインターネットからのアクセスや過剰な権限を持つアイデンティティを分析・特定し、ガバナンスの提案を提供します。