OSS の不正ファイル検出では、バケット内のオブジェクトに対し、Web シェル、ランサムウェア、トロイの木馬などの脅威がないかスキャンします。不正なオブジェクトが検出された場合は、イベントの説明に記載されている推奨事項に従って、リスクに対処してください。
サポートされている脅威の種類
サポートされているウイルスの種類
ウイルスの種類 (virus_type) | ウイルス名 |
Backdoor | リバースシェルバックドア |
DDoS | DDoS 攻撃型トロイの木馬 |
Downloader | ダウンローダー型トロイの木馬 |
Engtest | エンジンテストプログラム |
Hacktool | ハッキングツール |
Trojan | 高リスクプログラム |
Malbaseware | 汚染されたベースソフトウェア |
MalScript | 不正なスクリプト |
Malware | マルウェア |
Miner | マイニングプログラム |
Proxytool | プロキシツール |
RansomWare | ランサムウェア |
RiskWare | リスクウェア |
Rootkit | ルートキット |
Stealer | 情報窃取型マルウェア |
Scanner | スキャナー |
Suspicious | 不審なプログラム |
Virus | 感染性ウイルス |
WebShell | Web シェル |
Worm | ワーム |
AdWare | アドウェア |
Patcher | パッチャー |
Gametool | ゲームツール |
前提条件
RAM ユーザーは、oss:ActivateProduct 権限が必要です。詳細については、「RAM ポリシーの一般的な例」をご参照ください。
料金
不正なファイルの検出は、スキャンされたオブジェクトの数に基づいて課金されます。料金は、10,000 回のスキャンにつき 1.42 米ドルです。
悪意のあるファイルの検出では、ListBuckets (GetService)、GetBucketStat、ListObjectsV2 (GetBucketV2)、GetObjectMeta、GetObject などの API が呼び出されます。 OSS は、API の呼び出し回数に基づいてリクエスト料金を請求します。詳細については、「リクエスト料金」をご参照ください。
この機能は従量課金制であり、1時間ごとに課金されます。請求書は、通常、現在の課金サイクルの終了後に生成されます。実際の請求書生成時刻はシステムによって決まります。
制限事項
サポートされているリージョン
不正なファイルの検出機能は、中国 (青島)、中国 (北京)、中国 (張家口)、中国 (フフホト)、中国 (ウランチャブ)、中国 (杭州)、中国 (上海)、中国 (深圳)、中国 (河源)、中国 (広州)、中国 (成都)、香港 (中国)、シンガポール、インドネシア (ジャカルタ)、タイ (バンコク)、フィリピン (マニラ)、マレーシア (クアラルンプール)、韓国 (ソウル)、日本 (東京)、米国 (シリコンバレー)、英国 (ロンドン)、米国 (バージニア)、ドイツ (フランクフルト) のリージョンで利用できます。
検出タスクの完了時間
デフォルトでは、バケット内でスキャンされるオブジェクトの数に制限はありません。検出は非同期キューで実行されます。キューがビジー状態でない場合、数十万個のオブジェクトのスキャンは1時間以内に完了し、数百万個のオブジェクトのスキャンは24時間以内に完了します。
バケットストレージクラス
不正なファイルの検出は、Standard または低頻度アクセス (IA) ストレージクラスのバケットでのみサポートされています。Archive、コールドアーカイブ、またはディープコールドアーカイブストレージクラスのバケットはサポート対象外です。
オブジェクトストレージクラス
Standard または低頻度アクセス (IA) ストレージクラスのオブジェクトのみがスキャンされます。Archive、コールドアーカイブ、またはディープコールドアーカイブストレージクラスのオブジェクトはスキャンされません。
単一オブジェクトのサイズ制限
スキャンできる単一オブジェクトの最大サイズは 500 MB です。
アーカイブの制限
サポートされているアーカイブタイプは、
.7z、.zip、.tar、.gz、.rar、.ar、.bz2、.xz、.lzmaなどです。アーカイブは最大5階層まで展開できます。展開後、ファイル数は1,000個に制限され、合計サイズは1 GB を超えることはできません。これらの制限を超えるファイルはスキャンされません。
OSS に組み込まれている不正ファイル検出機能は、コンソール操作のみをサポートしています。API 呼び出しやイベント通知はサポートしていません。API または SDK を使用して OSS オブジェクトをスキャンするには、Security Center の不正ファイル検出サービスを使用してください。
OSS コンソール
初めてバケットの不正なオブジェクトをスキャンする前に、AliyunServiceRoleForOssMfd ロールを承認する必要があります。
OSSコンソールにログインします。
左側のナビゲーションウィンドウで、バケット をクリックします。 [バケット] ページで、目的のバケットを見つけてクリックします。
左側のナビゲーションペインで、を選択します。
不正ファイル検出 ページで [今すぐ購入] をクリックし、画面の指示に従って無料トライアルクォータを申請します。 無料トライアルクォータを超えた使用量は、従量課金制で請求されます。
不正ファイル検出 ページで、OK をクリックします。
承認が完了すると、システムは自動的に AliyunServiceRolePolicyForOssMfd という名前のアクセスポリシーをロールに作成します。このポリシーは、バケットとオブジェクトリストの読み取り、KMS へのアクセス、およびオブジェクトの復号化を行う権限を付与します。
不正なファイルの検出ルールを設定します。
即時検出
全量検出
全量検出は、OSSバケット内のデータを包括的にチェックし、セキュリティリスクを特定して、オブジェクトのコンテンツがコンプライアンス要件を満たしていることを確認するのに役立ちます。
不正ファイル検出 ページで、右上隅の [検出] をクリックします。
[検出] ダイアログボックスで、[ファイル検出タイプ] と [スキャンパス] を選択します。
ファイル検出タイプ
すべてのファイルタイプをスキャンするか、特定のファイルタイプのみをスキャンするかを選択できます。
スキャンパス
バケット内のすべてのオブジェクトをスキャンするには、[Configure For The Entire Bucket] を選択します。 プレフィックスに一致するオブジェクトのみをスキャンするには、オブジェクトプレフィックス を選択してプレフィックスを指定します。
OK をクリックします。
増分検出
バケットまたはパスで全量検出を完了した後、増分検出を使用して、新規または変更されたオブジェクトのみをスキャンできます。これにより、時間とコンピューティングリソースを節約できます。
説明増分検出は現在、中国本土のリージョン (中国 (青島)、中国 (北京)、中国 (張家口)、中国 (フフホト)、中国 (ウランチャブ)、中国 (杭州)、中国 (上海)、中国 (深圳)、中国 (河源)、中国 (広州)、中国 (成都))、シンガポール、およびマレーシア (クアラルンプール) のみでサポートされています。その他の中国以外のリージョンでは、増分検出はサポートされていません。
不正ファイル検出 ページで、右上隅の [増分検出] をクリックします。
[検出] ダイアログボックスで、[ファイル検出タイプ] と [スキャンパス] を選択します。
ファイル検出タイプ
すべてのファイルタイプをスキャンするか、特定のファイルタイプのみをスキャンするかを選択できます。
スキャンパス
バケット内のすべてのオブジェクトをスキャンするには、[バケット全体に設定] を選択します。 プレフィックスに一致するオブジェクトのみをスキャンするには、オブジェクトプレフィックス を選択してプレフィックスを指定します。
OK をクリックします。
定期検出
バケットの基本情報セクションで、[ポリシー設定ステータス] の右側にあるアイコンをクリックします
 。
[ポリシーの作成] ダイアログボックスで、次のパラメータを設定します。
パラメータ
説明
ポリシー名
ポリシーのカスタム名を指定します。
ポリシーステータス
ポリシーを有効にします。
スキャンパス
プレフィックスで一致
特定のプレフィックスに一致するオブジェクトのみをスキャンするには、このオプションを選択し、dir などのプレフィックスを指定します。
バケット全体に対して設定
このオプションを選択すると、バケット内のすべてのオブジェクトがスキャンされます。
検出サイクル
検出頻度を設定します。たとえば、毎週月曜日と火曜日など、複数の日を選択できます。
ファイル検出時刻
検出タスクの開始時刻と終了時刻を指定します。時刻は秒単位まで正確です。
ファイル検出タイプ
すべてのファイルタイプをスキャンするか、特定のタイプのみをスキャンするかを選択します。後者を選択する場合は、.7z サフィックスを持つファイルなど、ドロップダウンリストから選択する必要があります。
OK をクリックします。
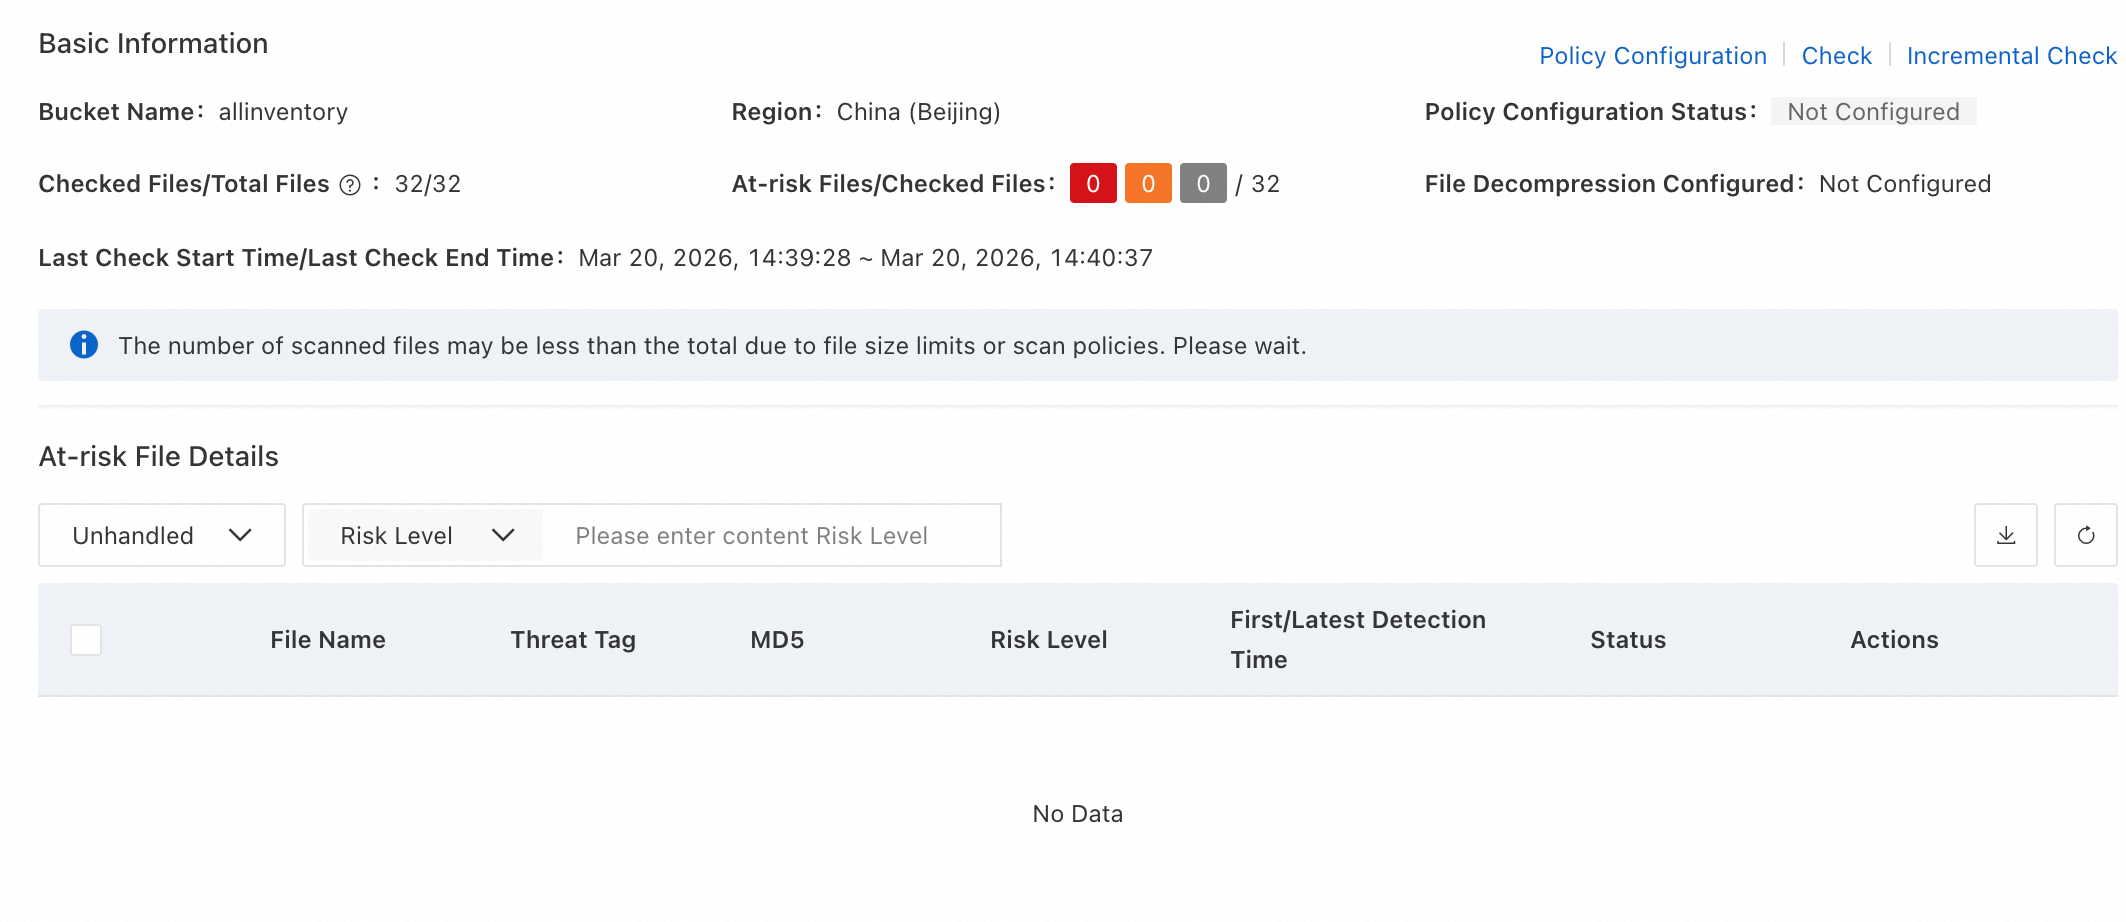
検出結果を表示します。
リスクファイルが検出されない場合、リスクファイルの詳細領域は空になります。
リスクファイルが検出された場合、リスクファイルの詳細領域で、各リスクファイルのオブジェクト名、脅威ラベル、ファイル MD5、リスクレベル、初回検出時刻、および最新スキャン時刻を確認できます。
リスクファイルを処理します。
リスクファイルの操作列で詳細をクリックすると、そのイベントの説明を表示できます。説明に記載されている対処方法に従って、速やかにリスクファイルを処理してください。