Object Storage Service (OSS) バケットへの悪意のあるアクセスは、帯域幅の急増や大量のトラフィックを引き起こし、不要なアウトバウンドトラフィックが発生する可能性があります。深刻な場合、バケットがサンドボックスに移動され、サービスが利用できなくなります。バケットにアクセスできるユーザーを制限するか、セキュリティサービスを介してバケットへのアクセスをルーティングすることで、エントリポイントでトラフィックを遮断します。
緩和策の選択
バケットを一般公開する必要があるかどうか、また、どのセキュリティサービスが利用可能かに基づいて、次の 3 つの方法から 1 つを選択します。
方法 1:バケット ACL を非公開に設定 (推奨) — バケット内のオブジェクトがインターネット経由で匿名でアクセスされる必要がない場合、この方法を使用します。追加のサービスは不要です。
方法 2:バケットを WAF に接続 — カスタムドメイン名を使用してバケットをインターネット経由でアクセス可能にする必要がある場合は、この方法を使用します。この方法では、OSS コンソールでバケットにバインドされたカスタムドメイン名と、[Rate Limiting]保護タイプをサポートするエディションの Web Application Firewall (WAF) 3.0 インスタンスが必要です。この保護タイプは、サブスクリプション版の Enterprise Edition および Ultimate Edition、ならびに従量課金版でのみサポートされています。詳細については、「WAF のエディション」をご参照ください。
方法 3:サイトを ESA に追加 — サイトが Edge Security Acceleration (ESA) を介して提供されており、ネットワークエッジでのレート制限が必要な場合、この方法を使用します。この方法では、ネットワーク全体のレート制限機能で必要となる ESA Enterprise プランが必要です。
方法 1:バケット ACL を非公開に設定
バケット ACL を非公開に設定して、インターネットからの OSS リソースへの匿名アクセスを無効にします。
バケットにパブリック読み取り権限があり、その URL がインターネット上で公開されている場合、インターネット上のどのユーザーでも OSS リソースにアクセスできます。非公開権限は、パブリック読み取り権限よりもセキュリティが向上します。バケット ACL を非公開に設定すると、インターネット上のユーザーはバケット内のオブジェクトに匿名でアクセスできなくなります。
詳細については、「バケット ACL」をご参照ください。
方法 2:バケットを WAF に接続し、緩和ポリシーを設定
WAF 3.0 で保護されているカスタムドメイン名を介してバケットへのアクセスをルーティングし、そのドメイン名に対して緩和ポリシーを設定します。
WAF インスタンスとカスタムドメイン名の準備
WAF 3.0 インスタンスを購入します。手順については、「WAF 3.0 インスタンスの購入」をご参照ください。
OSS コンソールで、ターゲットバケットにカスタムドメイン名をバインドします。
重要カスタムドメイン名をバインドする際、CNAME をバケットのドメイン名にマッピングしないでください。
詳細については、「カスタムドメイン名による OSS へのアクセス」をご参照ください。
CNAME を使用した WAF 3.0 への接続
WAF コンソールと Alibaba Cloud DNS コンソールで、次の操作を実行します。
WAF コンソールで、ドメイン名を追加します。
保護対象のドメイン名としてカスタムドメイン名を、オリジンサーバーのドメイン名としてバケットのドメイン名を使用します。手順については、「ドメイン名の追加」をご参照ください。
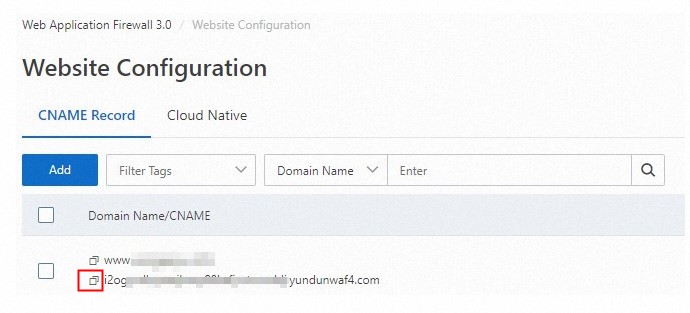
ドメイン名の WAF CNAME アドレスをコピーします。
左側のナビゲーションペインで、[アクセス] > [CNAME アクセス] を選択します。
[ドメイン/CNAME] リストで、追加したドメイン名を見つけ、その WAF CNAME アドレスを表示してコピーします。
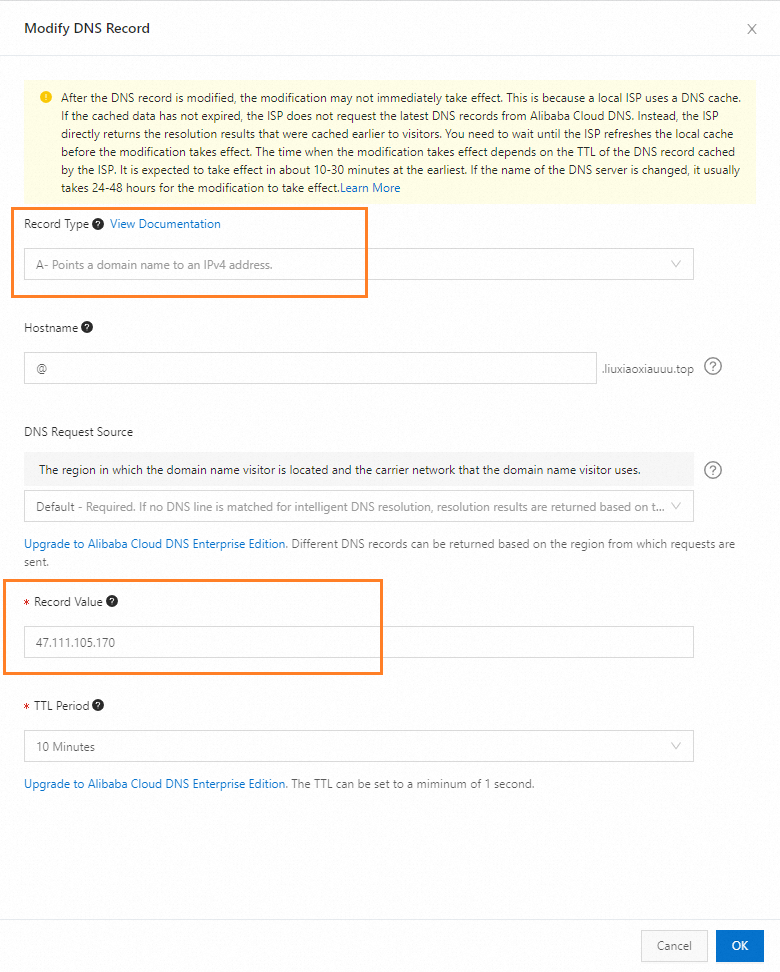
Alibaba Cloud DNS コンソールで、WAF から提供された CNAME アドレスを指すように、カスタムドメイン名の CNAME レコードを追加します。
手順については、「ドメイン名の DNS の変更」をご参照ください。
緩和ポリシーの設定
ドメイン名が WAF に追加されると、WAF は自動的にそれを保護対象オブジェクトとして追加し、基本保護ルール を有効にします。デフォルトでは、[中程度のルールグループ] が有効になり、[ブロック] モードが採用されます。
保護対象オブジェクトのリクエスト レートを制限するには、レート制限の緩和ポリシーを設定します。WAF がサポートする緩和ポリシーについては、「カスタムルール」をご参照ください。手順については、「緩和ポリシーの設定」をご参照ください。
方法 3:サイトを ESA に追加し、ネットワーク全体のレート制限を設定
ESA は、ネットワーク全体のレート制限機能を提供する Alibaba Cloud のエッジセキュリティ製品です。サイトを ESA に追加すると、ESA は同じ IP アドレスまたは同じセッションからのリクエストに頻度制御を適用できます。アクセス頻度が指定されたしきい値を超えると、ESA はリクエストのブロックや CAPTCHA 認証のトリガーなどの保護アクションを自動的に実行し、フラッド攻撃を防ぎます。
詳細については、「ESA のセキュリティ保護」をご参照ください。