このトピックでは、Okta、Azure AD、または自社開発システムなどのエンタープライズアイデンティティプロバイダー (IdP) を使用して、OIDC プロトコル経由で IDaaS EIAM ユーザーポータルにログインする方法について説明します。
用語
OIDC IdP をバインドすると、Okta、Azure AD、または自社開発システムのアカウントを使用して IDaaS EIAM にログインできるようになります。
用語 | 説明 |
OIDC | OIDC プロトコルは、OAuth プロトコルのアップグレード版です。OAuth 2.0 の上にユーザーアイデンティティレイヤーを構築します。一般的な設定手順については、「OIDC SSO 設定」をご参照ください。 |
IdP | アイデンティティプロバイダー (IdP)。このシナリオでは、IdP は Okta または Azure AD です。SAML プロトコルで定義されているように、IdP はユーザーを認証・認可し、SAML Response を SP に返します。この用語は後に、統合アイデンティティ管理プラットフォームを指す一般的な用語として広まりました。 |
SP | サービスプロバイダー (SP)。このシナリオでは、SP は IDaaS EIAM です。SAML プロトコルで定義されているように、SP は IdP から返された結果を解析します。この用語は後に、IdP と統合するアプリケーションを指す一般的な用語として広まりました。 |
フェデレーション認証 | フェデレーション認証とは、SP が IdP の認証結果を信頼して使用することを意味します。このシナリオでは、IDaaS EIAM が Okta や Azure AD などの IdP の認証結果を信頼し、IDaaS EIAM アカウントへのログインが可能になります。フェデレーション認証は、シングルサインオン (SSO) をサポートするために一般的に使用されます。 |
汎用 OIDC IdP のバインド
IDaaS EIAM は、標準的な OIDC 認可コードフローを使用してフェデレーション認証を実装します。理論上、Okta、Azure AD、または自社開発システムなどの IdP が標準的な OIDC 認可コードフローによるシングルサインオン (SSO) をサポートしている場合、IDaaS EIAM の IdP として機能できます。これにより、ユーザーはその IdP のアカウントを使用して IDaaS EIAM にログインできるようになります。
現在、SSO は IDaaS EIAM ページからのみ開始できます (SP 起点)。IdP は IDaaS EIAM ログインページのログイン方法の 1 つとして表示されます。IdP を起点とする SSO (IdP 起点) はサポートされていません。
汎用 OIDC IdP のバインドは、本質的には IDaaS と IdP の間に信頼関係を確立するプロセスです。双方で設定情報を取得して入力する必要があります。
ステップ 1: 基本設定の入力
IDaaS での設定の取得
(1) IDaaS EIAM インスタンスに移動し、[IdP] メニューで [その他の IdP - OIDC IdP] をクリックしてバインドプロセスを開始します。

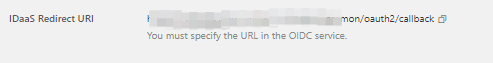
(2) フォームの下部にある [IDaaS Redirect URI] をコピーします。この URI は、この後の IdP 側の設定で使用します。この URI は、IdP からの認可コードを受け取るために使用されます。
IdP での設定の取得
(1) IdP で OIDC プロトコルをサポートするアプリケーションを作成します。アプリケーションのリダイレクト URI を、先ほどコピーした [IDaaS Redirect URI] に設定します。
(2) 以下の情報を取得し、IDaaS EIAM フォームに入力します。
クライアント ID:IDaaS EIAM にリクエストを送信するために使用される識別子です。これは、IdP 内のアプリケーションの識別子です。
クライアントシークレット:IDaaS EIAM にリクエストを送信するために使用されるシークレットです。これは、IdP 内のアプリケーションのシークレットです。
Issuer:OIDC Issuer ディスカバリーエンドポイントです。
(3) IDaaS フォームで、[解析] をクリックして、エンドポイント情報を自動的に入力します。

(4) 設定を確認し、[次へ] をクリックしてシナリオ選択ステップに進みます。
ステップ 2: シナリオの選択
[シナリオの選択] ステップでは、使用したい機能を選択できます。

[フェデレーション認証]: この機能を有効にすると、ユーザーは OIDC ログオン方法を使用して IDaaS にログオンできます。
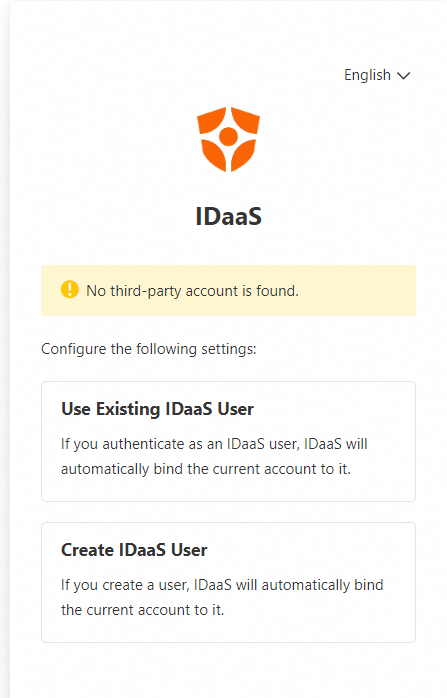
[手動アカウントバインディング]: この機能を有効にすると、ユーザーが OIDC を使用して IDaaS にログインしたときに、使用中の OIDC アカウントが IDaaS アカウントにバインドされていない場合、別のログイン方法で IDaaS アカウントを手動で検証できます。バインディングが成功すると、その OIDC アカウントを使用して IDaaS にログインできるようになります。
[自動アカウントバインディング]: この機能を有効にすると、ユーザーが OIDC を使用して IDaaS にログオンしたときに、アカウントが自動的にバインドされます。 自動バインディングは、現在の OIDC アカウントが IDaaS アカウントにバインドされておらず、IDaaS フィールドと OIDC アカウントフィールドの値が同じ場合に発生します。 [フィールドの選択] をクリックして
id_token内のフィールドを直接選択するか、式を使用してフィールドをカスタマイズできます。 詳細については、「高度なアカウントフィールド式」をご参照ください。 バインドが成功すると、ユーザーは OIDC アカウントを使用して IDaaS にログオンできます。[アカウントの自動作成]:ユーザーが OIDC を使用してログオンした際に、その OIDC アカウントが IDaaS アカウントに紐付けられていない場合、IDaaS アカウントが自動的に作成されます。アカウント情報は、ユーザーが OIDC を使用してログオンするたびに更新されます。
[指定組織]: ユーザーが OIDC を使用してログオンすると、組織に属していない IDaaS アカウントは、指定された組織に自動的に割り当てられます。このフィールドは、デフォルトでルート組織に設定されています。組織を検索するか、ドロップダウンリストから選択できます。
[情報の自動更新]: ユーザーが OIDC を使用してログオンすると、フィールドマッピングに基づいて IDaaS アカウント情報が自動的に更新されます。
[手動アカウントバインディング] と [自動アカウントバインディング] の両方を有効にした場合、自動アカウントバインディングが優先されます。自動アカウントバインディング機能は、トライアル版およびエンタープライズ版の IDaaS インスタンスでのみ利用できます。この機能を使用する場合は、事前に IDaaS インスタンスをアップグレードしてください。
設定を確認し、[確認] をクリックして OIDC IdP を作成します。
ステップ 3: フィールドマッピング (オプション)
[自動的にアカウントを作成] または [自動的に情報を更新] を有効にすると、作成プロセスに [フィールドマッピング] ステップが表示されます。

DingTalk や AD などの別の IdP からの同期によって IDaaS アカウントが作成された場合、アカウントデータは同期元の IdP がソースとなるため、このマッピング設定では自動的に更新できません。
アカウントの自動作成機能を有効にすると、ユーザーが OIDC を使用してログインする際、id_token 内のフィールドデータを IDaaS アカウントのフィールド値として使用できます。これにより、IDaaS アカウントのフィールド値が自動的に更新されます。たとえば、id_token の name フィールドを IDaaS アカウントの表示名として使用できます。
アカウントログインの優先順位は、バインド済み > 自動バインド > 手動バインド = 自動作成 です。
OIDC アカウントがバインドされておらず、自動的にバインドできない場合、ログイン時に選択ダイアログボックスが表示されます。ユーザーは、アカウントを手動でバインドするか、手動で作成するかを選択できます。
[IdPs] ページで、[OIDC IdP] を削除できます。削除すると、すべての設定が直ちに削除され、復元できなくなります。また、関連する機能は 使用できなくなります。