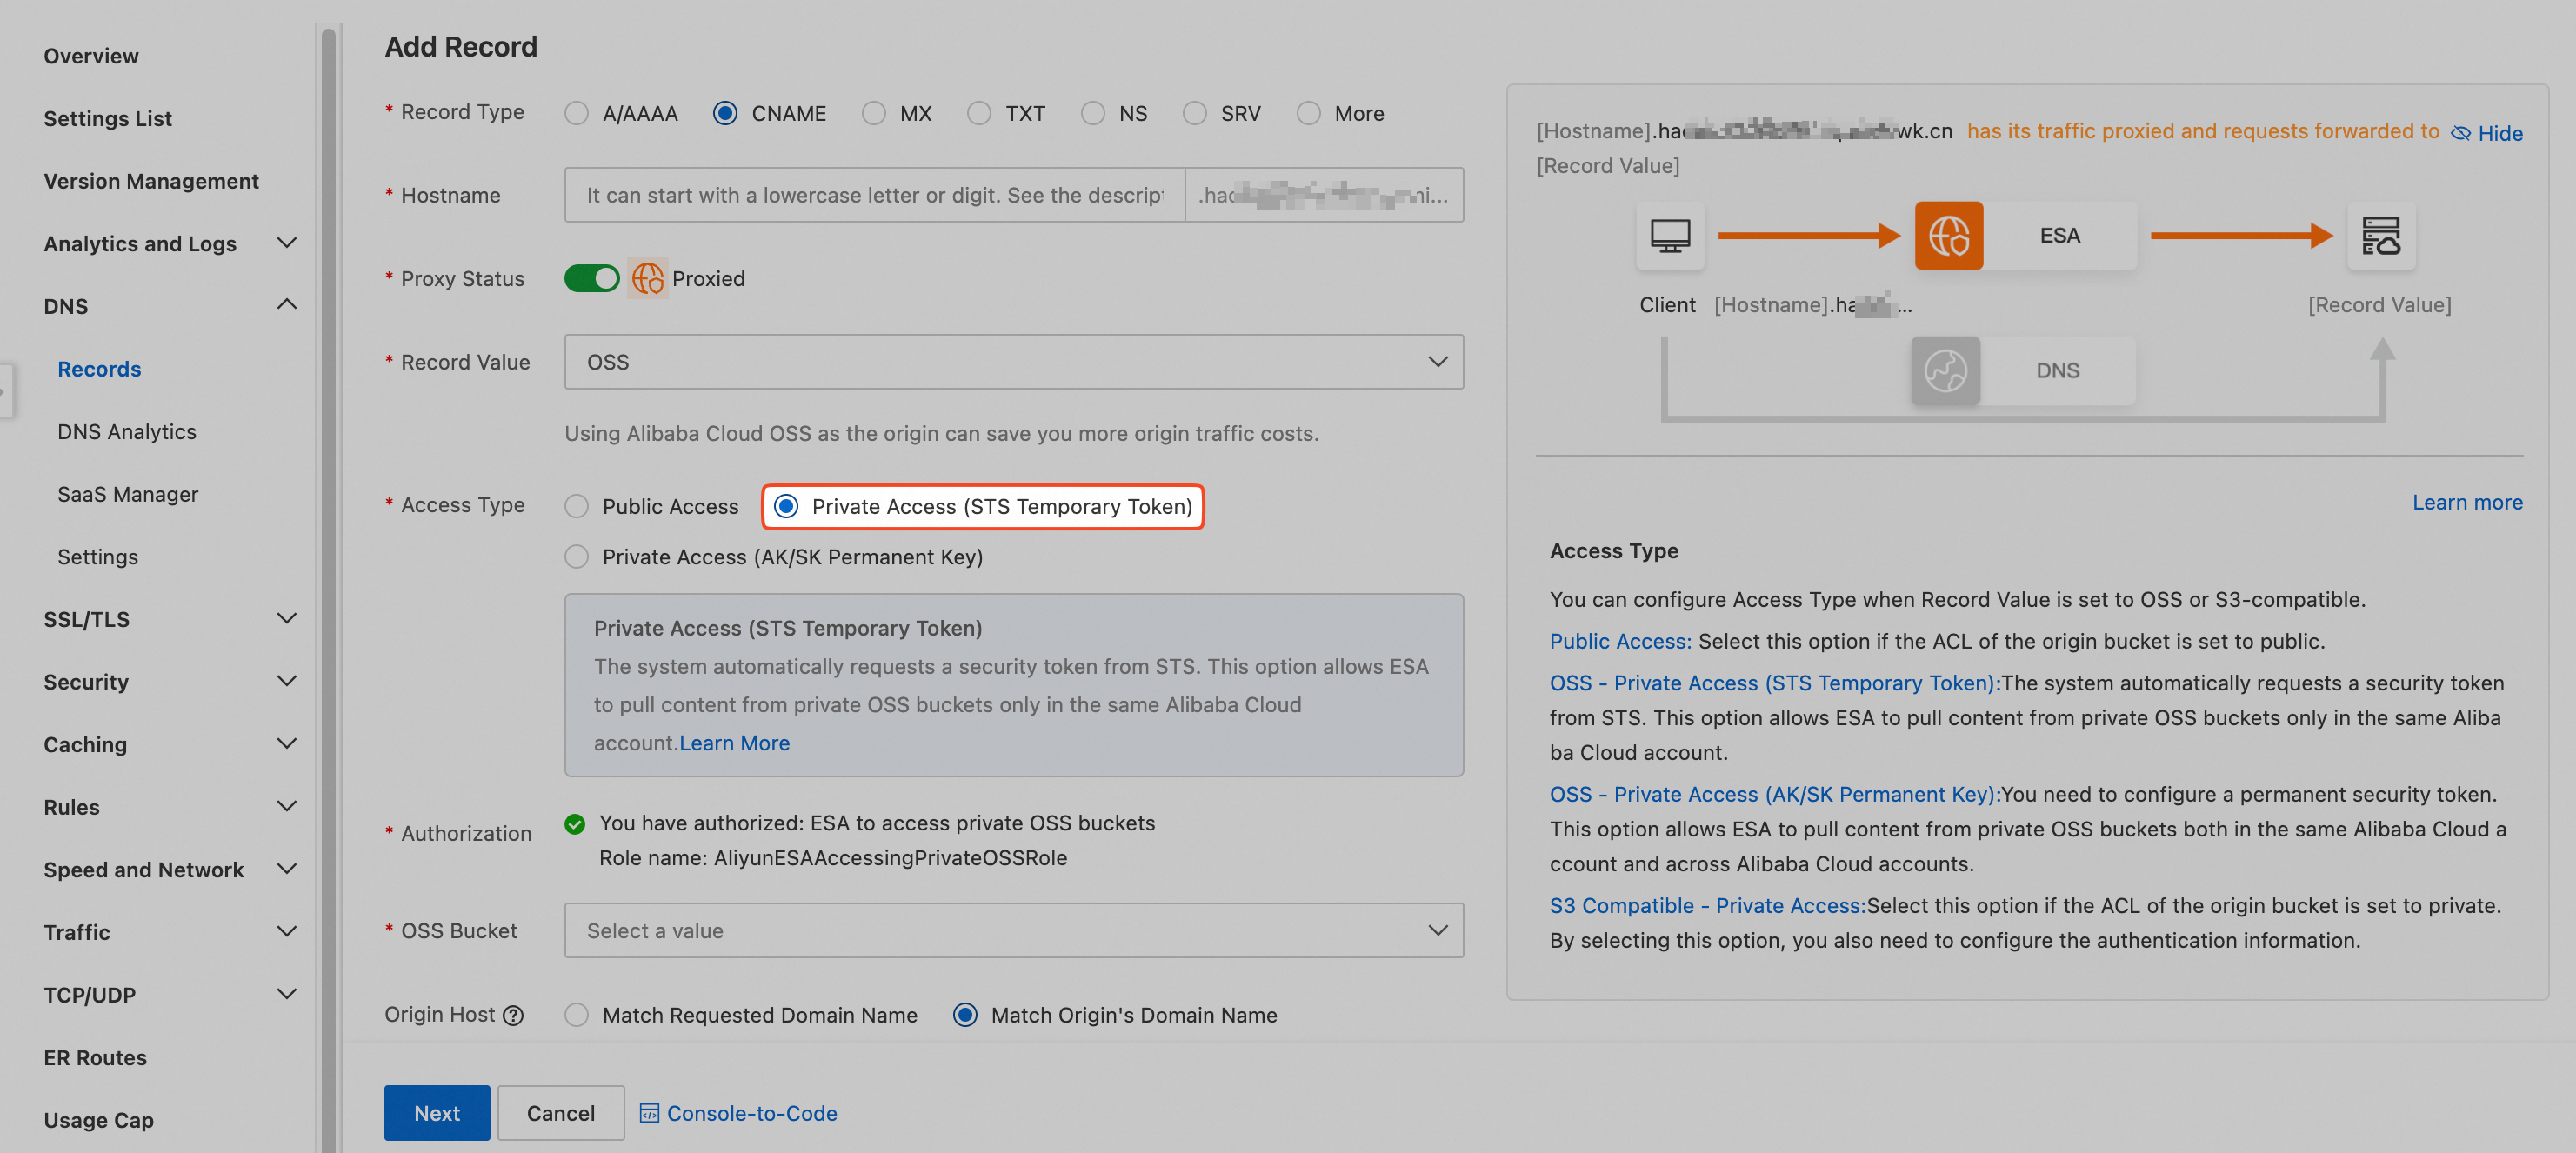
デフォルトでは、ESA は、STS を使用して、同一 Alibaba Cloud アカウント内のプライベート OSS バケットに対してのみオリジンリクエストを送信できます。 STS を使用したプライベート OSS バケットへのクロスアカウントのオリジンリクエストを有効にするには、OSS で バケットポリシー を手動で追加する必要があります。 ポリシーを設定するには、次の手順に従ってください。
プライベート OSS バケットを所有する Alibaba Cloud アカウントにログインし、OSS コンソールにアクセスします。
バケット > 対象のバケット > 権限管理 > バケット承認ポリシー の順に選択します。権限管理 セクションの バケット承認ポリシー タブで、新規権限 をクリックします。
ユーザー には、[その他のアカウント] を選択し、ESA が存在する Alibaba Cloud アカウントの Alibaba Cloud アカウント ID または RAM ユーザー ARN を入力します。 RAM ユーザー ARN 形式は
acs:sts::<uid>:*です。ここで、<uid>は Alibaba Cloud アカウントの アカウント ID です。 許可された操作 には、読み取り専用 (ListObject を除く) を選択し、次に OK をクリックします。権限を付与した後、バケット承認ポリシー タブで認可の詳細を表示できます。
他の Alibaba Cloud アカウントの OSS でバケットポリシーを追加した後、ESA が属する Alibaba Cloud アカウントにログインし、ESA コンソールにアクセスします。DNS レコードを追加する際に、オリジンフェッチタイプとして [プライベートアクセス (STS 一時トークン)] を選択します。