Cloud Firewall は、動的なアドレス帳を介して ESA と連携し、オリジンサーバー保護を自動化して、手動による IP ホワイトリストのメンテナンスを不要にします。
前提条件
-
Cloud Firewall でオリジンサーバーに対してインターネット境界ポリシーが設定済みであること。
-
オリジンサーバーが Alibaba Cloud サービス上で実行されていること。
-
オリジンサーバー保護と「最新のバックツーオリジン IP リストの自動有効化」オプションが有効になっていること。
Cloud Firewall での ESA アドレス帳の利用:メカニズム
オリジンサーバーに対して Cloud Firewall を有効にすると、Cloud Firewall で ESA アドレス帳 (ESA バックツーオリジンアドレス) を参照できます。ESA アドレス帳には、ESA の ノード IP が含まれています。これをインターネット境界ポリシーに追加すると、Cloud Firewall は ESA ノード以外からの トラフィックをフィルタリングします。ESA のバックツーオリジン IP が変更されると、アドレス帳は自動的に更新されるため、ESA ノード IP の IP ホワイトリストを手動でメンテナンスする必要がなくなります。

ESA アドレス帳の参照
-
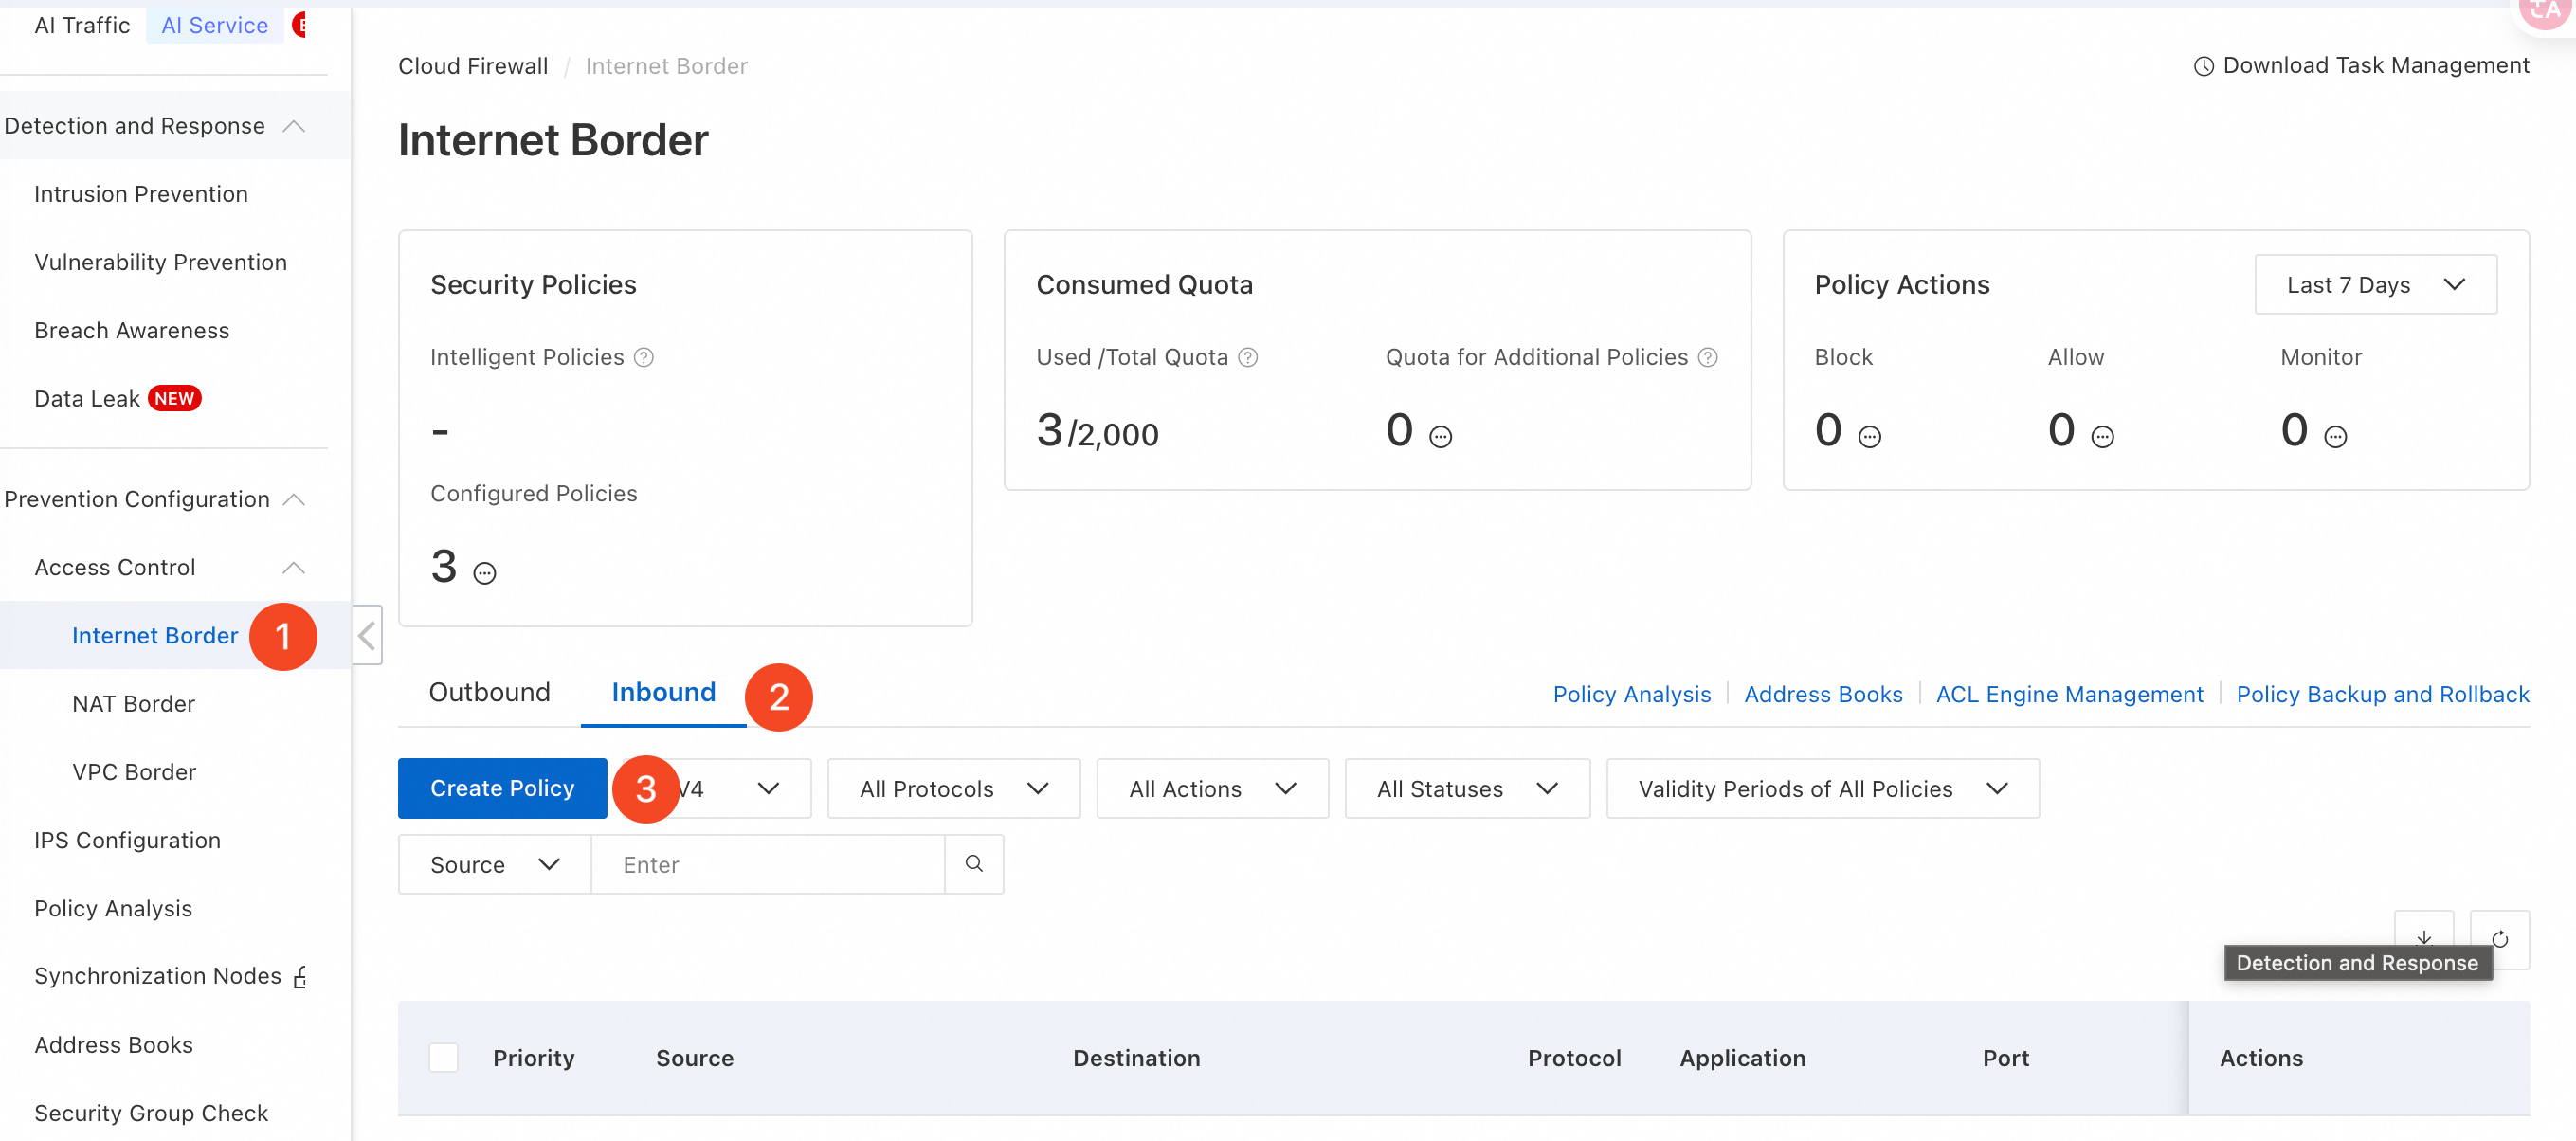
Cloud Firewall コンソールのインターネット境界インバウンドポリシー設定ページに移動します。インバウンド タブで、IP バージョン (デフォルトは IPv4) を選択し、Create Policy をクリックします。
-
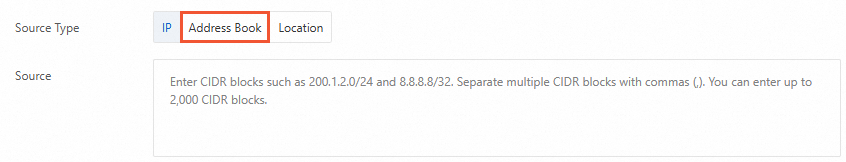
インバウンドポリシーの作成 パネルで、カスタム作成 タブを選択します。ソースタイプには、[アドレス帳]をクリックします。
-
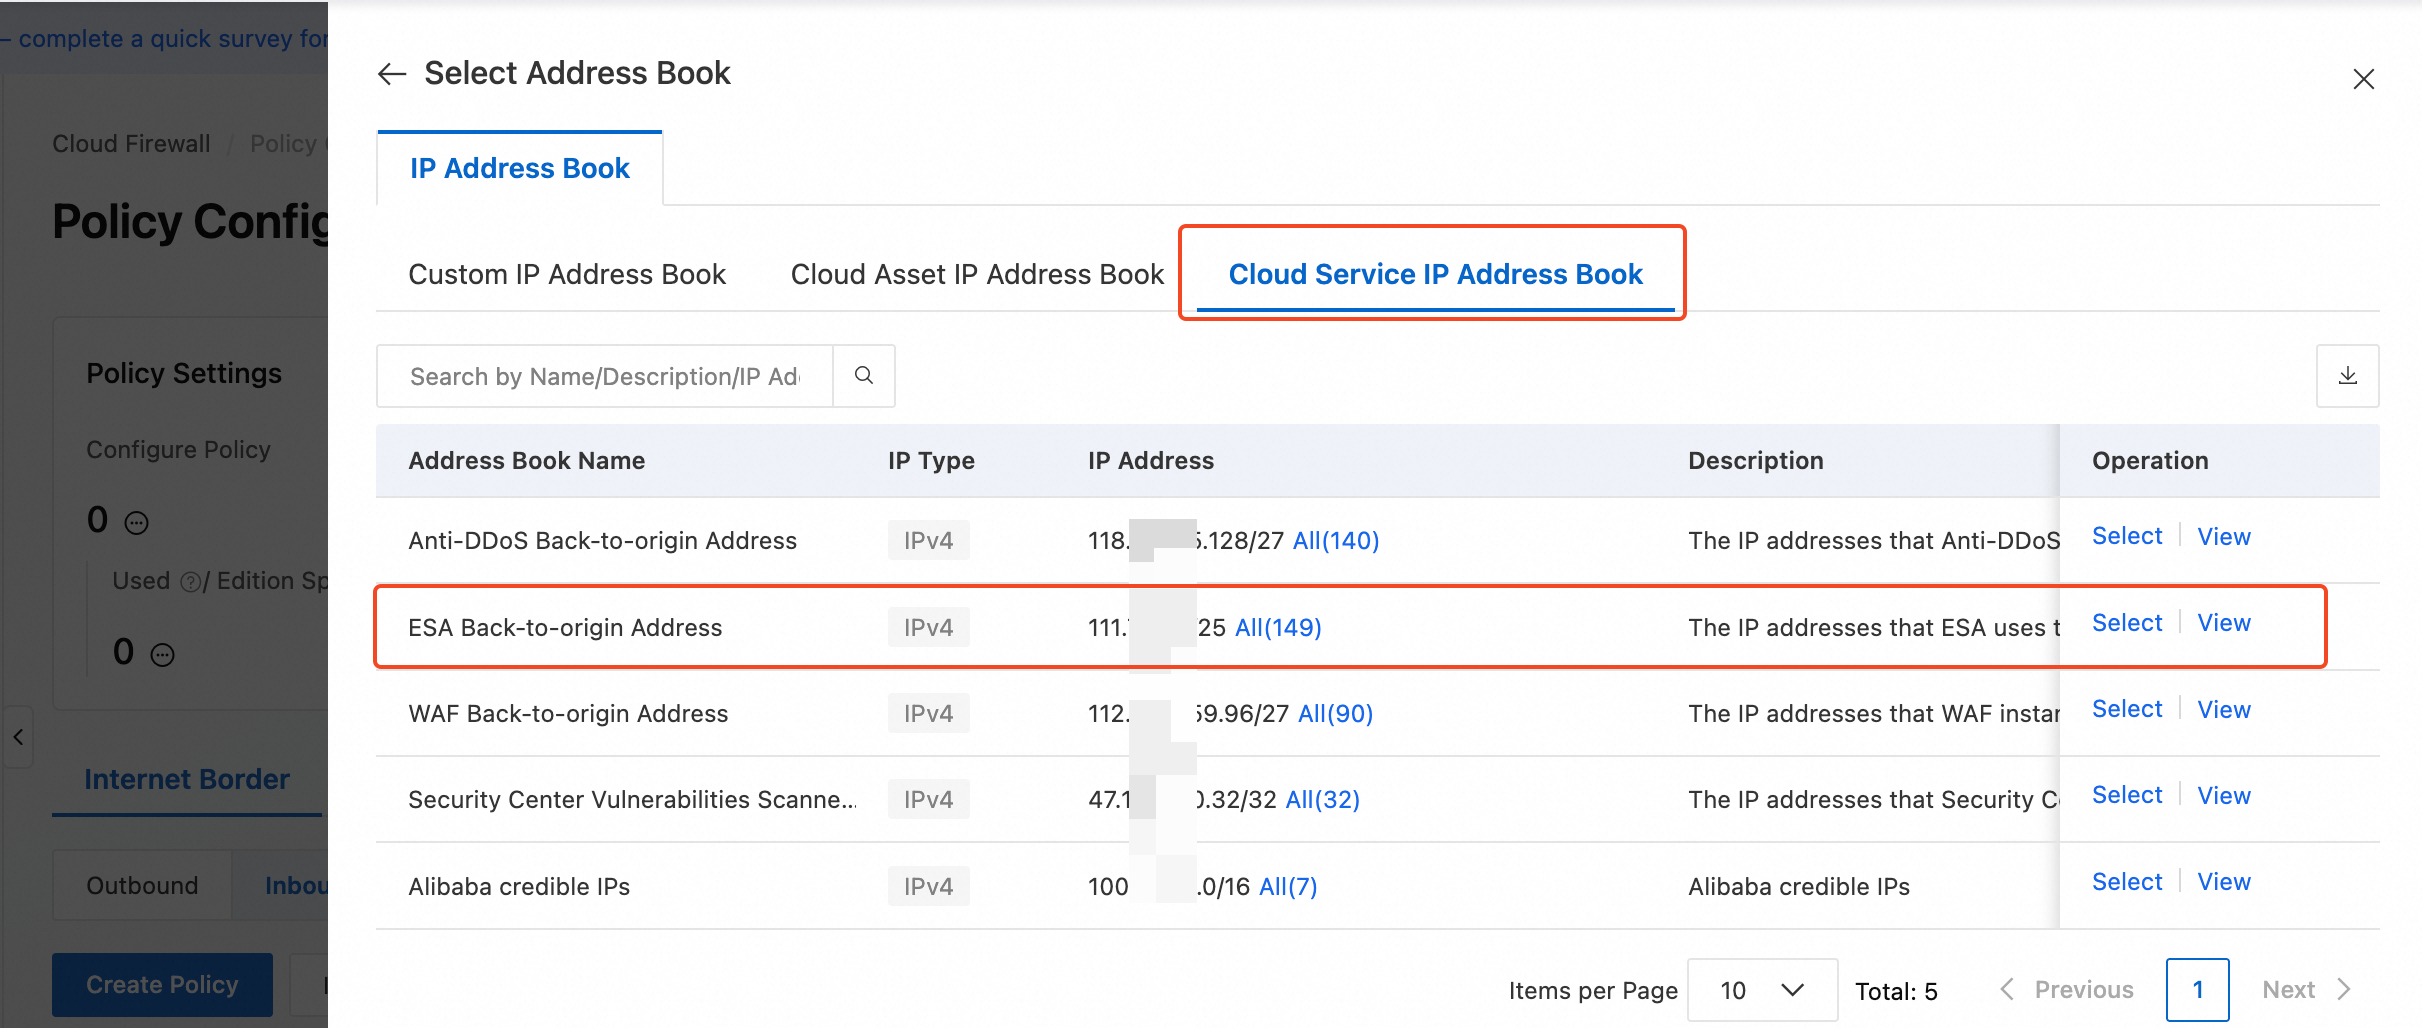
Alibaba Cloud サービス IP アドレス帳 を選択し、結果から [ESA バックツーオリジンアドレス] を選択して、操作 列の 選択 をクリックします。
-
宛先に、
1.2.3.4/32などのオリジンサーバーの IP/CIDR アドレスを入力します。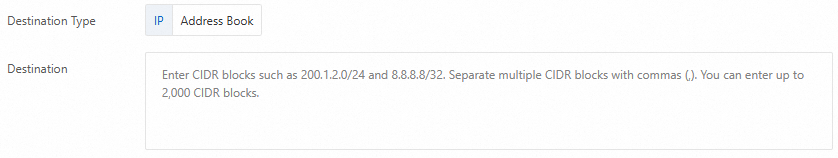
-
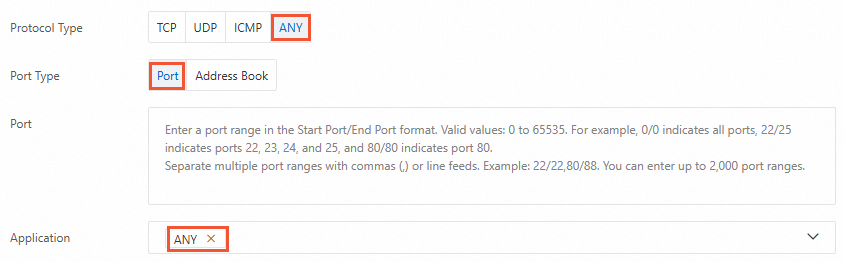
ビジネスシナリオに基づいてプロトコルタイプを選択する必要があります。不明な場合は、ANY を選択し、ポート フィールドにサービスポートを入力して、アプリケーション を ANY に設定します。
-
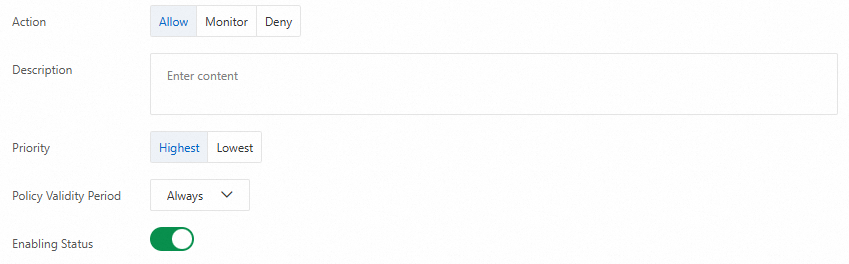
アクション を リリースに、優先度 を [最高]に、ポリシー有効期間 を 定常的に、有効化ステータス を
 に設定します。次に、OK をクリックします。