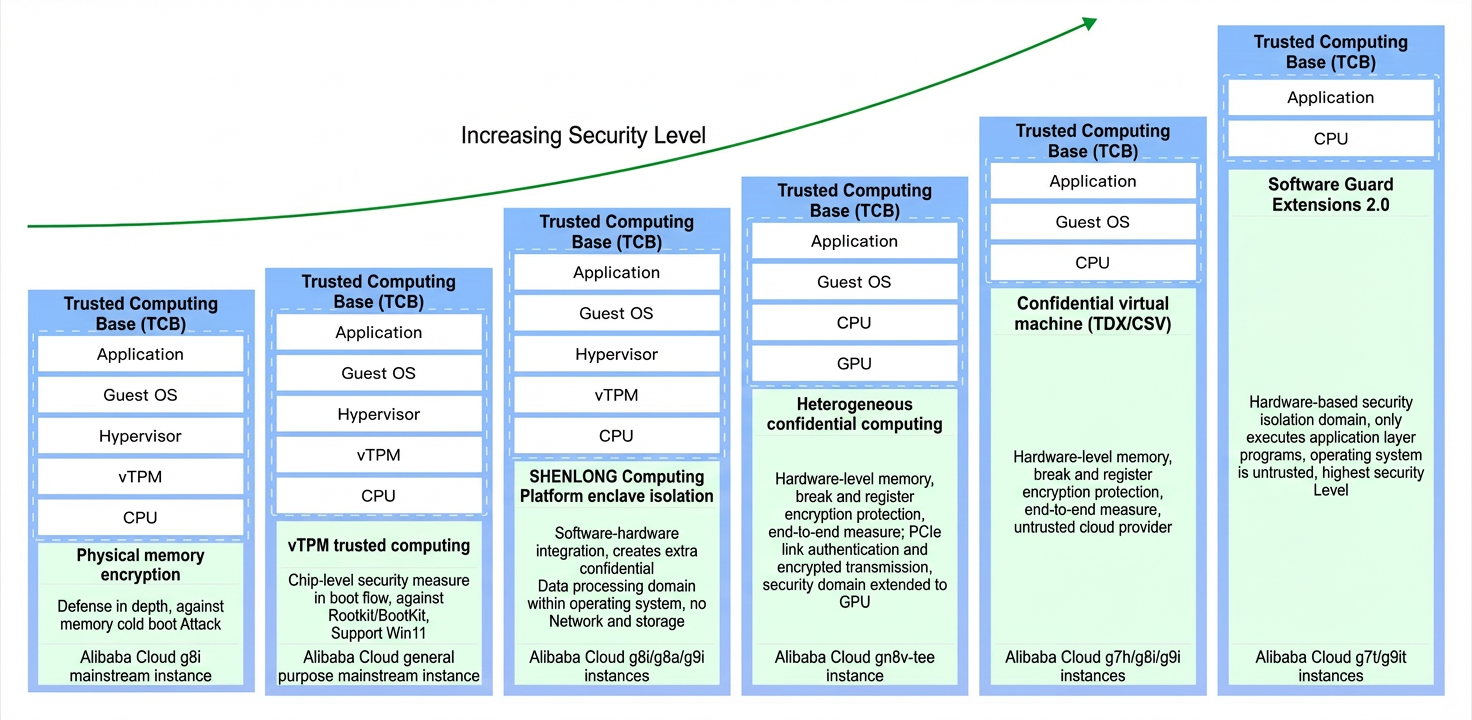
Elastic Compute Service (ECS) は、ハードウェア暗号化、トラステッドコンピューティング、コンフィデンシャルコンピューティングを含む多層的なセキュリティ保護を提供します。
概要
ECS は、デフォルトのメモリ暗号化、トラステッドコンピューティング (vTPM)、コンフィデンシャルコンピューティング (コンフィデンシャル VM およびエンクレーブ) を提供します。
デフォルトのメモリ暗暗号化:OS やアプリケーションを変更することなく、メモリ内のデータを物理攻撃から保護します。g8i general-purpose、c8i compute-optimized、r8i memory-optimized などのインスタンスファミリーでデフォルトでサポートされています。
トラステッドコンピューティング:トラステッドインスタンスは、vTPM を信頼のルートとして使用し、トラステッドブートを有効にして、起動時にコアコンポーネントを検証することで、改ざんされていないことを保証します。
コンフィデンシャルコンピューティング:CPU ハードウェアの暗号化と分離を使用して、不正な変更からデータを保護する信頼できる実行環境 (TEE) を提供します。リモートアテステーションなどの機能により、クラウドプラットフォームとインスタンスの整合性を検証します。
エンクレーブセキュリティ:Intel Software Guard Extensions (Intel SGX) 2.0 と Alibaba Cloud 仮想化エンクレーブに基づいて、この機能は Trusted Computing Base (TCB) を削減し、攻撃対象領域を最小化します。詳細については、「SGX コンフィデンシャルコンピューティング環境の構築」および「エンクレーブコンフィデンシャルコンピューティング環境の構築」をご参照ください。
コンフィデンシャル VM セキュリティ:コードを変更することなく、機密性の高いワークロードを処理中も暗号化された状態で実行します。コンフィデンシャル VM は、インテル トラスト・ドメイン・エクステンションズ (Intel TDX) に基づいています。詳細については、「TDX コンフィデンシャルコンピューティング環境の構築」をご参照ください。
Alibaba Cloud は、ECS ホストに Ali-PRoT (Platform Root-of-Trust) ハードウェアセキュリティチップ を導入しています。このチップは、追加の設定なしで基盤となるハードウェアとファームウェアを保護します。主な機能は次のとおりです。
プロアクティブなファームウェア測定:ホストの起動前に、Ali-PRoT はファームウェアの整合性 (BIOS や BMC など) を検証します。従来の受動的な記録方式とは異なり、Ali-PRoT はファームウェアが実行される前に潜在的な脅威をプロアクティブに検出してブロックします。 検証されたサーバーのみが起動できます。
ランタイム改ざん防止:Ali-PRoT は、ランタイム時にファームウェアの読み取りと書き込みを継続的に監視し、不正なアクセスと変更をリアルタイムでブロックします。
ハードウェア ID 認証:Ali-PRoT は、チップ固有のハードウェア ID とクラウドプラットフォームのセキュリティ制御システムを通じて物理サーバーを認証し、不正なデバイスがプラットフォームにアクセスすることを防ぎます。
セキュリティ機能一覧