Data Management Service (DMS) は、感度レベルとデータマスキングを組み合わせることで、機密データに対してフィールドレベルのアクセス制御を実施します。DMS 管理者、データベース管理者 (DBA)、またはセキュリティ管理者として、個々のフィールドの感度レベルを調整し、それらのフィールドに対するユーザー権限を付与または取り消し、ユーザーにプレーンテキスト、マスク済み、または暗号化済みの値のいずれを表示するかを制御できます。
前提条件
開始する前に、以下を確認してください。
DMS 管理者、DBA、またはセキュリティ管理者のロール
ご利用のロールを確認するには、DMS コンソールの右上隅にある
 アイコンにポインターを合わせます。
機密データ保護機能が有効になっているインスタンス。詳細については、「機密データ保護機能を有効にする」をご参照ください。
サポートされているデータベース:
カテゴリ サポートされているデータベース リレーショナルデータベース MySQL、SQL Server、PostgreSQL、MariaDB、Oracle、Dameng (DM)、PolarDB for PostgreSQL (Compatible with Oracle)、PolarDB for Xscale、ApsaraDB for OceanBase、DB2、Lindorm_CQL、Lindorm_SQL、OpenGauss データウェアハウス AnalyticDB for MySQL、AnalyticDB for PostgreSQL、Data Lake Analytics (DLA)、ClickHouse、MaxCompute、Hologres、Hive
仕組み
各機密フィールドには、2 つのコントロールがあります。
セキュリティレベル — フィールドの機密性を分類します。このレベルによって、適用されるデフォルトのマスキングルールが決まります。
ユーザー権限 — 指定されたユーザーにフィールド内のデータをクエリ、エクスポート、または変更する権限を付与し、プレーンテキストとマスク済みの値のどちらを表示するかを指定します。
明示的な権限を持たないユーザーには、フィールド値が暗号化されて表示されます。[機密データリスト] ページの [フィールドコントロール] タブは、両方のコントロールを一元管理する場所です。
フィールドのセキュリティレベルの調整
DMS コンソール V5.0 にログインします。
-
左上隅の
 アイコンにポインターを合わせ、 を選択します。説明
DMS コンソールを通常モードで使用している場合は、上部のナビゲーションバーで を選択します。
左上の
 アイコンにポインターを合わせ、[すべての機能] > [セキュリティと仕様 (DBS)] > [機密データ] > [機密データ資産] を選択します。
通常モードでは、上部のナビゲーションバーで [セキュリティと仕様 (DBS)] > [機密データ] > [機密データ資産] を選択します。
[機密データ資産] ページの右上隅で、[グローバル機密データ] をクリックして [機密データリスト] ページを開きます。
[フィールドコントロール] タブで、感度レベルを変更するフィールドを見つけ、[操作] 列の [セキュリティレベルの変更] をクリックします。
複数のフィールドのセキュリティレベルをまとめて変更するには、フィールドを選択し、[フィールドコントロール] タブの左上にある [セキュリティレベルの変更] をクリックします。
[セキュリティレベル調整] ダイアログボックスで、感度レベルを選択し、[確認] をクリックします。
機密フィールドに対する権限の付与
完全マスクまたは部分マスクされたフィールドのプレーンテキスト値をクエリまたはエクスポートする必要があるユーザーには、明示的にアクセス権を付与する必要があります。権限は、セキュリティホスティングが有効になっているインスタンスに対してのみ付与できます。詳細については、「セキュリティホスティング」の「セキュリティホスティングを有効にする」セクションをご参照ください。
[機密データリスト] ページの [フィールドコントロール] タブで、権限を付与するフィールドを選択します。
[フィールドコントロール] タブの左上隅で、[ユーザーを承認] をクリックします。
[ユーザーの承認] ダイアログボックスで、[ユーザーの追加] セクションのドロップダウンリストから 1 人以上のユーザーを選択します。
[権限設定] セクションで、次のパラメーターを設定します。権限が付与されていないユーザーには、フィールドの値が暗号化されて表示されます。
パラメーター 説明 権限 付与する権限の種類。1 つ以上選択してください: [クエリ] (SQL コンソールタブで SQL ステートメントを実行)、[エクスポート] (データをエクスポートするためのチケットを申請)、または [変更] (データを変更またはインポートするためのチケットを申請)。 データマスキングポリシー ユーザーに表示される内容: [準秘匿化] (設定されたマスキングアルゴリズムが存在する場合は適用し、存在しない場合は値を暗号化します) または [プレーンテキスト] (元の値を表示します)。 有効期限 権限の有効期間: 1 か月、3 か月、6 か月、1 年、2 年、3 年、またはカスタム範囲。有効期間を日単位または時間単位で設定するには、[その他] を選択し、範囲を指定します。 [OK] をクリックします。
機密フィールドに対する権限の取り消し
[機密データリスト] ページの [フィールドコントロール] タブで、機密フィールドを見つけ、[操作] 列の [権限の管理] をクリックします。
[権限の管理] ページで、[列の権限] をクリックします。
削除する権限エントリを探し、[操作] 列の [権限の回収] をクリックします。
取り消す前にフィールドの権限付与の詳細を確認するには、[アクション] 列の [詳細の表示] をクリックします。また、[権限の管理] ページで他のデータベースレベルの権限を付与または取り消すこともできます。
よくある質問
機密フィールドを設定できないのはなぜですか?
次の点を順に確認してください。
機密データ保護が有効になっていません。インスタンス設定に移動して有効化してください。詳細については、「機密データ保護機能を有効にする」をご参照ください。
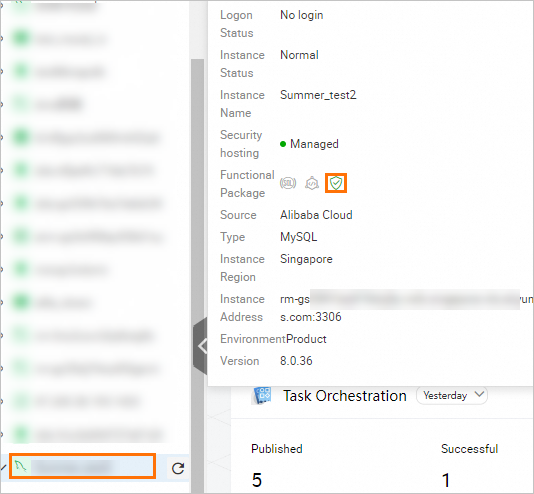
インスタンスへのアクセスが承認されていない。管理者に機密フィールドに対する権限の付与を依頼してください。詳細については、「機密フィールドに対する権限の付与」をご参照ください。

すでに進行中のチケットがある。以前に機密フィールドを設定するためのチケットを申請し、それがまだクローズされていない場合は、新しい変更を行う前にそのチケットを完了またはクローズしてください。
次のステップ
マスキングアルゴリズムを更新し、テーブルのデータをクエリする: SQLConsole タブでデータベースを管理する
プログラムでフィールドのセキュリティレベルを調整する:ChangeColumnSecLevel