このページでは、Cloud Firewall のアクセス制御ポリシーを使用してビジネストラフィックを管理する際の一般的な質問について説明します。
機能に関する FAQ
操作に関する FAQ
ドメイン名に対してアウトバウンドの HTTP または HTTPS のアクセス制御ポリシーを設定しました。ポリシーが有効かどうかを確認するにはどうすればよいですか?
デフォルトの許可ポリシーを適用すると、競合が解決できないというプロンプトが表示されます。この問題を修正するにはどうすればよいですか?
インターネットベースのスキャンによって引き起こされる、疑わしいアウトバウンド接続の誤検知をなくすにはどうすればよいですか?
インターネット境界ファイアウォールで 0.0.0.0/0 に対するアウトバウンドのドロップポリシーを設定しましたが、一部のトラフィックがまだ許可されています。なぜですか?
Cloud Firewall を使用してバスティオンホストのドメイン名に対するアクセス制御を強化するにはどうすればよいですか?
トラフィックリダイレクトシナリオを変更する際に、トランジットルーター用の VPC ファイアウォール上の単方向トラフィックがブロックされた場合はどうすればよいですか?
機能に関する FAQ
WAF の透過的プロキシモードとインターネット境界ファイアウォールを両方有効にした場合、転送ポート経経由のトラフィックは Cloud Firewall のアクセス制御ポリシーで制御できますか? {#waf-transparent-proxy}
はい。Web Application Firewall (WAF) の透過的プロキシモードとインターネット境界ファイアウォールの両方を有効にすると、インターネット境界ファイアウォール用に作成したアクセス制御ポリシーが転送ポート経由のトラフィックに適用されます。
転送ポートのトラフィックについては、ログ監査、ログ分析、およびトラフィック統計は利用できないことにご注意ください。他のポート経由のトラフィックは影響を受けません。
アクセス制御ポリシーの認可上限は拡張可能ですか?
従来のサブスクリプション 1.0 課金方法の場合、インターネット境界ファイアウォール、NAT 境界ファイアウォール、VPC 境界ファイアウォールのアクセス制御ポリシーのクォータが不十分な場合は、 Cloud Firewall 購入ページ で [追加ポリシーのクォータ] を購入してクォータを拡張できます。
従来の従量課金 1.0 課金方法の場合、アクセス制御ポリシーのクォータは拡張できません。
新しい 2.0 課金方法の場合、追加ポリシーのクォータに対する追加料金はありません。
詳細については、「従来の課金方法 1.0 とアップグレード手順」をご参照ください。
保護対象 VPC のトラフィック帯域幅を増やすことはできますか? {#vpc-bandwidth}
はい。デフォルトの保護対象 VPC のトラフィック容量がお客様のニーズを満たさない場合は、[保護対象 VPC トラフィック] パラメーターを設定して、VPC 間のピークトラフィック上限を引き上げます:
エディション | デフォルト | 最大 |
Enterprise Edition | 200 Mbit/s | 5,000 Mbit/s |
Ultimate Edition | 1,000 Mbit/s | 10,000 Mbit/s |
Cloud Firewall は IPv6 CIDR ブロックのトラフィックをブロックできますか? {#ipv6}
はい。インターネット境界ファイアウォールのアクセス制御ポリシーを作成して、IPv6 CIDR ブロックのトラフィックを制御します。IPv6 サポートは、すべての Cloud Firewall エディションで利用可能です。詳細については、「インターネット境界ファイアウォールのアクセス制御ポリシーの作成」をご参照ください。
Cloud Firewall とセキュリティグループの違いは何ですか? {#cloud-firewall-vs-security-groups}
Cloud Firewall とセキュリティグループは補完的な関係にあります。セキュリティグループは Elastic Compute Service (ECS) インスタンス間のホストレベルのトラフィックフィルタリングを提供し、Cloud Firewall はネットワーク境界およびインスタンス間レベルで一元的な保護を提供します。多層防御のために両方を使用してください。
具体的には、次のとおりです。
[セキュリティグループ] とは、ECS インスタンス間のトラフィックを制御する、ECS が提供する仮想ホストファイアウォールです。
Cloud Firewall は、複数のネットワーク境界で動作します。
インターネット境界ファイアウォール:インターネット境界でのトラフィックを制御します
NAT 境界ファイアウォール:NAT 境界でのトラフィックを制御します
VPC 境界ファイアウォール:VPC 境界でのトラフィックを制御します
内部ファイアウォール:ECS インスタンス間のトラフィックを制御します
セキュリティグループが提供する機能に加えて、Cloud Firewall は以下の機能も提供します。
アプリケーションベースのアクセス制御:ポートを指定せずにプロトコル (HTTP など) ごとにトラフィックを制御します
ドメイン名ベースのアクセス制御:ECS インスタンスが特定のドメイン名にのみリクエストを送信できるようにします
侵入防御:一般的な脆弱性やブルートフォース攻撃に対する事前の保護を提供します
監視モード:ブロックせずにトラフィックを監視し、ポリシーの検証に役立ちます
完全なトラフィックログとリアルタイム分析
一元的なセキュリティ管理:Cloud Firewall コンソールの内部ファイアウォールのポリシーは、ECS セキュリティグループに自動的に同期されます
トラフィックのマッチング順序:インバウンドトラフィックの場合、Cloud Firewall が最初に評価され、次にセキュリティグループが評価されます。アウトバウンドトラフィックの場合、セキュリティグループが最初に評価され、次に Cloud Firewall が評価されます。トラフィックは、Cloud Firewall ポリシーとセキュリティグループルールの両方で許可された場合にのみ通過します。
一般ポリシーグループとエンタープライズポリシーグループの違いは何ですか? {#common-vs-enterprise-policy-groups}
内部ファイアウォールのポリシーグループは、ECS セキュリティグループにマッピングされ、ECS インスタンス間のインバウンドおよびアウトバウンドトラフィックを制御します。2 つのタイプは、容量とグループ間の動作が異なります。
機能 | 一般ポリシーグループ | エンタープライズポリシーグループ |
対応する ECS タイプ | ベーシックセキュリティグループ | アドバンストセキュリティグループ |
グループ内通信 | デフォルトで許可 | 許可されない |
他のセキュリティグループでの承認オブジェクトとしての使用 | サポートされています | サポートされていません |
プライベート IP アドレス容量 | より低い | より高い |
詳細については、「ベーシックセキュリティグループとアドバンストセキュリティグループ」をご参照ください。
システムのデフォルトポリシーを無効にすると、Alibaba Cloud の内部アクセスに影響しますか? {#disable-system-default-policies}
いいえ。ポリシーリストの中間にあるシステムのデフォルトポリシー (「システムデフォルト。ICMP リクエストを許可」など) を無効にしても、通常の Alibaba Cloud 内部アクセスには影響しません。最初の許可ポリシーと最後の ドロップ ポリシーのみを有効にすることで、意図したアクセス制御の動作を実現できます。
操作に関する FAQ
ドメイン名に対してアウトバウンドの HTTP または HTTPS のアクセス制御ポリシーを設定しました。ポリシーが有効かどうかを確認するにはどうすればよいですか? {#check-http-https-policy}
curl コマンドを使用してドメインに実際の HTTP または HTTPS リクエストを送信し、Cloud Firewall コンソールでポリシーのヒット数と監査ログを確認します。
例:
curl -k "https://www.aliyundoc.com"HTTP または HTTPS ポリシーのテストに telnet を使用しないでください。telnet コマンド (例:telnet example.com 80) は TCP ハンドシェイクのみを生成し、完全な HTTP または HTTPS リクエストをシミュレートしません。Cloud Firewall はこのトラフィックをアプリケーションタイプ Unknown として識別するため、アプリケーションタイプが HTTP または HTTPS であるポリシーにはヒットしません。
デフォルトの許可ポリシーを適用すると、競合が解決できないというプロンプトが表示されます。この問題を修正するにはどうすればよいですか? {#conflict-cannot-be-resolved}
これは、ターゲット IP アドレスに関連付けられたセキュリティグループルールが、適用しようとしているデフォルトの許可ポリシーと同じ優先度、プロトコルタイプ、ポート範囲、および承認オブジェクトを持っている場合に発生します。
ECS コンソールの[セキュリティグループ] ページに移動し、競合するルールの優先度を調整します。 詳細については、「セキュリティグループのルールを変更する」をご参照ください。 サポートが必要な場合は、チケットを起票してください。
クイック適用アイコンが利用できないのはなぜですか? {#quick-apply-unavailable}
クイック適用アイコンは、ターゲット IP アドレスに競合するセキュリティグループルールが存在する場合に利用できません。デフォルトの許可ポリシーを適用する前に、IP アドレスに関連付けられた ECS セキュリティグループのルール競合を解決してください。詳細については、「インターネット境界ファイアウォール」をご参照ください。
クイック適用アイコンは、以下の理由でも利用できない場合があります。
IP アドレスに関連付けられているセキュリティグループがアドバンストセキュリティグループであること。アドバンストセキュリティグループは、デフォルトの許可ポリシーをサポートしていません。
IP アドレスのインターネット境界ファイアウォールが無効になっている場合。
アセットを保護するため、ファイアウォールが無効になっているリソースにデフォルトの許可ポリシーを適用したり、すでにデフォルトの許可ポリシーが適用されているリソースのファイアウォールを無効にしたりしないでください。
インターネットベースのスキャンによって引き起こされる、疑わしいアウトバウンド接続の誤検知をなくすにはどうすればよいですか? {#false-positives}
これは、インバウンドアクセスが必要なポートに制限されていない場合に発生する既知の動作です。
発生理由:攻撃者がサーバーの閉鎖ポートをスキャンすると、サーバー (または NAT ゲートウェイ) はポートが到達不能であることを示す Internet Control Message Protocol (ICMP) パケットを返します。Cloud Firewall はこの ICMP パケットを着信リクエストと関連付けることができないため、パケットをサーバーによって開始されたアウトバウンド接続として扱います。スキャナーの IP アドレスが脅威インテリジェンスライブラリに表示される場合、Cloud Firewall はアラートを生成します。
対照的に、SYN パケットがオープンポートに到達すると、サーバーは SYN-ACK パケットを返し、Cloud Firewall は両方を同じ接続の一部として扱うため、アラートは生成されません。

解決策:ワークロードで必要なポート経由のトラフィックのみを許可するインバウンドアクセス制御ポリシーを作成してください。これにより、閉鎖ポートのスキャン応答が誤ったアラートをトリガーするのを防ぐことができます。詳細については、「インターネット境界ファイアウォールのアクセス制御ポリシーの作成」をご参照ください。
インターネット境界ファイアウォールで 0.0.0.0/0 に対するアウトバウンドのドロップポリシーを設定しましたが、一部のトラフィックがまだ許可されています。なぜですか? {#deny-not-blocking-all}
Cloud Firewall は、トラフィックのドメイン名またはアプリケーションタイプをまだ識別できない場合、後続のポリシーが識別を完了できるようにトラフィックを一時的に許可します。これは 2 つのシナリオに当てはまります。
ドメイン名がまだ識別されていない:優先度の高いドメイン名ベースのポリシーが存在し、Cloud Firewall が送信元 IP、宛先 IP、およびアプリケーションタイプを識別したが、ドメイン名を識別していない場合、Cloud Firewall は、後続のポリシーによってドメイン名を解決できるようにトラフィックの継続を許可します。
アプリケーションタイプがまだ識別されていない:優先度の高いアプリケーションベースのポリシーが存在し、Cloud Firewall が送信元 IP、宛先 IP、およびポートを識別したが、アプリケーションタイプを識別していない場合、Cloud Firewall は、アプリケーションタイプを識別できるようにトラフィックの継続を許可します。
この動作を防ぐには、次のいずれかのアプローチを使用します。
オプション 1: 厳格モードを有効にする
厳格モードでは、Cloud Firewall は、アプリケーションタイプまたはドメイン名が識別されるまでポリシーの評価を継続します。ドロップ ポリシーが設定されている場合、Unknown として識別されたトラフィックは拒否されます。詳細については、「アクセスコントロールエンジンのモードを設定する」をご参照ください。
オプション 2: レイヤー 4 ポリシーのみを使用する
[アプリケーション]を [ANY] に設定し、[宛先]にはドメイン名を指定せずにレイヤー 4 アクセス制御ポリシーを作成します。トラフィックがレイヤー 4 ポリシーに一致すると、Cloud Firewall はアプリケーションレイヤーの識別を待たずに、すぐにポリシーアクションを適用します。詳細については、「インターネットファイアウォールのアクセス制御ポリシーを作成する」をご参照ください。
優先度の高いアクセス制御ポリシーがトラフィックに一致しないのはなぜですか? {#high-priority-policy-not-matching}
優先度の高いアクセス制御ポリシーが期待どおりにトラフィックに一致しない場合は、次の一般的な原因を確認してください。
原因 1: 送信元制限の不一致
優先度の高いポリシーは送信元 IP 制限を指定していますが、トラフィックログの実際の送信元 IP が許可された範囲内にありません。ログの送信元 IP を確認し、それに応じてポリシーの送信元 IP 設定を更新してください。
原因 2: キャッチオールドロップポリシーの欠落
限定的な許可ポリシー (例: 特定の IP からの SSH アクセスのみを許可する) が設定されていても、優先度の低い許可ルールやデフォルトの許可ルールが存在するため、他の IP アドレスがサービスにアクセスできてしまう場合があります。最も低い優先度 (ポリシーリストの最後に配置) で、包括的なドロップ ポリシーを追加し、[プロトコル] を [ANY]、[ポート] を 0/0、送信元と宛先の両方の IP アドレスを 0.0.0.0/0 に設定します。これにより、上位のポリシーに一致しないすべてのトラフィックがブロックされます。
ポリシーが有効であることを確認するには、保護対象リソースと同じ VPC または同じリージョンにないホストから接続をテストします。
原因 3: アドレス帳のエントリの欠落
ポリシーは送信元 IP アドレスにアドレス帳を使用するように設定されていますが、トラフィックの送信元 IP がアドレス帳に登録されていないため、期待されるトラフィックがポリシーに一致しません。Cloud Firewall コンソールで、 に移動してアドレス帳のエントリを確認し、不足している IP アドレスを追加します。
原因 4: システムのデフォルトポリシーの干渉
許可リストポリシーと ドロップ ポリシーの両方を設定した後、許可リストにない IP アドレスが依然として ICMP (ping) ターゲットに到達できる場合があります。これは通常、組み込みの「システムデフォルト。ICMP リクエストを許可」ポリシーが、お客様の ドロップ ポリシーよりも優先度が高いためです。これを解決するには、最後の ドロップ ポリシーの送信元 IP アドレスを 0.0.0.0/0 に変更してください。
ドメインの残りの部分をブロックしながら、特定のサブドメインへのアクセスのみを許可するにはどうすればよいですか? {#subdomain-access-control}
優先度の異なる 2 つのポリシーを使用します。1 つはターゲットサブドメイン用の許可ポリシー、もう 1 つはワイルドカードパターン用のドロップポリシーです。許可ポリシーの優先度は、ドロップポリシーよりも高く設定する必要があります。
abc.xyz.com のみを許可するために xyz.com を例として使用します。
*.xyz.comの ドロップ ポリシーを作成し、その優先度を [最低] に設定します。abc.xyz.comへのアクセスを [許可] するポリシーを作成し、その優先度を [最高] に設定します。
abc.xyz.com の許可ポリシーは最高の優先度を持っているため、ワイルドカードブロックの前に評価されます。他のすべてのサブドメインはワイルドカードブロックポリシーにヒットします。詳細については、「インターネット境界ファイアウォールのアクセス制御ポリシーの作成」をご参照ください。
Cloud Firewall を使用してバスティオンホストのドメイン名に対するアクセス制御を強化するにはどうすればよいですか? {#bastionhost}
Bastionhost は、ID 認証、アカウント管理、および監査を処理する運用保守 (O&M) 管理プラットフォームです。機密性の高いアカウント情報を保存し、ドメイン名ベースのアクセスをサポートするため、権限のないユーザーが Bastionhost のログインページに到達すると、多数のアセットにアクセスできる可能性があります。
Bastionhost と Cloud Firewall の両方を購入すると、Bastionhost は Cloud Firewall のアセットタイプとして自動的に追加され、購入した Bastionhost は Cloud Firewall アセットリストに自動的に同期されます。これにより、Bastionhost のパブリック IP アドレスに対して、アクセス制御、侵入防御、およびネットワークトラフィック分析を一元的に適用できます。
次のポリシーを設定してください。
インバウンドアクセス制御 (インターネット境界ファイアウォール):インターネットまたは指定されたエリアのインターネットから Bastionhost のオープンポートへのトラフィックを許可します。
アウトバウンドアクセス制御 (インターネット境界ファイアウォール):Bastionhost から必要なパブリック IP アドレスへのトラフィックのみを許可します。
侵入防御:Bastionhost のファイアウォールを有効にして、そのインバウンドおよびアウトバウンドトラフィックを Cloud Firewall 経由でリダイレクトして保護します。
完全な設定ウォークスルーについては、「Cloud Firewall と Bastionhost を一緒にデプロイするシナリオでのアクセス制御ポリシーの設定」をご参照ください。
繰り返し期間が 2 つの暦日にまたがる場合、アクセス制御ポリシーは有効になりますか? {#spanning-two-days}
はい。[繰り返し周期] が 2 暦日にまたがり (たとえば、18:00 から翌日の 08:00 まで)、かつ [有効日] の開始時刻がその範囲内にある場合、ポリシーの終了時刻は翌日の指定された時刻に繰り越されます。
例: [繰り返し周期] = 毎週火曜日 18:00~翌 08:00、[有効期間] = 2024.08.20~2024.08.22。
ポリシーは 2024 年 8 月 20 日の 18:00 から 2024 年 8 月 21 日の 08:00 まで有効になります。
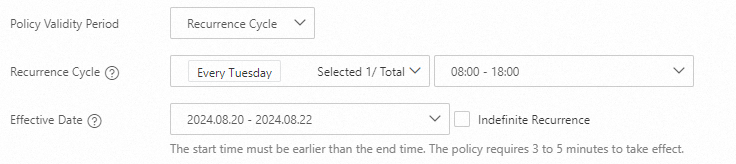
ポリシー有効期間 が 単一時間帯 または 繰り返し周期 に設定されている場合、有効化ステータス ボタンはグレー表示になります。これは、自動繰り返しポリシーが有効であることを示しています。有効化ステータス ボタンは、ポリシー有効期間 が 定常的 に設定されている場合にのみ、操作可能で緑色になります。
トラフィックリダイレクトシナリオを変更する際に、トランジットルーター用の VPC 境界ファイアウォール上の単方向トラフィックがブロックされた場合はどうすればよいですか? {#unidirectional-traffic-blocked}
これは、トラフィックリダイレクトシナリオを有効または無効にする際の移行中に発生するルーティングの非対称性によって引き起こされます。
[発生理由]: VPC 1 → VPC 2 のトラフィックに対する許可ポリシーと、デフォルトの ドロップ ポリシーがある場合、リダイレクションシナリオを有効化または無効化すると、一時的に非対称ルーティングが作成されます。ICMP および UDP トラフィックの応答パケットは、新規の未承諾トラフィックとして扱われ、Cloud Firewall にリダイレクトされます。これらの応答パケットでは送信元 IP と宛先 IP が逆になるため、許可ポリシーに一致せず、ドロップ ポリシーによってブロックされます。TCP トラフィックは影響を受けません。

解決策:短期間のトラフィック中断が許容できない場合は、ファイアウォールを有効または無効にする前に、Cloud Enterprise Network (CEN) トランジットルーターの VPC 境界ファイアウォールで、最高の優先度を持つ一時的な 0.0.0.0/0 の許可ポリシーを設定してください。これにより、移行中の逆方向トラフィックが許可されるようになります。ファイアウォールが完全に有効または無効になった後、一時的なポリシーを削除してください。
不明なトラフィックの処理とポリシー集約の実行方法
アクセス制御ログの app_name フィールドが unknown の場合、そのトラフィックは既知のアプリケーションプロトコルからのものではないことを意味します。ポリシー集約中にこの未確認のトラフィックがデフォルトで許可されるというポリシーのギャップを防ぐには、次の手順に従ってください。
厳格モードの有効化: インターネット境界ファイアウォールおよび NAT 境界ファイアウォールでは、エンジンモードの設定が可能です。 アクセス制御エンジンのモードを 厳格モード に切り替えます。 厳格モードでは、未確認のアプリケーションまたはドメイン名からのトラフィックはすぐには許可されません。 代わりに、そのトラフィックは後続のポリシーと照合されます。 詳細については、「アクセス制御エンジンモード」をご参照ください。
キャッチオールポリシーの設定:厳格モードでは、ネットワークアクセスコントロールポリシーリストの一番下にポリシーを設定して、優先度を最も低くします。このポリシーでは、アプリケーションプロトコル を
ANYに設定します。セキュリティ要件に基づいて、アクションを ドロップ に設定し、未識別トラフィックを含む、明示的に許可されていないすべてのトラフィックをブロックします。
設定したアクセス制御ポリシーが有効にならないのはなぜですか? {#troubleshoot-not-effective}
設定したアクセス制御ポリシーが有効にならない場合は、次の順序で確認してください。
プロトコルの一致:ポリシーで設定されたプロトコルが、トラフィックの実際のプロトコルと一致することを確認してください。たとえば、ICMP トラフィックをブロックするつもりで、ポリシーを TCP に設定した場合、プロトコルの不一致によりポリシーは有効になりません。
アドレスとポート:送信元アドレス、送信元ポート、宛先アドレス、宛先ポート、およびトラフィックの方向が期待どおりに一致しているかどうかを確認してください。
ポリシーの優先度:より広範な、または冗長なポリシーが優先されていないことを確認してください。優先度の数値が小さいほど、優先度が高くなります。これは、Cloud Firewall コンソールのポリシーヒット数と監査ログで確認できます。
デフォルトポリシーの一貫性:デフォルトのポリシーアクションが、設定したポリシーのロジックと競合していないことを確認してください。たとえば、デフォルトのポリシーがすべてのトラフィックを許可し、設定したポリシーもそのトラフィックを許可する場合、設定したポリシーは有効になりません。
「System default. Allow ICMP」などのデフォルトポリシーを削除すると、サービスアクセスに影響しますか?
いいえ、影響しません。デフォルトのルーズモードでは、どのポリシーにもドロップ アクションも設定されていません。アクセス制御エンジンは、いかなるトラフィックもブロックしません。したがって、デフォルトポリシーを削除しても、サービスアクセスに影響はありません。
推奨設定:
アクセス制御にはホワイトリストを使用することを推奨します。
キャッチオールルールとして、最も優先度の低い [Drop All] ポリシーを設定してください。
このキャッチオールルールの上に、特定の許可ポリシーを設定してください。
詳細については、「手順 4: アクセス制御リスト (ACL) ポリシーの設定」をご参照ください。