オリジンプロトコルポリシーは、ポイントオブプレゼンス (POP) がオリジンサーバーからリソースをフェッチする際に使用するプロトコルを指定します。この機能を設定すると、POP は指定されたプロトコルを使用してオリジンサーバーからリソースをフェッチします。HTTP および HTTPS 用にカスタムポートを設定することもできます。
機能概要
デフォルトでは、オリジンプロトコルポリシー機能は無効になっています。この機能が無効の場合、オリジンリクエストのプロトコルは、オリジンサーバーを設定する際に設定したオリジンポートに依存します。
オリジンポートが 443 に設定されている場合、POP は HTTPS でリソースをフェッチします。
オリジンポートが 80 または別のポートに設定されている場合、POP は HTTP でリソースをフェッチします。
オリジンプロトコルポリシーを設定すると、POP は指定されたプロトコルに基づいてリソースをフェッチします。
HTTP: POP は、オリジンサーバーからリソースを取得する際に常に HTTP を使用します。
HTTPS: POP は、常に HTTPS を使用してオリジンサーバーからリソースを取得します。
下記:
ユーザーが HTTP で CDN にアクセスした場合、POP は HTTP でオリジンサーバーからリソースをフェッチします。
ユーザーが HTTPS で CDN にアクセスした場合、POP は HTTPS でオリジンサーバーからリソースをフェッチします。
HTTPS は、送信中のデータが変更または記録されることを防ぎます。HTTPS 暗号化は、オリジンサーバーで追加の処理リソースを消費します。ユーザー認証情報などの機密データのみを HTTPS で送信し、画像などの機密でないデータには HTTP を使用する必要がある場合は、オリジンプロトコルポリシーを [フォロー] に設定することを推奨します。
オリジン Host とオリジン SNI の関係
オリジンプロトコルポリシーを [HTTPS] に設定する場合、デフォルトのオリジン Host とオリジン SNI の設定も確認することを推奨します。オリジンサーバーが複数のドメインをホストしているシナリオ (たとえば、単一のサーバーに複数の HTTPS サイトがデプロイされている場合) では、POP が HTTPS オリジンリクエストを目的のサイトにルーティングするには、正しい Host ヘッダーと SNI 値が必要です。
オリジンホスト: オリジンサーバーに送信される HTTP リクエストの Host ヘッダーの値を決定します。デフォルトの配信元ホスト セクションで [アクセラレーションドメイン名]、[オリジンドメイン名]、または [カスタムドメイン] を選択して設定します。
オリジン SNI:オリジンリクエストの TLS ハンドシェイク中に送信される SNI 値を決定します。これは、オリジン SNI セクションで機能を有効にし、SNI 値を指定することで設定できます。
CDN で設定した HTTPS 証明書は、クライアントと CDN ノード間のアクセスを暗号化します。これは、CDN ノードがオリジンフェッチに使用するプロトコルとは無関係です。オリジンプロトコルは、CDN ノードからオリジンサーバーへのリクエストのプロトコルのみを決定します。オリジンサーバーが実際にサポートしているプロトコルとポートに基づいて設定してください。
推奨事項:オリジンリクエストに HTTPS を設定する場合、特にポート 443 では、オリジン Host とオリジン SNI の両方を高速化ドメイン名またはオリジンドメイン名に設定することを推奨します。いずれかの設定が正しくないと、Bad Request や 502 エラーなどのオリジンリクエストの失敗が発生する可能性があります。
操作手順
Alibaba Cloud CDN コンソールにログインします。
左側のナビゲーションペインで [ドメイン名 ] をクリックします。
[ドメイン名] ページで、管理対象のドメイン名を見つけ、[アクション] 列の [管理] をクリックします。
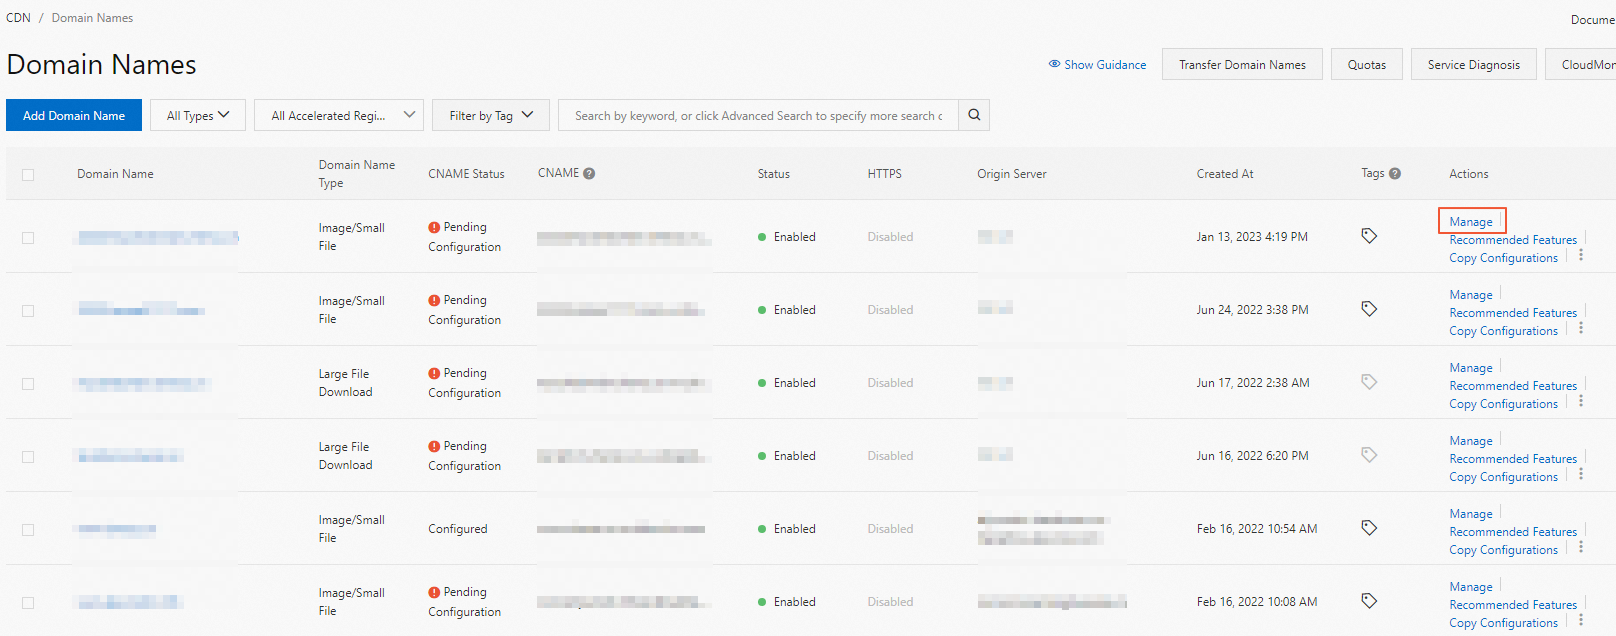
ドメイン名の左側のナビゲーションウィンドウで、[Back-to-Origin 設定] をクリックします。
Back-to-Origin プロトコル セクションで、Back-to-Origin プロトコル スイッチをオンにします。
静的 Bak-to-Origin プロトコル ダイアログボックスで、ポリシータイプとして フォロー、[HTTP]、または [HTTPS] を選択します。
説明HTTP オリジンリクエストでは、デフォルトでポート 80 が使用されます。カスタムポートは、HTTP ポート を設定して指定できます。
HTTPS オリジンリクエストでは、デフォルトでポート 443 が使用されます。HTTPS ポート を設定して、カスタムポートを指定できます。
カスタムオリジンポート
ポート範囲: HTTP ポート と HTTPS ポート の有効範囲は、いずれも 1~65535 です。
クライアントアクセスポートの制限:CDN へのクライアントリクエストは、標準ポート (HTTP 80 および HTTPS 443) のみ使用できます。8080 や 60080 などの非標準ポートを使って高速化ドメイン名に直接アクセスすることはできません。カスタムオリジンポートは、POP とオリジンサーバー間の接続にのみ使用されます。
ユースケース:オリジンサーバーが 8150 や 60080 などの非標準ポートで HTTP または HTTPS サービスをリッスンしている場合は、以下を実行する必要があります。
Back-to-Origin プロトコル セクションで、スイッチをオンにします。
オリジンサーバーがリッスンするプロトコルに合わせて、ポリシータイプを HTTP または HTTPS に設定します。
対応するポートフィールドに、オリジンサーバーがリッスンするカスタムポート番号を入力します。
重要:オリジンプロトコルポリシーは、オリジンサーバーが使用するプロトコルと一致している必要があります。
オリジンプロトコルポリシー
オリジンサーバーで必要な証明書
説明
HTTPS (ポート 443 またはカスタム HTTPS ポート)
必須
CDN はオリジンサーバーと TLS ハンドシェイクを実行し、証明書を検証します。証明書が無効または期限切れの場合、オリジンフェッチは失敗します。
HTTP (ポート 80 またはカスタム HTTP ポート)
不要
CDN は HTTP でオリジンサーバーと通信し、証明書を検証しません。CDN で HTTPS が有効になっている場合でも、メンテナンスが必要なのは、クライアントと CDN 間の接続用証明書のみです。
OK をクリックします。