高速化ドメイン名に HTTPS 証明書を設定し、クライアントと CDN ノード間の接続を暗号化します。これにより、パブリックネットワーク上でのデータの傍受や改ざんを防止し、ビジネスのセキュリティを向上させます。
適用範囲
証明書を設定する前に、デプロイが確実に成功するよう、以下の機能の制限事項と制約事項をご確認ください。
証明書の購入: 証明書をお持ちでない場合は、Certificate Management Service コンソールで正式な証明書を購入できます。
秘密鍵の要件: カスタム証明書をアップロードする場合、アップロードする証明書の秘密鍵はパスワードで保護されていない必要があります。まず秘密鍵ファイルからパスワード保護が削除されていることを確認してください。
SM 証明書 (SM2): CDN コンソールでは、SM2 デュアル証明書の直接設定はサポートされていません。SM 証明書を使用するには、SetCdnDomainSMCertificate API オペレーションを使用して設定する必要があります。
コンソールでの設定
Alibaba Cloud CDN コンソールにログインします。
左側のナビゲーションペインで [ドメイン名 ] をクリックします。
[ドメイン名] ページで、管理対象のドメイン名を見つけ、[アクション] 列の [管理] をクリックします。
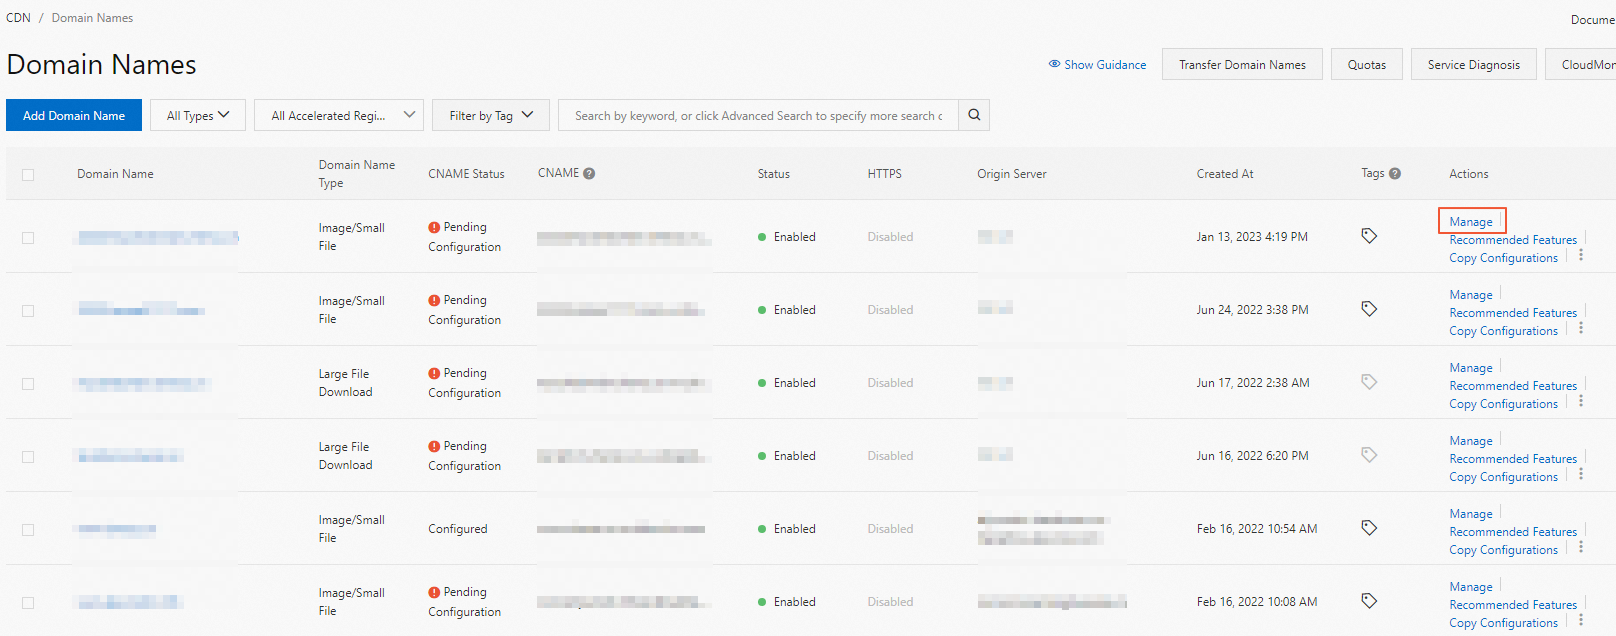
ドメイン名の左側のナビゲーションウィンドウで、[HTTPS 設定] をクリックします。
HTTPS 証明書 セクションで、変更 をクリックします。
HTTPS 設定 ページで、HTTPS セキュアアクセラレーション スイッチをオンにし、証明書パラメータを設定します。 HTTPS セキュアアクセラレーション を有効にすると、HTTPS リクエスト数に基づいて料金が発生します。
Certificate Management Service で証明書を購入済みの場合は、[Certificate Management Service] を選択し、証明書名 ドロップダウンリストから購入した証明書を選択します。Certificate Management Service で購入した証明書は、CDN プラットフォームに一括デプロイできます。詳細については、「HTTPS 証明書の一括設定」をご参照ください。
説明証明書が見つからない場合は、証明書に関連付けられているドメイン名が高速化ドメイン名と一致していることを確認してください。
サードパーティプロバイダーの証明書を使用している場合は、カスタム証明書 (証明書 + プライベートキー) を選択します。次に、証明書名 を指定し、証明書 (公開鍵) と 秘密鍵 の内容を貼り付けます。証明書は Alibaba Cloud Certificate Management Service に保存され、[マイ証明書] ページで確認できます。
カスタムアップロード機能では、証明書 (公開鍵) と 秘密鍵 の形式に厳密な要件があります。設定エラーが発生した場合や設定例が理解できない場合は、「カスタム証明書のアップロード」を参照して 証明書 (公開鍵) と 秘密鍵 の形式を整え、アップロードしてください。
パラメータ
説明
[証明書名]
アップロードする証明書の名前を入力します。
名前には、英字、ピリオド (.)、数字、アンダースコア (
_)、ハイフン (-) のみを使用できます。名前は一意である必要があります。[証明書 (公開鍵)]
証明書ファイルの内容を PEM エンコード形式で入力します。
[秘密鍵]
秘密鍵の内容を PEM エンコード形式で入力します。秘密鍵情報は機密性が高いため、アップロード後はコンソールから表示またはエクスポートすることはできません。秘密鍵はローカルに適切に保管してください。
OK をクリックします。
API または CLI での設定
SetCdnDomainSSLCertificate API を呼び出すことができます。
Alibaba Cloud CLI を使用する場合のコマンド例は次のとおりです。
aliyun cdn set-cdn-domain-ssl-certificate \
  --domain-name <your_accelerated_domain_name> \
  --cert-name <certificate_name> \
  --cert-id <certificate_ID> \
  --cert-type cas \
  --ssl-protocol on \
--region cn-hangzhouカスタム証明書をアップロードするには、ssl-pub (公開鍵) および ssl-pri (秘密鍵) パラメータを指定し、cert-type パラメータを upload に設定する必要があります。コマンド例は次のとおりです。
aliyun cdn set-cdn-domain-ssl-certificate \
  --domain-name example.com \
  --cert-name yourCertName \
  --cert-type upload \
  --ssl-protocol on \
  --ssl-pub "<PEM-encoded_public_key_content>" \
  --ssl-pri "<PEM-encoded_private_key_content>" \
--region cn-hangzhouCSR ファイルの内容を API に渡さないでください。CSR ファイルは証明書の申請にのみ使用され、証明書や秘密鍵として使用することはできません。
カスタム証明書のアップロード
サードパーティプロバイダーが発行した証明書または自己署名証明書をお持ちの場合は、アップロードする前に、サポートされている形式で証明書と秘密鍵を準備する必要があります。
証明書 (公開鍵)
CDN は PEM 形式の証明書のみをサポートしています。他の形式を変換するには、「証明書の形式変換」をご参照ください。アップロード要件は認証局 (CA) によって異なります。
ルート CA が発行した証明書 (証明書ファイルが 1 つ)
PEM 証明書ファイルをテキストエディタで開き、
-----BEGIN CERTIFICATE-----で始まり-----END CERTIFICATE-----で終わる部分を含め、内容全体をアップロードします。-----BEGIN CERTIFICATE----- [証明書の内容] -----END CERTIFICATE-----中間 CA が発行した証明書 (証明書ファイルが複数)
サーバー証明書とすべての中間 CA 証明書を順番に 1 つの証明書チェーンファイルに連結します。ファイルの内容は次の形式に従う必要があります。-----BEGIN CERTIFICATE----- [サーバー証明書の内容] -----END CERTIFICATE----- -----BEGIN CERTIFICATE----- [中間 CA 証明書の内容] -----END CERTIFICATE-----
秘密鍵
秘密鍵のファイル拡張子は通常、.keyまたは.pemです。秘密鍵ファイルをテキストエディタで開きます。アップロード要件は秘密鍵の形式によって異なります。RSA 秘密鍵を直接アップロードする
秘密鍵が
-----BEGIN RSA PRIVATE KEY-----で始まり-----END RSA PRIVATE KEY-----で終わる場合は、秘密鍵の内容を直接アップロードします。-----BEGIN RSA PRIVATE KEY----- [秘密鍵の内容] -----END RSA PRIVATE KEY-----他の秘密鍵形式をアップロード前に変換する
秘密鍵が
-----BEGIN PRIVATE KEY-----で始まり-----END PRIVATE KEY-----で終わる場合は、まず OpenSSL コマンドを使用して鍵を変換します。次に、RSA 秘密鍵を直接アップロードする セクションの説明に従って、変換した秘密鍵の内容をアップロードします。コマンドでは、old_server_key.pemが元の秘密鍵、new_server_key.pemが変換後の秘密鍵です。# 変換する秘密鍵 -----BEGIN PRIVATE KEY----- [秘密鍵の内容] -----END PRIVATE KEY-----# 変換コマンド openssl rsa -in old_server_key.pem -out new_server_key.pemサードパーティプロバイダーから証明書をダウンロードまたは申請する際は、以下のファイルの区別に注意してください。
通常、
.pemまたは.crtファイルには 公開鍵 (証明書の内容) が含まれ、.keyまたは.privateファイルには 秘密鍵 が含まれます。アップロード時は、公開鍵ファイル (
.pemまたは.crt) の内容を「証明書 (公開鍵)」フィールドに、秘密鍵ファイル (.keyまたは.private) の内容を「秘密鍵」フィールドに貼り付けます。CSR ファイルをアップロードしないでください。 証明書署名要求 (CSR) は、認証局から証明書を申請する際にのみ使用され、証明書や秘密鍵として使用することはできません。
Nginx 形式の証明書を使用している場合は、以下を確認してください。
証明書ファイルの内容が PEM 形式で、
-----BEGIN CERTIFICATE-----で始まること。秘密鍵ファイルの内容が PEM 形式で、
-----BEGIN RSA PRIVATE KEY-----または-----BEGIN PRIVATE KEY-----で始まること。証明書と秘密鍵が一致していること。
ファイルに余分なスペース、改行、または非標準文字が含まれていないこと。
証明書チェーンが不完全な場合は、アップロードする前に中間証明書とサーバー証明書を 1 つのファイルに結合する必要があります。詳細については、「証明書の形式」をご参照ください。
HTTPS 設定の確認
ブラウザでの確認: ブラウザで
https://your-accelerated-domain-nameにアクセスします。アドレスバーに鍵のアイコンが表示され、有効な証明書の詳細が表示されれば、設定は成功です。コマンドラインでの確認:
curl -I https://your-accelerated-domain-nameを実行します。ステータスコード200が返されれば、HTTPS サービスはアクティブです。
HTTPS アクセラレーションの無効化
CDN コンソールでいつでも無効にできます。変更は即時に反映されます。機能を無効にすると、クライアントは HTTPS 経由でリソースにアクセスできなくなり、証明書と秘密鍵の情報は削除されます。
HTTPS セキュアアクセラレーションを再度有効にするには、証明書を改めて設定する必要があります。
課金
HTTPS セキュアアクセラレーションを有効にすると、追加料金が発生します。
課金項目: 静的 HTTPS リクエスト。この料金は CDN データ転送料金とは別で、アカウント内のすべての高速化ドメイン名における静的 HTTPS リクエストの合計数に基づいて課金されます。
課金方式: 従量課金利用可能です。
料金に関する注意: CDN データ転送プランは、HTTPS リクエストの料金の相殺には使用できません。
関連ドキュメント
ドキュメント | 説明 |
HTTPS への強制リダイレクト機能を設定することで、クライアントから CDN ノードへのリクエストを、より安全な HTTPS リクエストにリダイレクトできます。 | |
HTTP Strict Transport Security (HSTS) を有効にして、ブラウザなどのクライアントが CDN ノードに接続する際に HTTPS を強制的に使用させることで、セキュリティを強化します。 | |
CDN ノードはオンライン証明書検証結果を事前にキャッシュし、クライアントに配信します。これにより、ブラウザが証明書のステータスを CA サイトに直接クエリする必要がなくなり、ユーザーの検証時間が短縮されます。 |
よくある質問
HTTPS 設定エラー、証明書アップロードの問題、アクセス失敗については、「HTTPS トラブルシューティングガイド」をご参照ください。
HTTPS 証明書に関する FAQ については、「HTTPS FAQ」をご参照ください。
関連 API
API | 説明 |
CSR を使用してドメインの証明書を設定します。 | |
指定した高速化ドメイン名の証明書情報をクエリします。 | |
ドメイン名の証明書機能を有効化または無効化し、証明書情報を更新します。 | |
Configures an HTTPS certificate for a specified domain name. | |
証明書情報に基づいて高速化ドメイン名をクエリします。 | |
CDN 証明書の詳細をクエリします。 | |
証明書のリストをクエリします。 | |
指定した証明書の情報をクエリします。 | |
ユーザーアカウントのすべての証明書情報をクエリします。 | |
証明書の有効期限が切れたドメイン名の数をクエリします。 | |
SM 証明書を設定します。 | |
SM 証明書のリストをクエリします。 | |
SM 証明書の詳細をクエリします。 |