back-to-origin HTTP リクエストのタイムアウトを設定すると、オリジンサーバーに送信されるリクエストのタイムアウトを制御できます。タイムアウトが短すぎると、ネットワークの変動により back-to-origin が頻繁に失敗する可能性があります。逆に、タイムアウトが長すぎると、オリジンサーバーが過負荷状態またはレスポンスを返さない場合に、失敗したリクエストが接続を占有し、通常のリクエストをブロックする可能性があります。ネットワーク状況とオリジンサーバーの処理能力に基づいて適切なタイムアウトを設定し、安定した back-to-origin を確保してください。
背景情報
back-to-origin HTTP リクエスト時間とは、CDN または が back-to-origin の際に実行するレイヤー 7 HTTP リクエストの所要時間です。レイヤー 4 TCP 接続の確立に必要な時間は含まれません。
注意事項
Alibaba Cloud CDN または では、エンドツーエンドリンクの最大タイムアウトは 150 秒です。エンドツーエンドリンクには、CDN または ノードの内部リンクと、CDN または ノードからオリジンサーバーへのリンクが含まれます。デフォルトのタイムアウトは 30 秒です。タイムアウトは 60 秒以下に設定することを推奨します。
back-to-origin のリトライ、タイムアウト、オリジンプローブ
back-to-origin のリトライ順序:
オリジンサーバーアドレスを、優先度の高いものから低いものの順にリトライします。
複数のオリジンサーバーアドレスが同じ優先度を持つ場合、ノードは設定された重みに従ってリトライします。
back-to-origin のリトライ粒度:
リトライは IP アドレスレベルで実行します。オリジンサーバーがドメイン名で指定されている場合、システムはドメイン名から解決されたすべての IP アドレスをリトライします。ノードは、現在のオリジンサーバーのすべての IP アドレスへの接続が失敗した場合にのみ、別の利用可能なオリジンサーバーへの接続を試みます。
リトライ中、システムはデッドテーブルに登録されている利用できないオリジンサーバーを自動的にフィルタリングします。
back-to-origin リトライをトリガーするステータスコード:
CDN または ノードは、オリジンサーバーから 5xx ステータスコードを受信すると、back-to-origin のリトライをトリガーします。
back-to-origin のタイムアウト:オリジンサーバーがリトライステータスコードを明示的に返す場合、CDN または ノードはステータスコードを受信するとすぐにリトライします。オリジンサーバーがリトライステータスコードを返さない場合、CDN または ノードは back-to-origin のタイムアウト後にリトライします。
TCP 接続タイムアウト:10 秒。
オリジン書き込みタイムアウト:デフォルトで 30 秒 (接続確立後にコンテンツをオリジンサーバーに書き込む際のタイムアウト)。
オリジンリードタイムアウト:デフォルトで 30 秒 (CDN または ノードが接続確立後にオリジンサーバーから完全なレスポンスを受信するまでのタイムアウト)。
back-to-origin HTTP リクエストのタイムアウトを設定することで、オリジン書き込みタイムアウトとオリジンリードタイムアウトを調整できます。
オリジンプローブのロジック:
TCP 接続の失敗:CDN または ノードとオリジンサーバー IP アドレス間の TCP 接続が 2 回連続して失敗した場合 (接続の確立に失敗した場合や接続がタイムアウトした場合など)、CDN または ノードは、その IP アドレスを利用可能なオリジンサーバーのリストから削除し、デッドテーブルに追加します。これにより、後続のリクエストがこの IP アドレスに送信されなくなります。その後、CDN または ノードは 5 秒ごとに TCP 接続の確立を試行し、その IP アドレスをプローブします。プローブが成功すると、ノードはその IP アドレスを利用可能なオリジンサーバーのリストに復元します。
通常の TCP 接続:CDN または ノードとオリジンサーバー IP アドレス間のレイヤー 4 TCP 接続が安定しているが、ノードがリトライをトリガーするステータスコード (5xx エラーなど) を受信した場合、ノードは back-to-origin のリトライをトリガーします。ただし、オリジンサーバーの IP アドレスは利用可能なサーバーのリストに残り、その重みに基づいて後続のリクエストが送信される可能性があります。デフォルトでは、レイヤー 7 HTTP リクエストの失敗はオリジンサーバーの IP アドレスをブロックしません。レイヤー 7 HTTP リクエストの失敗時にオリジンサーバーの IP アドレスをブロックするには、チケットを送信してこの機能を有効にしてください。
手順
Alibaba Cloud CDN コンソールにログインします。
左側のナビゲーションペインで [ドメイン名 ] をクリックします。
[ドメイン名] ページで、管理対象のドメイン名を見つけ、[アクション] 列の [管理] をクリックします。
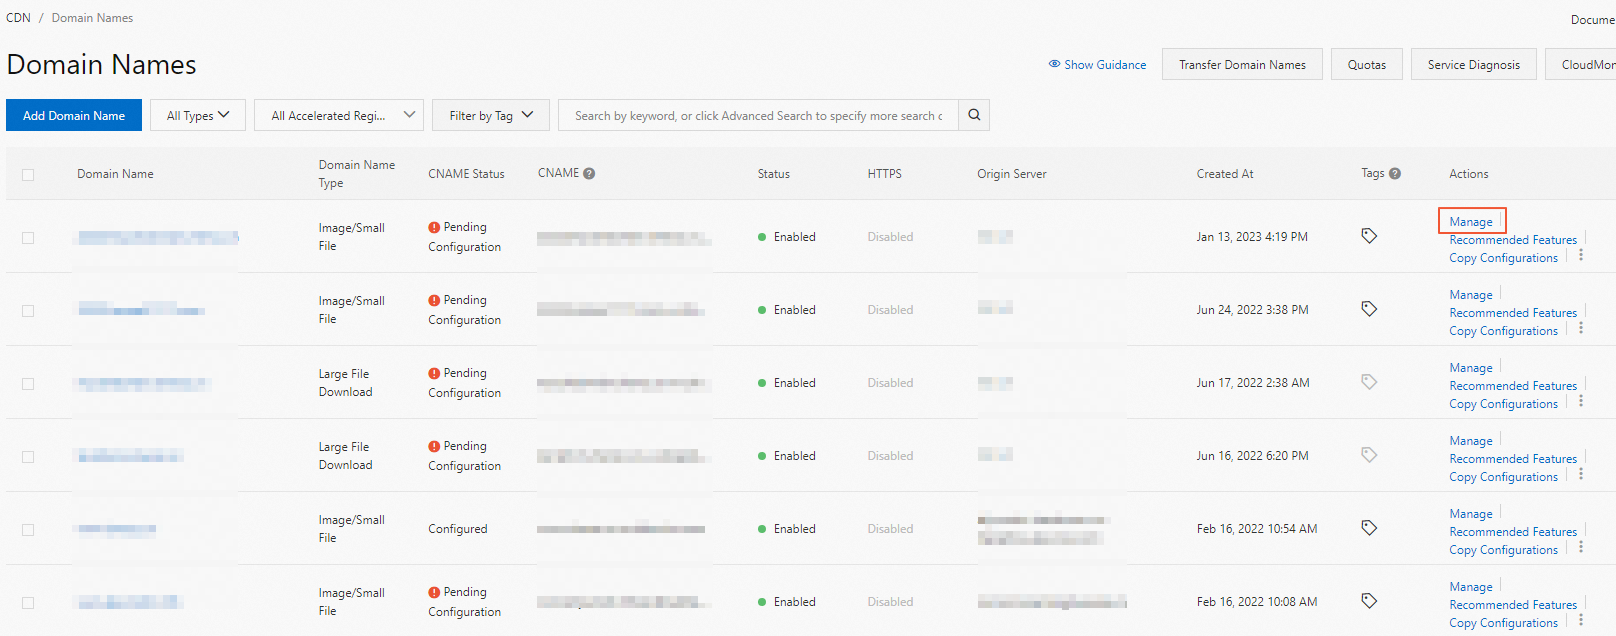
ドメイン名の左側のナビゲーションウィンドウで、[Back-to-Origin 設定] をクリックします。
HTTP Back-to-origin リクエストのタイムアウト セクションで、設定変更 をクリックします。
HTTP Back-to-origin リクエストのタイムアウト ダイアログボックスで、[タイムアウト] を設定します。
デフォルトのタイムアウトは 30 秒です。60 秒以下の値を推奨します。エンドツーエンドリンク全体のタイムアウト上限は 150 秒です。この時間には TCP 接続 (10 秒) などの遅延も含まれるため、140 秒を超える値を設定すると、設定が実質的に無効になる可能性があります。設定が完了したら、[OK] をクリックします。
OK をクリックして設定を完了します。