VPC 統合型専用インスタンスは、API Gateway をご利用の VPC に接続します。VPC 内のプライベート IP アドレスを介して API トラフィックをバックエンドサービスにルーティングするため、リソースごとの VPC アクセス権限付与が不要になります。このトピックでは、VPC 統合型専用インスタンスの利用シーン、従来の専用インスタンスとの主な違い、前提条件、購入設定、および操作手順について説明します。
利用シーン
VPC 統合型専用インスタンスは、API Gateway とご利用の VPC 間のネットワークアーキテクチャを最適化します。このインスタンスタイプは、次のシナリオに適用されます。
VPC 内の複数リソースへのアクセス — ゲートウェイでホストされている API は、同じ VPC 内の複数のリソース (Elastic Compute Service (ECS) インスタンスや Server Load Balancer (SLB) インスタンスなど) をバックエンドサービスとして使用します。典型的なシナリオには、マイクロサービスアーキテクチャや Nacos などのサービス検出ソリューションが含まれます。
ハイブリッドクラウドネットワーク — API Gateway が API リクエストを転送する際に、バックエンドサービスがゲートウェイインスタンスの送信元 IP アドレスとして VPC 内のプライベート IP アドレスを要求する場合。詳細については、「シナリオ 3:API Gateway が内部ネットワークを介してオンプレミスデータセンターのバックエンドサービスにアクセスする」をご参照ください。
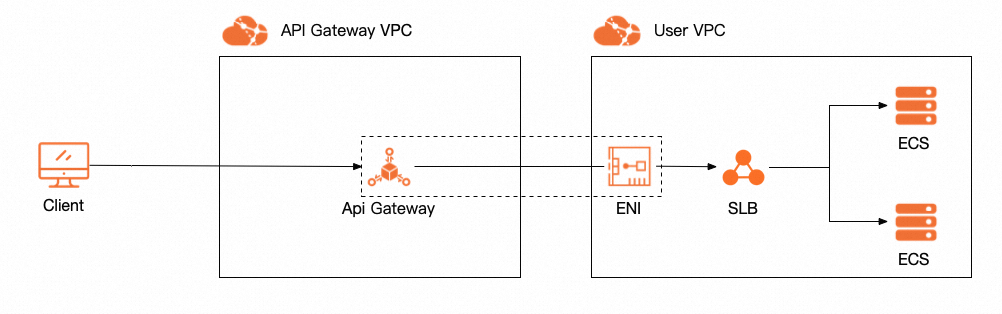
従来の専用インスタンスとの比較
以下の比較は、VPC 統合型専用インスタンスと従来の専用インスタンスのどちらを選択するかの判断に役立ちます。
VPC 統合型専用インスタンスは、DataWorks データサービスの統合をサポートしていません。DataWorks データサービスと統合する必要がある場合は、従来の専用インスタンスを使用してください。
| VPC 統合型専用インスタンス | 従来の専用インスタンス | |
| ゲートウェイインスタンスの送信元 IP アドレス* | インスタンス作成時に選択した VPC 内のプライベート IP アドレス。 | 100.*.*.* 形式の IP アドレス。 |
| 同じ VPC 内の複数リソースへのリクエスト転送 | 推奨。サービス登録およびサービス検出のシナリオに最適です。 | サポートされています。ただし、バックエンドリソースごとに VPC アクセス権限付与を設定する必要があり、動的構成はサポートされていません。 |
| 複数の VPC 内のリソースへのリクエスト転送 | サポートされていません。VPC をご自身で接続する必要があります。 | 推奨。複数の VPC アクセス権限付与を設定できます。 |
| 設定プロセス | インスタンス購入時に VPC を指定します。API の設定時に追加の設定は不要です。 | VPC アクセス権限付与を設定する必要があります。 |
選択方法:
単一 VPC に複数のバックエンドリソースがある場合 — VPC 統合型専用インスタンスを選択します。リソースごとの権限付与なしで、ご利用の VPC に直接接続します。
複数の VPC にバックエンドリソースがある場合 — 従来の専用インスタンスを選択します。異なる VPC にまたがるリソースに対して、複数の VPC アクセス権限付与をサポートします。
DataWorks データサービスとの統合 — 従来の専用インスタンスを選択します。このシナリオでは、VPC 統合型専用インスタンスはサポートされていません。
* ゲートウェイインスタンスの送信元 IP アドレスは、API Gateway が API リクエストをバックエンドサービスに転送する際に、バックエンドサービス側で認識される TCP 送信元 IP アドレスです。
従来の専用インスタンスで使用される VPC アクセス権限付与については、「VPC 内のリソースを API のバックエンドサービスとして使用する」をご参照ください。
前提条件
VPC 統合型専用インスタンスを作成する前に、次の要件が満たされていることを確認してください。
VPC と vSwitch — VPC と少なくとも 1 つの vSwitch が作成されていること。API バックエンドとして機能する VPC 内のリソースが、その vSwitch の CIDR ブロック内に存在すること。
サービスリンクロール — API Gateway がご利用の VPC 内の Elastic Network Interface (ENI) を管理するには、サービスリンクロールが必要です。詳細については、「API Gateway をユーザー VPC に接続するためのサービスリンクロール」をご参照ください。
CIDR ブロックの計画: vSwitch の CIDR ブロックは、API Gateway で使用される内部リソースの CIDR ブロックと重複しないようにします。 リージョン別の予約済み CIDR ブロックについては、「VPC 統合型専用インスタンスのリージョン別予約済み CIDR ブロック」をご参照ください。
セキュリティグループのルール — セキュリティグループのアウトバウンドルールが、バックエンドサービスの送信先 IP CIDR ブロックへのトラフィックを許可していること。
インスタンスの作成
VPC 統合型専用インスタンスを作成するには、購入ページでインスタンスタイプを VPC 統合専用インスタンス に設定します。
「VPC 統合インスタンス」は、購入ページにおける VPC 統合型専用インスタンスのラベルです。両方の用語は同じインスタンスタイプを指します。
以下で説明する VPC 固有の設定に加えて、購入ページで一般的な設定を行います。[リージョンとゾーン] (例:中国 (杭州))、インスタンス仕様 (例:api.s1.small。1 秒あたりの最大リクエスト数、SLA、最大同時実行リクエスト数、アウトバウンド帯域幅などのパラメーターが表示されます)、HTTPS セキュリティポリシー (例:HTTPS2_TLS1_0)、[ネットワーク課金タイプ] (例:トラフィック課金)、および インスタンス名。
VPC 固有の設定
VPC ID — API Gateway に接続する VPC。この設定はインスタンス作成後に変更できません。
API Gateway インスタンスの CIDR ブロック — API Gateway インスタンスが存在する CIDR ブロック。API Gateway は、そのリソースが指定した vSwitch の CIDR ブロックと競合するかどうかをチェックします。競合が存在する場合、インスタンスは作成できません。
ゾーン、vSwitch、およびセキュリティグループ — API Gateway は、指定したゾーンの vSwitch とセキュリティグループ内に ENI を作成し、その ENI をインスタンスにアタッチします。ご利用の VPC 内のバックエンドリソースが、指定された vSwitch の CIDR ブロック内、かつ同じセキュリティグループ内に存在することを確認してください。インスタンスがご利用のサービスにアクセスできるように、セキュリティグループのアウトバウンドルールで送信先 IP CIDR ブロックへのトラフィックを許可する必要があります。
サービスリンクロール — API Gateway がインスタンスを作成するためにご利用の VPC 内の ENI リソースを管理する際には、サービスリンクロールが必要です。このロールの詳細については、「API Gateway をユーザー VPC に接続するためのサービスリンクロール」をご参照ください。
すべての設定が完了したら、[作成] をクリックしてインスタンスを作成します。
ENI の動作
インスタンスが作成されると、API Gateway はご利用の VPC 内の ENI を管理します。以下の動作が適用されます。
ENI はご利用の VPC 内に存在し、VPC のセキュリティグループなどのセキュリティルールやネットワーク設定によって管理されます。
バックエンドの ECS インスタンスが ENI と同じセキュリティグループにあり、そのセキュリティグループでグループ内通信が有効になっている場合、アウトバウンドルールを別途設定する必要はありません。
バックエンドで CLB インスタンスを使用する場合、CLB インスタンスが同じ vSwitch を使用しているかどうかに関わらず、セキュリティグループのアウトバウンドルールが送信先 IP CIDR ブロックへのトラフィックを許可していることを確認してください。
API Gateway がご利用の VPC 内に作成する ENI には、追加料金は発生しません。
アクセス可能な CIDR ブロックの管理
デフォルトでは、VPC 統合型専用インスタンスは、インスタンス作成時に指定した vSwitch の CIDR ブロック内のサービスにのみアクセスできます。デフォルトでアクセス可能な CIDR ブロックを表示するには、API Gateway コンソールのインスタンス詳細ページに移動し、バックエンドサービス VPC ネットワークアクセス セクションを確認します。
他のサービスがご利用の VPC 内の異なる CIDR ブロックに存在し、API Gateway からアクセスする必要がある場合は、手動で CIDR ブロックを追加します。
API Gateway コンソールにログインします。左側のナビゲーションウィンドウで、インスタンス を選択します。
VPC 統合型専用インスタンスを見つけ、VPC にアクセスされた CIDR ブロック 列の [追加] をクリックします。
次のいずれかの方法で CIDR ブロックを追加します:[リストから選択] または [手動で入力]。
CIDR ブロックを手動で入力する場合、その CIDR ブロックがインスタンス作成時に指定した VPC 内に存在するか、その VPC に接続されていることを確認してください。
CIDR ブロックが追加された後、インスタンス詳細ページの [アクセス元] リストに表示されていることを確認します。
バックエンドサービスとしての VPC アクセス権限付与の利用
VPC 統合型専用インスタンスは、VPC アクセス権限付与をバックエンドサービスとして使用できます。インスタンスは、ご利用の VPC 内の ENI を使用して、VPC アクセス権限付与で定義されたサービスに直接アクセスします。
VPC 統合型専用インスタンス上の API またはプラグインに対して VPC アクセス権限付与を設定する前に、次の条件が満たされていることを確認してください。
VPC アクセス権限付与の VPC ID が、インスタンスに接続されている VPC の ID と同じであること。
VPC アクセス権限付与内のサービスのプライベート IP アドレスが、VPC 統合型専用インスタンスのアクセス可能な CIDR ブロック内に存在すること。
API の公開またはプラグインの変更時に、API Gateway が「instance cannot connect to the backend xxx.xxx.xxx.xxx」のようなエラーを返す場合は、エラーメッセージ内のプライベート IP アドレスがインスタンスのアクセス可能な CIDR ブロック内に存在するかどうかを確認してください。
VPC 統合型専用インスタンスへの API グループの移行
API グループデプロイメントのインスタンスを変更 ワークロードを VPC 統合型専用インスタンスに移行するには、API グループのデプロイメントインスタンスをサーバーレスインスタンスまたは従来の専用インスタンスから VPC 統合型専用インスタンスに変更できます。
API Gateway コンソールにログインします。左側のナビゲーションウィンドウで、API グループ を選択します。
API グループを見つけ、グループ名をクリックしてグループ詳細ページに移動します。
API グループデプロイメントのインスタンスを変更 をクリックし、ターゲットの VPC 統合型専用インスタンスを選択します。
API Gateway は、元のグループ内の API および関連プラグインで使用されている VPC アクセス権限付与を検証します。検証が成功すると移行は完了します。検証が失敗した場合、移行は失敗し、その理由が表示されます。
検証条件
移行前に、「バックエンドサービスとしての VPC アクセス権限付与の利用」に記載されているのと同じ条件が、API やプラグインを含むすべての VPC ベースのサービスで満たされている必要があります。さらに、次の移行固有の条件が適用されます。
API グループが VPC アクセス権限付与を使用している場合、権限付与内の ECS または SLB サービスの セキュリティグループ が、VPC 統合型専用インスタンスの作成時に指定した セキュリティグループ と同じであることを確認してください。
移行後の考慮事項
移行後、内部の送信元 IP アドレスはターゲットインスタンスの送信元 IP アドレスに変更されます。バックエンドサービスがホワイトリストを使用している場合は、移行後のアクセス障害を防ぐために、移行前に新しいアドレスをホワイトリストに追加してください。
移行が完了したら、API を呼び出して、バックエンドサービスが新しいインスタンス経由で到達可能であることを確認してください。
リージョン別の VPC 統合型専用インスタンスの予約済み CIDR ブロック
以下の表は、各リージョンにおける API Gateway 内部リソースの予約済み CIDR ブロックの一覧です。指定する vSwitch がこれらの CIDR ブロックと重複しないようにしてください。
杭州
| ゾーン | 予約済み CIDR ブロック |
| cn-hangzhou-b | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
| cn-hangzhou-d | 192.168.16.0/20, 172.19.16.0/20, and 172.20.0.0/16 |
| cn-hangzhou-e | 192.168.32.0/20, 172.19.32.0/20, and 172.20.0.0/16 |
| cn-hangzhou-f | 192.168.48.0/20, 172.19.48.0/20, and 172.20.0.0/16 |
| cn-hangzhou-g | 192.168.64.0/20, 172.19.64.0/20, and 172.20.0.0/16 |
| cn-hangzhou-h | 192.168.80.0/20, 172.19.80.0/20, and 172.20.0.0/16 |
| cn-hangzhou-i | 192.168.96.0/20, 172.19.96.0/20, and 172.20.0.0/16 |
| cn-hangzhou-j | 192.168.112.0/20, 172.19.112.0/20, and 172.20.0.0/16 |
| cn-hangzhou-k | 192.168.128.0/20, 172.19.128.0/20, and 172.20.0.0/16 |
上海
| ゾーン | 予約済み CIDR ブロック |
| cn-shanghai-a | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
| cn-shanghai-b | 192.168.16.0/20, 172.19.16.0/20, and 172.20.0.0/16 |
| cn-shanghai-c | 192.168.32.0/20, 172.19.32.0/20, and 172.20.0.0/16 |
| cn-shanghai-d | 192.168.48.0/20, 172.19.48.0/20, and 172.20.0.0/16 |
| cn-shanghai-e | 192.168.64.0/20, 172.19.64.0/20, and 172.20.0.0/16 |
| cn-shanghai-f | 192.168.80.0/20, 172.19.80.0/20, and 172.20.0.0/16 |
| cn-shanghai-g | 192.168.96.0/20, 172.19.96.0/20, and 172.20.0.0/16 |
| cn-shanghai-k | 192.168.112.0/20, 172.19.112.0/20, and 172.20.0.0/16 |
| cn-shanghai-l | 192.168.128.0/20, 172.19.128.0/20, and 172.20.0.0/16 |
| cn-shanghai-m | 192.168.144.0/20, 172.19.144.0/20, and 172.20.0.0/16 |
| cn-shanghai-n | 192.168.160.0/20, 172.19.160.0/20, and 172.20.0.0/16 |
上海金融クラウド
| ゾーン | 予約済み CIDR ブロック |
| cn-shanghai-finance-1a | 192.168.0.0/20, 172.19.0.0/20, and 172.21.0.0/16 |
| cn-shanghai-finance-1b | 192.168.16.0/20, 172.19.16.0/20, and 172.21.0.0/16 |
| cn-shanghai-finance-1f | 192.168.32.0/20, 172.19.32.0/20, and 172.21.0.0/16 |
| cn-shanghai-finance-1g | 192.168.48.0/20, 172.19.48.0/20, and 172.21.0.0/16 |
| cn-shanghai-finance-1k | 192.168.64.0/20, 172.19.64.0/20, and 172.21.0.0/16 |
| cn-shanghai-finance-1z | 192.168.80.0/20, 172.19.80.0/20, and 172.21.0.0/16 |
北京
| ゾーン | 予約済み CIDR ブロック |
| cn-beijing-a | 192.168.0.0/20, 172.19.0.0/20, and 172.22.0.0/16 |
| cn-beijing-b | 192.168.16.0/20, 172.19.16.0/20, and 172.22.0.0/16 |
| cn-beijing-c | 192.168.32.0/20, 172.19.32.0/20, and 172.22.0.0/16 |
| cn-beijing-d | 192.168.48.0/20, 172.19.48.0/20, and 172.22.0.0/16 |
| cn-beijing-e | 192.168.64.0/20, 172.19.64.0/20, and 172.22.0.0/16 |
| cn-beijing-f | 192.168.80.0/20, 172.19.80.0/20, and 172.22.0.0/16 |
| cn-beijing-g | 192.168.96.0/20, 172.19.96.0/20, and 172.22.0.0/16 |
| cn-beijing-h | 192.168.112.0/20, 172.19.112.0/20, and 172.22.0.0/16 |
| cn-beijing-i | 192.168.128.0/20, 172.19.128.0/20, and 172.22.0.0/16 |
| cn-beijing-j | 192.168.144.0/20, 172.19.144.0/20, and 172.22.0.0/16 |
| cn-beijing-k | 192.168.160.0/20, 172.19.160.0/20, and 172.22.0.0/16 |
| cn-beijing-l | 192.168.176.0/20, 172.19.176.0/20, and 172.22.0.0/16 |
北京金融クラウド
| ゾーン | 予約済み CIDR ブロック |
| cn-beijing-finance-1k | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
| cn-beijing-finance-1l | 192.168.16.0/20, 172.19.16.0/20, and 172.20.0.0/16 |
深セン
| ゾーン | 予約済み CIDR ブロック |
| cn-shenzhen-a | 192.168.0.0/20, 172.19.0.0/20, and 172.23.0.0/16 |
| cn-shenzhen-b | 192.168.16.0/20, 172.19.16.0/20, and 172.23.0.0/16 |
| cn-shenzhen-c | 192.168.32.0/20, 172.19.32.0/20, and 172.23.0.0/16 |
| cn-shenzhen-d | 192.168.48.0/20, 172.19.48.0/20, and 172.23.0.0/16 |
| cn-shenzhen-e | 192.168.64.0/20, 172.19.64.0/20, and 172.23.0.0/16 |
| cn-shenzhen-f | 192.168.80.0/20, 172.19.80.0/20, and 172.23.0.0/16 |
深セン金融クラウド
| ゾーン | 予約済み CIDR ブロック |
| cn-shenzhen-finance-1a | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
| cn-shenzhen-finance-1b | 192.168.16.0/20, 172.19.16.0/20, and 172.20.0.0/16 |
| cn-shenzhen-finance-1d | 192.168.32.0/20, 172.19.32.0/20, and 172.20.0.0/16 |
| cn-shenzhen-finance-1e | 192.168.48.0/20, 172.19.48.0/20, and 172.20.0.0/16 |
河源 ACDR Auto
| ゾーン | 予約済み CIDR ブロック |
| cn-heyuan-acdr-1a | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
| cn-heyuan-acdr-1b | 192.168.16.0/20, 172.19.16.0/20, and 172.20.0.0/16 |
張家口
| ゾーン | 予約済み CIDR ブロック |
| cn-zhangjiakou-a | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
| cn-zhangjiakou-b | 192.168.16.0/20, 172.19.16.0/20, and 172.20.0.0/16 |
| cn-zhangjiakou-c | 192.168.32.0/20, 172.19.32.0/20, and 172.20.0.0/16 |
成都
| ゾーン | 予約済み CIDR ブロック |
| cn-chengdu-a | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
| cn-chengdu-b | 192.168.16.0/20, 172.19.16.0/20, and 172.20.0.0/16 |
青島
| ゾーン | 予約済み CIDR ブロック |
| cn-qingdao-b | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
| cn-qingdao-c | 192.168.16.0/20, 172.19.16.0/20, and 172.20.0.0/16 |
香港
| ゾーン | 予約済み CIDR ブロック |
| cn-hongkong-b | 192.168.0.0/20, 172.19.0.0/20, and 172.21.0.0/16 |
| cn-hongkong-c | 192.168.16.0/20, 172.19.16.0/20, and 172.21.0.0/16 |
| cn-hongkong-d | 192.168.32.0/20, 172.19.32.0/20, and 172.21.0.0/16 |
シンガポール
| ゾーン | 予約済み CIDR ブロック |
| ap-southeast-1a | 192.168.0.0/20, 172.19.0.0/20, and 172.21.0.0/16 |
| ap-southeast-1b | 192.168.16.0/20, 172.19.16.0/20, and 172.21.0.0/16 |
| ap-southeast-1c | 192.168.32.0/20, 172.19.32.0/20, and 172.21.0.0/16 |
インドネシア (ジャカルタ)
| ゾーン | 予約済み CIDR ブロック |
| ap-southeast-5a | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
| ap-southeast-5b | 192.168.16.0/20, 172.19.16.0/20, and 172.20.0.0/16 |
| ap-southeast-5c | 192.168.32.0/20, 172.19.32.0/20, and 172.20.0.0/16 |
マレーシア (クアラルンプール)
| ゾーン | 予約済み CIDR ブロック |
| ap-southeast-3a | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
| ap-southeast-3b | 192.168.16.0/20, 172.19.16.0/20, and 172.20.0.0/16 |
日本 (東京)
| ゾーン | 予約済み CIDR ブロック |
| ap-northeast-1a | 192.168.0.0/20, 172.19.0.0/20, and 172.21.0.0/16 |
| ap-northeast-1b | 192.168.16.0/20, 172.19.16.0/20, and 172.21.0.0/16 |
| ap-northeast-1c | 192.168.32.0/20, 172.19.32.0/20, and 172.21.0.0/16 |
韓国 (ソウル)
| ゾーン | 予約済み CIDR ブロック |
| ap-northeast-2a | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
ドイツ (フランクフルト)
| ゾーン | 予約済み CIDR ブロック |
| eu-central-1a | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
| eu-central-1b | 192.168.16.0/20, 172.19.16.0/20, and 172.20.0.0/16 |
| eu-central-1c | 192.168.32.0/20, 172.19.32.0/20, and 172.20.0.0/16 |
イギリス (ロンドン)
| ゾーン | 予約済み CIDR ブロック |
| eu-west-1a | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
| eu-west-1b | 192.168.16.0/20, 172.19.16.0/20, and 172.20.0.0/16 |
米国 (シリコンバレー)
| ゾーン | 予約済み CIDR ブロック |
| us-west-1a | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
| us-west-1b | 192.168.16.0/20, 172.19.16.0/20, and 172.20.0.0/16 |
米国 (バージニア)
| ゾーン | 予約済み CIDR ブロック |
| us-east-1a | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
| us-east-1b | 192.168.16.0/20, 172.19.16.0/20, and 172.20.0.0/16 |
UAE (ドバイ)
| ゾーン | 予約済み CIDR ブロック |
| me-east-1a | 192.168.0.0/20, 172.19.0.0/20, and 172.20.0.0/16 |
サウジアラビア (リヤド)
| ゾーン | 予約済み CIDR ブロック |
| me-central-1a | 192.168.0.0/20, 172.19.0.0/20, and 172.16.20.0/24 |
| me-central-1b | 192.168.16.0/20, 172.19.16.0/20, and 172.16.20.0/24 |