ドメインの DNS に DKIM レコードを追加することで、Alibaba Mail アカウントから送信されたメールが本物であり、転送中に改ざんされていないことを検証できます。
DKIM とは
DomainKeys Identified Mail (DKIM) は、偽造および改ざんされたメールを検出するメール認証方式です。送信者はデジタル署名を付加することで、メールが主張されたドメインから送信され、転送中に改ざんされていないことを証明します。
DKIM レコード値の取得
-
メールボックス管理者として管理コンソールにログインします。 [Enterprise Customization] > [Domain Management] > [Domain Settings] の順に移動し、 [View Details] をクリックします。
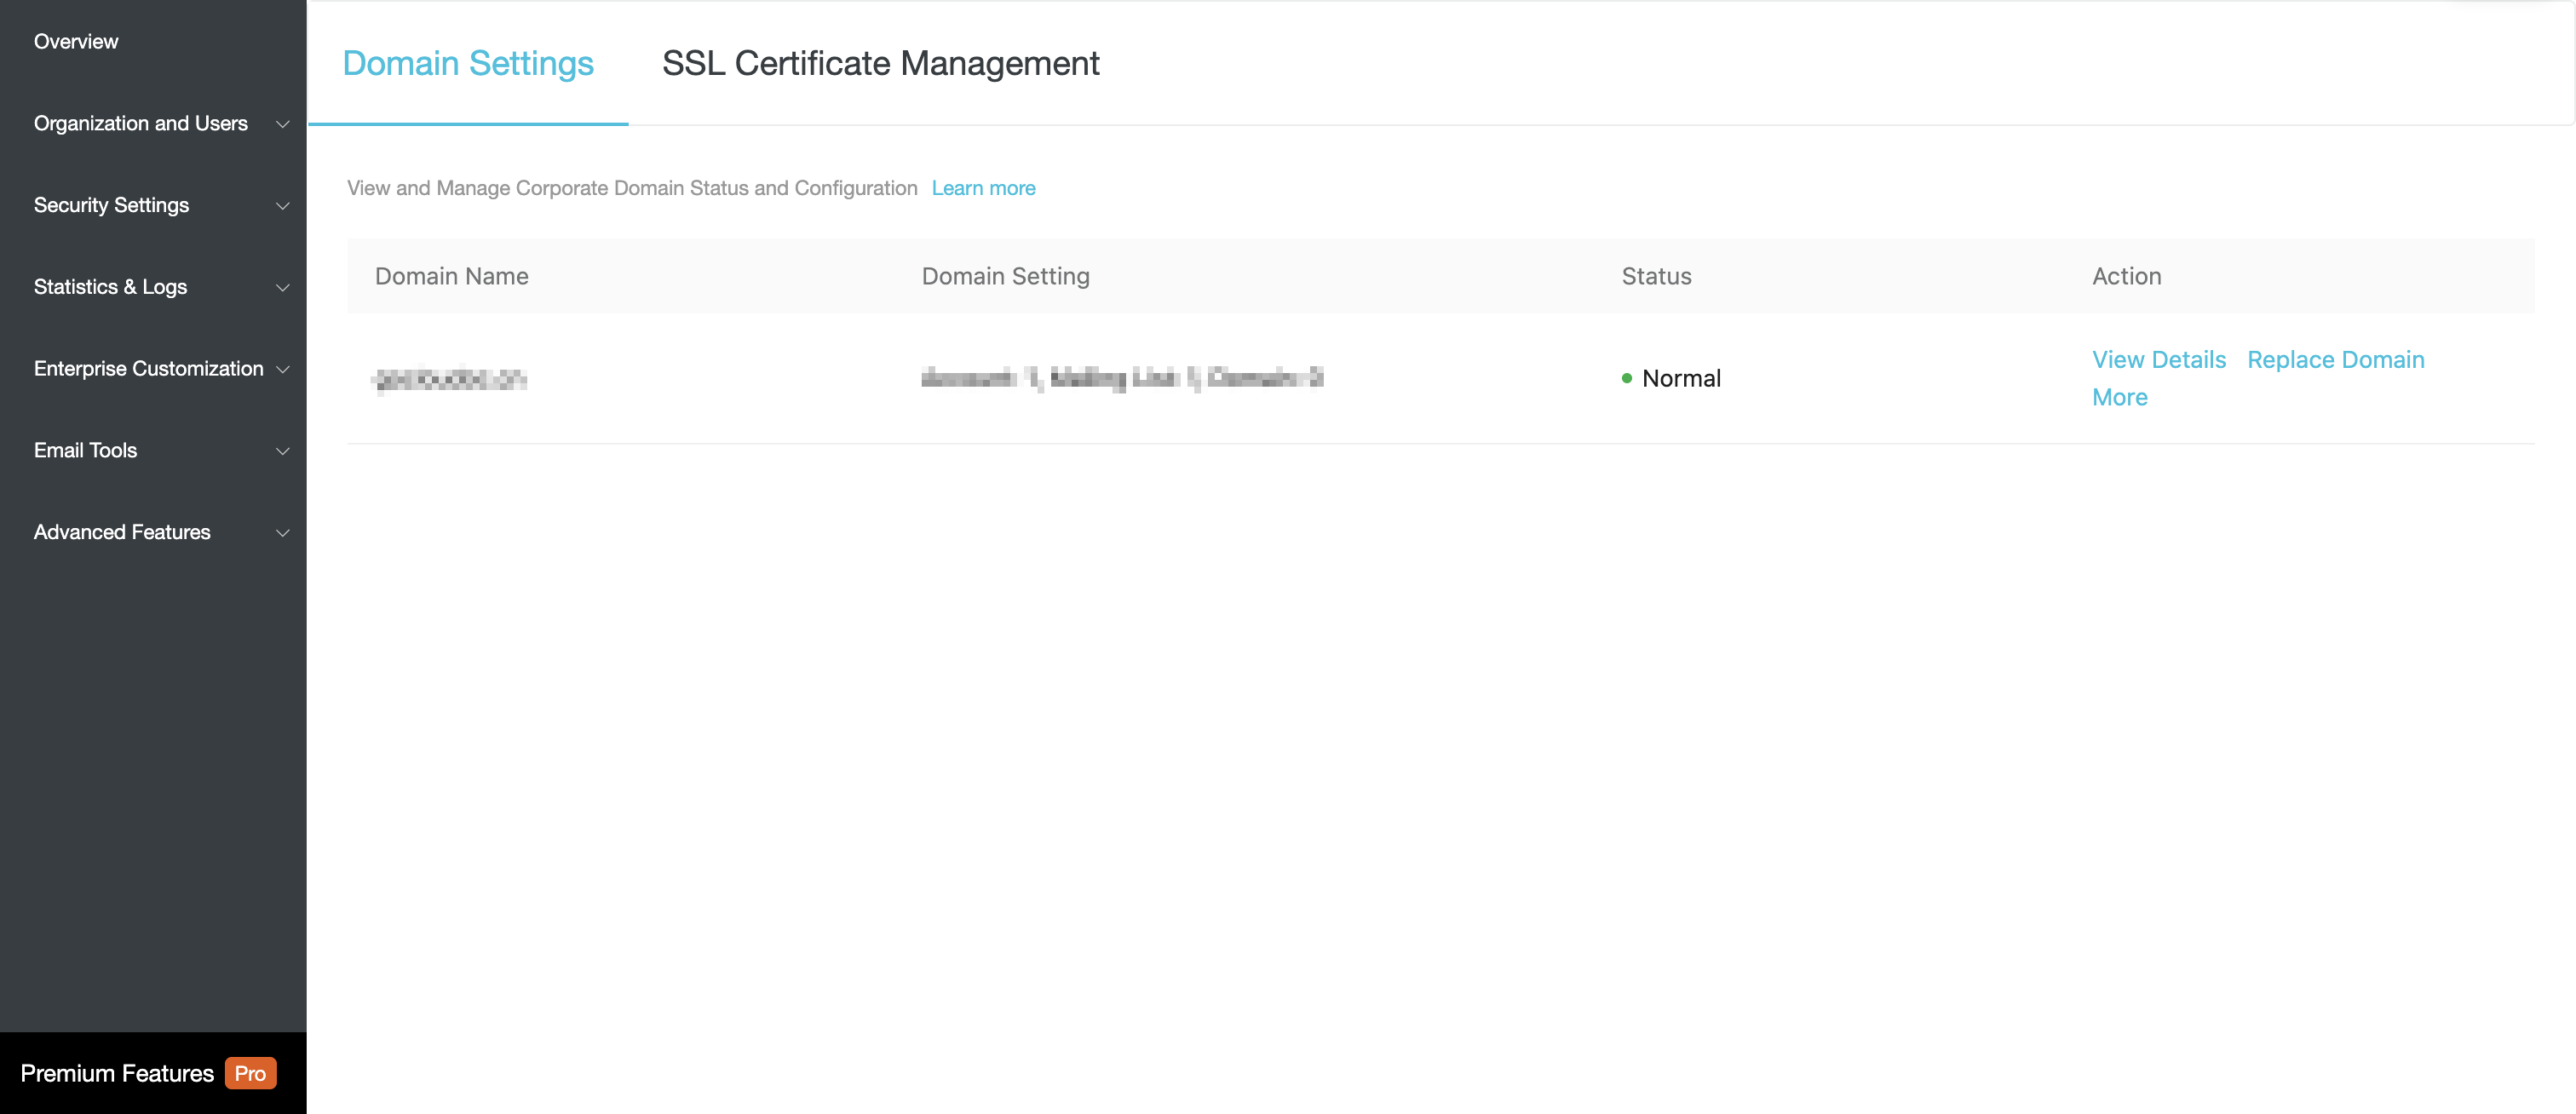
-
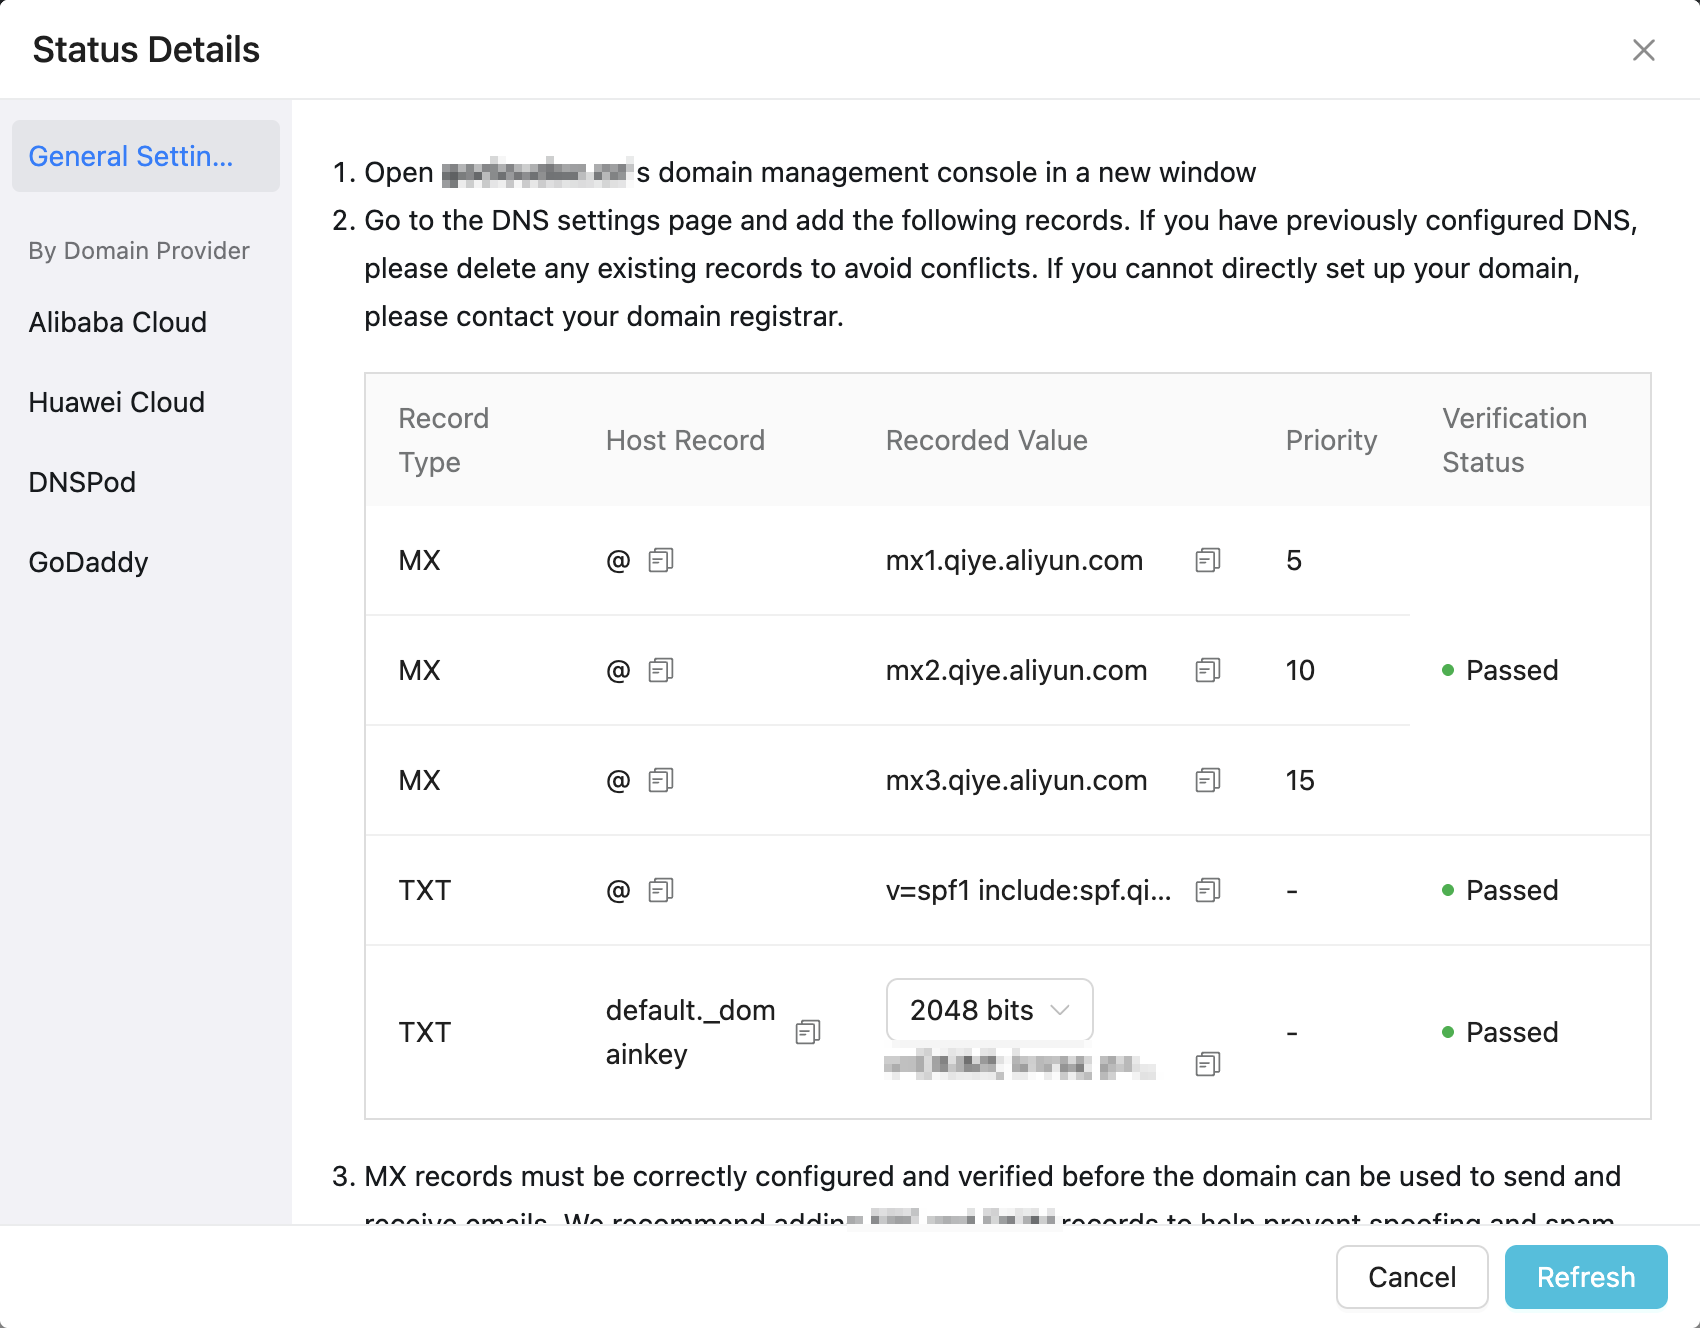
[Copy] をクリックして DKIM レコード値を取得します。
 説明
-
ホストレコードとレコード値は、ドメインごとに固有です。 メールボックス管理コンソールから取得してください。
-
コンソールから取得したレコード値が、設定に使用する値です。 そのままコピーして使用してください。 実際の値は、テンプレートの例と若干異なる場合があります (たとえば、
g=*パラメータが含まれていない場合があります)。 これは正常な動作であり、DKIM の機能には影響しません。 -
暗号化ビット長は 1024 または 2048 を選択できます。 ドメイン管理プラットフォームの要件に基づいて値を選択してください。 ビット長を変更すると、以前のレコード値は無効になります。 DNS 設定を新しいレコードで更新してください。
-
変更を有効にするには、 [Domain Management] ページから一旦離れ、再度アクセスしてください。 これにより、サーバー側の DKIM 署名がトリガーされます。
DNS への DKIM レコードの追加
以下の手順では、Alibaba Cloud DNS を例として使用します。別の DNS プロバイダーを使用する場合は、そのプロバイダーのコンソールを参照してください。
1. Alibaba Cloud DNS コンソールにログインします。
2. ドメイン名をクリックして、 [DNS 設定] ページを開きます。
3. [DNS 設定] ページで、 [レコード追加] をクリックして TXT レコードを追加します。
4. ホストレコードを default._domainkey に設定します。
5. TXT レコード値を v=DKIM1; g=*; k=rsa; p=... に設定します。 レコードは 1 行で記述する必要があります。 Alibaba Mail 管理コンソールで生成される実際の DKIM レコード値には、DKIM の実装によっては g=* パラメータが含まれない場合があります。 コンソールから取得した値をそのまま使用し、直接コピーしてください。 g=* を手動で追加する必要はありません。  DKIM レコード設定の例:
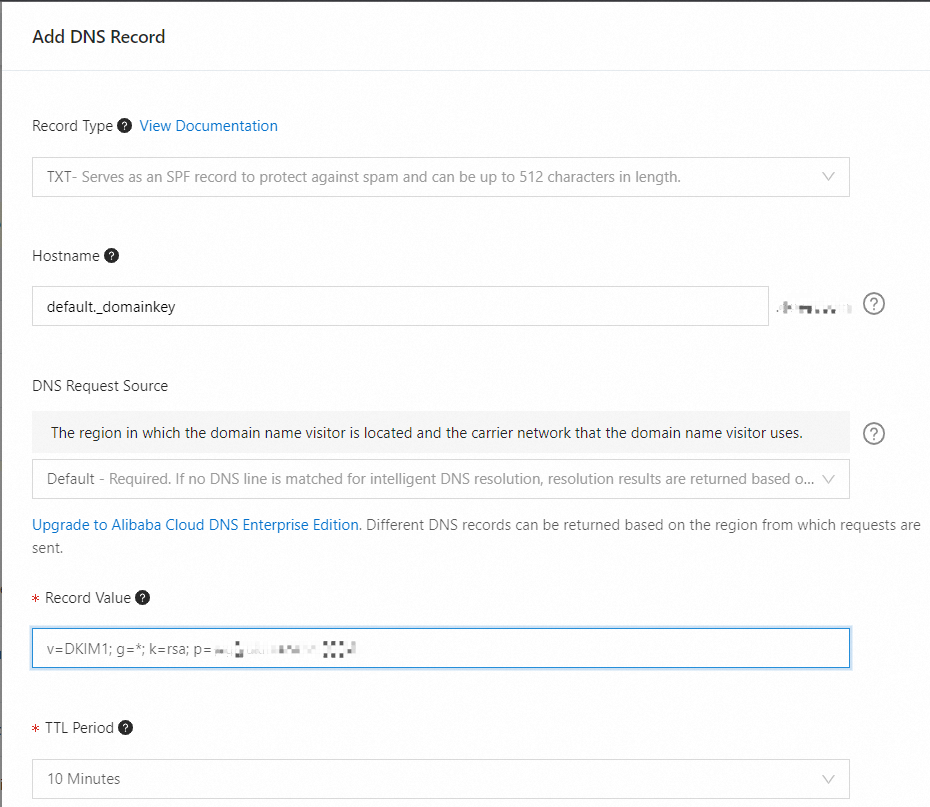
TXT レコードを追加すると、DNS の伝播には通常、数分から数時間かかります。 設定完了後、Alibaba Mail 管理コンソールのドメイン設定ページに戻り、 [Verify Now] をクリックして DKIM 検証ステータスを確認してください。 検証に失敗した場合は、DNS レコードが有効になるまで待ってから再試行してください。
DKIM 署名の構文
DKIM が有効になっている場合、送信サーバーは各メールに DKIM-Signature ヘッダーを追加します。 このヘッダーには、デジタル署名 (秘密鍵で生成) とセレクター (DNS 内の対応する DKIM 公開鍵を特定するために使用される文字列識別子) が含まれます。
DKIM-Signature ヘッダーの例:
DKIM-Signature: v=1; a=rsa-sha256; d=example.com; s=default; c=relaxed/relaxed;
h=from:to:subject:date:message-id; i=@example.com;
bh=...; b=...;
このヘッダーの内容:
-
v=1は DKIM バージョンを示します。 -
a=rsa-sha256は署名アルゴリズムを示します。 -
d=example.comは送信ドメインを示します。 -
s=defaultは署名に使用されるセレクターを示します。 -
c=relaxed/relaxedは正規化アルゴリズムを示します。 -
h=from:to:subject:date:message-idは署名されたヘッダーフィールドを示します。 -
i=@example.comは署名 ID を示します。 -
bh=はメール本文のハッシュです。 -
b=はデジタル署名です。
受信サーバーは DKIM-Signature ヘッダーを検査し、 d= (ドメイン) と s= (セレクター) を抽出して、公開鍵を照会する DNS レコードを決定します。
たとえば、 d=example.com とセレクター default の場合、DNS クエリは次のようになります:
default._domainkey.example.comサーバーはこの DNS レコードから公開鍵を取得し、 b= 内の署名を検証します。 検証が成功すると、メールが主張されたドメインから送信され、転送中に改ざんされていないことが確認されます。
ドメインに複数の送信元がある場合、各送信元は異なるセレクターを使用する必要があります。 これにより、受信者は各メールの DKIM-Signature ヘッダーから正しい公開鍵を特定できます。