すべてのプロダクト
Search
ドキュメントセンター

Container Service for Kubernetes:登録済みクラスター用の Kubernetes イベントセンターの作成

最終更新日:Aug 26, 2026

Pod 設定の変更やコンポーネントの例外などの Kubernetes イベントをリアルタイムで収集、可視化し、アラートで通知します。

前提条件

背景情報

Kubernetes は状態遷移時にイベントを生成します。正常な遷移では通常イベントを、異常な遷移では警告イベントを生成します。

ACK は、node-problem-detector と kube-eventer によるすぐに使えるイベント監視機能を提供します。Event monitoring architecture
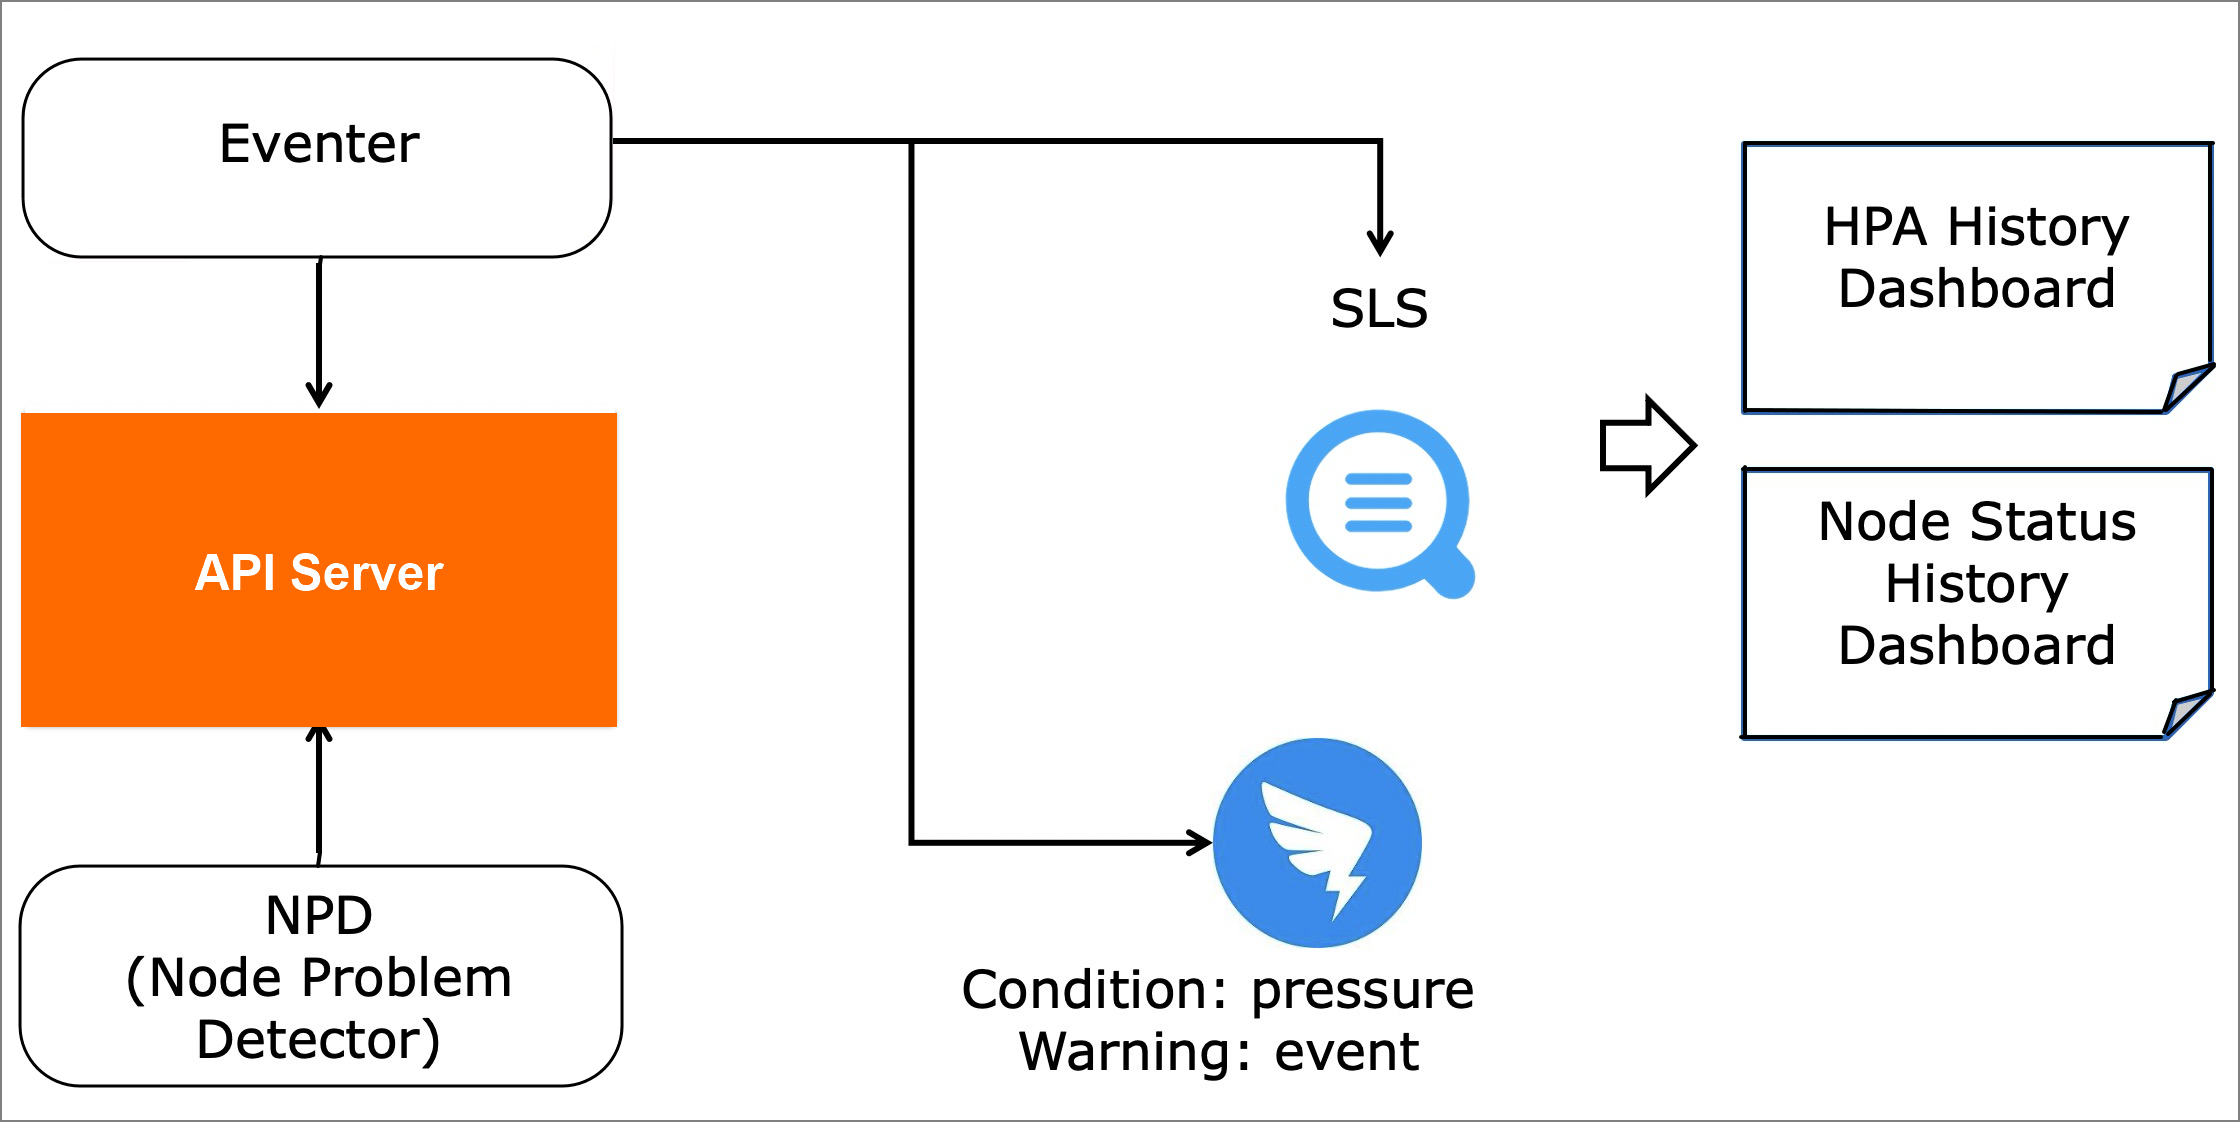
  • node-problem-detector は Kubernetes ノードを診断し、Docker エンジンのハング、Linux カーネルのハング、アウトバウンドトラフィックの問題、ファイル記述子エラーなどの例外に対してイベントを生成します。kube-eventer と連携してアラートをトリガーします。詳細については、「NPD」をご参照ください。

  • kube-eventer は、ACK がメンテナンスするオープンソースのイベントエミッターであり、Kubernetes イベントを DingTalk、Log Service、EventBridge などのシンクに送信します。レベルベースのフィルタリング、リアルタイム収集、アラート通知、非同期アーカイブをサポートしています。詳細については、「kube-eventer」をご参照ください。

ステップ 1:イベントセンターコンポーネントへの RAM 権限の付与

onectl の使用

  1. ローカルマシンに onectl をインストールおよび設定します。詳細については、「onectl を使用した登録済みクラスターの管理」をご参照ください。

  2. イベントセンターコンポーネントに RAM 権限を付与します。

    onectl ram-user grant --addon ack-node-problem-detector

    出力例:

    Ram policy ack-one-registered-cluster-policy-ack-node-problem-detector granted to ram user ack-one-user-ce313528c3 successfully.

コンソールの使用

登録済みクラスターに Alibaba Cloud リソースへのアクセスを許可するには、RAM ユーザーを作成し、必要なポリシーをアタッチして、AccessKey ペアを生成します。

  1. RAM ユーザーを作成します。

  2. カスタムポリシーを作成します。

    Event Center に必要なカスタムポリシードキュメントを表示するには、こちらを展開してください

    {
        "Version": "1",
        "Statement": [
            {
                "Action": [
                    "log:CreateProject",
                    "log:GetProject",
                    "log:DeleteProject",
                    "log:CreateLogStore",
                    "log:GetLogStore",
                    "log:UpdateLogStore",
                    "log:DeleteLogStore",
                    "log:CreateConfig",
                    "log:UpdateConfig",
                    "log:GetConfig",
                    "log:DeleteConfig",
                    "log:CreateMachineGroup",
                    "log:UpdateMachineGroup",
                    "log:GetMachineGroup",
                    "log:DeleteMachineGroup",
                    "log:ApplyConfigToGroup",
                    "log:GetAppliedMachineGroups",
                    "log:GetAppliedConfigs",
                    "log:RemoveConfigFromMachineGroup",
                    "log:CreateIndex",
                    "log:GetIndex",
                    "log:UpdateIndex",
                    "log:DeleteIndex",
                    "log:CreateSavedSearch",
                    "log:GetSavedSearch",
                    "log:UpdateSavedSearch",
                    "log:DeleteSavedSearch",
                    "log:CreateDashboard",
                    "log:GetDashboard",
                    "log:UpdateDashboard",
                    "log:DeleteDashboard",
                    "log:CreateJob",
                    "log:GetJob",
                    "log:DeleteJob",
                    "log:UpdateJob",
                    "log:PostLogStoreLogs",
                    "log:CreateSortedSubStore",
                    "log:GetSortedSubStore",
                    "log:ListSortedSubStore",
                    "log:UpdateSortedSubStore",
                    "log:DeleteSortedSubStore",
                    "log:CreateApp",
                    "log:UpdateApp",
                    "log:GetApp",
                    "log:DeleteApp",
                    "cs:DescribeTemplates",
                    "cs:DescribeTemplateAttribute"
                ],
                "Resource": [
                    "*"
                ],
                "Effect": "Allow"
            }
        ]
    }
  3. ポリシーを RAM ユーザーにアタッチします。

    上記のカスタムポリシーを使用します。

  4. AccessKey の作成。

    警告

    AccessKey のセキュリティを強化するために、ネットワークアクセス制御用に AccessKey ペアベースのポリシーを構成し、AccessKey の呼び出し元を信頼できるネットワーク環境に制限することをお勧めします。

  5. AccessKey ペアを使用して、登録済みクラスターに alibaba-addon-secret という名前の Secret を作成します。

    イベントセンターコンポーネントは、この AccessKey ペアを使用してクラウドリソースにアクセスします。

    イベントセンター用の Secret を作成します。

    kubectl -n kube-system create secret generic alibaba-addon-secret --from-literal='access-key-id=<your AccessKey ID>' --from-literal='access-key-secret=<your AccessKey Secret>'
    説明

    <your AccessKey ID> と <your AccessKey Secret> を実際の AccessKey ペアに置き換えてください。

ステップ 2:Kubernetes イベントセンターのインストール

onectl の使用

イベントセンターコンポーネントをインストールします。

onectl addon install ack-node-problem-detector

出力例:

Addon ack-node-problem-detector, version xxx installed.

コンソールの使用

  1. ACKコンソールにログインします。 左側のナビゲーションウィンドウで、[クラスター] をクリックします。

  2. [クラスター] ページで、管理するクラスターの名前をクリックします。 左側のウィンドウで、[操作] > [イベントセンター] を選択します。

  3. イベントセンター ページで、イベントの概要 タブをクリックします。

    コンソールに[ack-node-problem-detector コンポーネントがインストールされていません]と表示された場合は、インストールをクリックします。

    イベントセンターは、イベント概要、イベント詳細、Pod ライフサイクルトラッキング、カスタムクエリ、アラート設定を提供します。

結果

セットアップ後、詳細な使用方法については、「Kubernetes イベントセンターの作成と使用」をご参照ください。

イベントセンターを使用して、イベントを監視し、Pod ライフサイクルを追跡し、アラートを設定し、カスタムクエリを実行します。