ActionTrail は、過去 90 日間にわたる Alibaba Cloud アカウントとリソースに対して実行されたすべての操作を記録します。これらの記録をクエリしてアカウントアクティビティを監視し、リソースの変更を追跡し、コンプライアンス監査のために永続的なログストレージを設定できます。
操作監査が必要な理由
操作監査は、クラウドアセットのセキュリティとコンプライアンスの維持に役立ちます。
アカウントアクティビティの監視:ActionTrail は、アカウントとリソースに対するすべてのアクセス操作と変更操作を記録するため、異常なサインインや権限のない操作などのセキュリティイベントを迅速に特定できます。
問題の追跡:リソースが変更されたり、障害が発生した場合、操作チェーンを再構築することで、責任者、操作時間、およびソース IP アドレスを特定できます。
コンプライアンスのサポート:ActionTrail は、操作ログの保持とトレーサビリティに関する業界のコンプライアンス基準の要件を満たしているため、監査やコンプライアンスチェックが容易になります。
主要なアカウントセキュリティイベント
ActionTrail が記録できるアカウントサインインイベントの完全なリストについては、「アカウントサインインイベント」をご参照ください。以下は、アカウントのリスク防止と管理に不可欠なイベントタイプです。
| イベント名 | 説明 | セキュリティリスクとガバナンスの推奨事項 |
| ConsoleSignin | アカウントのサインイン | すべてのサインインは、時間、IP アドレス、成功したかどうかを含め、詳細に記録されます。見慣れない場所や IP アドレスからの異常なサインインは、セキュリティインシデントの前兆であることが多いため、サインイン記録を定期的に確認してください。 |
| PasswordModify/PasswordReset | パスワードの変更またはリセット | パスワードの変更は、アカウントのコントロールに直接影響します。アカウント所有者本人によるものではない操作は、アカウントの乗っ取りにつながる可能性があるため、直ちに確認してください。 |
| MobileModify/EmailModify | 携帯電話番号またはメールアドレスの変更 | 携帯電話番号とメールアドレスは、アカウント所有権の主要な認証情報です。いかなる変更も、アカウント所有権のリスクを示唆している可能性があるため、変更通知を有効にしてください。 |
| MFABind/MFAUnbind | MFA のバインドまたはバインド解除 | 多要素認証 (MFA) は、アカウントのセキュリティを強化するための重要な手段です。バインド解除操作はリスクが高いため、細心の注意が必要です。 |
| AccessKeyCreate/AccessKeyDelete | AccessKey の作成または削除 | AccessKey (AK) は、クラウドリソースへのプログラムによるアクセスのための認証情報です。AK の作成、削除、または漏洩は、深刻なセキュリティリスクをもたらす可能性があるため、定期的なチェックを行い、AK の使用は最小限に抑えてください。 |
(推奨) 上記のイベントをセキュリティ監視とアラートの中心に設定してください。ActionTrail のログ分析機能を使用することで、自動化された異常検出および対応メカニズムを確立し、アカウントへの侵入や誤操作のリスクを最小限に抑えることができます。手順については、「ActionTrail イベントアラートの設定」をご参照ください。
ActionTrail コンソールでのアカウントイベントの表示
ActionTrail はデフォルトで有効になっており、過去 90 日間のすべての操作が自動的に記録されます。
ActionTrail コンソールActionTrail コンソールにログインします。左側のナビゲーションペインで、[Events] を選択し、[Event Query] をクリックします。上部メニューで、リージョンとして [Singapore] を選択します。
ドロップダウンリストから [Service Name] を選択し、[Cloud Account Sign-in Service] を検索します。時間範囲を選択します。コンソールに、一致するアカウントサインインイベントの記録が表示されます。
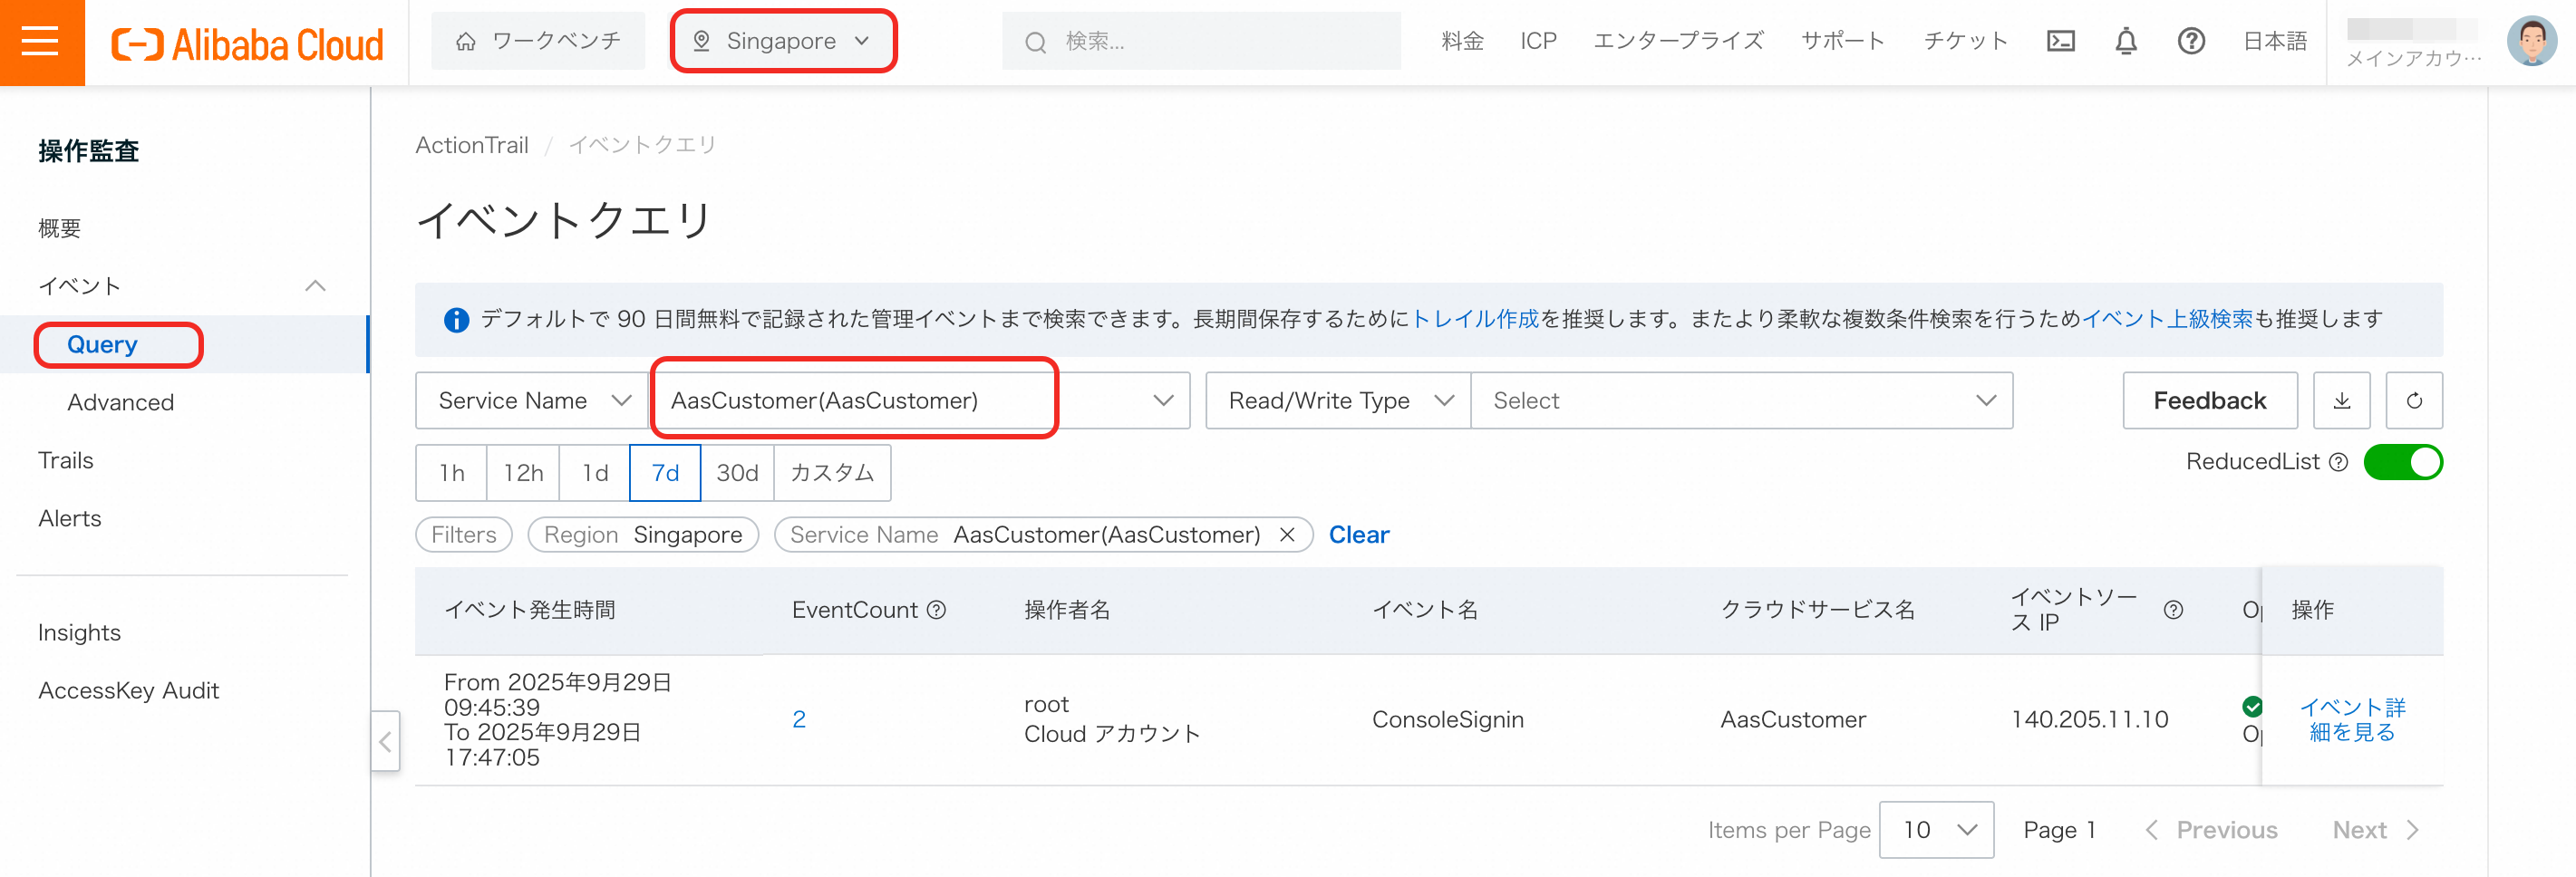
特定のサインインイベントの詳細を表示します。サインイン時間、IP アドレス、ユーザーエージェントなどのフィールドに注目し、サインインが異常であるかどうかを判断します。イベントフィールドの定義の詳細については、「ActionTrail イベントログフィールド」をご参照ください。
永続的なログストレージの設定 (任意)
ログを 90 日を超えて保持する必要がある場合は、追跡を作成して Object Storage Service (OSS) または Simple Log Service (SLS) にログを配信します。
ActionTrail コンソールの左側のナビゲーションペインで、[Trails] を選択し、[Create Trail] をクリックします。
追跡名 (例:
account-management-events) を入力し、コスト見積もりを確認して作成を完了します。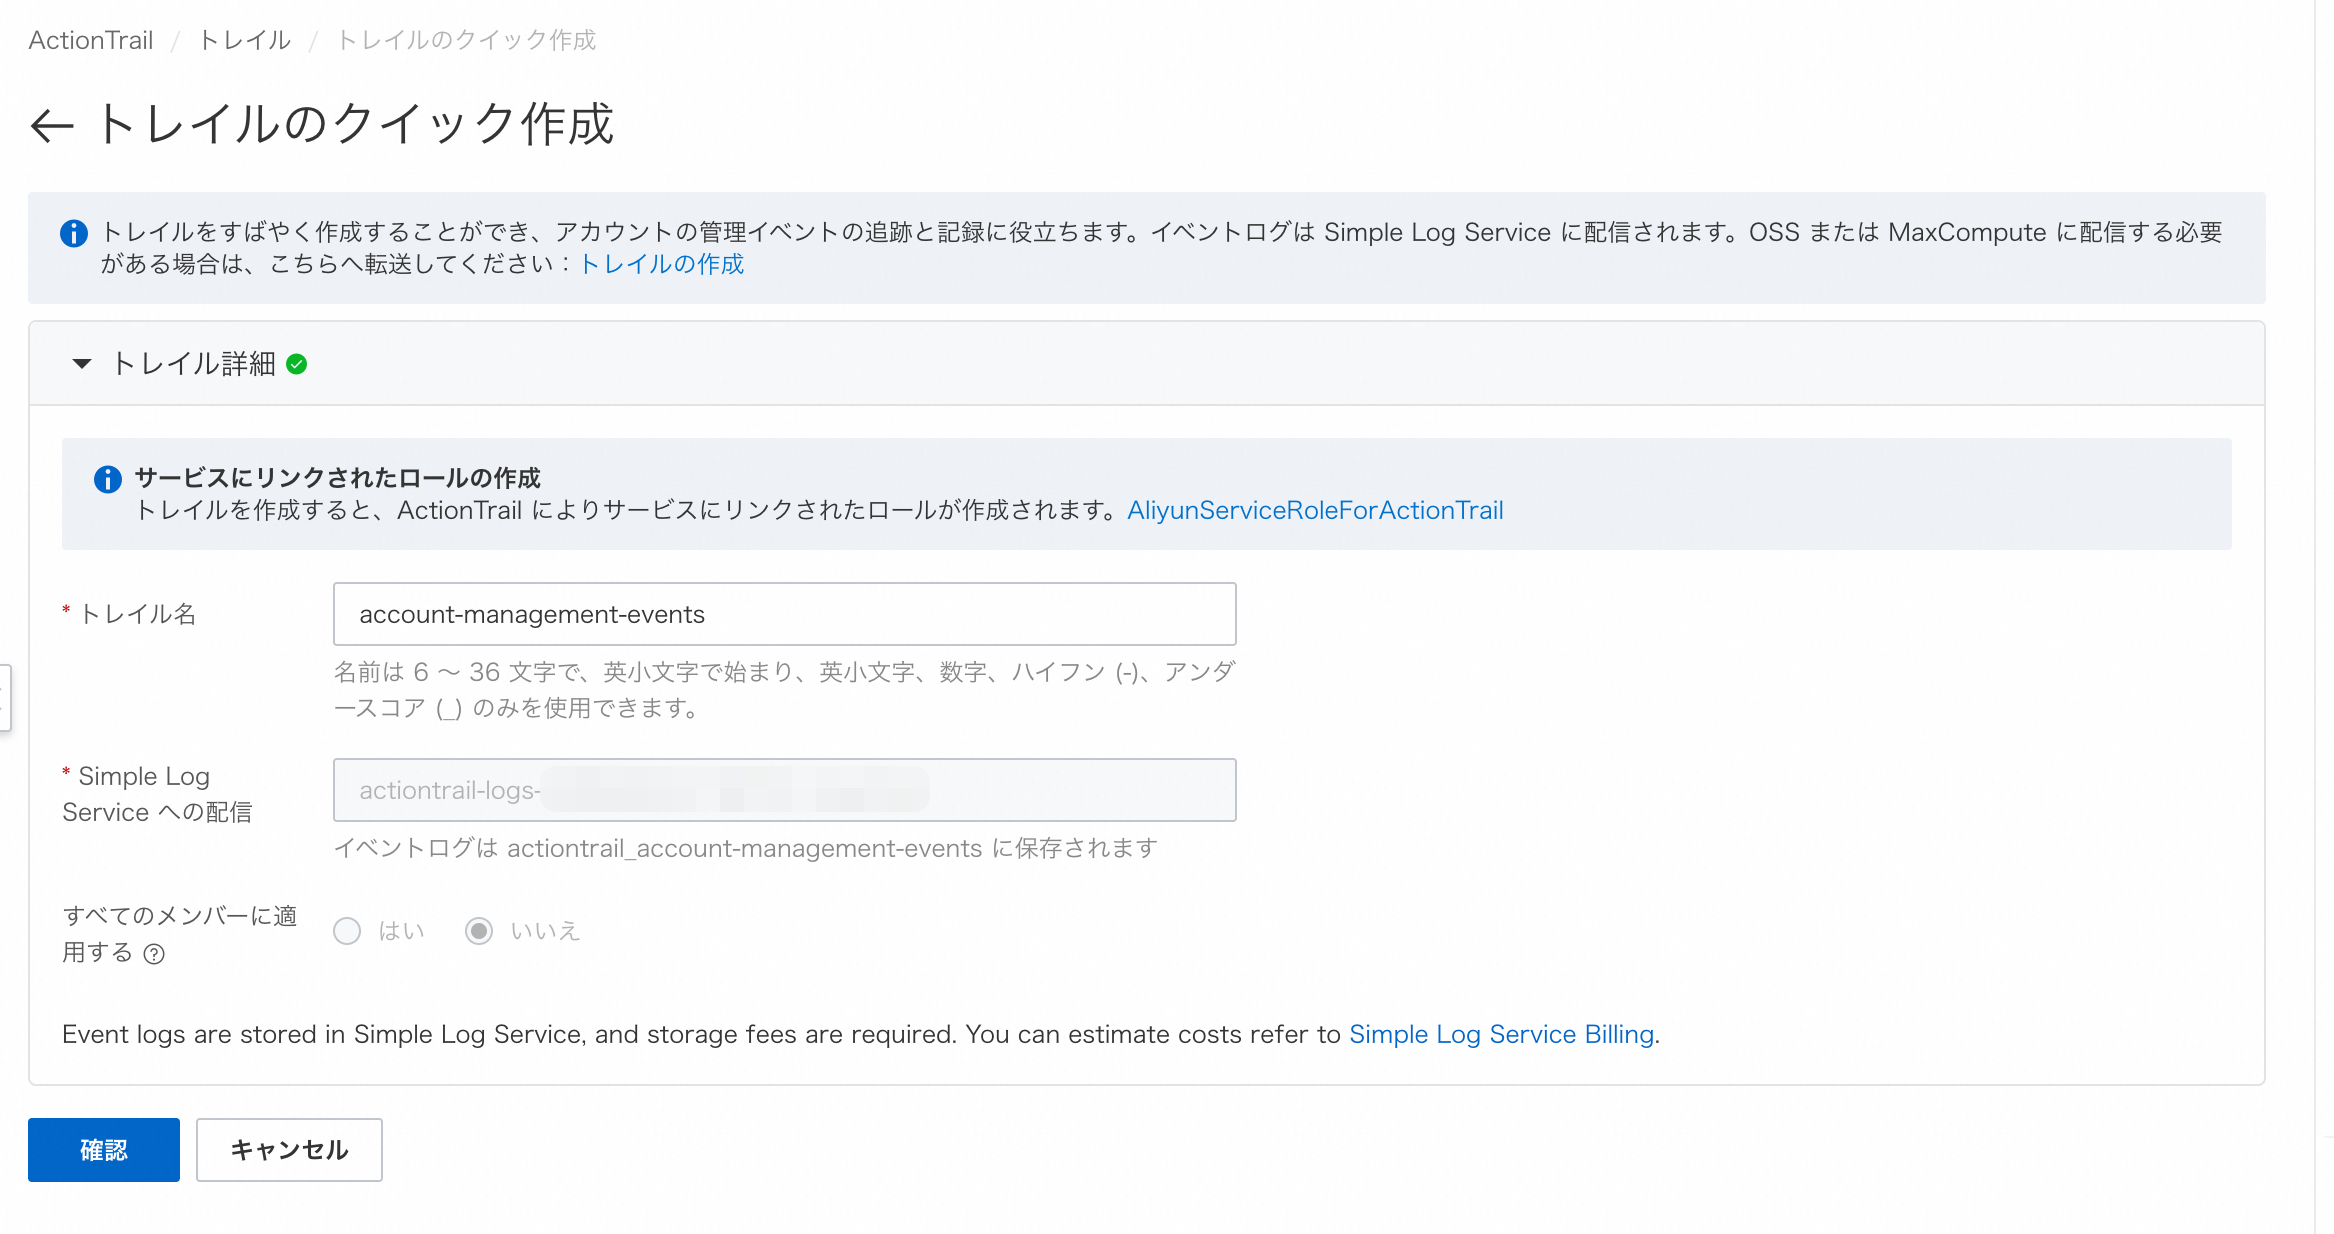 説明
追跡のイベントログは SLS に保存され、ストレージ料金が発生します。詳細については、「ActionTrail の課金」をご参照ください。
設定が完了すると、ログは指定された場所に自動的かつ永続的に保存されます。ログを OSS または MaxCompute に配信する必要がある場合は、[Create Trail] をクリックします。
よくある質問
ActionTrail は無料ですか?
ActionTrail コンソールでの過去 90 日間のイベントのクエリは無料です。
追跡を作成して SLS または OSS にログを配信する場合、SLS または OSS のストレージ料金のみが発生します。
見慣れない IP アドレスがアカウントにログインしているのを発見した場合の対処法
直ちに次の対応を行ってください。
パスワードの変更:直ちに Alibaba Cloud アカウントのパスワードをリセットしてください。手順については、「アカウントパスワードのリセット」をご参照ください。
MFA の有効化:サインイン時の 2 要素認証のために、アカウントに仮想 MFA デバイスをバインドしてください。バインドが完了すると、パスワードが再度漏洩した場合でも、攻撃者は MFA デバイスからの動的な検証コードがなければサインインできません。手順については、「アカウントのMFAの設定」をご参照ください。
包括的なチェック:ActionTrail を使用して、疑わしい IP アドレスからのサインイン中に他の操作が実行されたかどうかを確認し、リソースが悪意をもって作成または変更されていないかを調査してください。