Topik ini menjelaskan cara menggunakan IPsec-VPN dalam mode dual-tunnel untuk membuat koneksi aman antara dua virtual private cloud (VPC), sehingga memungkinkan resource di kedua VPC saling berkomunikasi.
Skenario
Kualitas Koneksi IPsec-VPN lintas wilayah bergantung pada jaringan publik. Untuk konektivitas yang lebih andal, gunakan Cloud Enterprise Network (CEN). Lihat Menghubungkan VPC lintas akun.
Sebuah perusahaan menjalankan layanan pada Instans ECS di dua VPC (VPC1 dan VPC2) di Wilayah Jerman (Frankfurt). Layanan di VPC1 dan VPC2 perlu saling berkomunikasi.
Perusahaan tersebut menggunakan VPN Gateway untuk membangun Koneksi IPsec-VPN antara kedua VPC, mengenkripsi data saat transit, dan memungkinkan akses lintas VPC yang aman.

Perencanaan Blok CIDR
Rencanakan Blok CIDR berdasarkan kebutuhan bisnis Anda. Pastikan Blok CIDR dari VPC yang dihubungkan tidak tumpang tindih.
Blok CIDR VPC
Nama VPC | Blok CIDR VPC | Alamat IP ECS |
VPC1 |
|
|
VPC2 |
|
|
Konfigurasi BGP IPsec-VPN
Anda dapat menghubungkan VPC menggunakan Koneksi IPsec-VPN dengan route statis atau Perutean dinamis BGP. Tabel berikut mencantumkan konfigurasi BGP yang diperlukan untuk contoh ini.
Jika Koneksi IPsec-VPN menggunakan Perutean dinamis BGP, Local ASN untuk kedua saluran data harus sama. Meskipun peer BGP ASN untuk kedua saluran data dapat berbeda, disarankan untuk menggunakan peer BGP ASN yang sama untuk keduanya.
Nama VPN Gateway | Nama koneksi IPsec | Saluran Data | ASN Lokal | Blok CIDR terowongan BGP | Alamat IP BGP |
VPN Gateway 1 | Koneksi IPsec-VPN 1 | Saluran data aktif | 65530 | 169.254.10.0/30 | 169.254.10.1 |
Saluran data standby | 65530 | 169.254.20.0/30 | 169.254.20.1 | ||
VPN Gateway 2 | Koneksi IPsec-VPN 2 | Saluran data aktif | 65500 | 169.254.10.0/30 | 169.254.10.2 |
Saluran data standby | 65500 | 169.254.20.0/30 | 169.254.20.2 |
Prasyarat
Mode dual-tunnel untuk Koneksi IPsec-VPN hanya tersedia di Wilayah dan zona ketersediaan berikut.
Anda telah membuat VPC1 dan VPC2 di Wilayah Jerman (Frankfurt) Alibaba Cloud, serta men-deploy layanan pada Instans ECS di kedua VPC tersebut. Untuk informasi selengkapnya, lihat Membuat VPC dengan Blok CIDR IPv4.
Anda memahami aturan security group yang diterapkan pada Instans ECS di kedua VPC dan telah memastikan bahwa aturan tersebut mengizinkan Instans ECS untuk saling mengakses. Untuk informasi selengkapnya, lihat Melihat aturan security group dan Menambahkan aturan security group.
Konfigurasi
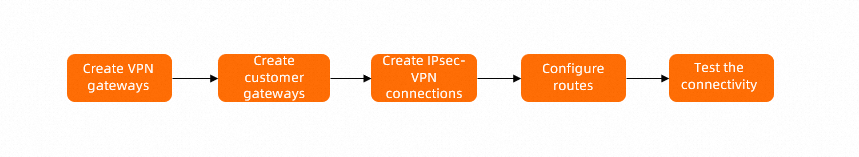
Langkah 1: Membuat instans VPN gateway
Masuk ke Konsol VPN Gateway.
Di bilah navigasi atas, pilih Wilayah tempat Anda ingin membuat Instans VPN Gateway.
Contoh ini menggunakan Germany (Frankfurt).
CatatanInstans VPN Gateway dan Instans VPC harus berada di Wilayah yang sama agar dapat diasosiasikan.
Pada halaman VPN Gateways, klik Create VPN Gateway.
Pada halaman pembelian, konfigurasikan Instans VPN Gateway dengan pengaturan berikut, lalu klik Buy Now dan selesaikan pembayaran.
Parameter
Deskripsi
Instance Name
Masukkan nama untuk instans VPN Gateway. Contoh ini menggunakan VPN Gateway 1.
Resource group
Pilih kelompok sumber daya untuk instans VPN Gateway. Dalam contoh ini, kelompok sumber daya default dipilih.
Jika Anda tidak memilih kelompok sumber daya, sistem secara otomatis menetapkan instans VPN Gateway ke kelompok sumber daya default.
Region
Pilih wilayah tempat Anda ingin membuat instans VPN Gateway. Contoh ini menggunakan Jerman (Frankfurt).
Gateway Type
Pilih jenis gateway untuk instans VPN Gateway. Contoh ini menggunakan Standard.
Network type
Pilih jenis jaringan untuk instans VPN Gateway. Contoh ini menggunakan Public.
Tunnel
Secara default, Dual-tunnel dipilih.
VPC
Pilih VPC yang akan diasosiasikan dengan instans VPN Gateway. Contoh ini menggunakan VPC1.
vSwitch
Pilih vSwitch pertama di VPC1.
Jika Anda memilih Single-tunnel, Anda hanya perlu menentukan satu vSwitch.
Jika Anda memilih Dual-tunnel, Anda perlu menentukan dua vSwitch.
Setelah fitur IPsec-VPN diaktifkan, sistem membuat elastic network interface (ENI) untuk masing-masing dari dua vSwitch sebagai antarmuka untuk berkomunikasi dengan VPC melalui Koneksi IPsec-VPN. Setiap ENI menggunakan satu alamat IP di vSwitch.
CatatanSistem memilih vSwitch secara default. Anda dapat mengubahnya atau menggunakan vSwitch default.
Setelah VPN gateway dibuat, Anda tidak dapat mengubah vSwitch yang terkait dengan VPN gateway tersebut. Anda dapat melihat vSwitch yang terkait dengan VPN gateway, zona tempat vSwitch berada, dan ENI di vSwitch tersebut pada halaman detail VPN gateway.
vSwitch 2
Pilih vSwitch kedua di VPC1.
Tentukan dua vSwitch di zona yang berbeda dalam VPC yang terasosiasi untuk menerapkan disaster recovery lintas zona bagi Koneksi IPsec-VPN.
Untuk wilayah yang hanya mendukung satu zona, disaster recovery lintas zona tidak didukung. Sebaiknya tentukan dua vSwitch di zona tersebut untuk menerapkan Ketersediaan tinggi pada Koneksi IPsec-VPN. Anda juga dapat memilih vSwitch yang sama dengan yang pertama.
Maximum bandwidth
Pilih bandwidth maksimum publik untuk instans VPN Gateway. Satuan: Mbps.
Traffic
Metode penagihan untuk instans VPN Gateway. Nilai defaultnya adalah Pay By Traffic.
Lihat Informasi penagihan.
IPsec-VPN
Mengaktifkan atau menonaktifkan fitur IPsec-VPN. Contoh ini menggunakan Enable.
SSL-VPN
Mengaktifkan atau menonaktifkan fitur SSL-VPN. Contoh ini menggunakan Close.
Purchase duration
Siklus penagihan instans VPN Gateway. Nilai defaultnya adalah By Hour.
Create Service-Linked Role
Klik Create Service-Linked Role. Sistem secara otomatis membuat peran terkait layanan AliyunServiceRoleForVpn.
VPN Gateway menggunakan peran ini untuk mengakses resource di layanan cloud lainnya. Lihat AliyunServiceRoleForVpn.
Jika Created ditampilkan, peran tersebut sudah ada di akun Anda dan tidak ada tindakan yang diperlukan.
Kembali ke halaman VPN Gateway untuk melihat Instans VPN Gateway baru.
Instans VPN Gateway baru memiliki status awal Preparing. Setelah sekitar 1 hingga 5 menit, status berubah menjadi Normal. Instans VPN Gateway dengan status Normal siap digunakan.
Ulangi Langkah 3 hingga Langkah 4 untuk membuat Instans VPN Gateway lain bernama VPN Gateway 2 di Wilayah Jerman (Frankfurt). Asosiasikan dengan VPC2 dan gunakan pengaturan yang sama seperti untuk VPN Gateway 1.
Setelah Instans VPN Gateway dibuat, tabel berikut menjelaskan konfigurasinya.
Nama instans
VPC terasosiasi
Alamat IP
VPN Gateway 1
VPC1
Alamat IPsec 1: 47.XX.XX.87
Alamat IPsec 2: 47.XX.XX.78
VPN Gateway 2
VPC2
Alamat IPsec 1: 47.XX.XX.207
Alamat IPsec 2: 47.XX.XX.15
Langkah 2: Membuat customer gateway
Di panel navigasi kiri, pilih .
Di bilah navigasi atas, pilih Wilayah tempat Anda ingin membuat Instans customer gateway.
CatatanInstans customer gateway dan VPN Gateway harus berada di Wilayah yang sama agar dapat terhubung.
Pada halaman Customer Gateway, klik Create Customer Gateway.
Di panel Create Customer Gateway, konfigurasikan Instans customer gateway seperti yang dijelaskan dalam tabel berikut, lalu klik OK.
Buat empat customer gateway di Wilayah Jerman (Frankfurt) untuk saluran data VPN. Tabel berikut menjelaskan parameter yang diperlukan. Untuk semua parameter lainnya, pertahankan nilai default.
Parameter
Deskripsi
Jerman (Frankfurt)
Jerman (Frankfurt)
Jerman (Frankfurt)
Jerman (Frankfurt)
Name
Masukkan nama untuk instans customer gateway.
VPN Gateway 1-Customer1
VPN Gateway 1-Customer2
VPN Gateway 2-Customer1
VPN Gateway 2-Customer2
IP Address
Masukkan alamat IP dari instans VPN gateway peer.
Ini adalah alamat IP dari ujung peer instans VPN gateway.
CatatanDalam skenario ini, setiap VPN gateway bertindak sebagai customer gateway bagi yang lainnya.
Alamat IP untuk alamat IPsec 1 dari VPN Gateway 2: 47.XX.XX.207.
Alamat IP untuk alamat IPsec 2 dari VPN Gateway 2: 47.XX.XX.15.
Alamat IP untuk alamat IPsec 1 dari VPN Gateway 1: 47.XX.XX.87.
Alamat IP untuk alamat IPsec 2 dari VPN Gateway 1: 47.XX.XX.78.
ASN
Masukkan BGP ASN dari instans VPN gateway peer.
Ini adalah nomor autonomous system (AS) dari ujung peer instans VPN gateway.
BGP ASN untuk saluran data aktif dari VPN Gateway 2: 65500.
BGP ASN untuk saluran data standby dari VPN Gateway 2: 65500.
BGP ASN untuk saluran data aktif dari VPN Gateway 1: 65530.
BGP ASN untuk saluran data standby dari VPN Gateway 1: 65530.
Langkah 3: Membuat Koneksi IPsec-VPN
Setelah membuat VPN Gateway dan customer gateway, buat dua Koneksi IPsec-VPN untuk membangun saluran data terenkripsi.
Di panel navigasi kiri, pilih .
Pada halaman IPsec Connections, klik Bind VPN Gateway, konfigurasikan koneksi IPsec sebagai berikut, lalu klik OK.
Buat dua koneksi IPsec di Wilayah Jerman (Frankfurt) menggunakan pengaturan dalam tabel berikut.
Parameter
Deskripsi
Koneksi IPsec 1
Koneksi IPsec 2
Name
Masukkan nama untuk koneksi IPsec.
Untuk tutorial ini, masukkan IPsec Connection 1.
Untuk tutorial ini, masukkan IPsec Connection 2.
Region
Pilih Wilayah tempat VPN Gateway yang akan diasosiasikan dengan Koneksi IPsec-VPN di-deploy.
Koneksi IPsec-VPN dibuat di Wilayah yang sama dengan VPN Gateway.
Pilih Jerman (Frankfurt).
Pilih Jerman (Frankfurt).
Bind VPN Gateway
Pilih VPN Gateway yang akan diasosiasikan dengan Koneksi IPsec-VPN.
Untuk tutorial ini, pilih VPN Gateway 1.
Untuk tutorial ini, pilih VPN Gateway 2.
Routing Mode
Pilih mode perutean.
CatatanJika Anda berencana menggunakan BGP untuk Koneksi IPsec-VPN, pilih Destination Routing Mode.
Untuk tutorial ini, pilih Destination Routing Mode.
Untuk tutorial ini, pilih Destination Routing Mode.
Effective Immediately
Menentukan apakah koneksi IPsec langsung berlaku.
Yes. Start negotiations after the configuration is completed.
No. Start negotiations when inbound traffic is detected.
CatatanSaat menghubungkan dua VPC dengan VPN Gateway, atur Effective Immediately ke Yes untuk salah satu Koneksi IPsec-VPN. Ini akan memulai negosiasi IPsec segera.
Untuk tutorial ini, pilih Yes.
Untuk tutorial ini, pilih No.
Enable BGP
Untuk menggunakan protokol perutean BGP bagi koneksi IPsec, aktifkan opsi ini. Opsi ini dinonaktifkan secara default.
Untuk tutorial ini, pertahankan pengaturan default. Anda dapat menambahkan konfigurasi BGP setelah koneksi IPsec dibuat.
Untuk tutorial ini, pertahankan pengaturan default. Anda dapat menambahkan konfigurasi BGP setelah koneksi IPsec dibuat.
Tunnel 1
Konfigurasikan pengaturan VPN untuk Tunnel 1 (saluran data aktif).
Secara default, Tunnel 1 adalah saluran data aktif dan Tunnel 2 adalah saluran data standby. Anda tidak dapat mengubah pengaturan ini.
Customer Gateway
Pilih customer gateway yang akan diasosiasikan dengan saluran data aktif.
Untuk tutorial ini, pilih VPN Gateway 1-Customer1.
Untuk tutorial ini, pilih VPN Gateway 2-Customer1
Pre-Shared Key
Masukkan kunci pra-bersama untuk mengautentikasi saluran data aktif.
Kunci harus terdiri dari 1 hingga 100 karakter dan dapat berisi angka, huruf besar, huruf kecil, serta karakter khusus berikut:
~`!@#$%^&*()_-+={}[]\|;:',.<>/?.Jika Anda membiarkan bidang ini kosong, sistem akan menghasilkan string acak sepanjang 16 karakter.
PentingKunci pra-bersama dari Koneksi IPsec-VPN harus sama dengan kunci pra-bersama dari Perangkat gateway peer. Jika tidak, Koneksi IPsec-VPN tidak dapat dibangun.
Untuk tutorial ini, masukkan fddsFF123.
Untuk tutorial ini, masukkan fddsFF123.
Encryption Configuration
Konfigurasikan pengaturan untuk IKE, IPsec, DPD, dan Penelusuran NAT.
Untuk tutorial ini, pertahankan pengaturan default.
Untuk tutorial ini, pertahankan pengaturan default.
Tunnel 2
Konfigurasikan pengaturan VPN untuk Tunnel 2 (saluran data standby).
Customer Gateway
Pilih customer gateway yang akan diasosiasikan dengan saluran data standby.
Untuk tutorial ini, pilih VPN Gateway 1-Customer2.
Untuk tutorial ini, pilih VPN Gateway 2-Customer2.
Pre-Shared Key
Masukkan kunci pra-bersama untuk mengautentikasi saluran data standby.
Untuk tutorial ini, masukkan fddsFF456.
Untuk tutorial ini, masukkan fddsFF456.
Encryption Configuration
Konfigurasikan pengaturan untuk IKE, IPsec, DPD, dan Penelusuran NAT.
Untuk tutorial ini, pertahankan pengaturan default.
Untuk tutorial ini, pertahankan pengaturan default.
Di kotak dialog Created, klik OK.
Tabel berikut merangkum konfigurasi yang dihasilkan.
Nama VPC
Nama VPN gateway
Nama koneksi IPsec
Tunnel
Nama customer gateway
VPC1
VPN Gateway 1
Koneksi IPsec 1
saluran data aktif
VPN Gateway 1-Customer1
saluran data standby
VPN Gateway 1-Customer2
VPC2
VPN Gateway 2
Koneksi IPsec 2
saluran data aktif
VPN Gateway 2-Customer1
saluran data standby
VPN Gateway 2-Customer2
Langkah 4: Mengonfigurasi rute
Dalam mode dual-tunnel, Koneksi IPsec-VPN mendukung route statis dan Perutean dinamis BGP. Anda hanya perlu mengonfigurasi satu metode perutean.
Mengonfigurasi route statis
Contoh berikut menggunakan rute berbasis tujuan.
Di panel navigasi kiri, pilih .
Di bilah navigasi atas, pilih Wilayah tempat Instans VPN Gateway berada.
Pada halaman VPN Gateway, temukan Instans VPN Gateway yang ingin dikelola, lalu klik ID-nya.
Pada tab Destination-based Route Table, klik Add Route Entry.
Di panel Add Route Entry, konfigurasikan rute berbasis tujuan, lalu klik OK.
Tambahkan entri rute untuk VPN Gateway 1 dan VPN Gateway 2.
Parameter
Deskripsi
VPN Gateway 1
VPN Gateway 2
Destination CIDR Block
Blok CIDR tujuan tempat Anda ingin merutekan traffic.
Masukkan Blok CIDR pribadi dari VPC 2: 192.168.0.0/16.
Masukkan Blok CIDR pribadi dari VPC 1: 10.0.0.0/16.
Next Hop Type
Jenis lompatan berikutnya.
Pilih IPsec Connections.
Pilih IPsec Connections.
Next Hop
Instans yang berfungsi sebagai lompatan berikutnya.
Pilih Koneksi IPsec-VPN 1.
Pilih Koneksi IPsec-VPN 2.
Advertise to VPC
Menentukan apakah akan mengiklankan rute ke tabel rute VPC tempat VPN Gateway di-deploy.
Pilih Yes.
Pilih Yes.
Mengonfigurasi Perutean dinamis BGP
Tambahkan konfigurasi BGP ke Koneksi IPsec-VPN.
Di panel navigasi kiri, buka .
Pada halaman IPsec Connections, temukan Koneksi IPsec-VPN yang ingin dikelola, lalu klik ID-nya.
Di bagian IPsec Connections, klik Enable BGP. Di kotak dialog BGP Configuration, atur parameter, lalu klik OK.
Anda harus mengonfigurasi BGP untuk Koneksi IPsec-VPN 1 dan Koneksi IPsec-VPN 2.
Parameter
Deskripsi
Koneksi IPsec-VPN 1
Koneksi IPsec-VPN 2
Local ASN
ASN dari VPN Gateway.
Dalam contoh ini, masukkan 65530.
Dalam contoh ini, masukkan 65500.
Tunnel 1
Pengaturan BGP dari saluran data aktif.
Konfigurasikan saluran data aktif dari Koneksi IPsec-VPN 1.
Konfigurasikan saluran data aktif dari Koneksi IPsec-VPN 2.
Tunnel CIDR Block
Blok CIDR yang digunakan untuk komunikasi BGP.
Blok CIDR terowongan harus berupa Blok CIDR /30 yang berada dalam rentang 169.254.0.0/16. Blok CIDR terowongan tidak boleh 169.254.0.0/30, 169.254.1.0/30, 169.254.2.0/30, 169.254.3.0/30, 169.254.4.0/30, 169.254.5.0/30, 169.254.6.0/30, atau 169.254.169.252/30.
CatatanPada VPN Gateway, Blok CIDR setiap saluran data harus unik.
Dalam contoh ini, masukkan 169.254.10.0/30.
Dalam contoh ini, masukkan 169.254.11.0/30.
Local BGP IP address
Alamat IP BGP dari VPN Gateway.
Alamat IP ini harus termasuk dalam Blok CIDR BGP.
Dalam contoh ini, masukkan 169.254.10.1.
Dalam contoh ini, masukkan 169.254.11.2.
Tunnel 2
Pengaturan BGP dari saluran data standby.
Konfigurasikan saluran data standby dari Koneksi IPsec-VPN 1.
Konfigurasikan saluran data standby dari Koneksi IPsec-VPN 2.
Tunnel CIDR Block
Blok CIDR yang digunakan untuk komunikasi BGP.
Blok CIDR terowongan harus berupa Blok CIDR /30 yang berada dalam rentang 169.254.0.0/16. Blok CIDR terowongan tidak boleh 169.254.0.0/30, 169.254.1.0/30, 169.254.2.0/30, 169.254.3.0/30, 169.254.4.0/30, 169.254.5.0/30, 169.254.6.0/30, atau 169.254.169.252/30.
CatatanPada VPN Gateway, Blok CIDR setiap saluran data harus unik.
Dalam contoh ini, masukkan 169.254.20.0/30.
Dalam contoh ini, masukkan 169.254.21.0/30
Local BGP IP address
Alamat IP BGP dari VPN Gateway.
Alamat IP ini harus termasuk dalam Blok CIDR BGP.
Dalam contoh ini, masukkan 169.254.20.1.
Dalam contoh ini, masukkan 169.254.21.2.
Aktifkan propagasi BGP untuk VPN Gateway 1 dan VPN Gateway 2.
Di panel navigasi kiri, pilih .
Pada halaman VPN Gateways, temukan VPN Gateway yang ingin dikelola. Di kolom Actions, pilih .
Di kotak dialog Enable Automatic BGP Propagation, klik OK.
Setelah mengonfigurasi rute, Anda dapat membuka halaman IPsec Connections untuk memverifikasi status saluran data. Kedua Koneksi IPsec-VPN berada dalam status Normal, dan status saluran data menunjukkan Tunnel 1 up / Tunnel 2 up, yang menandakan bahwa kedua saluran data berhasil dibangun.
Langkah 5: Memverifikasi koneksi
Setelah konfigurasi selesai, VPC1 dan VPC2 dapat berkomunikasi. Bagian ini menjelaskan cara menguji konektivitas dan memverifikasi Ketersediaan tinggi dari Koneksi IPsec-VPN dual-tunnel.
Uji konektivitas.
Masuk ke Instans ECS1 di VPC1.
Untuk petunjuknya, lihat Memilih metode koneksi.
Untuk memverifikasi bahwa kedua VPC dapat berkomunikasi, jalankan perintah ping yang menargetkan Instans ECS3 di VPC2.
ping <Alamat IP instans ECS3>Respons yang mirip dengan berikut ini menunjukkan bahwa kedua VPC dapat berkomunikasi.
[root@iZp6xxx ux9Z ~]# ping 192.168.20.24
PING 192.168.20.24 (192.168.20.24) 56(84) bytes of data.
64 bytes from 192.168.20.24: icmp_seq=1 ttl=62 time=2.72 ms
64 bytes from 192.168.20.24: icmp_seq=2 ttl=62 time=2.70 ms
64 bytes from 192.168.20.24: icmp_seq=3 ttl=62 time=2.75 ms
64 bytes from 192.168.20.24: icmp_seq=4 ttl=62 time=10.9 ms
64 bytes from 192.168.20.24: icmp_seq=5 ttl=62 time=2.68 ms
64 bytes from 192.168.20.24: icmp_seq=6 ttl=62 time=2.81 ms
^Z
[2]+  Stopped                 ping 192.168.20.24
[root@iZpxxx ix9Z ~]#
Uji Ketersediaan tinggi.
Masuk ke Instans ECS1 di VPC1.
Untuk petunjuknya, lihat Memilih metode koneksi.
Jalankan perintah berikut untuk melakukan ping terus-menerus ke ECS3 dari ECS1.
ping <Alamat IP instans ECS3> -c 10000Putuskan saluran data aktif.
Dalam contoh ini, Anda dapat memutuskan saluran data aktif dengan mengubah kunci pra-bersama dari koneksi IPsec 1. Koneksi saluran data akan gagal jika kunci pra-bersama di kedua ujung saluran data tidak cocok. Pada tab Tunnel, status koneksi Tunnel 1 (saluran data aktif) menunjukkan Phase 1 negotiation failed dan BGP abnormal, sedangkan status koneksi Tunnel 2 (saluran data standby) menunjukkan Phase 2 negotiation succeeded dan BGP normal.
Periksa status komunikasi pada Instans ECS1. Anda akan mengamati periode singkat kehilangan paket, setelah itu konektivitas pulih. Hal ini menunjukkan bahwa ketika saluran data aktif terputus, traffic secara otomatis mengalami failover ke saluran data standby.
[root@iZp0****x9Z ~]# ping 192.168.20.24 -c 10000 PING 192.168.20.24 (192.168.20.24) 56(84) bytes of data. 64 bytes from 192.168.20.24: icmp_seq=1 ttl=62 time=2.66 ms 64 bytes from 192.168.20.24: icmp_seq=2 ttl=62 time=2.76 ms 64 bytes from 192.168.20.24: icmp_seq=3 ttl=62 time=2.72 ms 64 bytes from 192.168.20.24: icmp_seq=4 ttl=62 time=2.80 ms 64 bytes from 192.168.20.24: icmp_seq=5 ttl=62 time=2.72 ms 64 bytes from 192.168.20.24: icmp_seq=6 ttl=62 time=2.79 ms 64 bytes from 192.168.20.24: icmp_seq=7 ttl=62 time=2.72 ms 64 bytes from 192.168.20.24: icmp_seq=8 ttl=62 time=2.81 ms 64 bytes from 192.168.20.24: icmp_seq=9 ttl=62 time=2.75 ms 64 bytes from 192.168.20.24: icmp_seq=10 ttl=62 time=2.72 ms 64 bytes from 192.168.20.24: icmp_seq=11 ttl=62 time=2.80 ms 64 bytes from 192.168.20.24: icmp_seq=12 ttl=62 time=2.74 ms 64 bytes from 192.168.20.24: icmp_seq=13 ttl=62 time=2.73 ms 64 bytes from 192.168.20.24: icmp_seq=14 ttl=62 time=3.18 ms 64 bytes from 192.168.20.24: icmp_seq=15 ttl=62 time=2.72 ms 64 bytes from 192.168.20.24: icmp_seq=16 ttl=62 time=2.76 ms 64 bytes from 192.168.20.24: icmp_seq=17 ttl=62 time=2.79 ms 64 bytes from 192.168.20.24: icmp_seq=18 ttl=62 time=2.74 ms 64 bytes from 192.168.20.24: icmp_seq=19 ttl=62 time=2.77 ms 64 bytes from 192.168.20.24: icmp_seq=20 ttl=62 time=2.80 ms From 10.0.30.35 icmp_seq=49 Time to live exceeded From 10.0.30.35 icmp_seq=50 Time to live exceeded 64 bytes from 192.168.20.24: icmp_seq=54 ttl=62 time=2.69 msCatatanKetika data center lokal terhubung ke VPC menggunakan Koneksi IPsec-VPN dalam mode dual-tunnel, Alibaba Cloud secara otomatis melakukan failover traffic dari VPC ke data center lokal ke saluran data standby jika saluran data aktif terputus. Namun, jalur traffic dari data center lokal ke VPC bergantung pada konfigurasi peruteannya. Jika data center lokal Anda tidak mendukung failover otomatis ke saluran data standby, Anda dapat menggunakan CloudMonitor untuk memantau saluran data aktif. Jika gangguan terdeteksi, Anda harus mengubah konfigurasi perutean data center lokal secara manual untuk melakukan failover traffic ke saluran data standby. Lihat Memantau Koneksi IPsec-VPN.