Alibaba Cloud Network Load Balancer (NLB) mendukung TCP, UDP, dan SSL over TCP, serta menyediakan kemampuan load balancing lapisan 4. Buat instans NLB beserta server group, listener, dan DNS record untuk mendistribusikan permintaan klien ke server backend IPv4.
Prasyarat
VPC (VPC1) telah dibuat di Wilayah China (Shanghai) dengan vSwitch di Zone E (VSW1) dan Zone G (VSW2). Membuat VPC dan vSwitch.
Cadangkan setidaknya delapan alamat IP di setiap vSwitch agar instans NLB dapat melakukan scaling dengan optimal.
Dua instans Elastic Compute Service (ECS) telah diterapkan: ECS01 di VSW1 dan ECS02 di VSW2.
Perintah berikut menunjukkan cara menerapkan aplikasi pada ECS01 dan ECS02:
Nama domain telah terdaftar dengan Nomor ICP. Mendaftarkan nama domain di Alibaba Cloud. Ikhtisar.
Contoh konfigurasi VPC1:
Contoh konfigurasi ECS:
Langkah 1: Membuat instans NLB
Masuk ke Konsol NLB.
-
Di bilah navigasi atas, pilih Wilayah tempat instans NLB diterapkan.
Pada halaman Instances, klik Create NLB.
Pada halaman Network Load Balancer (Pay-As-You-Go), konfigurasikan parameter, lalu klik Buy Now.
Hanya parameter utama yang tercantum. Gunakan nilai default untuk parameter lainnya. Untuk informasi selengkapnya, lihat Membuat dan mengelola instans NLB.
Parameter
Deskripsi
Region
Pilih wilayah untuk instans NLB.
Network Type
Pilih jenis jaringan. Sistem menetapkan alamat IP publik atau pribadi berdasarkan jenis yang dipilih. Internet-facing dipilih dalam contoh ini.
VPC
Pilih VPC untuk instans NLB.
Zone
Pilih setidaknya dua zona. Dalam contoh ini, Shanghai Zone E dan Shanghai Zone G dipilih, serta satu vSwitch di setiap zona juga dipilih.
IP Version
Pilih versi IP. Dalam contoh ini, IPv4 dipilih.
Instance Name
Masukkan nama untuk instans NLB.
Resource Group
Pilih resource group untuk instans NLB.
Service-linked Role
Saat pertama kali membuat instans NLB, klik Create Service-linked Role untuk membuat AliyunServiceRoleForNlb. Role ini menggunakan kebijakan AliyunServiceRolePolicyForNlb untuk memberikan akses NLB ke layanan cloud lainnya. Untuk informasi selengkapnya, lihat Kebijakan sistem untuk NLB.
Langkah 2: Membuat server group
-
Di panel navigasi kiri, pilih NLB > Server Groups.
-
Pada halaman Server Groups, klik Create Server Group.
Dalam kotak dialog Create Server Group, konfigurasikan parameter, lalu klik Create. Tabel berikut menjelaskan parameter tersebut.
Hanya parameter utama yang tercantum. Gunakan nilai default untuk parameter lainnya. Membuat dan mengelola server group.
Parameter
Deskripsi
Server Group Type
Pilih jenis server group. Dalam contoh ini, Server dipilih.
Server Group Name
Masukkan nama untuk server group.
VPC
Pilih VPC. Hanya server dalam VPC ini yang dapat ditambahkan ke server group.
Backend Server Protocol
Pilih protokol backend. Nilai yang valid: TCP, UDP, SSL over TCP. Dalam contoh ini, TCP dipilih.
Scheduling Algorithm
Pilih algoritma penjadwalan. Dalam contoh ini, Weighted Round-Robin dipilih.
Health Check
Health check diaktifkan secara default. Dalam contoh ini, pengaturan default digunakan.
Klik ID server group untuk membuka tab Backend Servers.
Klik Add Backend Server. Di panel Add Backend Server, pilih ECS01 dan ECS02, lalu klik Next.
Pada langkah Ports/Weights, tentukan Port 80, gunakan bobot default 100, lalu klik OK.
Langkah 3: Mengonfigurasi listener
-
Di panel navigasi kiri, pilih .
Pada halaman Instances, temukan instans NLB yang ingin dikelola, lalu klik Create Listener.
Pada halaman NLB Configuration Wizard, konfigurasikan parameter, lalu klik Next.
Hanya parameter utama yang tercantum. Gunakan nilai default untuk parameter lainnya. Untuk informasi selengkapnya, lihat Menambahkan listener TCP.
Parameter
Deskripsi
Select Listener Protocol
Pilih protokol listener. Dalam contoh ini, TCP dipilih.
Listener Port
Tentukan port listener untuk menerima dan meneruskan permintaan. Port 80 digunakan dalam contoh ini.
Listener Name
Masukkan nama untuk listener.
Advanced Settings
Nilai default digunakan dalam contoh ini. Klik Modify untuk menyesuaikan.
Pada langkah Server Group, pilih Server Type, pilih server group dari daftar drop-down di sebelah Server Type, tinjau server backend, lalu klik Next.
Pada langkah Confirm, konfirmasi konfigurasi, lalu klik Submit.
Klik OK untuk kembali ke tab Listener. Setelah status listener pada kolom Health Check Status berubah menjadi Healthy, ECS01 dan ECS02 dapat meneruskan permintaan dari instans NLB.
Langkah 4: Membuat DNS record
Gunakan CNAME record untuk memetakan nama domain kustom Anda ke nama domain instans NLB.
-
Di panel navigasi kiri, pilih .
Pada halaman Instances, salin nama domain instans NLB yang ingin dikelola.
Lakukan langkah-langkah berikut untuk membuat CNAME record:
CatatanJika nama domain Anda tidak terdaftar melalui Alibaba Cloud Domains, tambahkan terlebih dahulu ke Alibaba Cloud DNS. Untuk informasi selengkapnya, lihat Mengelola nama domain. Lewati langkah ini untuk domain yang terdaftar melalui Alibaba Cloud Domains.
Masuk ke Konsol Alibaba Cloud DNS.
Pada halaman Authoritative DNS Resolution, temukan nama domain Anda, lalu klik DNS Settings di kolom Actions.
Pada tab DNS Settings di halaman detail nama domain, klik Add DNS Record.
Di panel Add Record, konfigurasikan parameter, lalu klik OK. Tabel berikut menjelaskan parameter tersebut.
Parameter
Deskripsi
Record Type
Pilih CNAME dari daftar drop-down.
Hostname
Awalan nama domain. @ digunakan dalam contoh ini.
CatatanJika nama domain merupakan domain root, masukkan @.
DNS Query Source
Pilih Default.
Record Value
Masukkan CNAME, yaitu nama domain instans NLB.
TTL Period
Nilai TTL untuk caching DNS. Nilai default digunakan dalam contoh ini.
Langkah 5: Memverifikasi hasil
Uji ketersediaan instans NLB.
Contoh ini menggunakan klien Linux dengan akses Internet. Pada CentOS, instal telnet jika diperlukan:
yum install -y telnet.Jalankan
telnet Nama domain Port. Respons yang berisi Connected to nlb-... mengonfirmasi bahwa instans NLB sedang meneruskan permintaan.Trying *.*.*.*... Connected to www.example.com. Escape character is '^]'.Buka
http://nama domaindi browser. Respons seperti yang ditunjukkan di bawah ini mengonfirmasi bahwa instans NLB sedang meneruskan permintaan.
(Opsional) Simulasikan titik kegagalan.
Hentikan aplikasi pada ECS01 dengan menjalankan
systemctl stop nginx.service.Jalankan
telnet Nama domain Portlagi. Respons yang berisi Connected to nlb-... mengonfirmasi konektivitas.Trying *.*.*.*... Connected to www.example.com. Escape character is '^]'.Buka
http://nama domaindi browser. Respons seperti yang ditunjukkan di bawah ini mengonfirmasi bahwa instans NLB sedang meneruskan permintaan.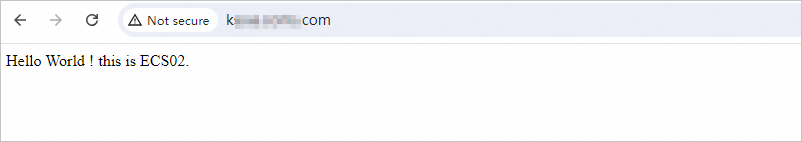
Mulai ulang aplikasi pada ECS01 dan hentikan pada ECS02. Jalankan
systemctl start nginx.servicepada ECS01 dansystemctl stop nginx.servicepada ECS02.Jalankan
telnet Nama domain Portlagi. Respons yang berisi Connected to nlb-... mengonfirmasi konektivitas.Trying *.*.*.*... Connected to www.example.com. Escape character is '^]'.Buka
http://nama domaindi browser. Respons seperti yang ditunjukkan di bawah ini mengonfirmasi bahwa instans NLB sedang meneruskan permintaan.Pengujian ini mengonfirmasi bahwa kegagalan satu server tidak memengaruhi ketersediaan instans NLB.
Melepaskan sumber daya
Lepaskan instans ECS dan security group.
Hapus ECS01 dan security group-nya.
Buka Konsol ECS - Halaman Instance. Di bilah navigasi atas, pilih Wilayah tempat instans ECS01 berada, lalu klik ikon
 di sisi kanan ECS01. Dalam kotak dialog yang muncul, pilih Release untuk melepaskan instans segera.
Buka Konsol ECS - Halaman Security Groups. Di bilah navigasi atas, pilih Wilayah tempat ECS01 berada, pilih security group milik ECS01, lalu klik Delete untuk menghapus security group tersebut.
Ulangi langkah-langkah sebelumnya untuk menghapus ECS02 dan security group-nya.
Hapus DNS record.
Untuk informasi selengkapnya, lihat Menghapus record.
Lepaskan resource NLB.
Buka Konsol NLB. Di bilah navigasi atas, pilih Wilayah tempat instans NLB berada. Temukan instans NLB, klik ikon
di kolom Actions, lalu klik Release. Dalam pesan yang muncul, klik Confirm. Buka Konsol NLB. Di bilah navigasi atas, pilih Wilayah tempat instans NLB berada. Pada halaman Server Group, temukan server group, klik ikon
di kolom Actions, lalu klik Delete. Dalam pesan yang muncul, klik OK.
Lepaskan resource VPC.
Buka Konsol VPC. Di bilah navigasi atas, pilih Wilayah tempat VPC berada.
Klik Delete di kolom Actions, lalu pilih Forcefully Delete untuk menghapus VPC beserta vSwitch-nya.
Referensi
Untuk informasi selengkapnya tentang skenario penggunaan dan komponen NLB, lihat Apa itu NLB?
Untuk informasi selengkapnya tentang fitur NLB, lihat Fungsi dan fitur.
Untuk informasi selengkapnya tentang kuota NLB dan cara meningkatkannya, lihat Batas performa dan penggunaan.
Untuk informasi selengkapnya tentang Wilayah tempat NLB tersedia, lihat Wilayah yang mendukung NLB.
Untuk informasi selengkapnya tentang penagihan NLB, lihat Penagihan NLB.