Reachability Analyzer adalah alat analisis konfigurasi untuk berbagai kasus penggunaan, seperti konektivitas antar instans ECS, antara instans ECS dan alamat IP publik atau ECS, serta antara VPC berbasis cloud dan lokasi on-premises. Alat ini menentukan konektivitas antara resource sumber dan tujuan serta mendiagnosis masalah koneksi akibat kesalahan konfigurasi jaringan.
Reachability Analyzer
Cara kerja
Saat Anda menjalankan analisis, Network Intelligence Service (NIS) menghasilkan detail hop-by-hop untuk jalur jaringan virtual antara resource sumber dan tujuan. Jika tujuan tidak dapat dijangkau, alat ini mengidentifikasi komponen yang memblokir beserta alasannya. Reachability Analyzer terutama memeriksa status instans dan konfigurasi jaringan, termasuk security group, ACL jaringan, tabel rute, dan load balancer.
Reachability Analyzer tidak mengirim paket atau menganalisis bidang data. Anda hanya perlu menentukan jalur traffic dari sumber ke tujuan. Misalnya, Anda dapat menentukan instans Elastic Compute Service (ECS) dalam Akun Alibaba Cloud Anda sebagai sumber, instans ECS lain sebagai tujuan, mengatur protokol ke TCP, dan mengatur port tujuan ke 22. Reachability Analyzer kemudian dapat memverifikasi apakah instans ECS sumber dapat terhubung ke instans ECS tujuan melalui SSH.
Analisis bersifat satu arah. Untuk menganalisis jalur balik, jalankan analisis baru dengan menukar resource sumber dan tujuan.
Node perantara yang didukung
Reachability Analyzer mendukung node perantara berikut: vSwitch, router virtual, elastic network interfaces (ENIs), EIP, CLB, TR, VBR, gateway NAT Internet, Cloud Firewall, VPN Gateway, gateway IPv4, dan ECR.
Kasus penggunaan
Anda dapat menggunakan Reachability Analyzer dalam skenario berikut:
Konektivitas antar instans ECS lintas wilayah: Menggunakan instans Cloud Enterprise Network (CEN), VPC, atau instans TransitRouter untuk mengaktifkan komunikasi lintas wilayah antar instans ECS. Alat ini juga dapat mengidentifikasi firewall batas Virtual Private Cloud (VPC). Dalam skenario ini, resource sumber dan tujuan dapat berasal dari Akun Alibaba Cloud yang berbeda.
Konektivitas antar instans ECS dalam wilayah yang sama: Menggunakan CEN, koneksi peering VPC, atau TR untuk mengaktifkan komunikasi intra-wilayah antar instans ECS. Alat ini juga dapat mengidentifikasi firewall batas VPC.
Konektivitas antara instans ECS dan alamat IP publik. Alat ini juga dapat mengidentifikasi firewall batas internet.
Konektivitas antara alamat IP publik dan instans CLB yang menghadap privat.
Konektivitas antara instans ECS dan instans CLB yang menghadap internet.
Instans ECS mengakses internet melalui aturan SNAT pada gateway NAT Internet.
Instans ECS diakses dari internet melalui aturan DNAT pada gateway NAT Internet.
Konektivitas antara instans ECS dan alamat IP privat melalui gateway VPN.
Konektivitas antara instans dalam VPC dan lokasi on-premises melalui Virtual Border Router (VBR). Alat ini juga dapat mengidentifikasi firewall batas VPC.
Batasan
Reachability Analyzer mendukung jenis resource berikut sebagai sumber atau tujuan:
Resource sumber: ECS, alamat IP publik, vSwitch, VBR, gateway VPN, dan alamat IP privat on-premises.
Resource tujuan: ECS, alamat IP publik, vSwitch, VBR, gateway VPN, alamat IP privat on-premises, dan Classic Load Balancer (CLB).
Jika Anda memilih alamat IP publik baik untuk sumber maupun tujuan, pastikan setidaknya salah satunya dipetakan ke alamat IP publik instans ECS. Jika tidak, analisis akan gagal.
Tabel berikut mencantumkan kuota default untuk satu Akun Alibaba Cloud.
Resource | Kuota default | Penambahan kuota |
Jumlah maksimum jalur | 100 | Tidak dapat ditingkatkan |
Jumlah maksimum catatan analisis historis | 1.000 | |
Analisis konkuren | 5 |
Buat jalur
Masuk ke Konsol NIS.
Di panel navigasi sebelah kiri, pilih .
Pada halaman Reachability Analyzer, klik Start Analysis.
Pada halaman Start Analysis, konfigurasikan parameter berikut.
Parameter
Deskripsi
Source
Pilih Source Type:
ECS: Pilih ID instans ECS. Ini menentukan instans ECS sebagai sumber daya asal di jalur. Setelah Anda memilih instans ECS, Anda dapat memilih alamat IP pribadi instans ECS. Jika Anda tidak memilih alamat IP pribadi instans ECS, alamat IP utama instans ECS akan dianalisis secara default.
Public IP Address: Masukkan alamat IP publik untuk digunakan sebagai resource sumber.
Anda dapat memasukkan alamat IP publik statis instans ECS, EIP, atau alamat IP publik yang tidak berada di Alibaba Cloud. Anda tidak dapat menggunakan alamat IP publik di luar Alibaba Cloud untuk sumber dan tujuan sekaligus.
vSwitch: Pilih vSwitch untuk digunakan sebagai resource sumber.
VBR: Pilih VBR untuk digunakan sebagai resource sumber.
VPN Gateway: Pilih gateway VPN untuk digunakan sebagai resource sumber.
On-premises Private IP: Masukkan alamat IP privat di jaringan on-premises Anda untuk digunakan sebagai resource sumber. Dalam skenario ini, jalur harus melewati gateway VPN atau VBR. Anda harus menentukan alamat IP privat tersebut.
Destination
Pilih Destination Type:
ECS: Pilih ID instans ECS. Instans ECS yang dipilih digunakan sebagai sumber daya tujuan di jalur. Setelah Anda memilih instans ECS, Anda dapat memilih alamat IP pribadi dari instans ECS tersebut. Jika Anda tidak memilih alamat IP pribadi untuk instans ECS, alamat IP utama dari instans ECS tersebut akan dianalisis secara default.
Public IP Address: Masukkan alamat IP publik untuk digunakan sebagai resource tujuan.
Anda dapat memasukkan alamat IP publik statis instans ECS, EIP, atau alamat IP publik yang tidak berada di Alibaba Cloud. Anda tidak dapat menggunakan alamat IP publik di luar Alibaba Cloud untuk sumber dan tujuan sekaligus.
vSwitch: Pilih vSwitch untuk digunakan sebagai resource tujuan.
VBR: Pilih VBR untuk digunakan sebagai resource tujuan.
VPN Gateway: Pilih gateway VPN untuk digunakan sebagai resource tujuan.
On-premises Private IP: Masukkan alamat IP privat di jaringan on-premises Anda untuk digunakan sebagai resource tujuan. Dalam skenario ini, jalur harus melewati gateway VPN atau VBR. Anda harus menentukan alamat IP privat tersebut.
Classic Load Balancer: Pilih instans CLB untuk digunakan sebagai resource tujuan.
Protocol
Protokol default adalah TCP. Anda dapat memilih salah satu protokol berikut:
TCP: Transmission Control Protocol.
UDP: User Datagram Protocol.
ICMP: Internet Control Message Protocol.
Destination Port
Masukkan nomor port resource tujuan. Port default adalah 80. Parameter ini opsional. Jika dikosongkan, analisis akan memeriksa konektivitas ke semua port pada resource tujuan.
Pilih apakah akan menyimpan jalur. Nilai default adalah No. Jika memilih Yes, parameter jalur akan disimpan untuk analisis mendatang.
Klik Start Analysis.
Analisis jalur
Pada halaman Reachability Analyzer, temukan jalur yang ingin dianalisis dan klik Start Analysis di kolom Actions.
Di kotak dialog yang muncul, klik OK.
Pada halaman Path Analysis Details, lihat hasil analisis.
Jika jalur dapat dijangkau atau tidak dapat dijangkau, hasilnya menampilkan status konektivitas dan semua node sepanjang jalur dari sumber ke tujuan. Jika jalur tidak dapat dijangkau, pesan error juga ditampilkan.
Jika status jalur tidak diketahui, pesan error ditampilkan.
Analisis hasil
Analisis jalur dapat menghasilkan hasil berikut.
Dapat dijangkau
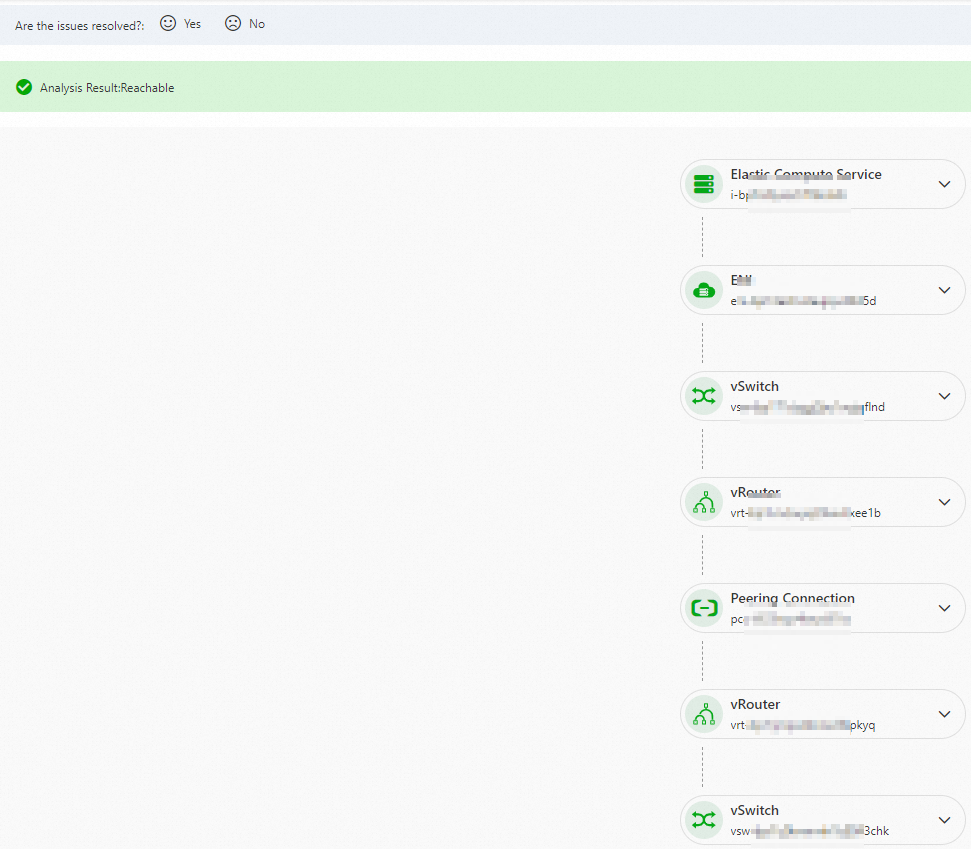
Gambar berikut menunjukkan hasil analisis jalur dari instans ECS dalam satu VPC ke vSwitch di VPC lain melalui koneksi peering VPC. Gambar tersebut menunjukkan bahwa jalur antara instans ECS sumber dan vSwitch tujuan terhubung, konektivitas jaringan antara kedua VPC normal, dan tujuan dapat diakses.
Klik ikon
 di samping setiap node dalam jalur untuk melihat detailnya.
Tidak dapat dijangkau
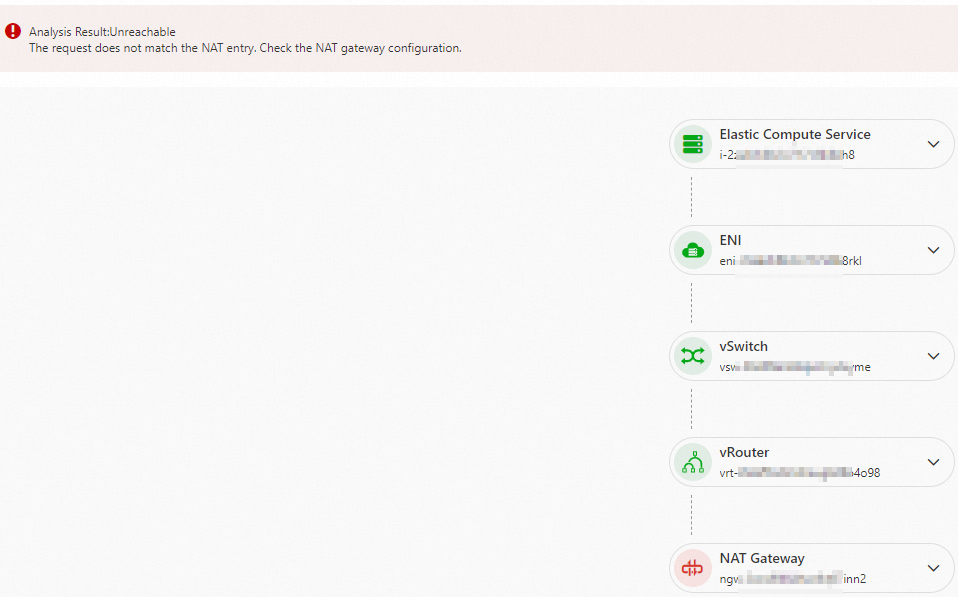
Gambar berikut menunjukkan hasil analisis untuk jalur dari instans ECS dalam VPC ke gateway NAT. Pesan error-nya adalah The Internet NAT gateway entry does not match. Check the NAT gateway configuration. Dalam kasus ini, jalur antara instans ECS sumber dan gateway NAT tujuan tidak dapat dijangkau.
Klik ikon
di samping node yang abnormal untuk melihat detailnya.
Tidak diketahui
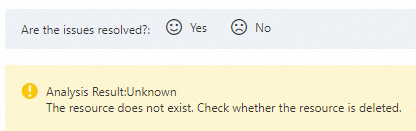
Gambar berikut menunjukkan hasil analisis yang tidak diketahui dengan pesan kesalahan The specified resource does not exist. Check whether the resource is already deleted..
 Daftar berikut menjelaskan kemungkinan pesan error untuk hasil analisis tidak diketahui:
Resource sumber dan tujuan tidak boleh sama.
Jalur berisi node perantara yang tidak didukung. Analisis jalur tidak didukung.
Resource tidak ada. Periksa apakah resource telah dihapus.
Resource berada dalam kondisi abnormal. Periksa apakah resource berjalan dengan benar.
Rute tidak dapat dijangkau. Periksa konfigurasi rute Anda.
Tidak ditemukan aturan security group yang sesuai. Permintaan ditolak oleh aturan default.
Sesuai dengan aturan drop security group.
Tidak ditemukan aturan ACL jaringan yang sesuai. Permintaan ditolak oleh aturan default.
Sesuai dengan aturan drop ACL jaringan.
Terjadi error tidak diketahui. Silakan coba lagi nanti.
Terjadi error layanan internal. Silakan coba lagi nanti.
Sesuai dengan aturan drop blacklist CLB yang ditentukan pengguna.
Traffic dibuang secara default karena tidak sesuai dengan aturan whitelist CLB mana pun.
Tidak ditemukan entri SNAT atau DNAT yang sesuai. Periksa konfigurasi gateway NAT Anda.
Tidak dapat terhubung ke internet. Asosiasikan alamat Elastic IP.
Rute gateway IPv4 tidak dapat dijangkau. Tambahkan rute yang mengarah ke gateway IPv4 di tabel rute VPC.
Gateway IPv4 dihapus setelah aktivasi, menyebabkan kegagalan koneksi internet. Buat ulang dan aktifkan gateway IPv4, lalu tambahkan rute yang mengarah ke gateway tersebut di tabel rute VPC.
Rute tidak dapat dijangkau. Periksa konfigurasi rute gateway IPv4.
Gateway VPN tidak memiliki rute balik ke alamat IP sumber.
Hapus analisis historis
Anda dapat menghapus catatan analisis historis yang tidak diperlukan.
Pada halaman Reachability Analyzer, temukan jalur yang catatan analisis historisnya ingin dihapus dan klik ID-nya di kolom Path ID.
Pada halaman detail analisis jalur, di bagian Historical Analysis, temukan catatan yang ingin dihapus dan klik Delete di kolom Actions.
Di kotak dialog yang muncul, klik OK.
Hapus jalur
Jika Anda tidak lagi memerlukan suatu jalur, Anda dapat menghapusnya.
Pada halaman Reachability Analyzer, hapus jalur target.
Untuk menghapus satu jalur: Temukan jalur yang ingin dihapus dan klik Delete di kolom Actions.
Untuk menghapus beberapa jalur: Pilih kotak centang jalur yang ingin dihapus dan klik Delete di bawah daftar.
Di kotak dialog yang muncul, klik OK.
Konfigurasi tag
Reachability Analyzer mendukung tag. Anda dapat menggunakan tag untuk memberi tanda dan mengkategorikan instans analisis jalur guna menyederhanakan pencarian dan agregasi.
Tambahkan tag secara batch
Pada halaman Reachability Analyzer, pilih jalur target dan klik di bawah daftar.
Di kotak dialog Edit Tag, konfigurasikan Tag Key dan Tag Value, lalu klik OK.
Hapus tag secara batch
Pada halaman Reachability Analyzer, pilih jalur target dan klik di bawah daftar.
Di kotak dialog yang muncul, klik OK. Untuk informasi lebih lanjut tentang tag, lihat What are tags?.
Operasi lainnya
Actions | Procedure |
View historical analysis records | Pada halaman detail analisis jalur, Anda dapat melihat hasil analisis sebelumnya di bagian Historical Analysis. |
Rerun a path analysis | Pada halaman detail analisis jalur, klik Start Analysis di pojok kanan atas. Catatan analisis baru muncul di daftar Historical Analysis. Anda dapat membedakan hasil berdasarkan Analysis Time-nya. |
FAQ
Mengapa muncul pesan "Jalur berisi node perantara yang tidak didukung. Analisis jalur tidak didukung."?
Pesan error ini muncul jika jalur yang ditentukan oleh resource sumber dan tujuan yang ditentukan tidak didukung oleh versi saat ini dari NIS.
Mengapa saya melihat pesan "Matched a security group drop rule."?
Sebagai contoh, Anda mengonfigurasi security group instans ECS di VPC2 agar hanya mengizinkan akses dari instans ECS dalam Blok CIDR vSwitch 1 di VPC1, dan menolak akses dari instans ECS dalam Blok CIDR vSwitch lain di VPC1. Saat Anda menggunakan Reachability Analyzer dan memilih ECS1 di vSwitch 2 VPC1 sebagai sumber dan instans ECS di VPC2 sebagai tujuan, Anda akan menemukan bahwa koneksi diblokir oleh security group pada ENI instans ECS tujuan, dan pesan error "matches a security group drop rule" ditampilkan. Anda dapat memodifikasi aturan security group untuk mengatasi masalah ini.
Mengapa saya melihat pesan "The route is unreachable. Check your route configuration."?
Sebagai contoh, saat Anda menggunakan koneksi peering VPC untuk komunikasi lintas wilayah, Anda harus mengonfigurasi entri rute ke Blok CIDR tujuan di router VPC di kedua wilayah. Misalnya, jika VPC1 berada di Wilayah 1 dan VPC2 berada di Wilayah 2, dan Anda tidak mengonfigurasi rute dari VPC1 ke VPC2, instans ECS di kedua VPC tidak dapat saling berkomunikasi. Dengan menggunakan Reachability Analyzer, jika Anda menentukan ECS1 di VPC1 sebagai sumber dan ECS2 di VPC2 sebagai tujuan, Anda akan melihat bahwa jalur diblokir di router VPC1, dengan pesan "The route is unreachable. Please check the route configuration."
Operasi API terkait
CreateNetworkPath: Membuat jalur analisis jaringan.
CreateNetworkReachableAnalysis: Membuat tugas analisis keterjangkauan jaringan.
CreateAndAnalyzeNetworkPath: Membuat dan menjalankan analisis keterjangkauan jaringan.
GetNetworkReachableAnalysis: Mengambil hasil tugas analisis keterjangkauan jaringan.
DeleteNetworkPath: Menghapus jalur analisis jaringan.
DeleteNetworkReachableAnalysis: Menghapus tugas analisis keterjangkauan jaringan.