Instans Alibaba Cloud Elasticsearch yang dibuat pada atau setelah Oktober 2020 menggunakan arsitektur cloud-native v3, yang membatasi fitur-fitur seperti X-Pack Watcher, reindex, LDAP, dan otentikasi AD. Untuk mengaktifkan fitur-fitur tersebut, gunakan PrivateLink dan SLB guna menetapkan koneksi privat antara instans Elasticsearch Anda dan sumber daya cloud lainnya (ECS, ENI, atau ECI) atau antara beberapa instans Elasticsearch. Ini adalah satu-satunya cara untuk mengaktifkan fitur-fitur tersebut dalam arsitektur v3.
Instans yang dibuat sebelum Oktober 2020, termasuk yang berada di Alibaba Finance Cloud dan Alibaba Gov Cloud, menggunakan arsitektur v2 dan tidak memerlukan PrivateLink.
PrivateLink use cases
Akses sumber daya jaringan eksternal untuk fitur Watcher, LDAP, dan AD.
Konfigurasikan koneksi privat antara instans Elasticsearch dan instans ECS yang berfungsi sebagai server bisnis atau proxy jaringan.
Fitur dan skenario yang berlaku:
Feature
Description
Related documentation
Watcher
Memantau metrik sistem berdasarkan kondisi kueri dan mengirim peringatan ke layanan eksternal.
Security features
Menyediakan fitur keamanan tingkat kluster seperti LDAP dan otentikasi pengguna.
Cross-cluster reindex
Menulis data dari kluster Elasticsearch yang dikelola sendiri ke instans Alibaba Cloud Elasticsearch.
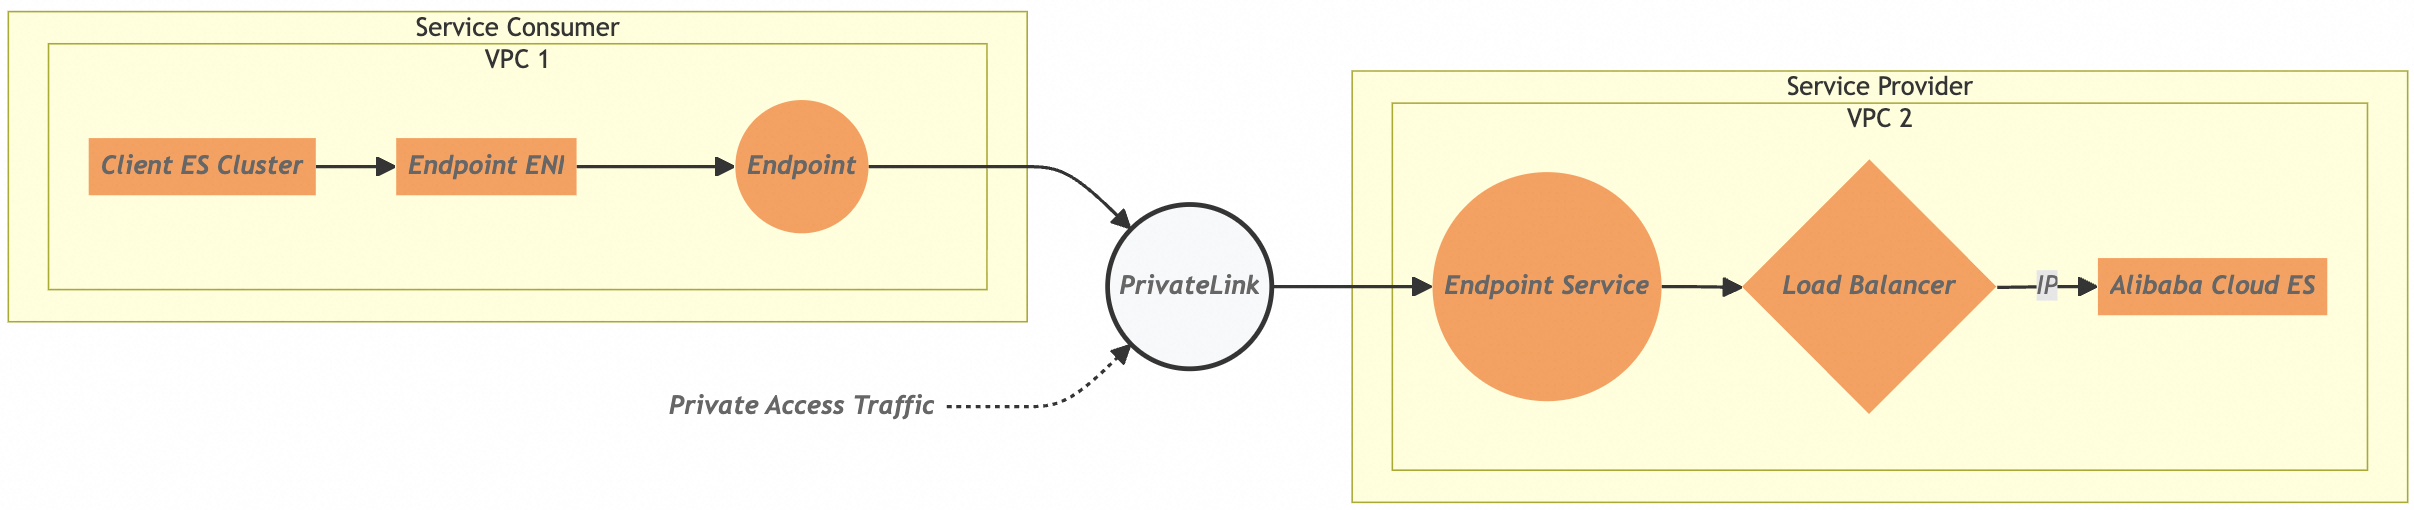
Migrasikan data antara dua instans Elasticsearch dengan menggunakan cross-cluster reindex. Dalam contoh ini, ES_1 di VPC_1 terhubung ke ES_2 di VPC_2 melalui PrivateLink, menghubungkan titik akhir di VPC_1 ke layanan titik akhir di VPC_2.
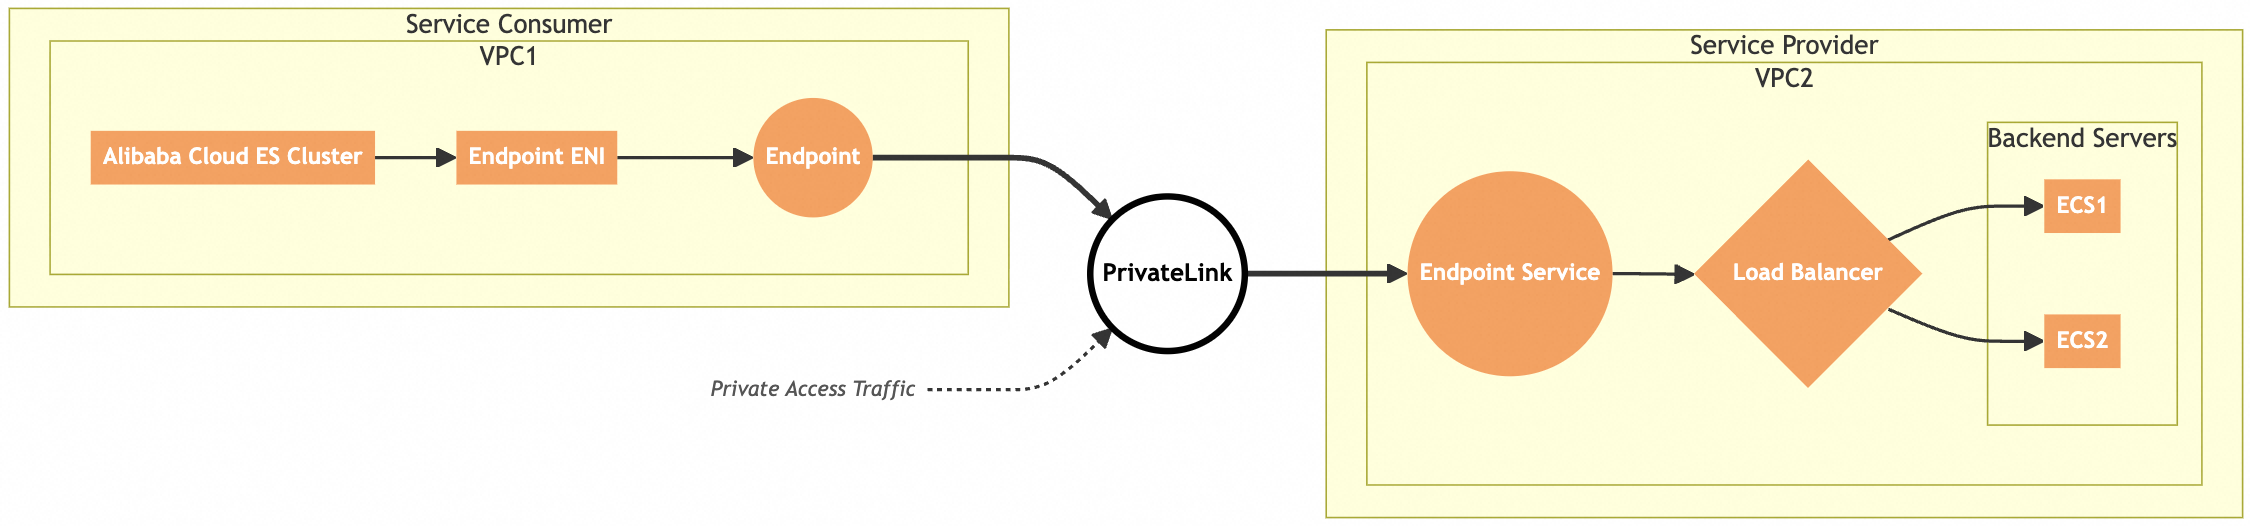
Hubungkan ke instans ECS dengan CLB dan PrivateLink
Prasyarat
Terdapat instans Alibaba Cloud Elasticsearch v3 (dibuat pada atau setelah Oktober 2020) di VPC_1. Buat instans Alibaba Cloud Elasticsearch.
Instans ECS dengan aplikasi yang diperlukan telah dideploy di VPC_2. Buat instans menggunakan wizard.
Instans ECS berfungsi sebagai server backend untuk load balancer. Pilih wilayah dan zona yang mendukung PrivateLink. Wilayah dan zona yang mendukung PrivateLink.
Instans Elasticsearch, instans ECS, dan load balancer harus berada di zona yang sama dalam wilayah yang sama.
Langkah 1: Buat dan konfigurasikan load balancer
Login ke Konsol Classic Load Balancer (CLB).
Buat instans load balancer yang mendukung PrivateLink.
Pada halaman Manage Cluster, klik Create CLB.
Pada halaman Classic Load Balancer (Pay-As-You-Go), pilih wilayah yang sama dengan instans Elasticsearch Anda, atur Cluster Type menjadi Internal-facing, lalu klik Buy Now.
Konfigurasikan instans load balancer.
Pada halaman Manage Cluster, temukan instans target dan klik Configure Listener di kolom Actions.
Pada halaman Configure Server Load Balancer, konfigurasikan listener, server backend, dan health check, lalu tinjau konfigurasi tersebut.
Langkah 2: Buat layanan titik akhir
PrivateLink secara otomatis membuat titik akhir di jaringan instans Elasticsearch. Anda hanya perlu membuat layanan titik akhir di VPC tempat instans ECS dideploy.
Di bilah navigasi atas, pilih wilayah tempat Anda ingin membuat layanan titik akhir.
Layanan titik akhir harus berada di wilayah yang sama dengan load balancer.
Klik Create Endpoint Service.
Pada halaman Create Endpoint Service, pilih instans load balancer yang telah Anda buat sebagai sumber daya layanan, konfigurasikan parameter lainnya, lalu klik Confirm and Create.
Langkah 3: Konfigurasikan PrivateLink
Login ke Konsol Alibaba Cloud Elasticsearch.
Di panel navigasi kiri, pilih Configuration and Management > Security Settings.
Pada bagian Network Settings, klik Configure Private Connection.
Klik Add Private Connection dan pilih layanan titik akhir yang telah Anda buat pada langkah sebelumnya.
Tunggu hingga status koneksi berubah menjadi Connected. Hal ini menunjukkan bahwa kluster Elasticsearch di VPC_1 kini terhubung secara privat ke VPC_2.
Dapatkan nama domain PrivateLink.
Kembali ke Konsol PrivateLink. Di tab Endpoint Connection Status layanan titik akhir Anda, temukan koneksi titik akhir yang dibuat secara otomatis. Gunakan nama domain ini saat Anda mengonfigurasi kluster remote.
Hubungkan instans Elasticsearch dengan NLB dan PrivateLink
Anda dapat menggunakan NLB dan PrivateLink untuk mengaktifkan komunikasi privat antar kluster Elasticsearch. Contoh berikut menggunakan skenario pemulihan bencana dalam wilayah yang sama dengan replikasi antar kluster (CCR) untuk sinkronisasi data near-real-time. Lakukan langkah-langkah berikut:
Hubungkan VPC dari kluster Leader dan kluster Follower menggunakan Cloud Enterprise Network (CEN).
Dapatkan alamat IP pribadi dari node-node di kluster Leader.
Di VPC kluster Follower, buat instans Network Load Balancer (NLB) dan konfigurasikan listener yang meneruskan traffic ke node-node kluster Leader.
Buat layanan titik akhir PrivateLink dan asosiasikan dengan instans NLB.
Di Konsol Elasticsearch kluster Follower, tambahkan koneksi privat dan pilih layanan titik akhir yang telah Anda buat.
Setelah status koneksi berubah menjadi Connected, dapatkan nama domain PrivateLink dan gunakan untuk mengonfigurasi CCR antara kedua kluster.
Untuk langkah-langkah detail, lihat Replikasi data untuk instans Elasticsearch dalam wilayah yang sama.
Glosarium
PrivateLink memiliki dua komponen: layanan titik akhir dan titik akhir.
Term | Description |
endpoint service | Memungkinkan VPC lain terhubung melalui titik akhir. Anda harus membuat sumber daya layanan secara manual. |
endpoint | Terhubung ke layanan titik akhir untuk menetapkan koneksi privat dalam VPC. Saat Anda mengonfigurasi PrivateLink untuk instans Elasticsearch, titik akhir akan dibuat secara otomatis. |
FAQ
Q: Tombol Enable HTTPS berwarna abu-abu dan tidak dapat diklik. Apa yang harus saya lakukan?
Di beberapa wilayah (misalnya, Tiongkok (Shenzhen)), aturan baru mencegah Anda mengaktifkan HTTPS secara langsung ketika Public network access sudah diaktifkan untuk instans tersebut. Konflik antara akses jaringan publik dan HTTPS menyebabkan tombol Enable HTTPS menjadi abu-abu (tidak dapat diklik).
Untuk mengatasi masalah ini, lakukan langkah-langkah berikut di halaman detail instans di Konsol Alibaba Cloud Elasticsearch:
Nonaktifkan Public network access untuk instans tersebut.
Aktifkan HTTPS.
Setelah HTTPS diaktifkan, aktifkan kembali Public network access.
Q: Terjadi InternalServerError saat saya mengaktifkan akses privat Kibana. Apa yang harus saya lakukan?
Galat ini biasanya terjadi karena PrivateLink belum diaktifkan di wilayah target, seperti wilayah Malaysia (Kuala Lumpur).
Untuk mengatasi masalah ini, buka Konsol PrivateLink, aktifkan PrivateLink di wilayah target, lalu coba aktifkan kembali akses privat Kibana.