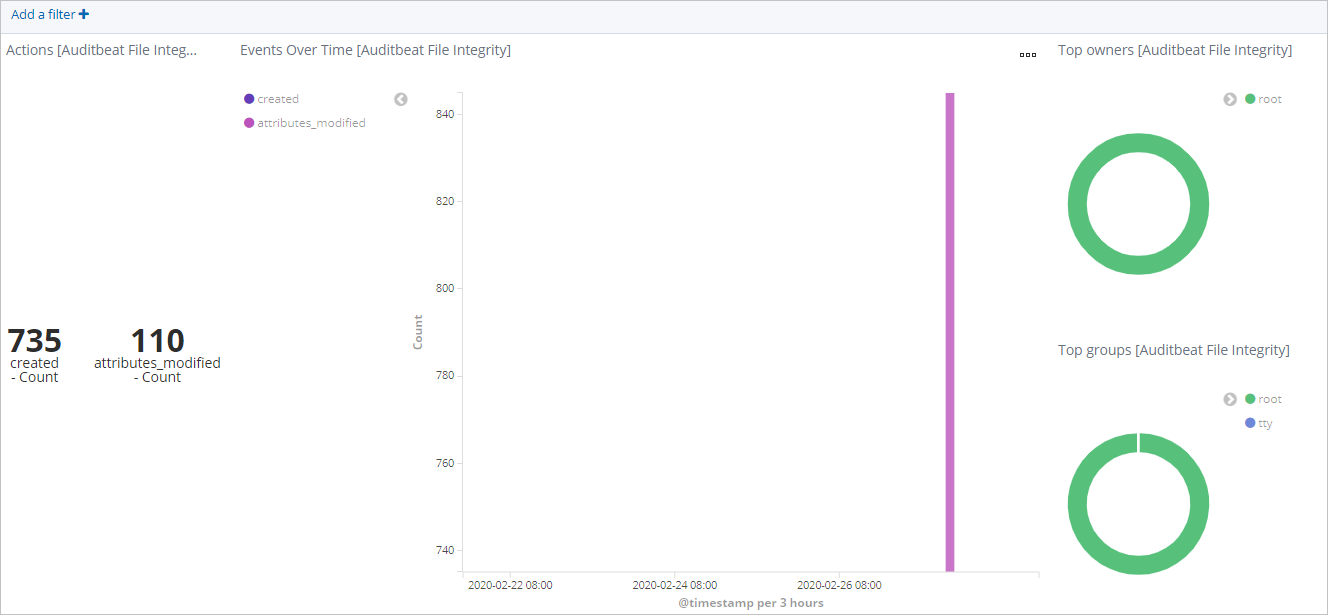
Topik ini menjelaskan cara menggunakan Auditbeat di Alibaba Cloud untuk mengumpulkan data dari framework audit Linux, memantau integritas file, dan membuat visualisasi.
Latar Belakang
Auditbeat adalah shipper ringan untuk log audit. Auditbeat mengumpulkan dan memusatkan event audit dari Linux Audit Framework, mendeteksi perubahan pada file kritis seperti binary dan file konfigurasi, mengidentifikasi potensi pelanggaran kebijakan keamanan, serta menghasilkan data terstruktur untuk analisis yang mudah. Auditbeat juga terintegrasi secara mulus dengan Logstash, Elasticsearch, dan Kibana.
Auditbeat mendukung dua modul:
Auditd
Modul Auditd menerima event audit dari framework audit Linux, yang merupakan bagian dari kernel Linux. Modul ini dapat berlangganan ke kernel untuk menerima event secara langsung saat terjadi. Untuk informasi lebih lanjut, lihat dokumentasi resmi Auditd.
PentingSaat modul Auditd diaktifkan, alat pemantauan lain dapat mengganggu Auditbeat. Misalnya, jika proses lain (seperti auditd) telah terdaftar untuk menerima data dari Linux Audit Framework, Anda mungkin mengalami error. Dalam kasus ini, jalankan perintah
service auditd stopuntuk menghentikan proses tersebut.File Integrity
Modul File Integrity memantau perubahan file di direktori yang ditentukan secara real time. Untuk menggunakan modul ini pada sistem Linux, pastikan kernel Linux mendukung inotify (tersedia pada versi kernel 2.6.13 dan yang lebih baru). Untuk informasi lebih lanjut, lihat dokumentasi resmi File Integrity.
CatatanModul System Auditbeat resmi saat ini bersifat eksperimental. Modul ini dapat dihapus atau diubah pada rilis mendatang, dan kami menyarankan agar Anda tidak menggunakannya. Untuk informasi lebih lanjut tentang modul tersebut, lihat modul.
Prasyarat
Lengkapi langkah-langkah berikut:
Buat kluster Alibaba Cloud Elasticsearch.
Untuk informasi lebih lanjut, lihat Buat kluster Alibaba Cloud Elasticsearch.
Aktifkan Auto Indexing untuk kluster Alibaba Cloud Elasticsearch Anda.
Karena alasan keamanan, Alibaba Cloud Elasticsearch tidak mengizinkan Auto Indexing secara default. Namun, Beats bergantung pada fitur ini. Oleh karena itu, jika Output diatur ke Elasticsearch, Anda harus mengaktifkan fitur Auto Indexing. Untuk informasi lebih lanjut, lihat Akses Cepat dan Konfigurasi.
Buat instans ECS di Virtual Private Cloud (VPC) yang sama dengan kluster Alibaba Cloud Elasticsearch Anda.
Untuk informasi lebih lanjut, lihat Buat instans menggunakan wizard.
PentingBeats saat ini hanya mendukung sistem operasi Alibaba Cloud Linux (Alinux), RedHat, dan CentOS.
Instal Cloud Assistant dan layanan Docker pada instans ECS target.
Untuk informasi lebih lanjut, lihat Instal klien Cloud Assistant dan Deploy dan gunakan Docker pada instans Alibaba Cloud Linux 2.
Prosedur
Masuk ke Konsol Alibaba Cloud Elasticsearch.
Di panel navigasi sebelah kiri, klik Beats Data Shippers.
Di bagian Create Shipper, klik Auditbeat.
Instal dan konfigurasikan shipper.
Contoh ini menggunakan konfigurasi berikut. Untuk informasi lebih lanjut, lihat Kumpulkan log layanan ECS menggunakan Filebeat dan Konfigurasi YML Shipper. Masukkan Shipper Name seperti
zl-auditbeat, pilih Version seperti6.8.5, pilih Elasticsearch untuk Shipper output dan tentukan instans target, pilih HTTP sebagai Protocol, lalu masukkan Username (misalnya,elastic) dan Password.CatatanPilih Enable Kibana Monitoring untuk mengaktifkan pemantauan layanan Auditbeat di konsol Kibana.
Pilih Enable Kibana Dashboard untuk menghasilkan grafik di konsol Kibana tanpa konfigurasi YML tambahan. Karena Alibaba Cloud Kibana dikonfigurasi dalam VPC, Anda harus terlebih dahulu mengaktifkan akses jaringan pribadi untuk Kibana di halaman konfigurasi Kibana. Untuk informasi lebih lanjut, lihat Hubungkan ke kluster menggunakan Kibana.
Konfigurasi modul berikut berasal dari file default
auditbeat.ymldan tidak memerlukan perubahan:Konfigurasi modul Auditd
- module: auditd # Load audit rules from separate files. Same format as audit.rules(7). audit_rule_files: [ '${path.config}/audit.rules.d/*.conf' ] audit_rules: |audit_rule_files: Menentukan file aturan audit yang akan dimuat. Wildcard didukung. Secara default, file aturan untuk 32-bit dan 64-bit disediakan. Pilih yang sesuai dengan sistem Anda.audit_rules: Mendefinisikan aturan audit. Anda dapat menghubungkan ke instans ECS dan menjalankan./auditbeat show auditd-rulesuntuk melihat aturan audit default.-a never,exit -S all -F pid=26253 -a always,exit -F arch=b32 -S all -F key=32bit-abi -a always,exit -F arch=b64 -S execve,execveat -F key=exec -a always,exit -F arch=b64 -S connect,accept,bind -F key=external-access -w /etc/group -p wa -k identity -w /etc/passwd -p wa -k identity -w /etc/gshadow -p wa -k identity -a always,exit -F arch=b64 -S open,truncate,ftruncate,create,openat,open_by_handle_at -F exit=-EACCES -F key=access -a always,exit -F arch=b64 -S open,truncate,ftruncate,create,openat,open_by_handle_at -F exit=-EPERM -F key=accessCatatanDalam kebanyakan kasus, aturan default sudah memenuhi kebutuhan audit umum. Untuk menggunakan aturan audit kustom, ubah file aturan di direktori audit.rules.d.
Konfigurasi modul File Integrity
- module: file_integrity paths: - /bin - /usr/bin - /sbin - /usr/sbin - /etcpaths: Menentukan path yang akan dipantau. Secara default, Auditbeat memantau/bin,/usr/bin,/sbin,/usr/sbin, dan/etc.
Pilih instans ECS tempat Anda ingin menginstal shipper.
Jalankan shipper dan periksa status instalasinya.
Klik Start.
Setelah shipper dijalankan, kotak dialog Start Shipper akan muncul.
Klik Back to Beats Shippers untuk kembali ke halaman Beats Data Shippers. Di bagian Manage Shippers, lihat shipper Auditbeat yang berhasil dijalankan.
Tunggu hingga Shipper Status berubah menjadi Enabled 1/1, lalu klik View Instances di kolom Actions.
Di halaman View Instances, periksa Installed Shippers. Status Normal Heartbeat menunjukkan instalasi berhasil.
Lihat hasilnya
Masuk ke konsol Kibana dari kluster Alibaba Cloud Elasticsearch target.
Untuk informasi lebih lanjut, lihat Masuk ke konsol Kibana.
Di panel navigasi sebelah kiri, klik Discover. Pilih pola auditbeat-* yang telah ditentukan, pilih rentang waktu, lalu lihat data yang dikumpulkan oleh Auditbeat selama periode tersebut.
Bagian atas halaman menampilkan jumlah hits dan histogram distribusi data sepanjang waktu. Di tabel data di bawahnya, Anda dapat memperluas setiap catatan untuk melihat detail bidang audit seperti
event.module,event.action,user.name, dannetwork.direction.Di panel navigasi sebelah kiri, klik Dashboard.
Di daftar Dashboards, klik [Auditbeat File Integrity] Overview. Kemudian, pilih rentang waktu untuk melihat perubahan file.