Pengguna Resource Access Management (RAM) memerlukan izin eksplisit untuk menjalankan operasi EMR Serverless Spark, seperti membuat, melihat, atau menghapus ruang kerja. Topik ini menjelaskan cara memberikan izin tersebut melalui Konsol RAM.
Prasyarat
Sebelum memulai, pastikan Anda telah:
-
Membuat pengguna RAM. Untuk informasi selengkapnya, lihat Create a RAM user.
Pilih kebijakan
Pilih kebijakan sistem yang sesuai dengan peran pengguna RAM:
-
AliyunEMRServerlessSparkFullAccess: Memberikan izin administrator untuk EMR Serverless Spark, termasuk izin membuat dan menghapus ruang kerja. Untuk informasi selengkapnya, lihat AliyunEMRServerlessSparkFullAccess.
-
AliyunEMRServerlessSparkDeveloperAccess: Memberikan izin developer untuk EMR Serverless Spark, tetapi tidak mencakup izin membuat atau menghapus ruang kerja. Untuk informasi selengkapnya, lihat AliyunEMRServerlessSparkDeveloperAccess.
-
AliyunEmrServerlessSparkReadOnlyAccess: Memberikan izin read-only untuk EMR Serverless Spark, termasuk akses ke layanan Spark dalam mode read-only. Untuk informasi selengkapnya, lihat AliyunEmrServerlessSparkReadOnlyAccess.
Tambahkan izin di Konsol RAM
-
Masuk ke Konsol RAM sebagai administrator RAM.
-
Di panel navigasi sebelah kiri, pilih Identities > Users.
-
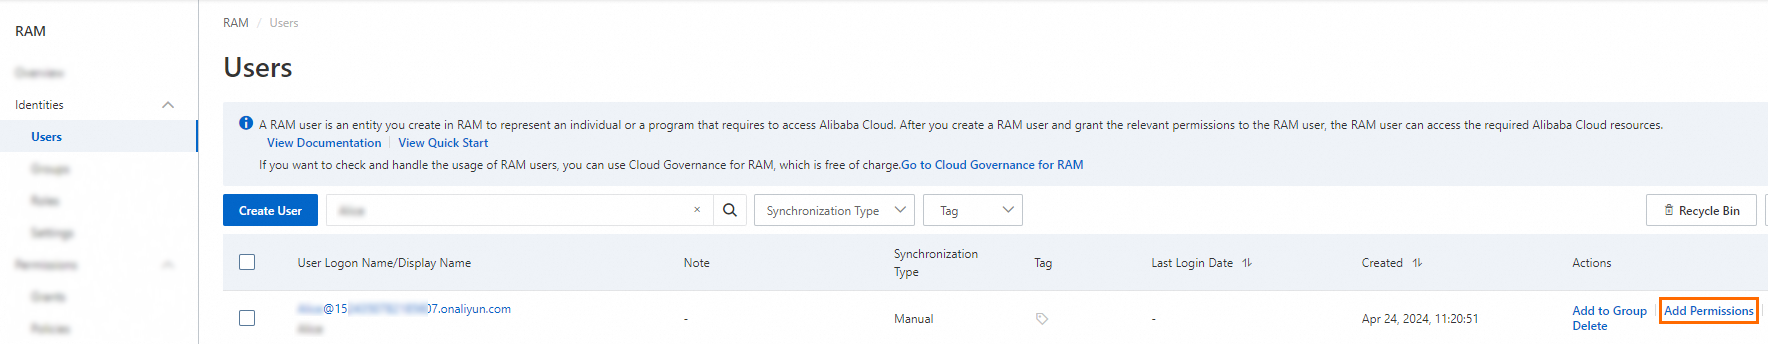
Pada halaman Users, temukan pengguna RAM yang dituju, lalu klik Add Permissions pada kolom Actions.
Untuk memberikan izin kepada beberapa Pengguna RAM sekaligus, pilih pengguna tersebut lalu klik Add Permissions di bagian bawah halaman.
-
Pada panel Grant Permission, konfigurasikan parameter berikut.
Parameter Deskripsi Resource Scope Pilih Account untuk menerapkan izin di seluruh Akun Alibaba Cloud, atau pilih ResourceGroup untuk menerapkan izin pada kelompok sumber daya tertentu. Principal Pengguna RAM yang akan menerima izin. Pengguna RAM saat ini telah dipilih sebelumnya. Tambahkan pengguna RAM lain jika diperlukan. Policy Di bawah System Policy, pilih kebijakan yang diidentifikasi di Choose a policy. -
Klik Grant permissions.
-
Klik Close.