Pada E-MapReduce (EMR) V3.43.0, V5.9.0, atau versi minor yang lebih baru dari V3.43.0 atau V5.9.0, Anda dapat membuat kluster berkeamanan tinggi di mana komponen open source dijalankan dalam mode keamanan Kerberos. Hal ini memastikan hanya klien yang telah diautentikasi yang dapat mengakses layanan kluster, seperti Hadoop Distributed File System (HDFS).
Informasi latar belakang
Setelah Anda mengaktifkan autentikasi Kerberos untuk suatu kluster, manfaat berikut tersedia:
Klien: Klien tepercaya diautentikasi agar dapat mengirimkan pekerjaan dengan benar. Pengguna jahat tidak dapat menyamar sebagai pengguna lain untuk mengakses kluster, sehingga secara efektif mencegah pengiriman pekerjaan oleh pihak tidak sah.
Server: Semua layanan dalam kluster saling tepercaya dan dapat menggunakan kunci untuk berkomunikasi satu sama lain, sehingga mencegah serangan pemalsuan layanan (service impersonation attacks).
Otentikasi Kerberos membantu meningkatkan keamanan kluster, tetapi menambah kompleksitas penggunaannya.
Setelah autentikasi Kerberos diaktifkan, Anda harus menambahkan konten terkait otentikasi Kerberos ke dalam pekerjaan yang ingin dikirimkan.
Sebelum mengaktifkan autentikasi Kerberos, Anda harus memahami cara kerja Kerberos dan cara menggunakannya secara efisien.
Setelah autentikasi Kerberos diaktifkan untuk suatu kluster, autentikasi Kerberos diperlukan untuk komunikasi antar layanan dalam kluster. Proses autentikasi Kerberos memerlukan waktu tertentu, sehingga pekerjaan dalam kluster tersebut membutuhkan waktu pemrosesan lebih lama dibandingkan dengan pekerjaan dalam kluster berbasis spesifikasi yang sama tanpa autentikasi Kerberos.
Otentikasi Kerberos
Kerberos adalah protokol otentikasi identitas berbasis kriptografi kunci simetris yang mendukung Single Sign-On (SSO). Setelah klien diautentikasi, klien tersebut dapat mengakses beberapa layanan, seperti HBase dan HDFS.
Otentikasi Kerberos melibatkan objek-objek berikut:
Key Distribution Center (KDC): server Kerberos.
Klien: klien (principal) yang perlu mengakses suatu layanan. KDC dan layanan tersebut mengautentikasi identitas klien.
Layanan: layanan dalam kluster yang terintegrasi dengan Kerberos, seperti HDFS, YARN, dan HBase.
Gambar berikut menunjukkan proses otentikasi Kerberos.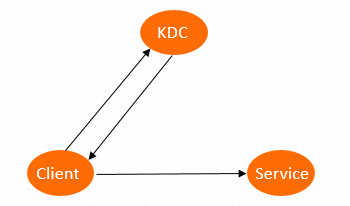
Proses otentikasi Kerberos terbagi menjadi dua tahap:
Tahap 1: Otentikasi identitas berbasis KDC
Sebelum klien dapat mengakses layanan dalam kluster yang terintegrasi dengan Kerberos, klien tersebut harus diautentikasi oleh KDC.
Setelah klien diautentikasi, klien tersebut memperoleh Ticket Granting Ticket (TGT), yang kemudian dapat digunakan untuk mengakses layanan dalam kluster.
Tahap 2: Otentikasi identitas berbasis layanan
Setelah klien memperoleh TGT, klien tersebut dapat menggunakannya untuk mengakses layanan dalam kluster.
Klien menggunakan TGT dan nama layanan yang ingin diakses untuk memperoleh Service Granting Ticket (SGT) dari KDC, lalu menggunakan SGT tersebut untuk mengakses layanan tersebut—misalnya, HDFS. Layanan kemudian menggunakan informasi terkait untuk mengautentikasi klien. Setelah klien diautentikasi, klien tersebut dapat mengakses layanan tersebut.
Aktifkan Otentikasi Kerberos
Saat membuat kluster, pada halaman Software Configuration, di bagian Advanced Settings, aktifkan sakelar Kerberos Authentication.
Anda hanya dapat mengaktifkan Kerberos saat pembuatan kluster. Fitur ini tidak dapat diaktifkan atau dinonaktifkan pada kluster yang sedang berjalan. Anda harus menambahkan pengguna Linux secara manual pada setiap node; jika tidak, pekerjaan YARN akan gagal. Kami merekomendasikan penggunaan skrip bootstrap untuk tugas ini.
Anda dapat menentukan sumber KDC untuk EMR V3.43.1, EMR V5.9.1, dan versi minor yang lebih baru dari EMR V3.43.1 atau EMR V5.9.1.
Sumber KDC berikut didukung:
Self-managed KDC: KDC yang dibuat oleh kluster. Ini merupakan nilai default.
External KDC: KDC eksternal. Dalam kasus ini, Anda harus mengonfigurasi parameter terkait KDC eksternal tersebut. Untuk informasi selengkapnya, lihat Connect an EMR cluster to an external KDC.
Referensi
Untuk informasi tentang cara menggunakan Kerberos, lihat Basic Kerberos operations.
Untuk informasi tentang cara menghubungkan ke KDC eksternal, lihat Connect an EMR cluster to an external KDC.