Professional Mode Bots memungkinkan Anda menggabungkan kondisi pada bidang pencocokan umum, seperti IP, Referer, dan User-Agent, untuk menyaring permintaan akses. Anda kemudian dapat menerapkan aksi monitor, slider CAPTCHA, atau blokir terhadap permintaan yang memenuhi kondisi tersebut. Topik ini menggunakan contoh untuk memperkenalkan bidang pencocokan umum Bots dan menjelaskan cara mengonfigurasi aturan terkait.
Professional Mode Bots hanya tersedia untuk paket Enterprise. Pengguna dengan paket lain yang beralih ke Professional Mode akan melihat panduan untuk melakukan upgrade ke paket Enterprise dan tidak dapat mengonfigurasi pencocokan aturan atau menjalankan aksi. Untuk menggunakan fitur ini, lakukan upgrade ke paket Enterprise.
Bidang pencocokan yang dibahas dalam topik ini
Tabel berikut mencantumkan bidang pencocokan yang disertai contoh konfigurasi berbasis skenario dalam topik ini.
| Match field | Kapan menggunakannya |
| User-Agent | Menyaring permintaan berdasarkan informasi perangkat dan browser yang dibawa oleh header permintaan User-Agent. |
| Serves static resources | Menerapkan kebijakan perlindungan hanya untuk permintaan file statis, atau hanya untuk semua permintaan lainnya. |
| JavaScript verified | Memisahkan klien yang dapat menjalankan JavaScript dari klien yang tidak dapat. |
| JA3 fingerprint | Mengidentifikasi klien SSL/TLS berdasarkan sidik jari proses jabat tangan TLS-nya. |
Topik ini tidak mencakup semua bidang pencocokan. Untuk daftar lengkapnya, termasuk bidang seperti IP dan Referer, lihat Match fields. Untuk operator dan nilai pencocokan yang dapat digunakan dalam suatu kondisi, lihat Operators and grouping symbols dan Match values.
Contoh dalam topik ini menerapkan aksi pemblokiran dan daftar izin (allowlist). Aksi monitor dan slider CAPTCHA tidak ditunjukkan.
Contoh dalam topik ini hanya bersifat referensi. Konfigurasikan kebijakan Bots sesuai dengan kebutuhan aktual bisnis Anda.
User-Agent
User-Agent adalah bidang kunci dalam header permintaan HTTP yang mengidentifikasi karakteristik perangkat yang mengakses, seperti sistem operasi, jenis browser, dan versinya. Konfigurasikan aturan daftar blokir dan daftar izin (allowlist) User-Agent untuk mengontrol sumber akses secara tepat dan memperkuat perlindungan keamanan layanan akselerasi bisnis Anda.
Contoh konfigurasi
Baru-baru ini, crawler telah mengambil sumber daya bisnis Anda, yang menyebabkan lonjakan biaya bandwidth nama domain Anda. Analisis menunjukkan bahwa permintaan crawler tersebut memiliki User-Agent yang mengandung Python-requests, dan Anda ingin memblokir permintaan semacam itu. Konfigurasikan aturan sebagai berikut:
Pada bagian If requests match..., atur bidang pencocokan menjadi
User-Agent, operator pencocokan menjadi contains, dan nilai pencocokan menjadiPython-requests.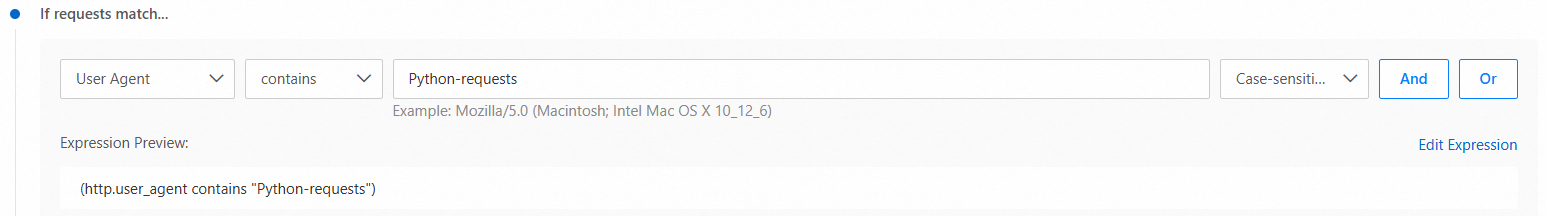
Pada bagian Then execute..., aktifkan sakelar Fake Spider Blocking untuk segera memblokir crawler yang cocok dan menyamar sebagai crawler mesin pencari.
Serves static resources
Permintaan statis adalah permintaan yang dikirim klien, seperti browser, ke server untuk sumber daya berupa file statis yang sudah tersimpan di server, misalnya file audio, video, atau gambar. Server tidak perlu memproses atau menghasilkan sumber daya tersebut secara dinamis.
Bidang pencocokan Serves Static Resources berupa sakelar, bukan nilai. Posisi aktif ( ) menerapkan kebijakan perlindungan berikut untuk permintaan statis, sedangkan posisi nonaktif (
 ) menerapkannya untuk permintaan non-statis.
Contoh konfigurasi
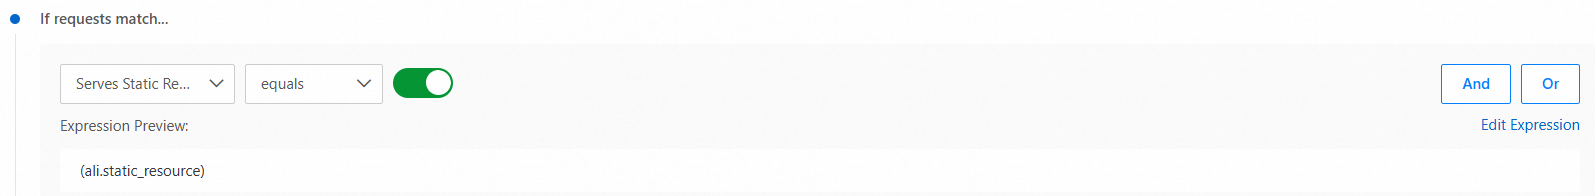
Sebuah platform e-commerce menemukan bahwa banyak bot yang menyamar sebagai pengguna normal meminta gambar produk dengan frekuensi tinggi, sehingga menyebabkan lonjakan biaya bandwidth ESA. Platform tersebut memerlukan kebijakan perlindungan yang secara akurat membedakan akses sumber daya statis oleh pengguna sah dari akses oleh bot jahat. Konfigurasikan aturan sebagai berikut:
Pada bagian If requests match..., atur bidang pencocokan menjadi Serves Static Resources, operator pencocokan menjadi equals, dan atur sakelar ke posisi aktif (
).
Pada bagian Then execute..., konfigurasikan kebijakan perlindungan seperti Legitimate Bot Management, Bot Characteristic Detection, dan Bot Behavior Detection untuk mengidentifikasi bot jahat di antara permintaan statis yang cocok.
JavaScript verified
Deteksi JavaScript menyisipkan potongan kode JavaScript ringan dan tak terlihat ke klien yang mengakses dalam respons terhadap permintaan halaman HTML atau tampilan halaman. Permintaan dari alat non-browser yang tidak dapat menjalankan JavaScript akan diblokir, sedangkan permintaan yang lolos deteksi JavaScript dapat melanjutkan aksi lainnya.
Bidang pencocokan JavaScript Verified berupa sakelar, bukan nilai. Posisi aktif () menerapkan kebijakan perlindungan berikut untuk permintaan yang telah lolos deteksi JavaScript, sedangkan posisi nonaktif () menerapkannya untuk permintaan yang tidak lolos deteksi JavaScript.
Contoh konfigurasi
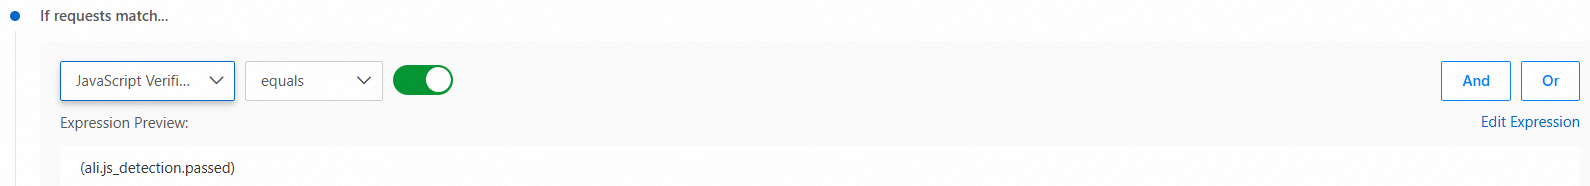
Contoh ini mengasumsikan bahwa deteksi JavaScript telah diaktifkan untuk situs Anda guna mengidentifikasi bot. Anda ingin menambahkan crawler mesin pencari yang telah lolos deteksi JavaScript ke daftar izin (allowlist) agar tidak lagi melewati pemeriksaan perlindungan modul Bot Management. Konfigurasikan aturan sebagai berikut:
Pada bagian If requests match..., atur bidang pencocokan menjadi JavaScript Verified, operator pencocokan menjadi equals, dan atur sakelar ke posisi aktif (
).
Pada bagian Then execute..., klik Configure di sebelah kanan Legitimate Bot Management, lalu pilih mesin pencari yang ingin Anda tambahkan ke daftar izin.
JA3 fingerprint
JA3 dan JA4 adalah sidik jari teknis yang digunakan untuk mengidentifikasi klien SSL/TLS. JA3 menganalisis paket Client Hello dalam proses jabat tangan TLS dan menghasilkan nilai hash MD5 sebagai pengenal unik. JA4 merupakan versi peningkatan dari JA3 yang mendukung beberapa protokol dan menggunakan format string modular yang dapat dibaca, sehingga meningkatkan ketahanannya terhadap pemalsuan dan ekstensibilitasnya. Topik ini hanya membahas konfigurasi aturan untuk sidik jari JA3.
Contoh konfigurasi
API sebuah platform e-commerce menyediakan layanan kueri harga produk dan inventaris. Baru-baru ini, ditemukan banyak traffic tidak biasa yang menghabiskan bandwidth. Analisis menunjukkan bahwa penyerang menggunakan crawler Python yang menyamar sebagai browser untuk mengakses API, yang menyebabkan kebocoran data dan penurunan kinerja bisnis. Untuk memblokir traffic ini, konfigurasikan aturan daftar blokir sidik jari JA3 di ESA Professional Mode yang mencocokkan sidik jari klien jahat yang diketahui, seperti Python-requests dan Scrapy.
Pada bagian If requests match..., atur bidang pencocokan menjadi JA3 Fingerprint, operator pencocokan menjadi is in, dan nilai pencocokan menjadi sidik jari JA3 dari klien yang ingin Anda blokir. Dalam skenario ini, klien yang akan diblokir adalah
Python-requestsdanScrapy. Karena sidik jari JA3 berupa nilai hash MD5, masukkan sidik jari setiap klien, bukan nama kliennya.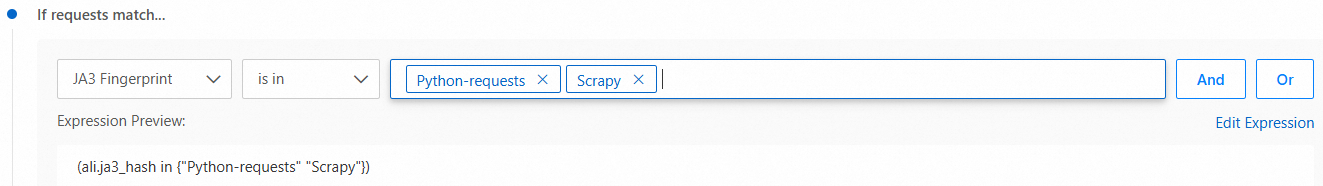
Pada bagian Then execute..., aktifkan sakelar Fake Spider Blocking untuk segera memblokir crawler yang sesuai dengan kondisi tersebut.