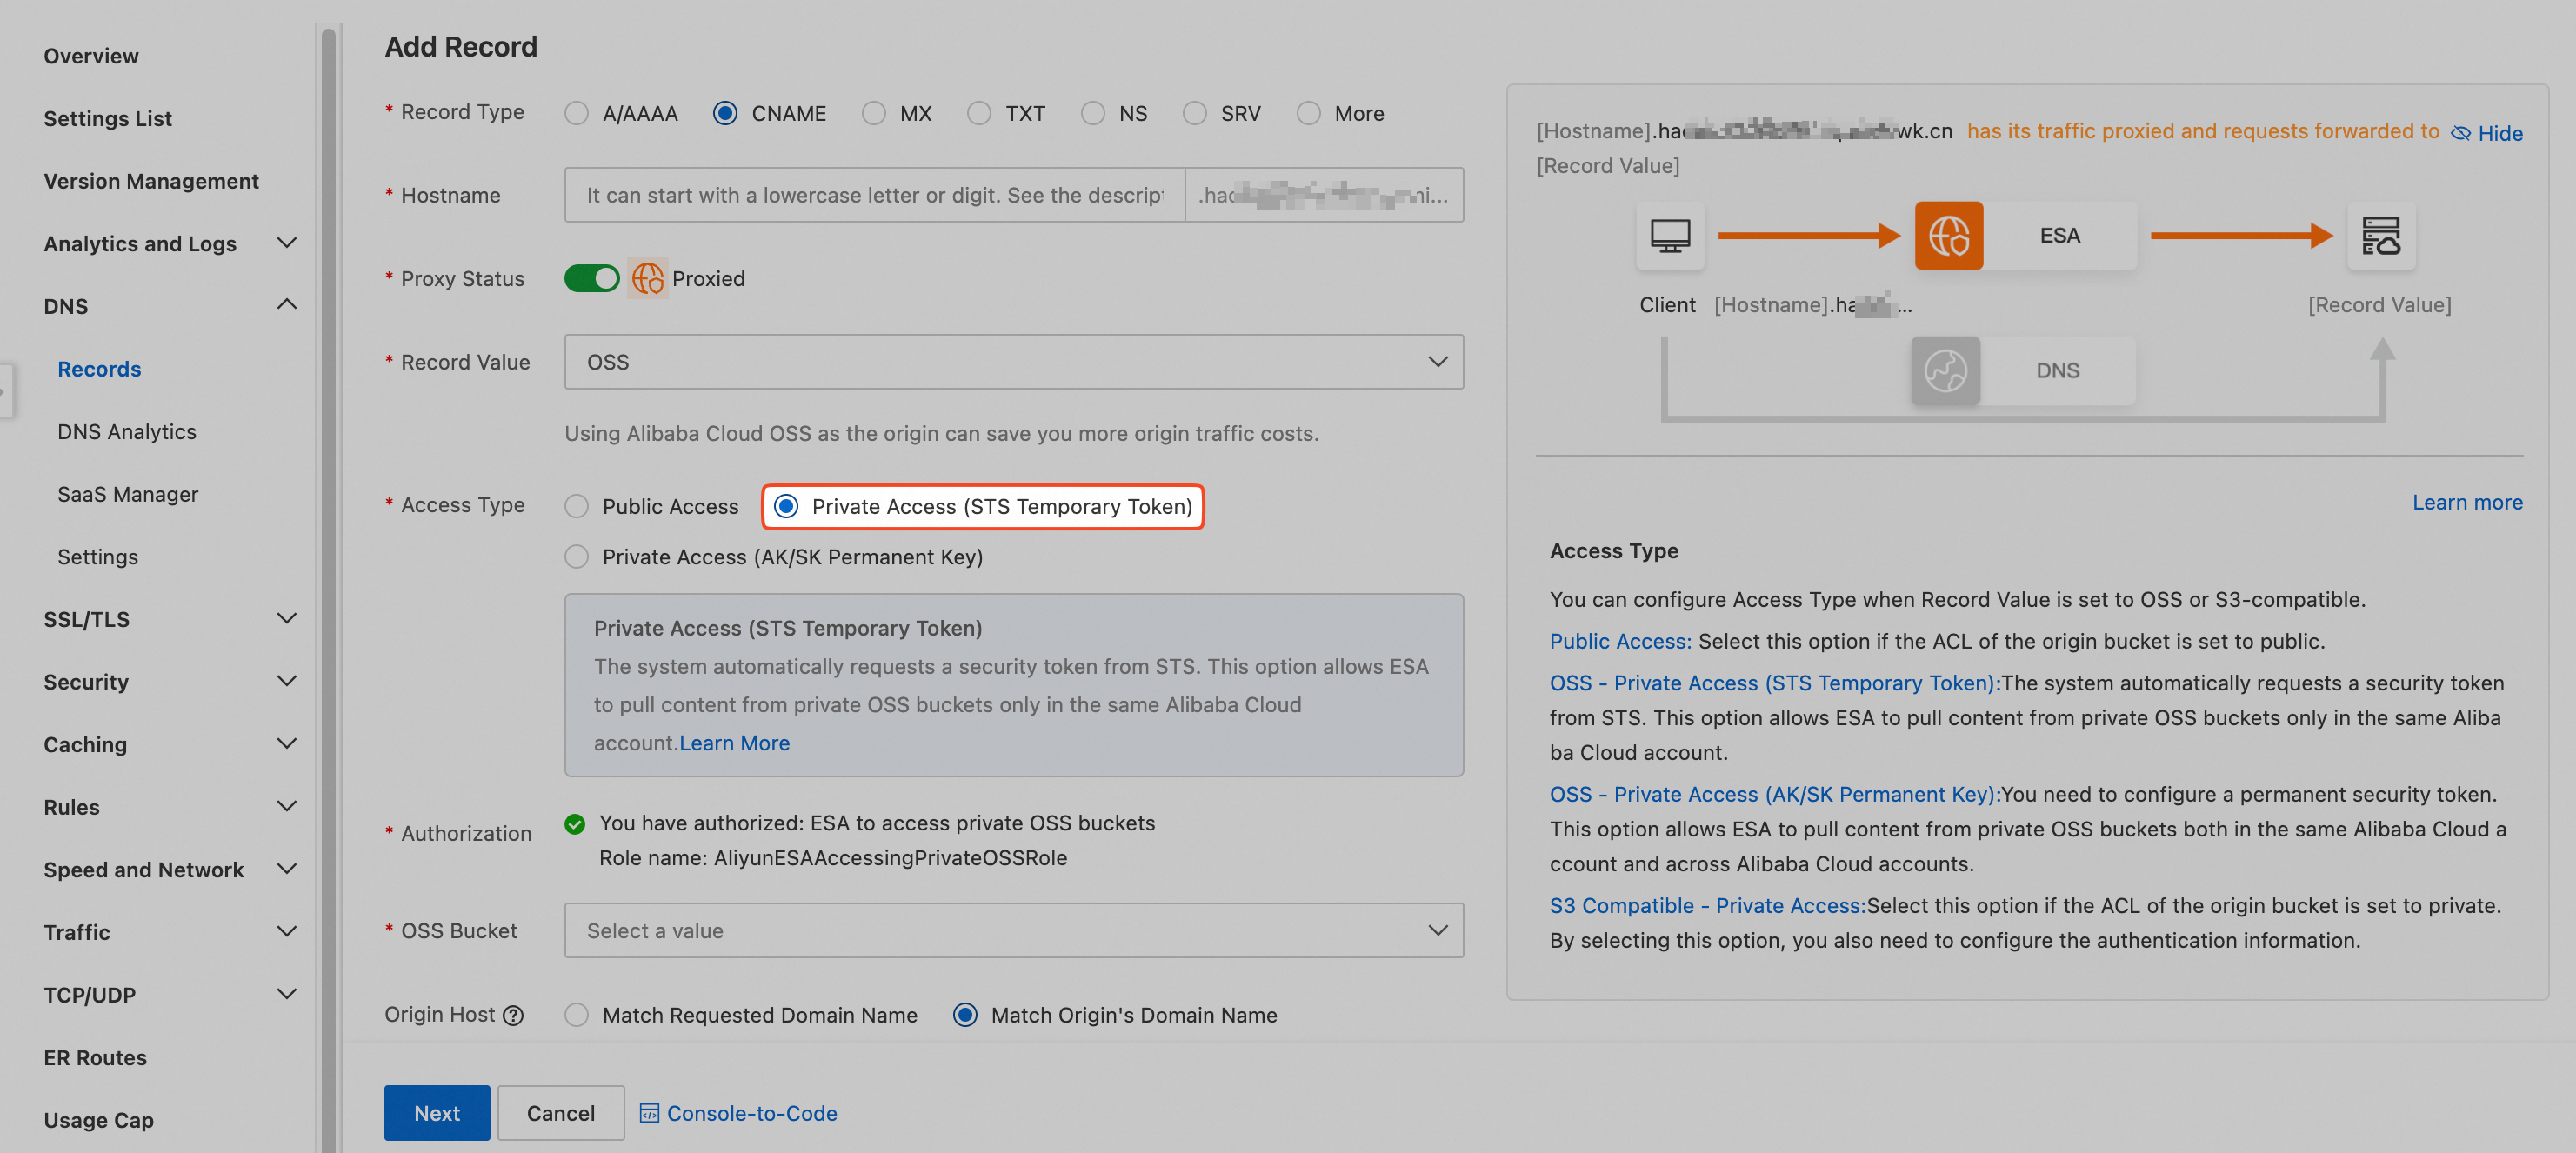
Secara default, ESA hanya dapat menggunakan STS untuk membuat permintaan asal ke bucket OSS pribadi dalam akun Alibaba Cloud yang sama. Untuk mengaktifkan permintaan asal lintas akun ke bucket OSS pribadi menggunakan STS, Anda harus menambahkan secara manual bucket policy di OSS. Ikuti langkah-langkah berikut untuk mengonfigurasi kebijakan tersebut:
Masuk ke akun Alibaba Cloud yang memiliki bucket OSS pribadi tersebut dan buka OSS console.
Pilih Buckets > Bucket target Anda > Permission Control > Bucket Policy. Di bagian Permission Control, pada tab Bucket Policy, klik Authorize.
Untuk Authorized User, pilih Other Accounts, lalu masukkan ID akun Alibaba Cloud atau ARN Pengguna RAM dari akun Alibaba Cloud tempat ESA berada. Format ARN Pengguna RAM adalah
acs:sts::<uid>:*, dengan<uid>sebagai ID akun Alibaba Cloud. Untuk Authorized Operation, pilih Read-Only (excluding ListObject), lalu klik OK.Setelah menambahkan izin tersebut, Anda dapat melihat detail otorisasi pada tab Bucket Policy.
Setelah menambahkan bucket policy di OSS akun Alibaba Cloud lainnya, masuk ke akun Alibaba Cloud tempat ESA berada dan buka Konsol ESA. Saat menambahkan rekaman DNS, pilih Private Access (STS Temporary Token) sebagai tipe pengambilan asal.