Managed rules adalah aturan perlindungan ESA bawaan yang cerdas untuk melindungi dari serangan OWASP dan kerentanan server origin terbaru, termasuk Injeksi SQL, XSS, eksekusi kode, CRLF, remote file inclusion, dan WebShell. Aktifkan perlindungan ini tanpa perlu mengonfigurasi atau memperbarui aturan secara manual.
Aktifkan managed rules
Aktifkan satu set aturan untuk melindungi situs Anda hanya dengan satu klik.
Di konsol ESA, pilih Websites, lalu pada kolom Website, klik situs target.
Pada halaman detail situs, buka Security > WAF > Managed Rules.
Pada tab Managed Rules, di bagian Recommended Ruleset, aktifkan Managed Ruleset untuk melindungi seluruh situs Anda dari serangan web dan kerentanan umum.
Edit set aturan terkelola
Setelah mengaktifkan Recommended Ruleset, Anda dapat mengedit konfigurasinya.
Di Konsol ESA, pilih Websites, lalu pada kolom Website, klik situs target.
Pada halaman detail situs, buka Security > WAF > Managed Rules, lalu klik Edit. Untuk Apply to, pilih All Requests atau Filtered Requests. Aturan kustom mengikuti Rule expression structure.
Pilih tingkat perlindungan dan aksi, lalu klik OK.
Tingkat perlindungan
Deskripsi
Super Strict
Direkomendasikan untuk periode keamanan kritis yang memerlukan nol bypass, seperti acara besar. Mengaktifkan semua aturan perlindungan yang tercantum dalam detail aturan untuk jenis serangan yang dipilih.
Strict
Direkomendasikan untuk bisnis dengan persyaratan perlindungan ketat, seperti yang menangani data finansial, atau saat aturan tingkat Menengah menyebabkan bypass. Mengaktifkan aturan perlindungan pada tingkat Strict dan di bawahnya yang tercantum dalam detail aturan untuk jenis serangan yang dipilih.
Medium (Direkomendasikan)
Tingkat perlindungan default. Mengaktifkan aturan perlindungan pada tingkat Medium dan di bawahnya yang tercantum dalam detail aturan untuk jenis serangan yang dipilih.
Loose
Direkomendasikan untuk kebutuhan perlindungan dasar, atau saat aturan tingkat Medium menyebabkan false positive. Mengaktifkan aturan perlindungan pada tingkat Loose dan di bawahnya yang tercantum dalam detail aturan untuk jenis serangan yang dipilih.
Custom
Gunakan ini jika Anda ingin mengonfigurasi secara manual tingkat perlindungan untuk setiap aturan. Klik Rule details untuk menyesuaikan aturan mana saja yang diaktifkan.
Closed
Tidak direkomendasikan. Gunakan hanya saat terjadi banyak false positive. Menonaktifkan semua aturan perlindungan yang tercantum dalam detail aturan untuk jenis serangan yang dipilih.
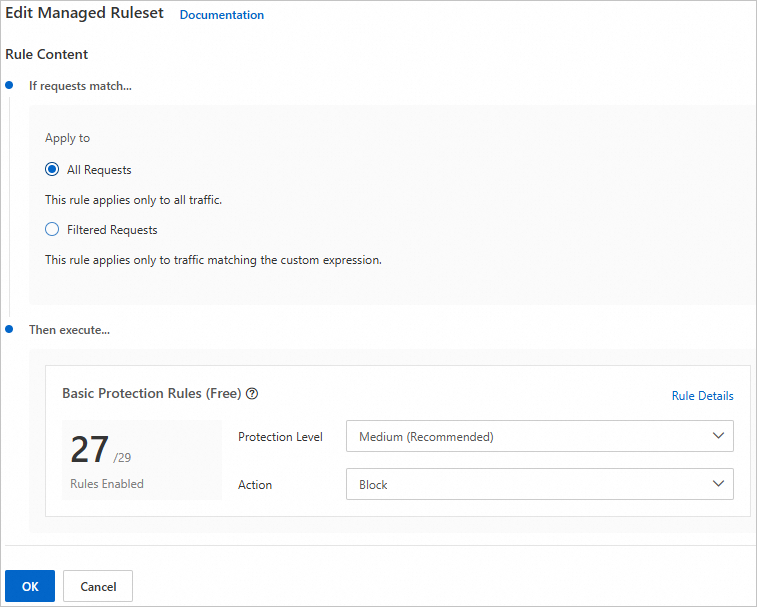
Hapus set aturan terkelola
Setelah mengaktifkan Recommended Ruleset, Anda dapat menonaktifkan atau menghapusnya.
Di Konsol ESA, pilih Websites, lalu pada kolom Website, klik situs target.
Pada halaman detail situs, buka Security > WAF > Managed Rules, lalu klik Delete.
Ketersediaan berdasarkan paket
Paket Entrance hanya mendukung 27 aturan perlindungan dasar default dan tidak mencakup XSS, Injeksi SQL, CSRF, RFI, pelanggaran protokol, WebShell, penelusuran jalur, deserialisasi, atau injeksi ekspresi.
Fitur | Entrance | Pro | Premium | Enterprise |
Managed rules | Mendukung aturan dasar | Mendukung semua aturan | Mendukung semua aturan | Mendukung semua aturan |
Daftar lengkap aturan
Aturan | Deskripsi |
Basic Protection Rules | Melindungi dari kerentanan nol hari dan serangan umum seperti eksploitasi Log4j. |
SQL Injection | Menyisipkan SQL berbahaya ke bidang input untuk menjalankan kueri database yang tidak sah, berpotensi membocorkan, menghapus, atau memodifikasi data. |
Cross-site Scripting | Menyuntikkan skrip berbahaya ke halaman web yang dieksekusi di browser pengguna untuk mencuri cookie atau menyisipkan kode berbahaya. Dikategorikan sebagai reflected, stored, atau DOM-based. |
Code Execution | Menjalankan kode sembarang pada sistem target dengan memanfaatkan kerentanan, mengunggah file berbahaya, atau menyuntikkan kode. |
CRLF Injection | Menyisipkan header tambahan ke respons HTTP dengan memanipulasi struktur respons, berpotensi memungkinkan XSS atau pemisahan respons HTTP. |
Local File Inclusion | Memanfaatkan kerentanan aplikasi untuk memuat file lokal server melalui jalur berbahaya, berpotensi mengungkap informasi sensitif atau memungkinkan eksekusi kode. |
Remote File Inclusion | Memaksa aplikasi menyertakan file berbahaya jarak jauh melalui URL eksternal, berpotensi menyebabkan eksekusi kode. |
WebShell | Backdoor berbasis web yang diunggah ke server yang telah disusupi, memungkinkan penyerang menjalankan perintah dan mengelola file melalui antarmuka web. |
OS Command Injection | Menyematkan perintah OS berbahaya dalam aplikasi untuk dieksekusi di sisi server. |
Expression Injection | Menyematkan ekspresi berbahaya yang dieksekusi server untuk melakukan tindakan yang tidak sah. |
Java Deserialization | Mendeserialisasi objek Java berbahaya untuk menjalankan kode sembarang di server. |
PHP Deserialization | Mendeserialisasi objek PHP berbahaya untuk menjalankan kode sembarang di server. |
SSRF | Menipu server agar membuat permintaan ke sumber daya internal atau eksternal atas nama penyerang. |
Path Traversal | Serangan penelusuran jalur menyuntikkan urutan jalur relatif, seperti |
Arbitrary File Upload | Mengunggah file berbahaya untuk dieksekusi di sisi server. |
.NET Deserialization | Memanfaatkan deserialisasi tidak aman dalam aplikasi .NET untuk menjalankan kode sembarang melalui data serialisasi berbahaya. |
Scanner Behavior | Mengidentifikasi perilaku pemindai aplikasi web yang mencari kerentanan dengan menghasilkan volume permintaan besar. |
Business Logic Flaw | Mendeteksi kerentanan dalam implementasi proses bisnis yang memungkinkan penyerang memanipulasi alur kerja untuk akses tidak sah. Kerentanan ini sering melewati validasi input dan encoding output tradisional. |
Arbitrary File Read | Membaca file sistem sembarang melalui parameter jalur file yang dimanipulasi, berpotensi mengekspos file konfigurasi, kredensial, dan data pribadi. |
Arbitrary File Download | Mengunduh file sistem sembarang, berpotensi mengekspos informasi sensitif atau memungkinkan analisis offline terhadap cadangan sistem. |
XML External Entity (XXE) Injection | Memanfaatkan pemrosesan entitas eksternal oleh parser XML untuk membaca file sistem, melakukan serangan SSRF, atau menyebabkan denial of service. |
Other Rules | Menargetkan serangan kerentanan terhadap sistem backend tertentu. |