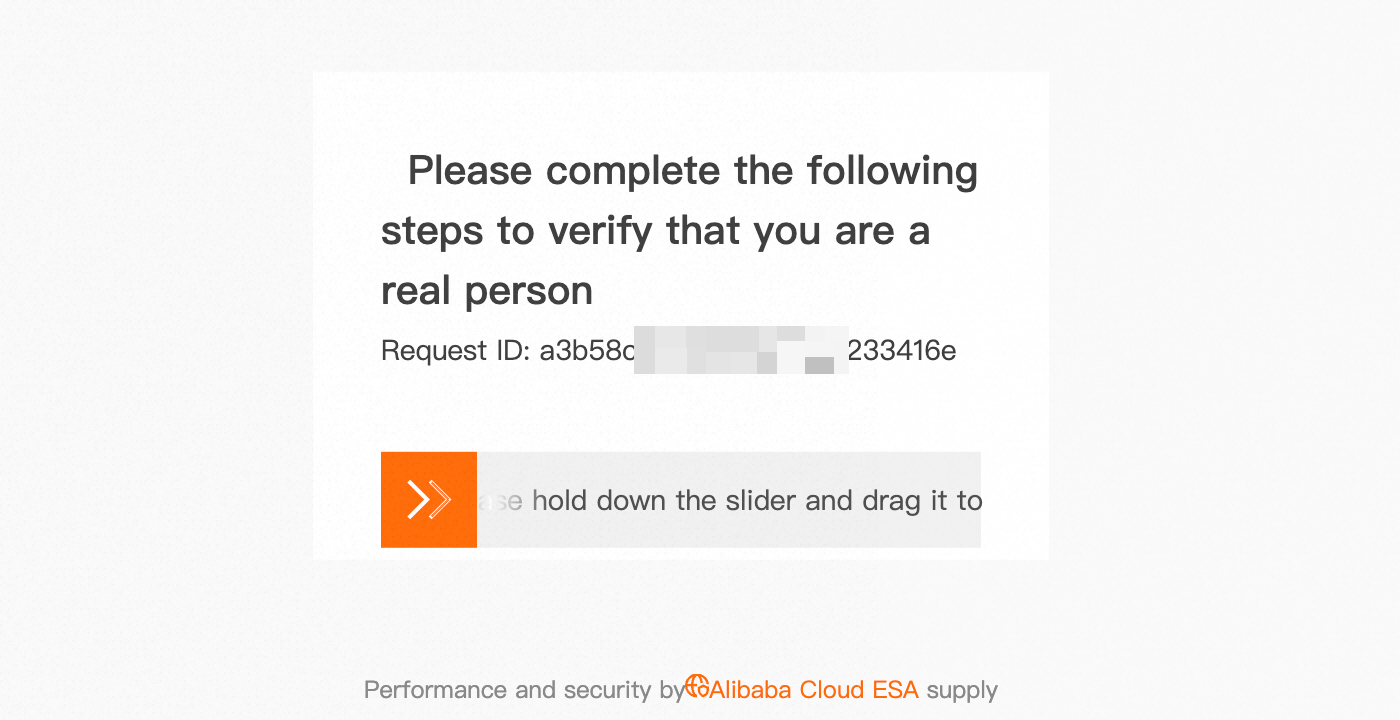
Aturan pembatasan laju mengontrol laju permintaan masuk yang memenuhi kondisi tertentu. Jika klien melebihi ambang batas permintaan yang dikonfigurasi, pembatasan laju menerapkan aksi seperti verifikasi slider CAPTCHA atau pendaftaran IP ke daftar hitam sementara.
Cara kerja rate limiting
Pembatasan laju mengidentifikasi dan meredam serangan distributed denial-of-service (DDoS) serta serangan banjir HTTP dengan memantau laju permintaan. Anda dapat mengonfigurasi ambang batas queries per second (QPS) dan kondisi pencocokan berdasarkan dimensi seperti alamat IP klien dan user agent. Ketika ambang batas terlampaui, pembatasan laju memicu aksi yang telah ditentukan secara real time. Aksi yang tersedia mencakup pengamatan, verifikasi slider CAPTCHA, dan pemblokiran selama 10 detik hingga 24 jam.
Ketersediaan berdasarkan paket
Item | Entrance | Pro | Enterprise | |
Rate limiting rules | 1 | 2 | 5 | 10 |
Buat aturan rate limiting
Contoh berikut memandu Anda melalui setiap bidang konfigurasi dan membantu Anda mengonfigurasi aturan pembatasan laju untuk bisnis Anda.
Skenario contoh: Sejumlah besar permintaan memiliki host www.example.com atau image.example.com, dan 20 permintaan dari alamat IP klien yang sama tiba dalam waktu 10 detik. Untuk jenis permintaan ini, verifikasi slider CAPTCHA dijalankan selama 5 menit. Hanya permintaan yang lolos verifikasi slider CAPTCHA yang menerima respons normal. Semua permintaan lainnya diblokir.
Prosedur
Di Konsol ESA, pilih Websites, lalu pada kolom Website, klik situs target.
Di panel navigasi kiri, pilih .
Pada halaman WAF, pilih tab Rate Limiting Rules, klik Create Rule, lalu masukkan informasi aturan sesuai petunjuk di layar.
Masukkan Rule Name.
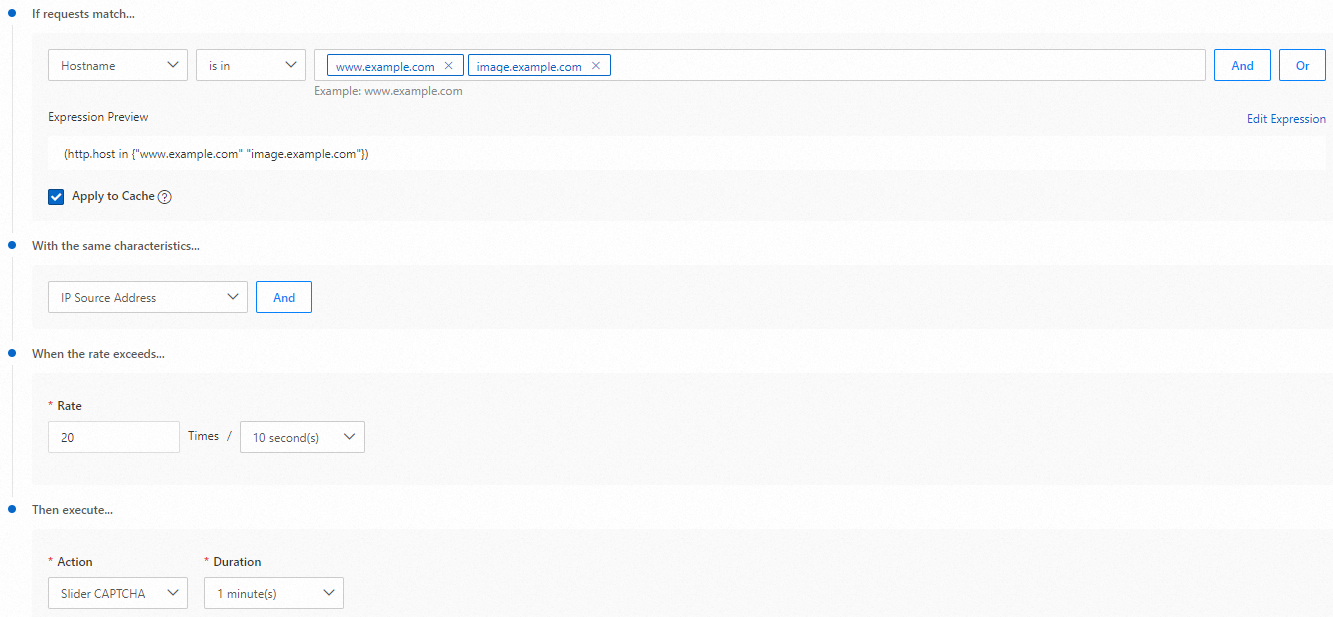
Konfigurasikan If requests match... untuk menyaring permintaan pengguna yang memenuhi ekspresi aturan. Untuk bidang pencocokan permintaan, lihat Match fields. Pada contoh ini, pilih Hostname sebagai tipe pencocokan, pilih is in sebagai operator pencocokan, lalu masukkan
www.example.comdanimage.example.compada bidang nilai pencocokan.Konfigurasikan Apply to Cache. Pembatasan laju mengurangi jumlah permintaan dari klien dengan karakteristik yang sama, sehingga meringankan beban pada server asal Anda. Namun, permintaan yang mengenai cache dilayani langsung oleh ESA dan tidak mencapai server asal Anda. Jika Anda tidak ingin pembatasan laju diterapkan pada permintaan yang di-cache, kosongkan kotak centang ini.
Konfigurasikan With the same characteristics... untuk menyaring kembali permintaan yang memenuhi ekspresi aturan.
Konfigurasikan When the rate exceeds... untuk menetapkan jumlah maksimum kali objek statistik dapat memenuhi kondisi dalam periode statistik.
Jika aksi diatur ke Apply to Matched Requests, durasi aksi akan sama dengan periode statistik.
WAF menghitung permintaan setelah respons terhadap permintaan tersebut selesai. Jika lalu lintas Anda berisi banyak permintaan file besar, waktu unduh yang lama akan menunda saat pemblokiran benar-benar dimulai.
Konfigurasikan Then execute... untuk memilih aksi yang akan dijalankan ketika laju permintaan mencapai batas. Anda dapat menerapkan aksi hanya pada permintaan yang melebihi batas, atau pada semua permintaan yang sesuai karakteristik setelah batas terlampaui. Untuk informasi lebih lanjut tentang aksi, lihat Actions.
Klik OK.
Hasil yang diharapkan
Semua permintaan klien yang host-nya adalah www.example.com atau image.example.com, termasuk permintaan yang mengenai cache dan semua permintaan back-to-origin, dihitung berdasarkan alamat IP sumber permintaan. Jika lebih dari 20 permintaan tiba dalam waktu 10 detik, verifikasi slider CAPTCHA dijalankan pada semua permintaan tersebut selama 5 menit.