DCDN mendukung server asal berbasis OSS, berbasis IP, dan berbasis nama domain. Anda dapat mengonfigurasi beberapa alamat asal untuk setiap jenis serta mengatur prioritas dan bobot guna mengaktifkan load balancing dan failover.
Sebelum memulai
Anda bertanggung jawab atas biaya transfer data atau bandwidth yang dikeluarkan oleh server asal selama pengambilan asal. Misalnya, Anda dikenai biaya untuk traffic dan bandwidth dari pusat data Anda sendiri, atau biaya transfer data dari bucket OSS.
DCDN mendukung failover antara server asal utama dan sekunder. Saat beberapa server asal dikonfigurasi, DCDN pertama kali mencoba pengambilan asal dari server dengan Priority diatur ke Primary. Jika server asal utama gagal dalam tiga pemeriksaan kesehatan berturut-turut, DCDN melakukan failover ke server dengan Priority diatur ke Secondary. Jika server asal utama lulus pemeriksaan kesehatan berikutnya, DCDN menandainya sebagai tersedia dan memulihkan status utamanya. Jika semua server asal memiliki prioritas yang sama, DCDN menggunakan penjadwalan round-robin untuk pengambilan asal.
CatatanPemeriksaan kesehatan: DCDN melakukan pemeriksaan kesehatan aktif Lapisan 4 dengan probing port 80, port 443, atau port kustom apa pun yang telah Anda konfigurasi pada server asal. DCDN mengirim probe setiap 2,5 detik dan menandai server asal sebagai tidak tersedia setelah tiga probe gagal berturut-turut.
Tambah atau ubah server asal
-
Masuk ke DCDN console.
-
Di panel navigasi sebelah kiri, klik Domain Names.
-
Pada halaman Domain Names, temukan nama domain yang ingin Anda kelola dan klik Configure di kolom Actions.
Pada tab Basic Settings, temukan bagian Origin Information.
Di bagian Origin Information, tambahkan server asal baru atau ubah yang sudah ada.
Untuk menambahkan server asal, klik Add Origin Server.
Untuk mengubah server asal yang sudah ada, temukan di daftar dan klik Modify di kolom Actions.
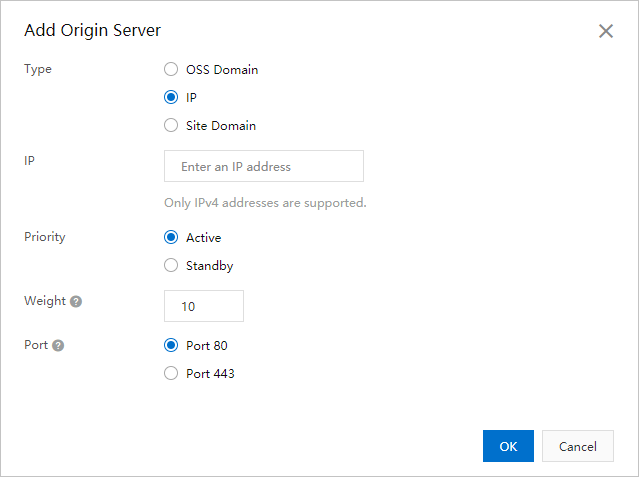
Parameter
Deskripsi
Type
Pilih jenis server asal dan masukkan alamatnya (maksimal 67 karakter). Anda dapat menambahkan hingga 20 server asal per nama domain.
Priority
Anda dapat mengonfigurasi origin utama dan sekunder. Saat permintaan pengguna memicu pengambilan asal, Alibaba Cloud CDN pertama kali mencoba origin utama. Jika origin utama gagal (koneksi TCP antara node CDN dan origin gagal), sistem akan beralih ke origin sekunder. Nilai prioritas berkisar dari 0 hingga 127. Semakin kecil angkanya, semakin tinggi prioritasnya. Prioritas default untuk origin utama adalah 20; untuk origin sekunder, nilainya 30. Untuk mengonfigurasi nilai prioritas selain default, ajukan tiket.
Contoh: Jika Anda memiliki dua origin, A dan B, dengan origin A diatur sebagai utama dan origin B sebagai cadangan, permintaan pengguna yang melakukan pengambilan asal melalui Alibaba Cloud CDN akan diarahkan ke origin A terlebih dahulu. Jika origin A gagal (koneksi TCP antara node CDN dan origin gagal), permintaan akan dialihkan ke origin B. Saat origin A pulih, traffic akan beralih kembali dari origin B ke origin A.
Weight
Saat beberapa origin memiliki prioritas yang sama, Alibaba Cloud CDN mendistribusikan permintaan pengguna ke berbagai origin secara proporsional berdasarkan bobotnya, sehingga memungkinkan weighted load balancing. Atur bobot sesuai kebutuhan bisnis Anda.
Rentang: 1–100. Nilai yang lebih tinggi berarti pangsa permintaan yang lebih besar.
Nilai default: 10.
Contoh: Origin A dan B keduanya memiliki prioritas utama. A memiliki bobot 80; B memiliki bobot 20. Permintaan didistribusikan dengan rasio 8:2 antara A dan B.
Catatan-
Routing berbasis bobot hanya berlaku untuk konten statis secara default. Untuk menerapkannya pada konten dinamis, aktifkan dynamic load balancing. Konfigurasi routing back-to-origin untuk mengambil konten dinamis.
-
Distribusi permintaan aktual mungkin tidak sesuai dengan bobot yang dikonfigurasi dalam beberapa kasus:
-
QPS back-to-origin yang rendah (misalnya, kurang dari 10 QPS) dapat menyebabkan distribusi tidak merata.
-
Jika permintaan berasal dari satu atau beberapa alamat IP saja, DCDN mengarahkannya ke node yang sama dan mungkin mengarahkan sebagian besar permintaan ke satu server asal karena koneksi TCP persisten.
Untuk memverifikasi distribusi bobot, gunakan tool pemantauan pihak ketiga dengan klien probe dari berbagai lokasi dan ISP.
-
Port
Pilih port yang didukung oleh server asal Anda.
-
Port 80: DCDN mengambil konten dari server asal melalui port 80.
-
Port 443: DCDN mengambil konten dari server asal melalui port 443. Server asal harus mendukung HTTPS.
CatatanDCDN hanya mendukung port 80 dan 443 secara default. Untuk menggunakan port kustom, ajukan tiket.
Klik OK.
Status server asal
DCDN secara otomatis melakukan probing terhadap server asal Anda dan menampilkan status kesehatan untuk membantu Anda mengidentifikasi masalah dengan cepat. Node DCDN memeriksa konektivitas dengan membuat koneksi TCP dan menganggap kegagalan koneksi sebagai anomali. Setelah mengonfigurasi server asal, Anda dapat melihat Origin Server Status di daftar server asal.
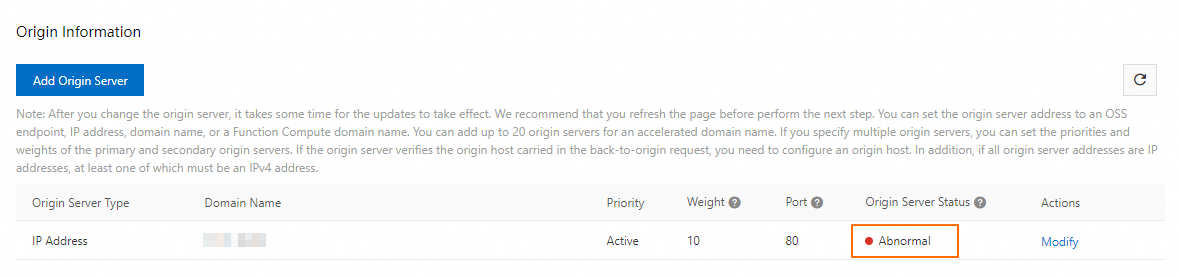
Tabel berikut menjelaskan setiap status.
Status | Deskripsi |
Healthy | Tidak ditemukan masalah. Origin berbasis IP dengan beberapa port dianggap sehat jika minimal satu port dapat dijangkau. Origin berbasis nama domain dianggap sehat jika lebih dari 80% alamat IP hasil resolusi dapat dijangkau. |
Partially Healthy | Mungkin terdapat beberapa masalah. Skor kesehatan di bawah 80%. Periksa apakah server asal Anda beroperasi secara normal. |
Abnormal | Server asal berada dalam risiko tinggi. Skor kesehatan di bawah 20%. Segera periksa server asal dan layanan online Anda. |
Unknown | Server asal baru saja ditambahkan atau diubah, dan belum tersedia data probe. Anda dapat menunggu beberapa menit lalu refresh halaman. |
Status kesehatan hanya bersifat referensi dan kadang-kadang mungkin tidak akurat. Gunakan kinerja aktual layanan Anda sebagai verifikasi akhir.
Retry pengambilan asal, timeout pengambilan asal, dan origin probing
Urutan retry pengambilan asal:
Alamat server asal di-retry berdasarkan urutan prioritas, dari yang tertinggi ke terendah.
Jika beberapa alamat server asal memiliki prioritas yang sama, node melakukan retry sesuai bobot yang dikonfigurasi.
Granularitas retry pengambilan asal:
Retry dilakukan pada level alamat IP. Jika server asal ditentukan dengan nama domain, sistem melakukan retry terhadap semua alamat IP hasil resolusi domain tersebut. Node hanya mencoba menghubungkan ke server asal lain yang tersedia jika koneksi ke semua alamat IP untuk server asal saat ini gagal.
Selama retry, sistem secara otomatis memfilter server asal yang tidak tersedia yang terdaftar di dead table.
Kode status untuk retry pengambilan asal:
Node atau DCDN memicu retry pengambilan asal saat menerima kode status 5xx dari server asal.
Timeout pengambilan asal: Jika server asal secara proaktif mengembalikan kode status retry, node DCDN melakukan retry segera setelah menerima kode status tersebut. Jika server asal tidak mengembalikan kode status retry, node DCDN melakukan retry setelah periode timeout pengambilan asal tercapai.
Timeout koneksi TCP: 10 detik.
Origin write timeout: 30 detik secara default (timeout untuk menulis konten ke server asal setelah koneksi terbentuk).
Origin read timeout: 30 detik secara default (timeout bagi node atau DCDN untuk menerima respons lengkap dari server asal setelah koneksi terbentuk).
Anda dapat menyesuaikan origin write timeout dan origin read timeout dengan mengonfigurasi timeout permintaan HTTP pengambilan asal.
Logika origin probing:
Kegagalan koneksi TCP: Jika koneksi TCP antara node atau DCDN dan alamat IP server asal gagal dua kali berturut-turut (misalnya, pembentukan koneksi gagal atau koneksi timeout), node atau DCDN menghapus alamat IP tersebut dari daftar server asal yang tersedia dan menambahkannya ke dead table. Hal ini mencegah permintaan berikutnya dikirim ke alamat IP tersebut. Node atau DCDN kemudian melakukan probing terhadap alamat IP tersebut setiap 5 detik dengan mencoba membentuk koneksi TCP. Jika probing berhasil, node memulihkan alamat IP tersebut ke daftar server asal yang tersedia.
Koneksi TCP normal: Jika koneksi TCP Lapisan 4 antara node atau DCDN dan alamat IP server asal stabil, tetapi node menerima kode status yang memicu retry (seperti error 5xx), node memicu retry pengambilan asal. Namun, alamat IP server asal tetap berada di daftar server yang tersedia, dan permintaan berikutnya mungkin dikirim ke sana berdasarkan bobotnya. Secara default, kegagalan permintaan HTTP Lapisan 7 tidak memblokir alamat IP server asal. Untuk memblokir alamat IP server asal dalam kasus kegagalan permintaan HTTP Lapisan 7, ajukan tiket untuk mengaktifkan fitur ini.
Dokumen terkait
Untuk informasi lebih lanjut tentang server asal, lihat Origin server.
Jika Anda menggunakan beberapa server asal, konfigurasikan host asal untuk mengarahkan permintaan ke backend yang berbeda. Untuk informasi lebih lanjut, lihat Konfigurasi host asal default.
Untuk menyesuaikan protokol (HTTP atau HTTPS) untuk pengambilan asal, lihat Konfigurasi kebijakan protokol untuk pengambilan asal.
Jika website Anda menyajikan konten dinamis, aktifkan akselerasi dinamis DCDN agar DCDN mengambil konten dinamis melalui rute optimal sekaligus mempercepat konten statis dari cache edge. Untuk informasi lebih lanjut, lihat Ikhtisar aturan untuk akselerasi konten dinamis dan statis.
Konfigurasikan aturan TTL cache untuk konten statis guna memaksimalkan efisiensi caching dan mengurangi permintaan ke server asal Anda. Untuk informasi lebih lanjut, lihat Konfigurasi cache TTL.
Jika Anda menggunakan bucket OSS Alibaba Cloud pribadi sebagai server asal, Anda harus memberikan otorisasi kepada DCDN untuk mengambil konten darinya. Untuk informasi lebih lanjut, lihat Izinkan pengambilan asal dari bucket OSS pribadi.
Jika server asal Anda menggunakan satu IP untuk beberapa domain dan protokol pengambilan asal adalah HTTPS, Anda harus mengonfigurasi origin SNI. Untuk informasi lebih lanjut, lihat Konfigurasi origin SNI.