Siapkan fitur keamanan data baru di DataWorks dengan memilih tipe manajemen data sensitif, mengonfigurasi task identifikasi, serta mengaktifkan aturan penyembunyian dan deteksi risiko.
Batasan
-
Pengguna yang berlaku: Fitur ini tersedia pada edisi DataWorks Standard, Professional, dan Enterprise untuk pengguna yang telah mengaktifkan fitur keamanan data baru di Security Center.
-
Wilayah yang didukung: Tiongkok (Hangzhou), Tiongkok (Shanghai), Tiongkok (Beijing), Tiongkok (Zhangjiakou), Tiongkok (Ulanqab), Tiongkok (Shenzhen), Tiongkok (Chengdu), Tiongkok (Hong Kong), Jepang (Tokyo), Singapura, dan Indonesia (Jakarta).
-
Mesin komputasi yang didukung: MaxCompute dan Hologres.
Prasyarat
-
Belum ada tipe manajemen data sensitif yang dipilih untuk tenant DataWorks Anda.
-
Akun Alibaba Cloud atau RAM user yang Anda gunakan harus memenuhi salah satu kondisi berikut:
-
Akun Alibaba Cloud atau Pengguna RAM telah dikaitkan dengan kebijakan AliyunDataWorksFullAccess.
-
Akun Alibaba Cloud atau RAM user tersebut diberi role administrator keamanan tenant DataWorks.
-
Akun Alibaba Cloud atau RAM user tersebut diberi role administrator tenant DataWorks.
-
Pilih Perlindungan Data Sensitif
Login ke Konsol DataWorks. Di wilayah target, klik di panel navigasi sebelah kiri. Pada halaman yang muncul, klik Go to Security Center.
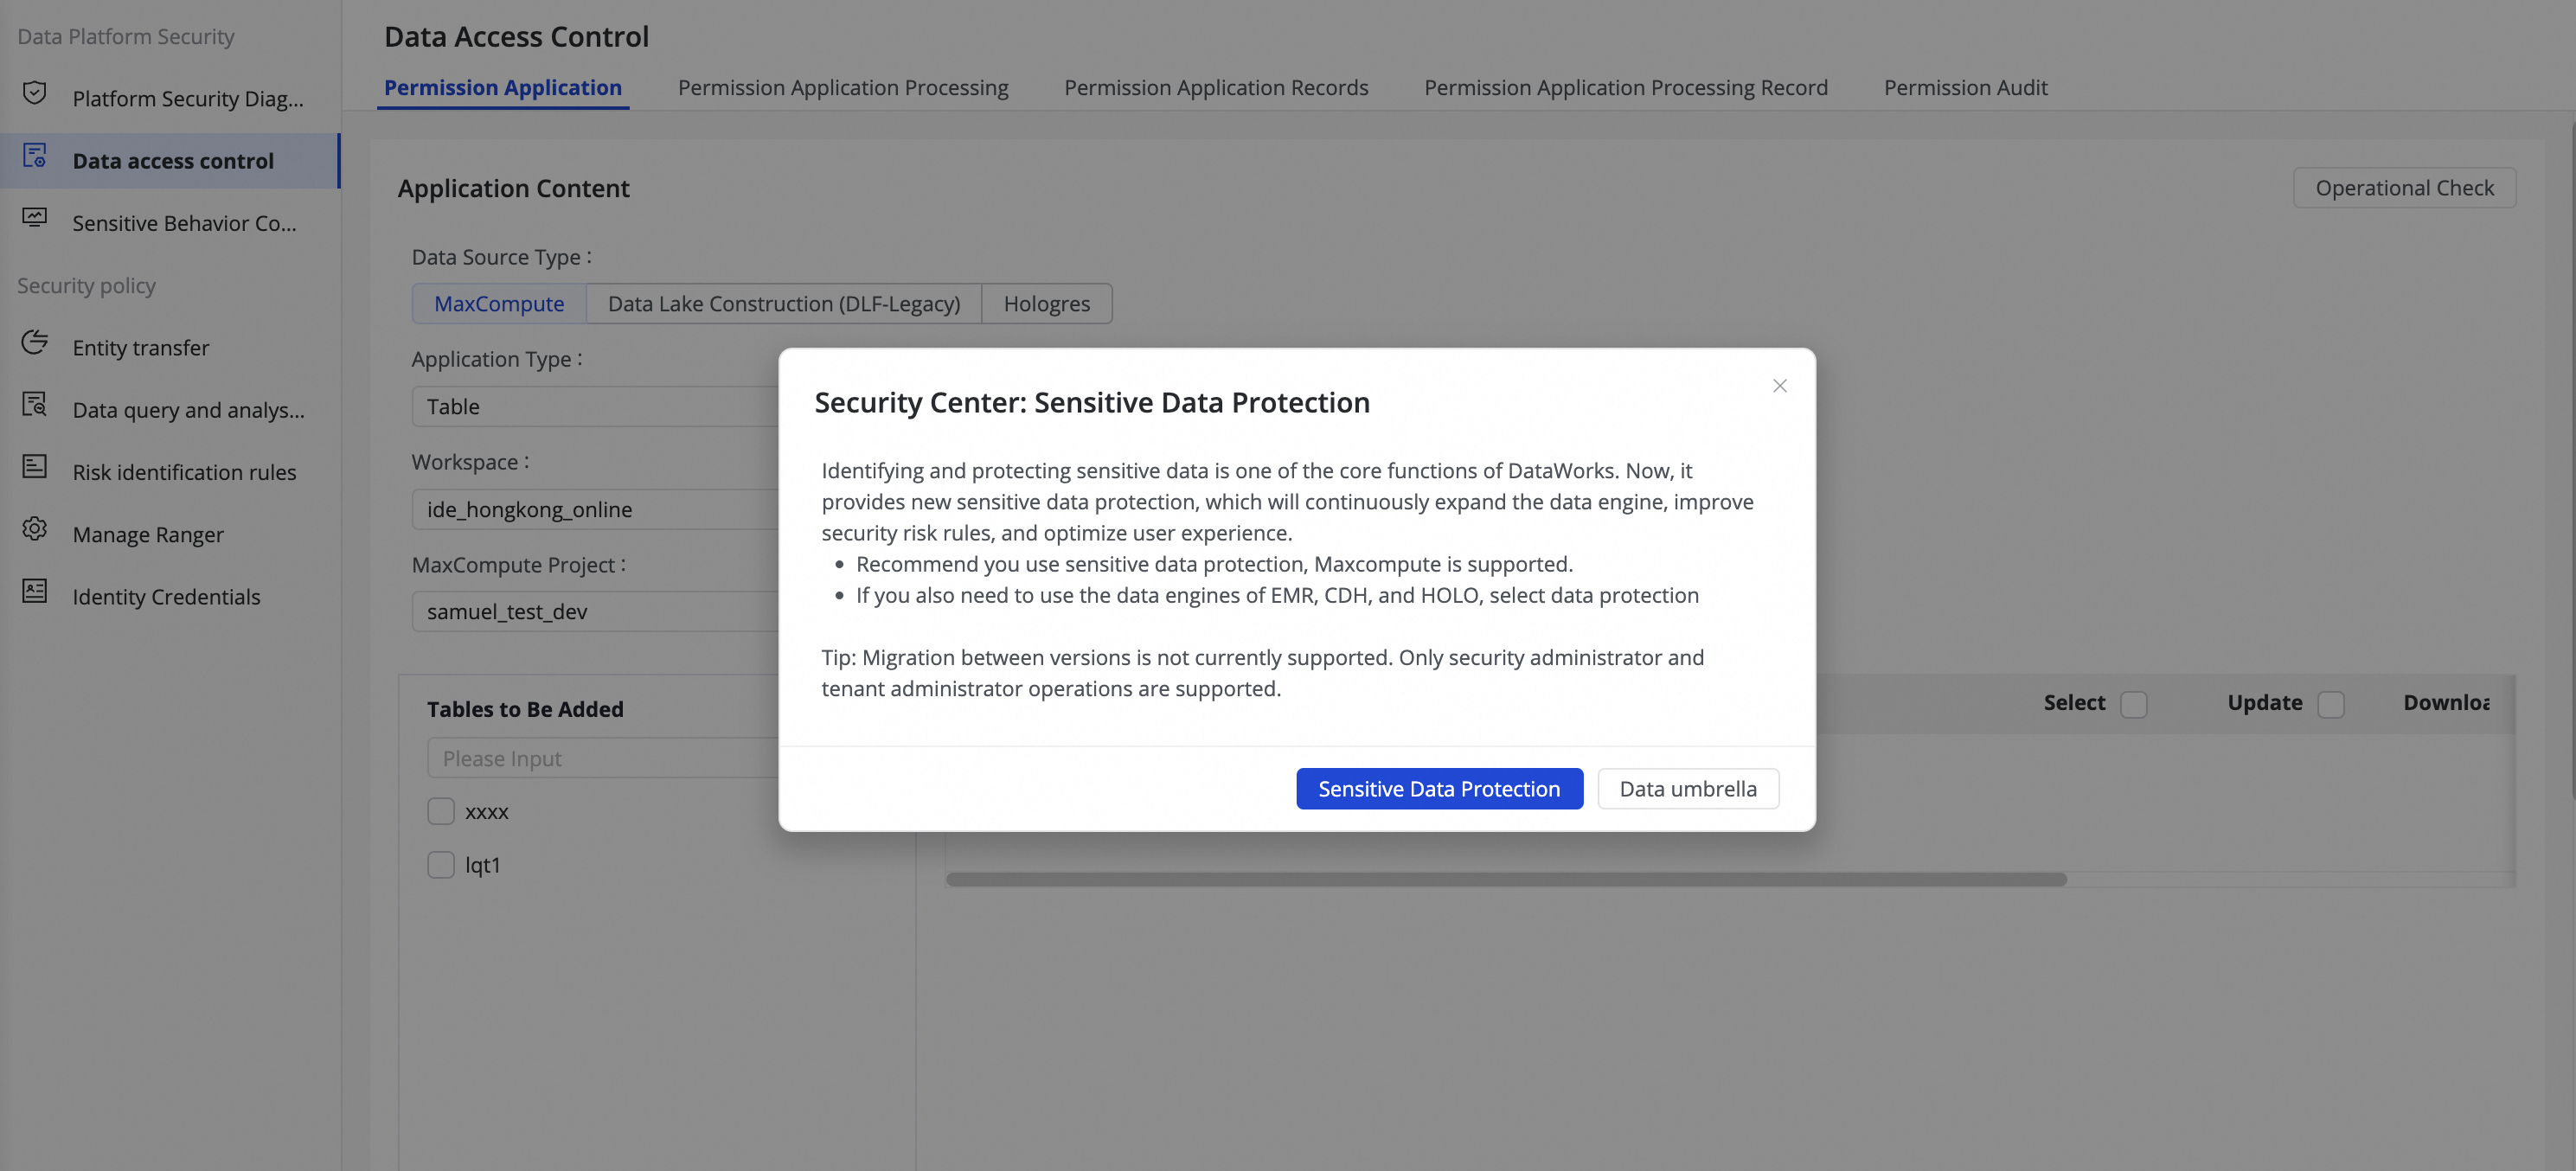
Pada kotak dialog yang muncul, pilih Sensitive Data Protection sebagai tipe Security Center. Anda kemudian akan diarahkan ke halaman .
Pemilihan ini hanya dilakukan sekali saat kunjungan pertama dan tidak dapat diubah nanti.
Konfigurasi Task Identifikasi Data
-
Select an industry Template.
Klik Preview untuk melihat detail klasifikasi dan kategorisasi data pada templat tersebut. Pilih templat yang paling sesuai, lalu klik Next step.
Catatan-
Templat industri tidak dapat diubah setelah dipilih.
-
Berdasarkan templat yang dipilih, Anda dapat menambahkan tipe data sensitif, menyesuaikan klasifikasi dan kategorisasi data, serta menonaktifkan tipe yang tidak relevan.
-
-
Configure Identification Tasks.
Buat task satu kali yang menggunakan akun tertentu untuk melakukan pengambilan sampel dan mengidentifikasi data dalam proyek tertentu, lalu evaluasi hasil klasifikasi dan kategorisasi untuk setiap bidang.
Parameter
Deskripsi
Task Name
Nama task tersebut.
Task Type
Panduan penyiapan ini hanya mendukung Single Task.
Setelah menyelesaikan panduan penyiapan, Anda dapat membuat task periodik di halaman Data Classification and Categorization.
Identification range
Cakupan data untuk task identifikasi. Cakupan minimum adalah satu tabel.
Sampling quantity
Jumlah baris data yang diambil sebagai sampel dari setiap kolom selama task identifikasi.
Ukuran sampel yang lebih besar menghasilkan akurasi identifikasi yang lebih tinggi tetapi memperpanjang durasi task. Ukuran sampel maksimum adalah 200.
Data sampling using
DataWorks menggunakan akun ini untuk mengakses data dalam task identifikasi. Jika akun tidak memiliki izin yang diperlukan, pengambilan sampel dan identifikasi data akan gagal.
CatatanPastikan akun yang Anda tentukan memiliki izin untuk mengakses nama tabel, nama kolom, komentar kolom, dan data kolom dalam cakupan identifikasi yang ditentukan.
Setelah mengonfigurasi parameter, klik Next step untuk mengonfigurasi Set desensitization rules.
-
Set desensitization rules.
Setelah aturan penyembunyian berlaku, pengguna hanya melihat data yang disembunyikan saat mengakses data sensitif dari Data Studio, DataAnalysis, atau Data Map di DataWorks.
-
Berdasarkan templat industri yang dipilih, DataWorks secara default mengaktifkan aturan penyembunyian untuk beberapa tipe data. Anda dapat mengubah aturan ini di halaman .
-
Kebijakan penyembunyian DataWorks mendukung daftar putih. Pengguna dalam daftar putih dapat melihat data asli saat mengakses data sensitif. Anda dapat mengonfigurasi daftar putih di halaman .
Parameter
Deskripsi
Desensitization Policy Name
Nama kebijakan tersebut.
Effective user range
Pengguna yang terkena dampak kebijakan penyembunyian. Baik RAM user maupun RAM role didukung.
Jika RAM user atau RAM role berada dalam daftar putih kebijakan penyembunyian, daftar putih tersebut memiliki prioritas lebih tinggi.
Effective Project Scope
Proyek yang terkena dampak kebijakan ini.
Effective workspace
Ruang kerja DataWorks yang terkena dampak kebijakan ini untuk task di Data Studio dan DataAnalysis.
Catatan-
Data Studio dan DataAnalysis: Kebijakan penyembunyian hanya berlaku jika ketiga kondisi (Effective user range, Effective Project Scope, dan Effective workspace) terpenuhi.
-
Data Map: Kebijakan penyembunyian hanya berlaku jika dua kondisi (Effective user range dan Effective Project Scope) terpenuhi.
Setelah mengonfigurasi aturan penyembunyian, klik Next untuk menuju halaman Configure Risk Detection Rules.
-
-
Set up risk detection rules.
DataWorks mendeteksi risiko keamanan berdasarkan perilaku akses data pengguna. Aktifkan aturan deteksi di sini, atau sesuaikan nanti di halaman . Setelah mengonfigurasi aturan deteksi risiko, klik Commit untuk memulai dan menginisialisasi task identifikasi data.
CatatanSetelah Anda mengirimkan task, DataWorks mulai menginisialisasi fitur keamanan data. Proses ini memerlukan waktu 1 hingga 3 menit.
Sebelum mengklik Submit, Anda dapat membatalkan konfigurasi kapan saja. Jika Anda membatalkan konfigurasi, Anda harus memulai dari awal lagi. Setelah mengklik Submit, task awal ini langsung dijalankan dan tidak dapat dibatalkan.