Hubungkan pusat data lokal Anda langsung ke router transit agar dapat berkomunikasi dengan jaringan lain yang terhubung, seperti VPC di wilayah yang sama atau berbeda serta pusat data lainnya.
Mulai 26 November 2024, koneksi IPsec-VPN yang baru dibuat menggunakan mode dual-tunnel secara default. Jika salah satu tunnel gagal, lalu lintas secara otomatis dialihkan melalui tunnel lainnya untuk memastikan ketersediaan tinggi. Untuk informasi lebih lanjut tentang mode dual-tunnel, lihat dokumentasi VPN Gateway: Asosiasikan dengan router transit.
Batasan
Hanya router transit edisi perusahaan yang mendukung koneksi VPN.
Saat ini, hanya koneksi IPsec di wilayah tertentu yang dapat dihubungkan ke instans router transit. Untuk informasi lebih lanjut mengenai wilayah yang didukung, lihat Wilayah dan zona yang didukung.
Setelah Anda membuat koneksi VPN, sistem secara otomatis menambahkan kebijakan perutean ke semua tabel rute router transit dalam arah Export from Regional Gateway. Kebijakan ini memiliki Policy Priority sebesar 5000 dan Policy Action berupa Deny. Kebijakan rute ini menolak komunikasi antar koneksi VPN, koneksi Virtual Border Router (VBR), dan koneksi Cloud Connect Network (CCN).
Jika pusat data lokal Anda sudah terhubung ke router transit melalui koneksi IPsec-VPN dan VPC, load balancing tidak didukung jika Anda juga menambahkan koneksi VPN langsung antara pusat data yang sama dan router transit.
Tabel berikut menjelaskan kuota sumber daya.
Resource
Kuota default
Permintaan peningkatan kuota
Jumlah koneksi VPN per router transit
50
Anda dapat meminta peningkatan kuota dengan salah satu metode berikut:
Pada halaman Quotas, ajukan permintaan peningkatan kuota. Untuk informasi lebih lanjut, lihat Tingkatkan kuota CEN.
Di Quota Center, ajukan permintaan peningkatan kuota. Untuk informasi lebih lanjut, lihat Buat aplikasi peningkatan kuota.
Jumlah koneksi VPN yang mendukung Equal-Cost Multipath (ECMP) routing per router transit
32
Tidak dapat diubah
Jumlah router transit yang dapat dihubungkan ke koneksi IPsec
1
Tidak dapat diubah
Penagihan
Koneksi VPN dapat dikenai biaya untuk koneksi router transit dan biaya penerusan data, biaya instans koneksi IPsec, serta biaya transfer data. Item yang dapat ditagih bervariasi tergantung pada jenis jaringan koneksi IPsec.
Aturan penagihan untuk koneksi VPN melalui internet
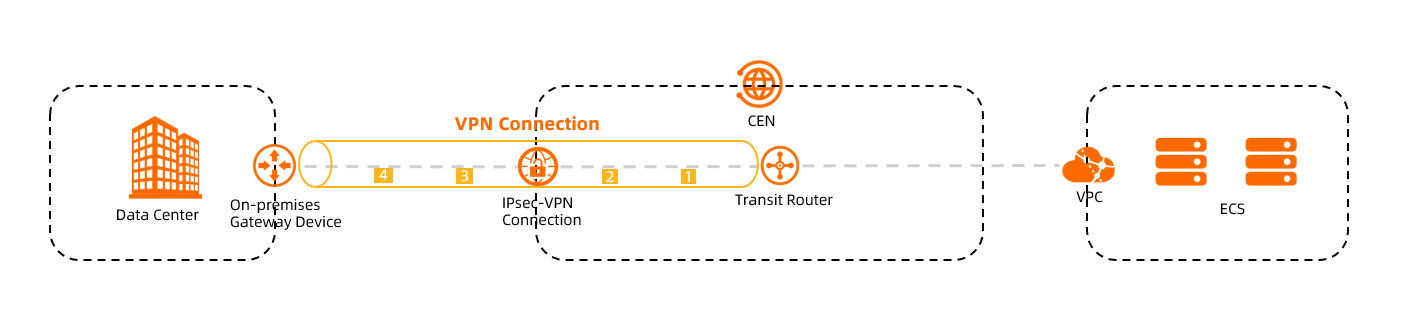
No. | Billable item | Description | Related documentation |
① | Transit router connection fee | Biaya untuk menghubungkan router transit ke koneksi IPsec. |
|
② | Transit router data forwarding fee | Biaya untuk traffic yang dikirim oleh koneksi IPsec ke router transit. | |
③ | IPsec connection instance fee | Biaya untuk instans koneksi IPsec. | |
④ | Data transfer fee | Biaya yang timbul saat koneksi IPsec mengirim traffic ke pusat data lokal. |
Aturan penagihan untuk koneksi VPN melalui jaringan pribadi
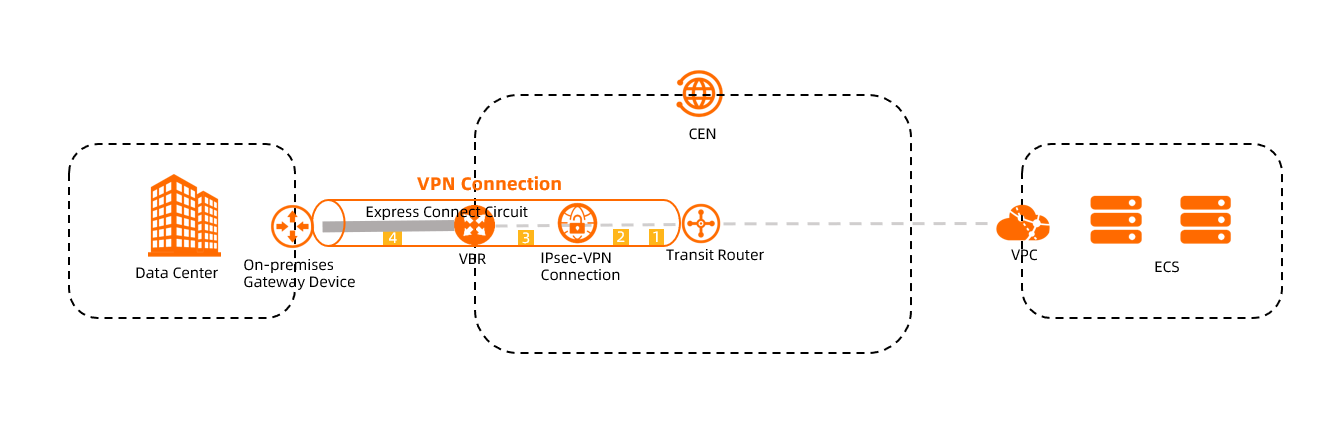
No. | Billable item | Description | Related documentation |
① | Transit router connection fee | Biaya yang timbul saat router transit dihubungkan ke instans VBR dan koneksi IPsec. |
|
② | Transit router data forwarding fee | Biaya yang timbul saat instans VBR mengirim traffic ke router transit. | |
③ | IPsec connection instance fee | Biaya instans yang timbul setelah Anda membuat koneksi IPsec. | |
④ | Outbound data transfer fee | Biaya yang timbul saat instans VBR mengirim traffic ke pusat data lokal. |
Alur kerja
Koneksi VPN mengasosiasikan router transit dengan koneksi IPsec. Setelah diasosiasikan, pusat data lokal dapat mencapai router transit melalui koneksi IPsec dan berkomunikasi dengan jaringan lain yang terhubung.
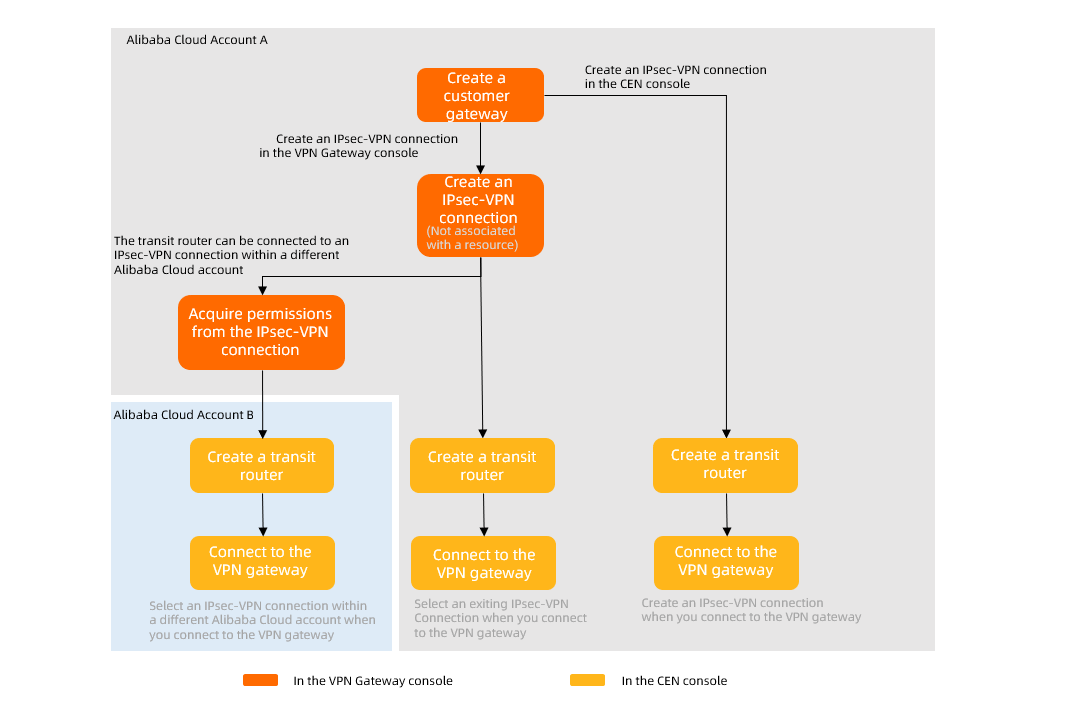
Anda dapat membuat koneksi IPsec di konsol CEN atau konsol VPN Gateway, termasuk koneksi cross-account. Gambar berikut menunjukkan alur kerja, yang bervariasi berdasarkan akun pemilik koneksi IPsec dan tempat pembuatannya.
Saat membuat koneksi IPsec, Anda harus menentukan gateway pelanggan untuk koneksi tersebut. Oleh karena itu, Anda harus membuat gateway pelanggan sebelum membuat koneksi IPsec.
Saat membuat koneksi IPsec di konsol VPN Gateway, Anda harus mengatur Associate Resource menjadi Do Not Associate.
Prasyarat
Sebelum membuat koneksi VPN, pilih alur kerja yang sesuai dan lengkapi semua persiapan yang diperlukan:
Dual-tunnel mode
- Penting
Saat membuat instans router transit, Anda harus mengonfigurasi Blok CIDR untuk router transit. Sistem mengalokasikan alamat IP dari Blok CIDR tersebut ke koneksi IPsec. Untuk informasi lebih lanjut tentang Blok CIDR router transit, lihat Transit router CIDR blocks.
Single-tunnel mode
- Penting
Saat membuat instans router transit, Anda harus mengonfigurasi Blok CIDR untuk router transit. Sistem mengalokasikan alamat IP dari Blok CIDR tersebut ke koneksi IPsec. Untuk informasi lebih lanjut tentang Blok CIDR router transit, lihat Transit router CIDR blocks.
Authorize an IPsec connection to connect to a cross-account transit router
Buat koneksi VPN
Login ke Cloud Enterprise Network (CEN) console.
Pada halaman CEN Instance, klik ID instans CEN yang ingin Anda kelola.
Pada tab , temukan router transit di wilayah target, lalu pada kolom Actions, klik Create Connection > Create Intra-Region Connection.
Pada halaman Create Intra-Region Connection, konfigurasikan pengaturan untuk koneksi VPN lalu klik OK.
Parameter yang diperlukan bervariasi tergantung pada alur kerja yang digunakan untuk membuat koneksi IPsec. Semua parameter tercantum di bawah ini sebagai referensi.
CatatanPertama kali melakukan operasi ini, sistem secara otomatis membuat peran terkait layanan bernama AliyunServiceRoleForVpn. Peran terkait layanan ini memungkinkan VPN Gateway mengelola resource seperti elastic network interfaces (ENIs) dan grup keamanan untuk membuat koneksi VPN. Jika peran terkait layanan tersebut sudah ada di akun Anda, sistem tidak akan membuatnya lagi. Untuk informasi lebih lanjut tentang AliyunServiceRoleForVpn, lihat AliyunServiceRoleForVpn.
Dual-tunnel mode
Pengaturan dasar
Parameter
Description
Instance Type
Pilih VPN Gateway.
Region
Pilih wilayah tempat router transit dideploy.
Transit Router
Sistem menampilkan router transit yang tersedia di wilayah saat ini.
Account
Pilih jenis akun pemilik koneksi IPsec.
Router transit dapat dihubungkan ke koneksi IPsec yang dimiliki oleh akun yang sama dengan router transit atau akun berbeda.
Jika koneksi IPsec dan instans router transit dimiliki oleh Akun Alibaba Cloud yang sama, pilih Your Account.
Jika koneksi IPsec dan instans router transit dimiliki oleh Akun Alibaba Cloud yang berbeda, pilih Another Account dan masukkan ID Akun Alibaba Cloud (akun utama) pemilik koneksi IPsec.
Individual Resource
Pilih jenis koneksi IPsec. Nilai yang valid:
Create Resource: Router transit dihubungkan ke koneksi IPsec baru.
Setelah koneksi VPN dibuat, sistem membuat koneksi IPsec dan mengasosiasikannya dengan router transit. Anda dapat membuka konsol VPN Gateway dan klik Edit untuk melihat detail koneksi IPsec baru tersebut. Untuk informasi lebih lanjut, lihat IPsec connection (associated with a transit router).
Select Resource: Router transit dihubungkan ke koneksi IPsec yang sudah ada.
Connection Name
Masukkan nama untuk koneksi VPN.
Gateway Type
Pilih jenis jaringan koneksi IPsec. Nilai yang valid:
Public (Default): Koneksi IPsec membuat tunnel terenkripsi melalui internet.
Private: Koneksi IPsec membuat tunnel terenkripsi melalui jaringan pribadi.
Routing Mode
Pilih mode perutean koneksi IPsec. Nilai yang valid:
Destination Routing (Default): Meneruskan traffic berdasarkan alamat IP tujuan.
Flow Protection: Merutekan dan meneruskan traffic berdasarkan alamat IP sumber dan tujuan yang tepat.
Jika Anda memilih Flow Protection, Anda harus mengonfigurasi Local CIDR Block dan Peer CIDR Block. Setelah koneksi VPN dikonfigurasi, sistem secara otomatis menambahkan rute berbasis tujuan ke tabel rute koneksi IPsec. Secara default, rute tersebut kemudian diiklankan ke tabel rute router transit yang diasosiasikan dengan koneksi IPsec.
Apply Immediately
Tentukan apakah akan segera memulai negosiasi IPsec. Nilai yang valid:
Yes: Sistem segera memulai negosiasi IPsec setelah konfigurasi selesai.
No (Default): Sistem memulai negosiasi IPsec hanya ketika traffic data terdeteksi.
Enable BGP
Off (Default): Konfigurasikan route statis secara manual.
On: Koneksi IPsec secara otomatis mempelajari dan mengiklankan rute menggunakan Perutean dinamis BGP.
Local ASN
Parameter ini wajib diisi jika Anda mengatur Enable BGP ke On.
Masukkan nomor sistem otonom (ASN) untuk sisi Alibaba Cloud dari koneksi IPsec. Nilai default: 45104. Rentang nilai yang valid: 1 to 4294967295.
Anda dapat memasukkan ASN dalam format dua bagian: angka 16-bit, titik (.), dan angka 16-bit lainnya. Setiap bagian adalah nilai desimal.
Contohnya, jika Anda memasukkan 123.456, ASN-nya adalah 123 × 65536 + 456 = 8061384.
CatatanKami menyarankan Anda menggunakan ASN privat untuk membuat koneksi BGP dengan Alibaba Cloud. Untuk informasi tentang rentang ASN privat, lihat dokumentasi terkait.
Pengaturan tunnel
Dalam mode dual-tunnel, Anda harus mengonfigurasi kedua Tunnel 1 dan Tunnel 2 dan memastikan keduanya aktif. Jika Anda hanya mengonfigurasi atau menggunakan satu tunnel, koneksi IPsec-VPN tidak dapat menyediakan redundansi link atau pemulihan bencana tingkat zona.
Parameter
Description
Enable BGP
Aktifkan BGP jika koneksi IPsec perlu menggunakan protokol perutean BGP. Secara default, BGP dinonaktifkan.
Sebelum menggunakan Perutean dinamis BGP, pastikan perangkat gateway lokal Anda mendukung BGP. Kami sarankan Anda memahami mekanisme kerja dan batasan Perutean dinamis BGP.
Local ASN
Setelah mengaktifkan BGP, masukkan ASN untuk sisi lokal (sisi Alibaba Cloud) tunnel tersebut. Kedua tunnel menggunakan ASN yang sama. Nilai default: 45104. Rentang nilai yang valid: 1 hingga 4294967295.
CatatanKami menyarankan Anda menggunakan ASN privat untuk membuat koneksi BGP dengan Alibaba Cloud. Untuk informasi tentang rentang ASN privat, lihat dokumentasi terkait.
Customer Gateways
Pilih gateway pelanggan untuk diasosiasikan dengan tunnel tersebut.
Pre-Shared Key
Masukkan kunci autentikasi untuk tunnel tersebut. Kunci ini digunakan untuk otentikasi identitas antara tunnel dan peer-nya.
Kunci harus terdiri dari 1 hingga 100 karakter dan dapat berisi angka, huruf kapital, huruf kecil, serta karakter khusus berikut:
~`!@#$%^&*()_-+={}[]\|;:',.<>/?. Kunci tidak boleh mengandung spasi.Jika Anda tidak menentukan kunci pra-bersama, sistem akan menghasilkan string acak sepanjang 16 karakter sebagai kunci pra-bersama. Setelah koneksi IPsec dibuat, Anda dapat mengklik Edit untuk tunnel tersebut guna melihat kunci yang dihasilkan sistem.
PentingKunci pra-bersama tunnel harus sesuai dengan kunci peer-nya. Jika tidak, tunnel tidak dapat dibuat.
Encryption Configuration
IKE Configurations (enkripsi Fase 1)
Parameter
Description
Version
Gunakan ikev2. IKEv2 menyederhanakan negosiasi SA dan memberikan dukungan lebih baik untuk skenario dengan beberapa Blok CIDR.
Negotiation Mode
main (default): Main mode. Mode ini mengenkripsi informasi identitas selama transmisi, memberikan keamanan lebih tinggi selama negosiasi dibandingkan aggressive mode.
aggressive: Aggressive mode. Mode ini menawarkan negosiasi lebih cepat dan tingkat keberhasilan lebih tinggi.
Setelah negosiasi berhasil, kedua mode memberikan tingkat keamanan yang sama untuk transmisi data.
Encryption Algorithm
Algoritma enkripsi yang digunakan dalam negosiasi Fase 1.
Algoritma yang didukung: AES-128, AES-192, AES-256, DES, dan 3DES (tidak disarankan).
Authentication Algorithm
Algoritma autentikasi yang digunakan dalam negosiasi Fase 1.
Algoritma yang didukung: SHA1 (default), MD5, SHA2-256, SHA2-384, dan SHA2-512.
Saat mengonfigurasi VPN pada beberapa perangkat gateway lokal, Anda mungkin perlu menentukan algoritma PRF. Algoritma PRF harus sama dengan algoritma autentikasi IKE.
DH Group (Perfect Forward Secrecy)
Pilih algoritma pertukaran kunci Diffie-Hellman untuk negosiasi Fase 1.
disabled: Tidak menggunakan algoritma pertukaran kunci DH.
Pilih
disableduntuk klien yang tidak mendukung PFS.Jika Anda memilih grup apa pun selain
disabled, fitur Perfect Forward Secrecy (PFS) diaktifkan secara default. Ini mengharuskan kunci diperbarui pada setiap renegosiasi. Oleh karena itu, Anda juga harus mengaktifkan PFS pada perangkat gateway lokal Anda.
group1, group2, group5, group14: Nomor grup DH yang lebih besar menunjukkan keamanan lebih tinggi tetapi juga mengonsumsi lebih banyak sumber daya.
SA Life Cycle (seconds)
Masa berlaku SA (Security Association) yang dinegosiasikan dalam Fase 1. Nilai default: 86400. Rentang nilai: 0 hingga 86400.
LocalId
Identifier ujung lokal tunnel. Secara default, alamat IP tunnel digunakan sebagai identifier lokal.
Identifier ini hanya digunakan untuk negosiasi dan tidak memiliki fungsi lain. Identifier dapat berupa alamat IP atau Fully Qualified Domain Name (FQDN) dan tidak boleh mengandung spasi. Gunakan alamat IP pribadi sebagai identifier untuk ujung lokal tunnel.
Jika Anda menggunakan FQDN untuk
LocalId, misalnyaexample.aliyun.com, ID peer yang dikonfigurasi pada perangkat gateway lokal Anda harus sesuai dengan nilaiLocalId. Atur mode negosiasi keaggressive.RemoteId
Identifier ujung remote tunnel. Secara default, alamat IP di gateway pelanggan yang diasosiasikan digunakan sebagai identifier remote.
Identifier ini hanya digunakan untuk negosiasi dan tidak memiliki fungsi lain. Identifier dapat berupa alamat IP atau FQDN dan tidak boleh mengandung spasi. Gunakan alamat IP pribadi sebagai identifier untuk ujung remote tunnel.
Jika Anda menggunakan FQDN untuk
RemoteId, misalnyaexample.aliyun.com, ID lokal yang dikonfigurasi pada perangkat gateway lokal Anda harus sesuai dengan nilaiRemoteId. Atur mode negosiasi keaggressive.IPsec Configurations (enkripsi Fase 2)
Konfigurasikan parameter untuk negosiasi Fase 2:
Encryption Algorithm, Authentication Algorithm, DH Group (Perfect Forward Secrecy), dan SA Life Cycle (seconds): Anda dapat merujuk ke deskripsi opsi yang sesuai di bagian IKE Configurations Fase 1.
DPD: Biarkan fitur ini diaktifkan. Fitur ini mendeteksi apakah perangkat peer aktif. Setelah timeout 30 detik, SA dihapus dan renegosiasi dimulai secara otomatis.
NAT Traversal: Biarkan fitur ini diaktifkan. Saat diaktifkan, sistem secara otomatis mendeteksi perangkat NAT selama negosiasi tunnel. Jika perangkat NAT terdeteksi, enkapsulasi UDP 4500 digunakan. Selama transmisi data, validasi port UDP dilewati untuk memastikan paket yang nomor port-nya telah diubah oleh NAT tetap dapat diterima dengan benar.
BGP Configuration
Jika Anda mengaktifkan BGP untuk koneksi IPsec, Anda dapat menentukan Blok CIDR tunnel BGP dan alamat IP tunnel BGP di sisi Alibaba Cloud. Jika Anda belum mengaktifkan BGP, Anda dapat melakukannya setelah membuat koneksi IPsec. Untuk informasi lebih lanjut, lihat IPsec-VPN connection (attached to a TR).
Pengaturan lanjutan
Saat membuat koneksi VPN, fitur lanjutan berikut diaktifkan secara default.
Automatic Advertising: Mengaktifkan fitur route synchronization untuk TR. Fitur ini secara otomatis memublikasikan rute dari tabel rute TR ke tabel rute koneksi IPsec-VPN.
Automatically Associate with Default Route Table of Transit Router: Lalu lintas yang masuk ke TR dari koneksi IPsec-VPN diteruskan berdasarkan tabel rute default TR.
Automatically Advertise System Routes to Default Route Table of Transit Router: Mengaktifkan fitur route learning untuk TR. TR secara otomatis mempelajari rute dari tabel rute koneksi IPsec-VPN.
Single-tunnel mode
Koneksi IPsec-VPN telah ditingkatkan ke mode dual-tunnel. Gunakan instruksi berikut untuk mengelola koneksi mode single-tunnel yang sudah ada.
Pengaturan dasar
Parameter
Description
Instance Type
Pilih VPN Gateway.
Region
Pilih wilayah tempat router transit dideploy.
Transit Router
Menampilkan router transit yang tersedia di wilayah saat ini.
Account
Pilih jenis akun pemilik koneksi IPsec.
Router transit dapat dihubungkan ke koneksi IPsec yang dimiliki oleh akun yang sama dengan router transit atau akun berbeda.
Jika koneksi IPsec dan instans router transit dimiliki oleh Akun Alibaba Cloud yang sama, pilih Your Account.
Jika koneksi IPsec dan instans router transit dimiliki oleh Akun Alibaba Cloud yang berbeda, pilih Another Account dan masukkan ID Akun Alibaba Cloud (akun utama) pemilik koneksi IPsec.
Individual Resource
Pilih jenis koneksi IPsec. Nilai yang valid:
Create Resource: Router transit dihubungkan ke koneksi IPsec baru.
Setelah koneksi VPN dibuat, sistem membuat koneksi IPsec dan mengasosiasikannya dengan router transit. Anda dapat membuka konsol VPN Gateway dan klik Edit untuk melihat detail koneksi IPsec baru tersebut. Untuk informasi lebih lanjut, lihat Modify an IPsec connection.
Select Resource: Router transit dihubungkan ke koneksi IPsec yang sudah ada.
Connection Name
Masukkan nama untuk koneksi VPN.
Tag
Tambahkan tag ke koneksi VPN.
Tag key: tidak boleh string kosong. Kunci dapat terdiri dari maksimal 64 karakter dan tidak boleh diawali dengan
aliyunatauacs:. Tidak boleh mengandunghttp://atauhttps://.Tag value: boleh string kosong. Nilai dapat terdiri dari maksimal 128 karakter dan tidak boleh diawali dengan
aliyunatauacs:. Tidak boleh mengandunghttp://atauhttps://.
Anda dapat menambahkan beberapa tag ke koneksi VPN. Untuk informasi lebih lanjut, lihat Tags.
Gateway Type
Pilih jenis jaringan koneksi IPsec. Nilai yang valid:
Public (Default): Koneksi IPsec membuat tunnel terenkripsi melalui internet.
Private: Koneksi IPsec membuat tunnel terenkripsi melalui jaringan pribadi.
Zone
Pilih zona.
Sistem membuat resource di zona yang dipilih.
Customer Gateway
Pilih gateway pelanggan untuk koneksi IPsec.
Routing Mode
Pilih mode perutean koneksi IPsec. Nilai yang valid:
Destination Routing (Default): Meneruskan traffic berdasarkan alamat IP tujuan.
Flow Protection: Merutekan dan meneruskan traffic berdasarkan alamat IP sumber dan tujuan yang tepat.
Jika Anda memilih Flow Protection, Anda harus mengonfigurasi Local CIDR Block dan Peer CIDR Block. Setelah koneksi VPN dikonfigurasi, sistem secara otomatis menambahkan rute berbasis tujuan ke tabel rute koneksi IPsec. Secara default, rute tersebut kemudian diiklankan ke tabel rute router transit yang diasosiasikan dengan koneksi IPsec.
Apply Immediately
Tentukan apakah akan segera memulai negosiasi IPsec. Nilai yang valid:
Yes: Sistem segera memulai negosiasi IPsec setelah konfigurasi selesai.
No (Default): Sistem memulai negosiasi IPsec hanya ketika traffic data terdeteksi.
Pre-shared Key
Masukkan kunci autentikasi untuk koneksi IPsec. Kunci ini mengotentikasi koneksi antara sisi Alibaba Cloud dan pusat data lokal.
Kunci harus terdiri dari 1 hingga 100 karakter. Jika Anda tidak menentukan kunci pra-bersama, sistem akan menghasilkan string acak sepanjang 16 karakter sebagai kunci pra-bersama.
Setelah membuat koneksi VPN, Anda dapat membuka konsol VPN Gateway dan klik Edit untuk melihat kunci pra-bersama yang dihasilkan sistem. Untuk informasi lebih lanjut, lihat Modify an IPsec connection.
PentingKunci pra-bersama untuk koneksi IPsec harus sesuai dengan kunci yang digunakan di sisi pusat data lokal. Jika tidak, koneksi IPsec tidak dapat dibuat.
Pengaturan IKE dan IPsec
Parameter
Description
IKE Settings
Edition
Pilih versi protokol IKE. Nilai yang valid:
ikev1
ikev2 (Default)
IKEv1 dan IKEv2 didukung. Dibandingkan dengan IKEv1, IKEv2 menyederhanakan negosiasi SA dan memberikan dukungan lebih baik untuk skenario dengan beberapa segmen jaringan. Kami menyarankan Anda memilih IKEv2.
Negotiation Mode
Pilih mode negosiasi. Nilai yang valid:
main (Default): Main mode. Memberikan keamanan lebih tinggi selama negosiasi.
aggressive: Aggressive mode. Memberikan negosiasi lebih cepat dan tingkat keberhasilan lebih tinggi.
Setelah negosiasi berhasil, kedua mode memberikan tingkat keamanan yang sama untuk transmisi data.
Encryption Algorithm
Pilih algoritma enkripsi untuk negosiasi Fase 1.
Algoritma yang didukung: AES (aes128, default), AES192, AES256, DES, dan 3DES.
Authentication Algorithm
Pilih algoritma autentikasi untuk negosiasi Fase 1.
Algoritma yang didukung: SHA1 (default), MD5, SHA256, SHA384, dan SHA512.
DH Group
Pilih algoritma pertukaran kunci Diffie-Hellman (DH) untuk negosiasi Fase 1. Nilai yang valid:
group1: DH group 1.
group2 (Default): DH group 2.
group5: DH group 5.
group14: DH group 14.
SA Lifetime (Seconds)
Atur masa berlaku Security Association (SA) untuk negosiasi Fase 1, dalam satuan detik. Default: 86400. Rentang nilai: 0 to 86400.
LocalId
Masukkan identifier untuk sisi Alibaba Cloud dari koneksi IPsec, digunakan untuk negosiasi Fase 1. Nilai default adalah alamat IP gateway koneksi IPsec.
LocalId mendukung format FQDN. Jika Anda menggunakan format FQDN, kami sarankan Anda mengatur mode negosiasi ke aggressive.
RemoteId
Masukkan identifier untuk sisi pusat data lokal, digunakan untuk negosiasi Fase 1. Nilai default adalah alamat IP gateway pelanggan.
RemoteId mendukung format FQDN. Jika Anda menggunakan format FQDN, kami sarankan Anda mengatur mode negosiasi ke aggressive.
IPsec Settings
Encryption Algorithm
Pilih algoritma enkripsi untuk negosiasi Fase 2.
Algoritma yang didukung: AES (aes128, default), AES192, AES256, DES, dan 3DES.
Authentication Algorithm
Pilih algoritma autentikasi untuk negosiasi Fase 2.
Algoritma yang didukung: SHA1 (default), MD5, SHA256, SHA384, dan SHA512.
DH Group
Pilih algoritma pertukaran kunci DH untuk negosiasi Fase 2. Nilai yang valid:
disabled: Tidak menggunakan algoritma pertukaran kunci DH.
Pilih disabled untuk klien yang tidak mendukung Perfect Forward Secrecy (PFS).
Jika Anda memilih grup apa pun selain disabled, PFS diaktifkan secara default. Ini mengharuskan kunci diperbarui pada setiap renegosiasi. Oleh karena itu, Anda juga harus mengaktifkan PFS pada klien yang sesuai.
group1: DH group 1.
group2 (Default): DH group 2.
group5: DH group 5.
group14: DH group 14.
SA Lifetime (Seconds)
Atur masa berlaku SA untuk negosiasi Fase 2, dalam satuan detik. Default: 86400. Rentang nilai: 0 to 86400.
DPD
Apakah akan mengaktifkan Dead Peer Detection (DPD). DPD diaktifkan secara default.
Saat diaktifkan, koneksi IPsec-VPN mengirim paket DPD untuk memeriksa aktivitas peer. Jika peer gagal merespons dalam waktu 30 detik, peer tersebut dianggap terputus. ISAKMP SA dan IPsec SA yang sesuai dihapus, dan tunnel keamanan dihapus. Koneksi IPsec-VPN kemudian secara otomatis memulai kembali negosiasi tunnel.
NAT Traversal
Tentukan apakah akan mengaktifkan Penelusuran Translasi Alamat Jaringan (NAT).
Setelah Anda mengaktifkan Penelusuran NAT, proses negosiasi IKE melewati verifikasi port UDP dan membantu menemukan perangkat gateway NAT di tunnel komunikasi terenkripsi. Fitur ini diaktifkan secara default.
Pengaturan BGP
Perutean dinamis BGP memungkinkan koneksi IPsec secara otomatis mempelajari dan mengiklankan rute, mengurangi biaya maintenance dan kesalahan konfigurasi.
BGP dinonaktifkan secara default. Sebelum mengonfigurasi pengaturan BGP, Anda harus mengaktifkan BGP.
Parameter
Description
Tunnel CIDR Block
Masukkan Blok CIDR untuk tunnel IPsec.
Blok CIDR tunnel harus merupakan subnet /30 dalam 169.254.0.0/16. Tidak boleh 169.254.0.0/30, 169.254.1.0/30, 169.254.2.0/30, 169.254.3.0/30, 169.254.4.0/30, 169.254.5.0/30, 169.254.6.0/30, atau 169.254.169.252/30.
Local BGP IP
Masukkan alamat IP BGP untuk sisi Alibaba Cloud dari koneksi IPsec.
Alamat ini harus merupakan alamat IP dalam Blok CIDR tunnel.
Local ASN
Masukkan ASN untuk sisi Alibaba Cloud dari koneksi IPsec. Nilai default: 45104. Rentang nilai yang valid: 1 to 4294967295.
Anda dapat memasukkan ASN dalam format dua bagian: angka 16-bit, titik (.), dan angka 16-bit lainnya. Setiap bagian adalah nilai desimal.
Contohnya, jika Anda memasukkan 123.456, ASN-nya adalah 123 × 65536 + 456 = 8061384.
CatatanKami menyarankan Anda menggunakan ASN privat untuk membuat koneksi BGP dengan Alibaba Cloud. Untuk informasi tentang rentang ASN privat, lihat dokumentasi terkait.
Pemeriksaan kesehatan
Pemeriksaan kesehatan mendeteksi konektivitas antara pusat data lokal dan Alibaba Cloud melalui koneksi IPsec. Rute secara otomatis dialihkan berdasarkan hasilnya untuk meningkatkan ketersediaan jaringan.
Pemeriksaan kesehatan dinonaktifkan secara default. Sebelum menambahkan konfigurasi pemeriksaan kesehatan, Anda harus mengaktifkan pemeriksaan kesehatan.
PentingSetelah mengonfigurasi pemeriksaan kesehatan, tambahkan rute di sisi pusat data lokal dengan Blok CIDR tujuan diatur ke Source IP Address (dengan mask /32) dan lompatan berikutnya mengarah ke koneksi IPsec. Hal ini memastikan pemeriksaan kesehatan berfungsi sebagaimana mestinya.
Parameter
Description
Destination IP
Masukkan alamat IP pusat data lokal yang dapat diakses oleh sisi Alibaba Cloud melalui koneksi IPsec.
Source IP
Masukkan alamat IP di sisi Alibaba Cloud yang dapat diakses oleh pusat data lokal melalui koneksi IPsec.
Retry Interval
Pilih interval pengulangan pemeriksaan kesehatan. Satuan: detik. Nilai default: 3.
Retries
Pilih jumlah pengulangan pemeriksaan kesehatan. Nilai default: 3.
Switch Route
Pilih apakah sistem boleh menarik rute yang dipublikasikan jika pemeriksaan kesehatan gagal. Nilai default adalah Yes, yang berarti sistem menarik rute yang dipublikasikan jika pemeriksaan kesehatan gagal.
Jika Anda tidak memilih Yes, sistem tidak akan menarik rute yang dipublikasikan jika pemeriksaan kesehatan gagal.
Pengaturan lanjutan
Saat membuat koneksi VPN, fitur lanjutan berikut diaktifkan secara default.
Parameter
Description
Automatically Advertise Routes to VPN
Jika Anda mengaktifkan fitur ini, koneksi VPN secara otomatis menyebarkan rute dari tabel rute router transit ke tabel rute BGP koneksi IPsec.
CatatanFitur ini hanya berlaku jika Perutean dinamis BGP diaktifkan antara koneksi IPsec dan pusat data lokal.
Anda nanti dapat menggunakan fitur Automatic Route Advertisement untuk menonaktifkan fungsionalitas ini. Untuk informasi lebih lanjut, lihat Route synchronization.
Associate with Default Route Table of Transit Router
Jika Anda mengaktifkan fitur ini, koneksi VPN diasosiasikan dengan tabel rute default router transit. Router transit kemudian meneruskan lalu lintas dari koneksi IPsec dengan mencari di tabel rute default.
Propagate system routes to transit router route table
Jika Anda mengaktifkan fitur ini, koneksi VPN menyebarkan rute dari tabel rute berbasis tujuan dan tabel rute BGP koneksi IPsec ke tabel rute default router transit.
Anda dapat menonaktifkan fitur lanjutan ini lalu menyesuaikan konektivitas koneksi VPN dengan menggunakan fitur perutean router transit, seperti asosiasi tabel rute dan pembelajaran rute. Untuk informasi lebih lanjut, lihat Route management.
Ubah tabel rute yang diasosiasikan dengan koneksi VPN
Setelah membuat koneksi VPN, Anda dapat mengubah tabel rute router transit yang diasosiasikan dengannya.
Jika sinkronisasi rute diaktifkan untuk koneksi VPN, setelah Anda mengubah tabel rute router transit yang diasosiasikan, sistem menarik rute yang sebelumnya disinkronkan dari koneksi IPsec. Sistem kemudian menyinkronkan rute dari tabel rute baru ke tabel rute BGP koneksi IPsec. Untuk informasi lebih lanjut tentang sinkronisasi rute, lihat Route synchronization.
Login ke CEN console.
Pada halaman CEN Instance, klik ID instans CEN yang ingin Anda kelola.
Pada tab , klik ID instans router transit di wilayah target.
Pada tab Intra-Region Connections, temukan koneksi VPN lalu klik ID-nya.
Di panel Attachment Details, buka bagian Basic Information lalu klik Modify di samping Associated Route Table.
Di kotak dialog Modify Route Table, pilih tabel rute router transit tujuan lalu klik OK.
Buat koneksi VPN melalui API
Anda dapat menggunakan alat seperti Alibaba Cloud SDK (recommended), Alibaba Cloud CLI, Terraform, dan Resource Orchestration Service (ROS) untuk memanggil operasi API guna membuat dan memodifikasi koneksi VPN. Untuk informasi lebih lanjut, lihat operasi API berikut:
CreateTransitRouterVpnAttachment: membuat koneksi VPN.
UpdateTransitRouterVpnAttachmentAttribute: memodifikasi koneksi VPN.
ReplaceTransitRouterRouteTableAssociation: Mengganti tabel rute router transit yang diasosiasikan dengan koneksi instans jaringan.