Kumpulkan log teks kontainer Layanan Knative dengan menjalankan agen log pada setiap node melalui DaemonSet untuk pengumpulan non-invasif. Instal komponen pengumpulan log pada kluster ACK Anda agar log dari semua kontainer di setiap node diteruskan ke Simple Log Service (SLS) untuk dikelola dan dianalisis.
Prasyarat
Sebelum memulai, pastikan Anda telah:
-
Knative telah dideploy di kluster Anda.
Langkah 1: Instal komponen pengumpulan log
ACK mendukung dua komponen pengumpulan log: LoongCollector dan Logtail. Instal satu komponen per kluster—Anda tidak dapat menjalankan keduanya secara bersamaan.
| Komponen | Status | Kapan digunakan |
|---|---|---|
| LoongCollector | rilis canary | Kluster baru di wilayah yang didukung |
| Logtail (logtail-ds) | Generally available | Kluster yang sudah ada atau wilayah yang belum didukung oleh LoongCollector |
Instal LoongCollector
LoongCollector, agen log generasi berikutnya dari SLS, meningkatkan Logtail dengan integrasi Application Real-Time Monitoring Service (ARMS) yang direncanakan, termasuk Managed Service for Prometheus dan pengumpulan data berbasis eBPF. Lihat Pengumpulan data berbasis LoongCollector.
loongcollector dan logtail-ds tidak dapat berjalan bersamaan. Jika logtail-ds telah terinstal, Anda tidak dapat langsung melakukan peningkatan—jalur peningkatan akan segera tersedia.
-
Login ke Konsol ACK. Di panel navigasi kiri, klik Clusters.
-
Pada halaman Clusters, klik kluster yang ingin Anda kelola. Di panel navigasi kiri, pilih Operations > Add-ons.
-
Pada tab Logs and Monitoring, temukan komponen loongcollector lalu klik Install.
Setelah instalasi, SLS secara otomatis membuat proyek bernama k8s-log-${your_k8s_cluster_id} dan sumber daya berikut:
| Jenis sumber daya | Nama sumber daya | Deskripsi | Contoh |
|---|---|---|---|
| Machine group | k8s-group-${your_k8s_cluster_id} |
Kelompok mesin untuk loongcollector-ds, digunakan untuk pengumpulan log | k8s-group-my-cluster-123 |
| Machine group | k8s-group-${your_k8s_cluster_id}-cluster |
Kelompok mesin untuk loongcollector-cluster, digunakan untuk pengumpulan metrik | k8s-group-my-cluster-123-cluster |
| Machine group | k8s-group-${your_k8s_cluster_id}-singleton |
Kelompok mesin untuk instans tunggal, digunakan untuk membuat konfigurasi LoongCollector | k8s-group-my-cluster-123-singleton |
| Logstore | config-operation-log |
Menyimpan log loongcollector-operator. Jangan hapus Logstore ini. | config-operation-log |
Instal Logtail
Logtail adalah agen SLS yang mengumpulkan log dari berbagai sumber—termasuk Instance ECS, server on-premises, dan server cloud pihak ketiga—tanpa perubahan kode. Lihat Pengumpulan data berbasis Logtail.
Instal Logtail di kluster ACK yang sudah ada
-
Login ke Konsol ACK. Di panel navigasi kiri, klik Clusters.
-
Pada halaman Clusters, klik kluster target. Di panel navigasi kiri, pilih Operations > Add-ons.
-
Pada tab Logs and Monitoring, temukan komponen logtail-ds lalu klik Install.
Instal Logtail saat membuat kluster ACK
-
Login ke Konsol ACK. Di panel navigasi kiri, klik Clusters.
-
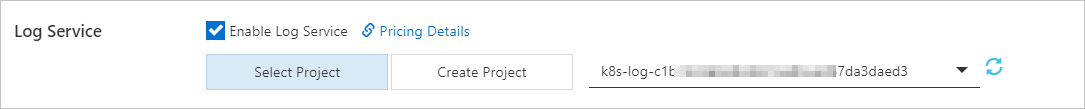
Pada halaman Clusters, klik Create Kubernetes Cluster. Pada langkah Component Configurations, pilih Enable Log Service. Hanya pengaturan SLS yang dibahas di sini. Lihat Buat kluster ACK yang dikelola untuk pengaturan lainnya. Pilih cara membuat proyek SLS:
-
Select Project: gunakan proyek yang sudah ada untuk mengelola log kontainer yang dikumpulkan.
-
Create Project: SLS secara otomatis membuat proyek. Nama proyek mencakup
ClusterIDdari kluster baru.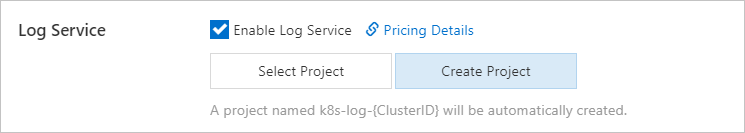
PentingPada langkah Component Configurations, Enable dipilih secara default untuk Control Plane Component Logs. Saat diaktifkan, sistem secara otomatis mengumpulkan log dari komponen lapisan kontrol kluster dan menagih Anda berdasarkan metode penagihan pay-as-you-go. Putuskan apakah akan mengaktifkannya berdasarkan kebutuhan Anda. Lihat Kumpulkan log komponen lapisan kontrol di kluster ACK yang dikelola.

-
Setelah instalasi, SLS secara otomatis membuat proyek bernama k8s-log-<YOUR_CLUSTER_ID> dan sumber daya berikut:
| Jenis sumber daya | Nama sumber daya | Deskripsi | Contoh |
|---|---|---|---|
| Machine group | k8s-group-<YOUR_CLUSTER_ID> |
Kelompok mesin untuk logtail-daemonset, digunakan untuk pengumpulan log | k8s-group-my-cluster-123 |
| Machine group | k8s-group-<YOUR_CLUSTER_ID>-statefulset |
Kelompok mesin untuk logtail-statefulset, digunakan untuk pengumpulan metrik | k8s-group-my-cluster-123-statefulset |
| Machine group | k8s-group-<YOUR_CLUSTER_ID>-singleton |
Kelompok mesin untuk instans tunggal, digunakan untuk membuat konfigurasi Logtail | k8s-group-my-cluster-123-singleton |
| Logstore | config-operation-log |
Menyimpan log alibaba-log-controller. Hindari membuat konfigurasi Logtail untuk Logstore ini. Anda dapat menghapusnya; pengumpulan log operasional berhenti setelah penghapusan. Dikenai biaya seperti Logstore biasa. Lihat Item yang dikenai biaya berdasarkan data yang diingest. | — |
Langkah 2: Buat konfigurasi pengumpulan
Pilih salah satu metode untuk membuat konfigurasi pengumpulan. Gunakan hanya satu metode per konfigurasi.
| Metode | Paling cocok untuk |
|---|---|
| CRD - AliyunPipelineConfig (direkomendasikan) | Pengumpulan dan pemrosesan kompleks; konsistensi versi antara konfigurasi Logtail dan kontainer Logtail di kluster ACK. Memerlukan logtail-ds versi lebih baru dari V1.8.10. |
| Konsol SLS | Pengaturan sederhana melalui GUI; beberapa fitur lanjutan dan pengaturan kustom tidak tersedia. |
| Variabel lingkungan | Hanya pengaturan sederhana; log teks satu baris; tidak ada pemrosesan kompleks. Mendukung pengumpulan dari beberapa aplikasi ke Logstore yang sama atau berbeda. |
| CRD - AliyunLogConfig | Skenario lama yang menggunakan CRD lama. Migrasikan ke AliyunPipelineConfig untuk ekstensibilitas dan stabilitas yang lebih baik. |
CRD - AliyunPipelineConfig (direkomendasikan)
Direkomendasikan untuk konfigurasi baru. Ekstensibilitas dan stabilitas lebih baik daripada AliyunLogConfig, dengan dukungan untuk pipeline pengumpulan dan pemrosesan kompleks. Memerlukan Logtail V0.5.1+.
Buat Custom Resource (CR) dari CRD AliyunPipelineConfig. Konfigurasi diterapkan secara otomatis. Untuk mengubahnya, perbarui CR tersebut.
Batasan utama:
-
Nilai
configNameharus unik dalam proyek SLS. -
Buat satu CR per konfigurasi Logtail. Jika beberapa CR mereferensikan konfigurasi yang sama, hanya CR pertama yang berlaku.
Langkah-langkah:
-
Dapatkan file kubeconfig dan hubungkan ke kluster Anda menggunakan kubectl.
-
Buat file YAML:
vim cube.yaml -
Tambahkan konfigurasi ke file YAML. Lihat contoh di bawah.
-
Terapkan konfigurasi:
kubectl apply -f cube.yamlLogtail mulai mengumpulkan log dari kontainer yang ditentukan dan mengirimkannya ke SLS.
Setelah pengumpulan dimulai, buat indeks di Logstore untuk mengaktifkan kueri dan analisis.
Kumpulkan log teks satu baris dari kontainer tertentu
Contoh ini membuat konfigurasi Logtail bernama example-k8s-file untuk mengumpulkan log teks satu baris dari kontainer yang namanya mengandung app. File log adalah test.LOG di path /data/logs/app_1. Log disimpan di Logstore k8s-file dalam proyek k8s-log-test.
apiVersion: telemetry.alibabacloud.com/v1alpha1
# Buat CR dari CRD ClusterAliyunPipelineConfig.
kind: ClusterAliyunPipelineConfig
metadata:
  # Nama harus unik dalam kluster Kubernetes. Juga digunakan sebagai nama konfigurasi Logtail.
  name: example-k8s-file
spec:
  # Tentukan proyek tempat log dikumpulkan.
  project:
    name: k8s-log-test
  # Buat Logstore untuk menyimpan log.
  logstores:
    - name: k8s-file
  config:
    inputs:
      # Gunakan input_file untuk mengumpulkan log teks dari kontainer.
      - Type: input_file
        # Path file log di dalam kontainer.
        FilePaths:
          - /data/logs/app_1/**/test.LOG
        # Aktifkan penemuan kontainer.
        EnableContainerDiscovery: true
        # Filter kontainer. Beberapa kondisi menggunakan logika AND.
        ContainerFilters:
          # Sesuaikan kontainer di namespace default.
          K8sNamespaceRegex: default
          # Sesuaikan kontainer yang namanya mengandung "app".
          K8sContainerRegex: ^(.*app.*)$
    flushers:
      # Gunakan flusher_sls untuk mengirim log ke Logstore.
      - Type: flusher_sls
        Logstore: k8s-file
        # Untuk nilai endpoint dan region yang valid, lihat https://www.alibabacloud.com/help/en/sls/developer-reference/service-entrance
        Endpoint: cn-hangzhou.log.aliyuncs.com
        Region: cn-hangzhou
        TelemetryType: logs
Lihat (Direkomendasikan) Gunakan AliyunPipelineConfig untuk mengelola konfigurasi Logtail dan CreateLogtailPipelineConfig.
Kumpulkan log teks multi-baris dari semua kontainer
Contoh ini membuat konfigurasi Logtail bernama example-k8s-file untuk mengumpulkan log teks multi-baris dari semua kontainer di kluster. File log adalah test.LOG di path /data/logs/app_1. Log diurai dengan ekspresi reguler dan disimpan di Logstore k8s-file dalam proyek k8s-log-test.
Plugin input_file membaca log dalam format {"content": "2024-06-19 16:35:00 INFO test log\nline-1\nline-2\nend"} dan plugin processor_parse_regex_native menguraikannya menjadi {"time": "2024-06-19 16:35:00", "level": "INFO", "msg": "test log\nline-1\nline-2\nend"}.
apiVersion: telemetry.alibabacloud.com/v1alpha1
# Buat CR dari CRD ClusterAliyunPipelineConfig.
kind: ClusterAliyunPipelineConfig
metadata:
  name: example-k8s-file
spec:
  project:
    name: k8s-log-test
  logstores:
    - name: k8s-file
  config:
    # Opsional: tambahkan contoh log sebagai referensi.
    sample: |
      2024-06-19 16:35:00 INFO test log
      line-1
      line-2
      end
    inputs:
      - Type: input_file
        FilePaths:
          - /data/logs/app_1/**/test.LOG
        EnableContainerDiscovery: true
        # Aktifkan pengumpulan log multi-baris.
        Multiline:
          # Gunakan regex kustom untuk mengidentifikasi baris pertama setiap entri log.
          Mode: custom
          StartPattern: \d+-\d+-\d+.*
    processors:
      # Urai log menggunakan ekspresi reguler. Grup penangkapan menentukan bidang yang diekstraksi.
      - Type: processor_parse_regex_native
        SourceKey: content
        Regex: (\d+-\d+-\d+\s*\d+:\d+:\d+)\s*(\S+)\s*(.*)
        Keys: ["time", "level", "msg"]
    flushers:
      - Type: flusher_sls
        Logstore: k8s-file
        Endpoint: cn-hangzhou.log.aliyuncs.com
        Region: cn-hangzhou
        TelemetryType: logs
CRD - AliyunLogConfig
Buat CR dari CRD AliyunLogConfig. Konfigurasi diterapkan secara otomatis. Untuk mengubahnya, perbarui CR tersebut.
Jika beberapa CR mereferensikan konfigurasi Logtail yang sama, memodifikasi atau menghapus satu CR akan memengaruhi semua CR lainnya dan menyebabkan ketidakkonsistenan status dengan SLS.
Langkah-langkah:
-
Dapatkan file kubeconfig dan hubungkan ke kluster Anda menggunakan kubectl.
-
Buat file YAML:
vim cube.yaml -
Tambahkan konfigurasi. Lihat contoh di bawah. Nilai
configNameharus unik dalam proyek SLS. -
Terapkan konfigurasi:
kubectl apply -f cube.yaml
Setelah pengumpulan dimulai, buat indeks untuk mengaktifkan kueri dan analisis.
Kumpulkan log teks satu baris dari kontainer tertentu
Contoh ini membuat konfigurasi bernama example-k8s-file untuk mengumpulkan log teks satu baris dari pod yang namanya diawali dengan app. File log adalah test.LOG di path /data/logs/app_1. Log disimpan di Logstore k8s-file dalam proyek k8s-log-test.
apiVersion: log.alibabacloud.com/v1alpha1
kind: AliyunLogConfig
metadata:
  name: example-k8s-file
  namespace: kube-system
spec:
  # Jika dibiarkan kosong, proyek bernama k8s-log-<your_cluster_id> akan digunakan.
  project: k8s-log-test
  # Jika Logstore yang ditentukan tidak ada, SLS akan membuatnya secara otomatis.
  logstore: k8s-file
  logtailConfig:
    # Atur ke "file" untuk log teks.
    inputType: file
    configName: example-k8s-file
    inputDetail:
      # Mode sederhana untuk log teks.
      logType: common_reg_log
      logPath: /data/logs/app_1
      # Mendukung karakter wildcard (* dan ?). Contoh: log_*.log
      filePattern: test.LOG
      # Diperlukan untuk pengumpulan log kontainer.
      dockerFile: true
      advanced:
        k8s:
          K8sPodRegex: '^(app.*)$'
Lihat Gunakan AliyunLogConfig untuk mengelola konfigurasi Logtail dan CreateConfig.
Konsol SLS
-
Login ke Konsol Simple Log Service.
-
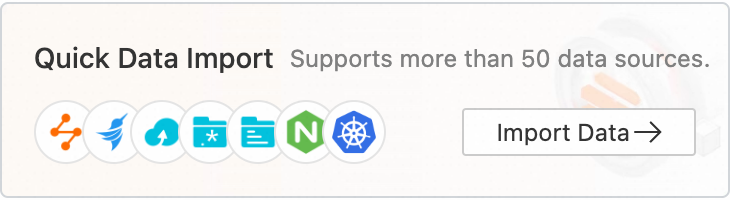
Di bagian Quick Data Import, klik Import Data. Di kotak dialog Import Data, klik kartu Kubernetes - File.
-
Pilih proyek dan Logstore, lalu klik Next. Gunakan proyek yang dibuat saat instalasi Logtail.
-
Pada langkah Machine Group Configurations, konfigurasikan hal berikut:
-
Pilih opsi kelompok mesin berdasarkan pengaturan Anda:
-
Kubernetes Clusters > ACK Daemonset
-
Kubernetes Clusters > Self-managed Cluster in DaemonSet Mode
PentingPengaturan selanjutnya berbeda tergantung opsi yang Anda pilih.
-
-
Konfirmasi bahwa kelompok mesin muncul di Applied Server Groups, lalu klik Next. SLS secara otomatis membuat kelompok mesin bernama
k8s-group-${your_k8s_cluster_id}saat instalasi Logtail.Penting-
Untuk membuat kelompok mesin baru, klik Create Machine Group dan konfigurasikan parameter. Lihat Kumpulkan log kontainer dari kluster ACK.
-
Jika status heartbeat kelompok mesin adalah FAIL, klik Automatic Retry. Jika masalah berlanjut, lihat Bagaimana cara memecahkan masalah error terkait kelompok mesin Logtail?
-
-
-
Buat konfigurasi Logtail dan klik Next. Pengumpulan log dimulai setelah pembuatan. Opsi filter kontainer tersedia untuk Logtail 1.0.34+. Versi sebelumnya: hanya variabel lingkungan dan label kontainer.
-
K8s Pod Name Regular Matching: Sesuaikan kontainer berdasarkan nama pod menggunakan ekspresi reguler. Contoh:
^(nginx-log-demo.*)$sesuai dengan semua kontainer di pod yang namanya diawali dengannginx-log-demo. -
K8s Namespace Regular Matching: Sesuaikan kontainer berdasarkan namespace. Contoh:
^(default|nginx)$sesuai dengan kontainer di namespacenginxdandefault. -
K8s Container Name Regular Matching: Sesuaikan kontainer berdasarkan nama kontainer (seperti yang didefinisikan di
spec.containers). Contoh:^(container-test)$sesuai dengan kontainer bernamacontainer-test. -
Whitelist / Blacklist Label Kontainer: Filter kontainer berdasarkan label kontainer (pasangan kunci-nilai). Namespace dan nama kontainer Kubernetes dipetakan ke label
io.kubernetes.pod.namespacedanio.kubernetes.container.name. Pasangan kunci-nilai dievaluasi dengan logika OR. Pencocokan string adalah default; awali dengan^dan akhiri dengan$untuk pencocokan regex. -
Whitelist / Blacklist Variabel Lingkungan: Filter kontainer berdasarkan pasangan kunci-nilai variabel lingkungan. Berlaku logika OR. Contoh: atur Environment Variable Name ke
NGINX_SERVICE_PORTdan Environment Variable Value ke^(80|6379)$untuk mencocokkan kontainer di port 80 atau 6379. -
Whitelist / Blacklist Label Pod Kubernetes: Filter kontainer berdasarkan label pod Kubernetes (berbeda dari label kontainer). Berlaku logika OR. Contoh: atur Label Name ke
environmentdan Label Value ke^(dev|pre)$untuk mencocokkan kontainer dengan label podenvironment:devatauenvironment:pre.
Catatan Konfigurasi Logtail memerlukan waktu hingga 3 menit untuk berlaku.PentingLabel kontainer (diambil melalui
docker inspect) berbeda dari label Kubernetes. Lihat Dapatkan label dan Dapatkan variabel lingkungan.Konfigurasi global
Parameter Deskripsi Nama konfigurasi Nama unik dalam proyek. Tidak dapat diubah nanti. Jenis topik log Sumber topik log. Machine Group Topic: berdasarkan kelompok mesin. File Path Extraction: regex pada path file. Custom: ditentukan pengguna. Lihat Topik log. Parameter lanjutan Opsional. Lihat CreateLogtailPipelineConfig. Konfigurasi input
Parameter Deskripsi Logtail deployment mode Pilih Daemonset untuk kasus penggunaan ini. File path type Pilih Path in Container dalam kebanyakan kasus. Pilih Host Path hanya untuk volume yang dimount sebagai hostPath. File path Tentukan path file log. Path Linux diawali dengan /(contoh:/apsara/nuwa//app.Log`). Path Windows diawali dengan huruf drive (contoh: `C:\Program Files\Intel\\*.Log). Gunakan*dan?sebagai karakter wildcard saja. Contoh:/apsara/nuwa/**/*.logmengumpulkan semua file.logdi bawah/apsara/nuwasecara rekursif./var/logs/app_*/**/*.logmengumpulkan file.logdi subdirektori yang sesuai dengan polaapp_*di bawah/var/logs./var/log/nginx/**/access*mengumpulkan file yang diawali denganaccessdi bawah/var/log/nginxsecara rekursif.Maximum directory monitoring depth Kedalaman subdirektori maksimum untuk karakter wildcard **. Nilai0hanya memantau direktori yang ditentukan. Pertahankan nilai rendah—nilai besar meningkatkan konsumsi sumber daya dan dapat menyebabkan latensi.Enable container metadata preview Menampilkan metadata kontainer yang sesuai setelah pembuatan konfigurasi. Container filtering Filter kontainer untuk pengumpulan log. Logtail versi sebelum 1.0.34: hanya variabel lingkungan dan label kontainer. Logtail 1.0.34+: filter tingkat Kubernetes (Nama Pod K8s, Namespace, Nama Kontainer, Label Pod). Log tag enrichment Tambahkan tag log dari variabel lingkungan dan label pod. File encoding Format encoding file log. First collection size Ukuran data untuk koleksi awal. Default: 1.024 KB. Rentang: 0–10.485.760 KB. File yang lebih kecil dari 1.024 KB dibaca dari awal; file yang lebih besar dibaca dari 1.024 KB terakhir. Collection blacklist Kecualikan direktori atau file berdasarkan path eksak atau wildcard ( *dan?). Maksimal 10 entri. Path tidak boleh diakhiri dengan/. Jenis: File Path, File, dan Directory.Allow file to be collected multiple times Secara default, satu konfigurasi Logtail per file. Aktifkan untuk mengizinkan beberapa konfigurasi per file. Advanced parameters Opsional. Lihat Buat konfigurasi pipeline Logtail. Konfigurasi prosesor
Parameter Deskripsi Contoh log Contoh log untuk konfigurasi pemrosesan. Maksimal: 1.500 karakter. Mode multi-baris Deteksi log multi-baris. Custom: gunakan Regex to Match First Line untuk batas log. Multi-line JSON: setiap objek JSON mencakup beberapa baris. Processing Method If Splitting Fails: Discard (buang log yang tidak cocok) atau Retain Single Line (satu baris per entri). Metode pemrosesan Tambahkan prosesor untuk pemrosesan data. Logtail V2.0: kombinasikan bebas prosesor native dan extended (extended harus mengikuti native). Versi sebelumnya: tidak bisa dicampur. -
-
Buat indeks dan pratinjau data, lalu klik Next. Indeks teks penuh diaktifkan secara default. Untuk membuat indeks bidang secara otomatis, klik Automatic Index Generation. Lihat Buat indeks.
PentingGunakan indeks teks penuh untuk mengkueri semua bidang. Gunakan indeks bidang untuk mengkueri bidang tertentu dan mengurangi trafik indeks. Indeks bidang diperlukan untuk analisis log (kueri harus menyertakan pernyataan SELECT).
-
Klik Query Log. Tunggu sekitar 1 menit hingga indeks berlaku, lalu lihat log di tab Raw Logs. Lihat Panduan kueri dan analisis log.
Variabel lingkungan
Konfigurasikan pengumpulan log di YAML Layanan Knative Anda menggunakan variabel lingkungan. Nama harus menggunakan awalan aliyun_logs_. Bagian {key} hanya boleh berisi huruf kecil, angka, dan tanda hubung (-).
Konfigurasi berbasis variabel lingkungan tidak didukung dalam skenario komputasi tepi.
Aktifkan SLS saat membuat Layanan Knative
-
Login ke Konsol ACK. Di panel navigasi kiri, klik Clusters.
-
Pada halaman Clusters, klik kluster target. Di panel navigasi kiri, pilih Applications > Knative.
-
Klik tab Services, pilih namespace, lalu klik Create from Template. Pilih Custom di bagian Sample Template dan gunakan YAML berikut:
apiVersion: serving.knative.dev/v1
kind: Service
metadata:
  name: helloworld-go-log
spec:
  template:
    spec:
      containers:
      - name: my-demo-app
        image: 'registry.cn-hangzhou.aliyuncs.com/log-service/docker-log-test:latest'
        env:
        # Kumpulkan stdout ke Logstore "log-stdout".
        - name: aliyun_logs_log-stdout
          value: stdout
        # Kumpulkan file /var/demo/*.log ke Logstore "log-varlog".
        - name: aliyun_logs_log-varlog
          value: /var/demo/*.log
        # Tambahkan tag kustom ke semua log yang dikumpulkan oleh kontainer ini.
        - name: aliyun_logs_mytag1_tags
          value: tag1=v1
        volumeMounts:
        - name: volumn-sls-mydemo
          mountPath: /var/demo
        # Opsional: tambahkan perintah sleep jika pod berulang kali restart.
        command: ["sh", "-c"]
        args: ["sleep 3600"]
      volumes:
      - name: volumn-sls-mydemo
        emptyDir: {}
Cara kerja variabel lingkungan:
-
aliyun_logs_{key}:{key}menjadi nama Logstore dan nama konfigurasi. Aturvaluekestdoutuntuk mengumpulkan stdout kontainer, atau ke path file untuk mengumpulkan file log.-
aliyun_logs_log-stdout: stdoutmembuat Logstorelog-stdoutdan mengumpulkan stdout dari kontainer. -
aliyun_logs_log-varlog: /var/demo/*.logmembuat Logstorelog-varlogdan mengumpulkan file yang sesuai.
-
-
aliyun_logs_{key}_tags: Menambahkan tag ke semua log dari kontainer. Format:{tag-key}={tag-value}.{key}adalah nama tag (tanpa garis bawah). -
volumeMounts: Diperlukan saat mengumpulkan file log non-stdout.mountPathharus sesuai dengan direktori dalam variabel path log.
-
Klik Create untuk mengirimkan konfigurasi.
(Opsional) Pengaturan variabel lingkungan lanjutan
| Variabel | Wajib | Deskripsi | Contoh | Catatan |
|---|---|---|---|---|
aliyun_logs_{key} |
Ya | Menentukan sumber log. Atur ke stdout atau path file log. Membuat Logstore {key} jika aliyun_logs_{key}_logstore tidak diatur. |
value: stdout atau value: /var/log/nginx/access.log |
Log dikumpulkan dalam mode sederhana secara default. Untuk penguraian, gunakan konsol SLS atau CRD. |
aliyun_logs_{key}_tags |
Tidak | Menambahkan tag ke log. Format: {tag-key}={tag-value}. |
value: app=catalina |
— |
aliyun_logs_{key}_project |
Tidak | Menentukan proyek SLS. Default ke proyek yang dibuat saat instalasi Logtail. | value: my-k8s-project |
Proyek harus berada di wilayah yang sama dengan Logtail. |
aliyun_logs_{key}_logstore |
Tidak | Menentukan nama Logstore. Default ke {key}. |
value: my-logstore |
— |
aliyun_logs_{key}_shard |
Tidak | Jumlah shard untuk Logstore. Nilai valid: 1–10. Default: 2. | value: '4' |
Tidak berpengaruh jika Logstore sudah ada. |
aliyun_logs_{key}_ttl |
Tidak | Periode retensi log dalam hari. Nilai valid: 1–3650. Atur ke 3650 untuk penyimpanan permanen. Default: 90 hari. | value: '3650' |
Tidak berpengaruh jika Logstore sudah ada. |
aliyun_logs_{key}_machinegroup |
Tidak | Kelompok mesin tempat aplikasi dideploy. Default ke kelompok mesin Logtail. | value: my-machine-group |
Lihat Kumpulkan log kontainer dari kluster ACK. |
aliyun_logs_{key}_logstoremode |
Tidak | Jenis Logstore. Default: standard. standard: pemantauan waktu nyata dan analisis SQL. query: kueri berkinerja-tinggi dengan biaya indeks ~50%, tanpa analisis SQL. Gunakan query untuk volume data besar atau retensi panjang. |
value: standard atau value: query |
Memerlukan image logtail-ds v1.3.1 atau lebih baru. Tidak berpengaruh jika Logstore sudah ada. |
Langkah 3: Kueri dan analisis log
-
Login ke Konsol Simple Log Service.
-
Di bagian Projects, klik proyek untuk membuka halaman detailnya.

-
Di panel navigasi kiri, klik ikon
 di samping Logstore. Di daftar drop-down, pilih Search & Analysis.

Tunggu sekitar 1 menit hingga indeks berlaku, lalu lihat log di tab Raw Logs. Lihat Panduan kueri dan analisis log.
Bidang default dalam log teks kontainer
Setiap log teks kontainer mencakup bidang berikut secara default:
| Bidang | Deskripsi |
|---|---|
__tag__:__hostname__ |
Nama host kontainer |
__tag__:__path__ |
Path file log di dalam kontainer |
__tag__:_container_ip_ |
Alamat IP kontainer |
__tag__:_image_name_ |
Nama image yang digunakan oleh kontainer |
__tag__:_pod_name_ |
Nama pod |
__tag__:_namespace_ |
Namespace pod |
__tag__:_pod_uid_ |
UID pod |
Langkah selanjutnya
-
Pecahkan masalah error pengumpulan log: Bagaimana cara melihat error pengumpulan Logtail? dan Apa yang harus saya lakukan jika terjadi error saat mengumpulkan log dari kontainer?
-
Deploy Logtail DaemonSet untuk mengumpulkan log kontainer dari kluster ACK.