Elastic Desktop Service (Enterprise Edition) est conçu pour les équipes d’entreprise. Les administrateurs provisionnent et gèrent les ordinateurs cloud depuis une console centrale, tandis que les utilisateurs finaux y accèdent via les terminaux Alibaba Cloud Workspace.
Rôles
Les utilisateurs finaux sont les personnes qui utilisent les ordinateurs cloud, par exemple Jack, un designer dans une agence de création.
Les administrateurs sont les professionnels de l’informatique qui configurent et gèrent le service, par exemple Steven, l’administrateur informatique de l’entreprise de Jack. Leurs responsabilités incluent :
L’achat et le renouvellement des ressources
La création et l’attribution des ordinateurs cloud
La création et l’association des politiques
La supervision ainsi que les opérations et la maintenance (O&M)
La gestion des utilisateurs finaux
Fonctionnement
-
Administrateur : configuration de l’ordinateur cloud L’administrateur crée un compte pour l’utilisateur final et lui attribue un ordinateur cloud.
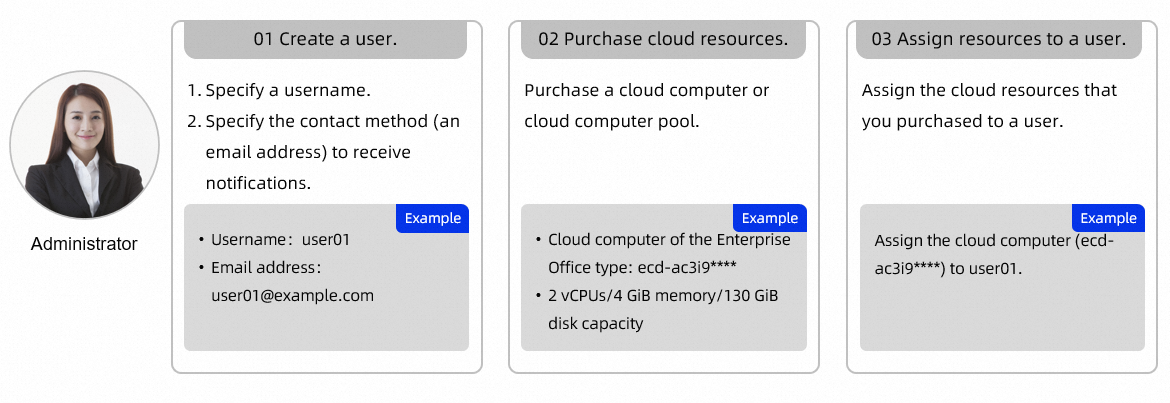
-
Système : envoi des identifiants d’accès Après l’attribution, le système envoie les identifiants de connexion à l’adresse e-mail de l’utilisateur final.
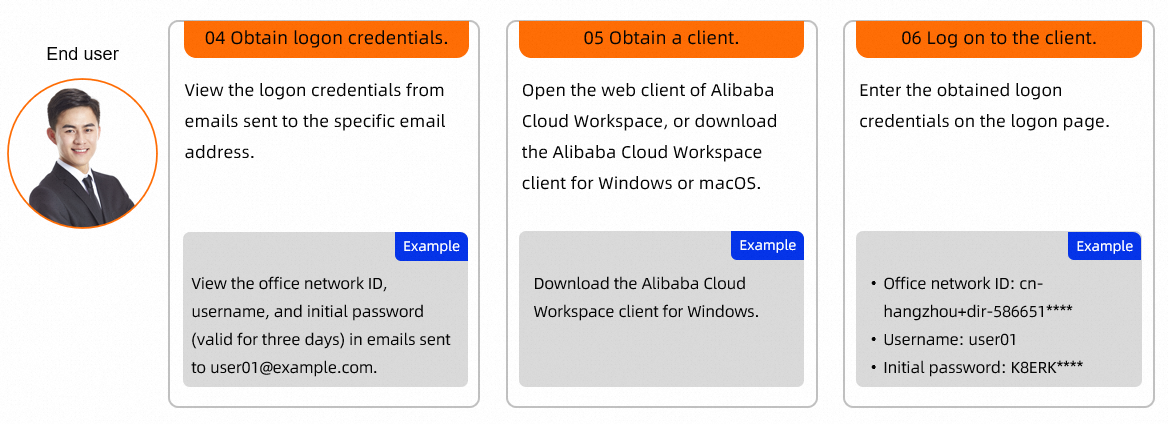
Utilisateur final : connexion L’utilisateur final utilise les identifiants de connexion pour se connecter à un terminal Alibaba Cloud Workspace et accéder à l’ordinateur cloud.
Systèmes de comptes
Elastic Desktop Service (Enterprise Edition) prend en charge deux systèmes de comptes. Choisissez celui qui correspond à l’utilisation ou non d’Active Directory (AD) au sein de votre organisation.
| Compte de convenance | Compte Enterprise AD | |
|---|---|---|
| Idéal pour | Les organisations sans infrastructure AD existante | Les organisations disposant déjà d’une infrastructure AD |
| Type d’utilisateur | Utilisateurs de convenance | Utilisateurs AD |
| Gestion | Créez et gérez les utilisateurs directement dans la console EDS | Connectez-vous à votre système AD via des connecteurs AD et des contrôleurs de domaine AD |
Si vous connectez Elastic Desktop Service (Enterprise Edition) à un système AD d’entreprise, des frais vous seront facturés pour les connecteurs AD. Pour plus d’informations sur la facturation des connecteurs AD, consultez Éléments facturables.
Règles de nommage des utilisateurs de convenance
Lors de la création d’un utilisateur de convenance, le nom d’utilisateur doit respecter les exigences suivantes :
3 à 25 caractères, commençant par une lettre minuscule ou un chiffre
Peut contenir uniquement des lettres minuscules, des chiffres, des traits d’union (
-) et des tirets bas (_)Ne peut pas être composé exclusivement de chiffres
Ne doit pas correspondre à un nom intégré au système d’exploitation (OS)
Le tableau suivant répertorie les noms intégrés réservés par OS.
| OS | Noms intégrés (réservés) |
|---|---|
| Windows (non sensible à la casse) | administrator, administrators, anonymous, batch, builtin, defaultaccount, dialup, everyone, guest, guests, iis_iusrs, interactive, iusr, local, localservice, network, networkservice, none, proxy, replicator, restricted, self, service, system, users, wdagutilityaccount |
| Linux (sensible à la casse) | _apt, _chrony, avahi, avahi-autoipd, backup, bin, colord, cups-pk-helper, daemon, dnsmasq, fwupd-refresh, games, gdm, geoclue, gnats, gnome-initial-setup, irc, kernoops, list, lp, mail, man, messagebus, news, nm-openvpn, nobody, ntp, proxy, pulse, root, rtkit, saned, speech-dispatcher, sshd, sync, sys, syslog, systemd-coredump, systemd-network, systemd-resolve, systemd-timesync, tcpdump, tss, usbmux, uucp, uuidd, whoopsie, www-data |