Après avoir ajouté un site web à Web Application Firewall (WAF), configurez les paramètres d'alerte. WAF vous envoie ainsi des notifications en cas de détection d'une attaque ou d'un trafic anormal, ce qui vous permet de suivre la sécurité de vos services.
Prérequis
Vous avez ajouté votre site web à WAF. Pour plus d'informations, consultez la rubrique Ajouter un site web à WAF.
-
Facultatif : Vous avez activé Log Service pour WAF et la collecte des journaux pour le nom de domaine protégé par WAF. Pour plus d'informations, consultez la rubrique Prise en main de WAF Log Service.
Par défaut, WAF s'intègre à CloudMonitor pour offrir des fonctionnalités de surveillance et d'alerte. Utilisez CloudMonitor pour configurer des règles de surveillance et d'alerte relatives aux événements d'attaque WAF et aux métriques WAF. Si les métriques prises en charge par CloudMonitor ne répondent pas à vos besoins, créez des alertes personnalisées via Log Service.
Ce prérequis est nécessaire pour configurer des alertes avec Log Service.
Procédure
Connectez-vous à la console Web Application Firewall.
Dans la barre de menu supérieure, sélectionnez le groupe de ressources et la région de votre instance Web Application Firewall (Chinese Mainland ou Outside Chinese Mainland).
Dans le volet de navigation de gauche, choisissez .
-
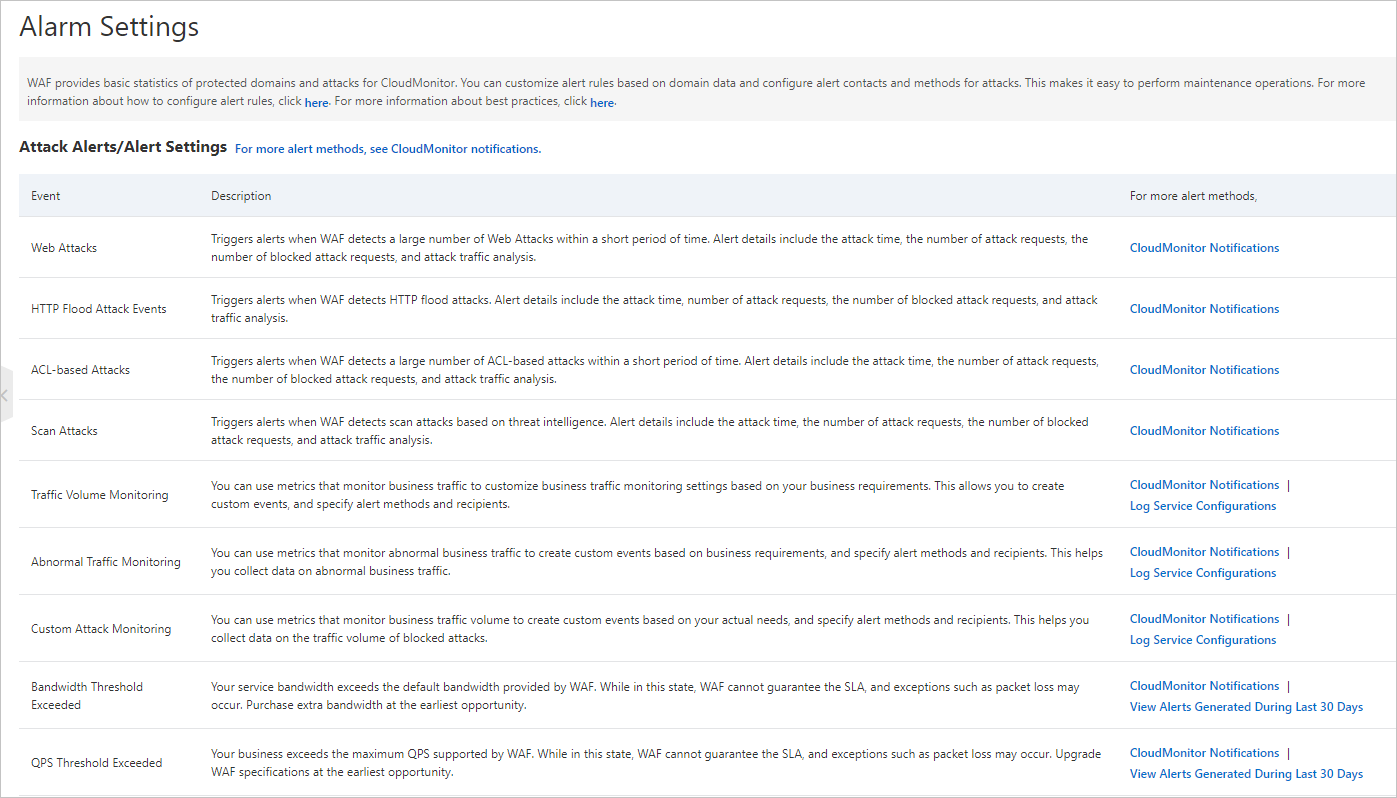
Sur la page Alert Settings, choisissez une méthode de notification selon le type d'événement.
Méthode
Description
CloudMonitor Notification
Créez des règles d'alerte WAF à l'aide de la fonctionnalité d'alerte de CloudMonitor.
CloudMonitor est un service de surveillance des ressources Alibaba Cloud et des applications Internet. Le service d'alerte CloudMonitor prend en charge la surveillance des événements et des métriques de service pour les produits cloud.
CloudMonitor Notification prend en charge la surveillance de tous les événements WAF répertoriés sur la page Alert Settings, y compris Web Attack Event, HTTP Flood Attack Event, ACL Attack Event, Scan Attack Event, Traffic Monitoring and Alerting, Unusual Traffic Monitoring Alert, Attack Monitoring and Alerting, Bandwidth Threshold Exceeded et QPS Threshold Exceeded.
Cliquez sur CloudMonitor Notification pour accéder à la page de configuration des règles d'alerte dans la console CloudMonitor. Pour plus d'informations, consultez la rubrique Configurer les notifications CloudMonitor.
Log Service Configuration
Créez des règles d'alerte WAF à l'aide de la fonctionnalité d'alerte basée sur les journaux de WAF Log Service.
WAF Log Service collecte et stocke les journaux de requêtes des noms de domaine protégés par WAF, ce qui permet d'interroger et d'analyser ces journaux. À partir de ces résultats, créez des règles d'alerte personnalisées pour des métriques spécifiques.
Log Service Configuration prend en charge la surveillance de diverses combinaisons de métriques. Cette méthode offre une plus grande flexibilité et convient aux scénarios d'alerte personnalisés, mais elle est plus complexe.
Cliquez sur Log Service Configuration pour accéder à la page WAF Log Service. Sur cette page, interrogez et analysez les journaux WAF et créez des alertes personnalisées. Pour plus d'informations sur la configuration des alertes basées sur les journaux WAF, consultez la rubrique Configuration rapide des alertes basées sur les journaux. Pour des exemples de configuration, consultez la rubrique Vue d'ensemble.
View Alerts Generated During Last 30 Days
Affiche les alertes des 30 derniers jours déclenchées par le dépassement des seuils de bande passante ou de QPS de WAF.
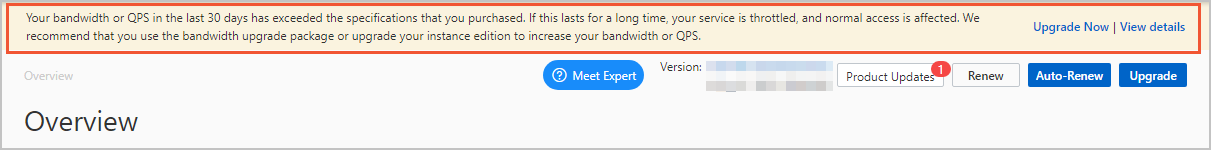
Si le trafic normal de votre site web dépasse la spécification de bande passante du service ou de QPS de votre instance WAF, WAF affiche automatiquement une alerte en haut de la console (comme illustré dans la figure suivante) et envoie une alerte par e-mail aux contacts de votre compte Alibaba Cloud.
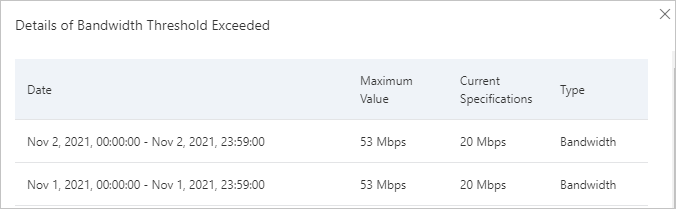
La page Alert settings permet d'afficher les détails des alertes des 30 derniers jours. Cliquez sur View Alerts Generated During Last 30 Days à côté de DDoS attacks occur, the peak attack bandwidth exceeds the protection threshold of Anti-DDoS Origin Basic, and blackhole filtering is triggered for the WAF instance. ou QPS Threshold Exceeded pour afficher les détails des alertes de dépassement de la bande passante du service ou de QPS (comme illustré dans la figure suivante).
Pour plus d'informations, consultez la rubrique package d'extension de bande passante.