Après avoir ajouté un site web à Web Application Firewall (WAF), activez le modèle de sécurité positive pour ce site. Ce modèle utilise les algorithmes d'apprentissage automatique développés par Alibaba Cloud pour apprendre automatiquement le trafic légitime du site. Il génère ensuite des règles de protection personnalisées sur la base des résultats d'apprentissage afin de prévenir les attaques inconnues.
Prérequis
Vous disposez d'une instance Web Application Firewall de l'édition Ultimate Edition ou supérieure.
Votre site web a été ajouté à WAF. Pour plus d'informations, consultez les Tutoriels.
Contexte
Les méthodes de protection traditionnelles se basent sur des règles de détection pour protéger les sites web contre les attaques. Le modèle de sécurité positive utilise l'apprentissage non supervisé pour analyser automatiquement le trafic d'un site web. Il s'appuie ensuite sur un modèle construit par des algorithmes d'apprentissage automatique afin de générer un score de sécurité standard et de classer les différentes requêtes. Ce modèle définit le trafic de référence du site et génère des règles de protection personnalisées en fonction des scores attribués aux requêtes. Le modèle de sécurité positive s'intègre aux autres modules de protection de WAF pour défendre le site contre les attaques à différents niveaux du réseau.

Procédure
Dans la barre de menu supérieure, sélectionnez le groupe de ressources et la région de votre instance Web Application Firewall (Chinese Mainland ou Outside Chinese Mainland).
Dans le volet de navigation de gauche, choisissez .
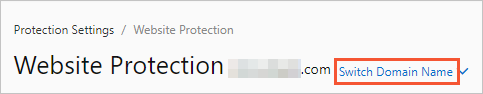
Sur la page Website Protection, basculez vers le nom de domaine à configurer.
-
Cliquez sur l'onglet Web Security et accédez à la section Positive Security Model. Le modèle de sécurité positive utilise des algorithmes d'apprentissage automatique pour apprendre automatiquement le trafic légitime d'un nom de domaine et générer des politiques de sécurité personnalisées. Configurez la fonctionnalité en activant le commutateur Status, en sélectionnant Block ou Warn pour le paramètre Mode, et en consultant le Learning Status (par exemple « Model training ») après l'activation.
Paramètre
Description
Status
Commutateur permettant d'activer ou de désactiver le modèle de sécurité positive.
Mode
Action à appliquer aux attaques détectées par WAF. Valeurs possibles :
-
Alert : Déclenche uniquement un avertissement sans bloquer la requête d'attaque.
-
Block : Bloque directement les requêtes d'attaque.
RemarquePar défaut, le modèle de sécurité positive est défini sur le mode Warn. Dans ce mode, WAF enregistre les requêtes correspondant aux règles de protection dans les rapports de sécurité, mais ne les bloque pas. Avant de passer au mode Block, nous vous recommandons d'analyser les données des rapports de sécurité et de vérifier que les règles de protection ne provoquent pas de faux positifs.
Lors de la première activation du modèle de sécurité positive pour un site web, WAF utilise le modèle construit par les algorithmes d'apprentissage automatique pour analyser le trafic historique du site. Il génère ensuite des règles de protection personnalisées sur la base des résultats d'apprentissage. La durée de l'apprentissage initial varie selon le volume total de trafic. Dans la plupart des cas, WAF apprend le trafic d'un site web et génère les règles de protection en environ 1 heure. Une fois le processus d'apprentissage terminé, WAF vous envoie une notification via des messages internes, des SMS ou des e-mails.
ImportantSi vous désactivez le modèle de sécurité positive, les résultats d'apprentissage du trafic générés deviennent invalides. Si vous réactivez le modèle, celui-ci doit réapprendre le trafic du site web. La mise à niveau de votre instance WAF n'affecte pas les résultats d'apprentissage. En revanche, si le modèle de trafic du site web ajouté à WAF change, les résultats d'apprentissage ne sont plus applicables. Nous vous recommandons alors de configurer le modèle de sécurité positive pour qu'il réapprenne le trafic du site. Les changements de modèle de trafic incluent notamment la modification du type de service du site web.
-