Après avoir ajouté un site web à Web Application Firewall (WAF), configurez une liste blanche de sécurité des données pour autoriser les requêtes répondant à certaines conditions à contourner la détection par des modules spécifiques (prévention contre les fuites de données, protection contre l'altération de site web et sécurité des comptes). La liste blanche de sécurité des données évite le blocage erroné des requêtes métier légitimes par les règles de sécurité des données.
Prérequis
Vous avez activé une instance Web Application Firewall.
Votre site web est ajouté à WAF. Pour plus d'informations, consultez la rubrique Tutoriels.
Contexte
La fonctionnalité Sécurité des données protège contre les fuites de contenu de page et les altérations afin de garantir l'intégrité et la confidentialité des données de votre site web. Elle comprend les modules de détection suivants :
Si ces modules génèrent des faux positifs en bloquant des requêtes légitimes vers votre site web, configurez une liste blanche de sécurité des données pour permettre aux requêtes remplissant des conditions spécifiques de contourner la détection par les modules spécifiés.
Configurez des règles très précises afin que seules les requêtes légitimes contournent la protection.
Procédure
Connectez-vous à la console Web Application Firewall.
Dans la barre de menu supérieure, sélectionnez le groupe de ressources et la région de votre instance Web Application Firewall (Chinese Mainland ou Outside Chinese Mainland).
Dans le volet de navigation de gauche, choisissez .
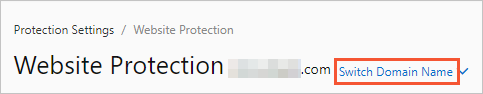
Sur la page Website Protection, basculez vers le nom de domaine à configurer.
Cliquez sur l'onglet Web Security, localisez la section Data Security, puis cliquez sur Configure Now.
-
Créez une règle de liste blanche de sécurité des données.
Sur la page Data Security - Whitelist, cliquez sur Create.
-
Dans la boîte de dialogue Create Rule, configurez les paramètres suivants.
Parameter
Description
Rule Name
Saisissez un nom pour la règle.
Match Condition
Définissez les conditions applicables aux requêtes à ajouter à la liste blanche. Cliquez sur Add Condition pour spécifier jusqu'à cinq conditions. Si vous définissez plusieurs conditions, la requête doit toutes les remplir pour être ajoutée à la liste blanche.
Pour plus d'informations sur les champs des conditions de correspondance, consultez la rubrique Champs dans les conditions de correspondance.
Bypassed Modules
Sélectionnez les modules de détection à contourner si une requête remplit les conditions. Vous pouvez sélectionner un ou plusieurs des éléments suivants :
-
Data Leakage Prevention
-
Website Tamper-proofing
-
Account Security
-
Cliquez sur Save.
Les règles de liste blanche de sécurité des données nouvellement créées sont activées par défaut. Consultez la nouvelle règle dans la liste des règles et désactivez-la, modifiez-la ou supprimez-la selon vos besoins.