IPsec-VPN chiffre les paquets avant transmission, ce qui augmente leur taille. Si cette taille dépasse l'unité de transmission maximale (MTU) d'un équipement réseau sur le trajet, la transmission échoue. Cette rubrique explique l'interaction des valeurs MTU dans une configuration IPsec-VPN et comment les paramétrer pour garantir une livraison fiable des paquets.
Les connexions IPsec-VPN peuvent transporter des paquets fragmentés, mais ne peuvent ni les fragmenter ni les réassembler.
Fonctionnement
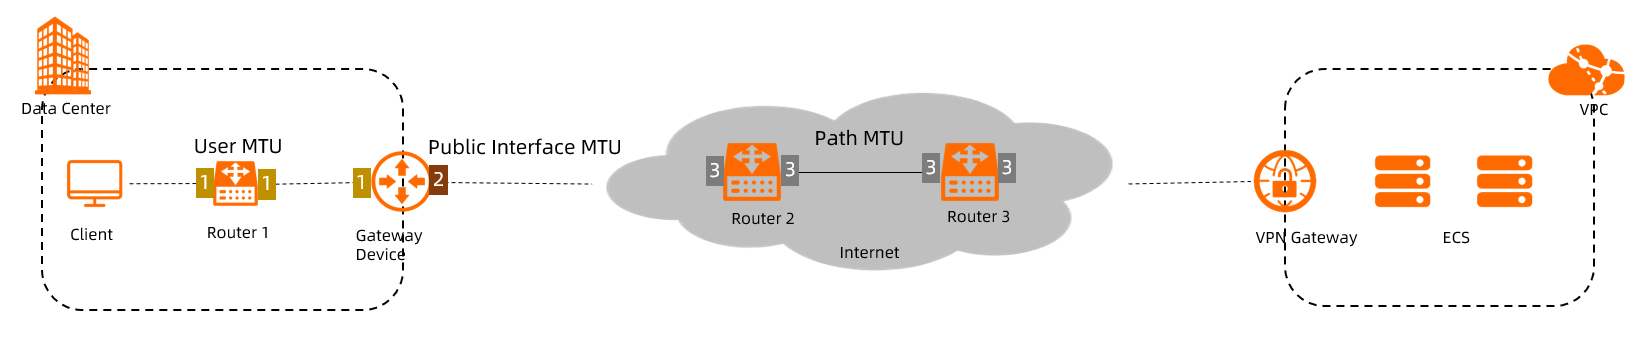
Le schéma ci-dessus illustre une configuration IPsec-VPN typique où un centre de données se connecte à un cloud privé virtuel (VPC) via IPsec-VPN. Le client envoie des paquets via la passerelle locale, qui les chiffre et les transfère sur Internet vers la passerelle VPN.
Trois valeurs MTU régissent la taille des paquets à différents points de ce trajet.
MTU utilisateur
La MTU utilisateur correspond à la MTU minimale parmi toutes les interfaces des équipements réseau situés entre le client et la passerelle locale. Elle limite la taille des paquets envoyés par le client.
Dans le schéma, la MTU utilisateur est la plus petite valeur MTU parmi les interfaces étiquetées « 1 ».
MTU de l'interface publique
La MTU de l'interface publique désigne la MTU de l'interface orientée vers l'extérieur de la passerelle locale, c'est-à-dire l'interface connectée à la passerelle VPN. Elle limite la taille des paquets chiffrés quittant le centre de données.
Dans le schéma, la MTU de l'interface publique correspond à la MTU de l'interface étiquetée « 2 ».
MTU du chemin
La MTU du chemin représente la MTU minimale parmi toutes les interfaces des équipements réseau exposés à Internet, situés entre la passerelle locale et la passerelle VPN. Elle limite également la taille des paquets chiffrés.
Dans le schéma, la MTU du chemin est la plus petite valeur MTU parmi les interfaces étiquetées « 3 ». Contactez votre fournisseur d'accès Internet (FAI) pour obtenir la MTU du chemin. Pour les réseaux Ethernet standard, la MTU du chemin par défaut est de 1 500 octets.
Formule de calcul de la MTU
Pour garantir une transmission sans erreur, configurez la MTU utilisateur dans le centre de données de manière à respecter la condition suivante :
Maximum user MTU = Min{public interface MTU, path MTU} − 101La valeur 101 représente le nombre maximal d'octets ajoutés par le chiffrement IPsec à un paquet.
Si votre passerelle VPN a été créée avant le 1er avril 2021 et que la MTU utilisateur dans le centre de données dépasse 1 300 octets, les connexions IPsec-VPN peuvent échouer. Mettez à jour votre passerelle VPN vers la dernière version. Pour plus d'informations, consultez la rubrique Mettre à niveau une passerelle VPN.
Exemple
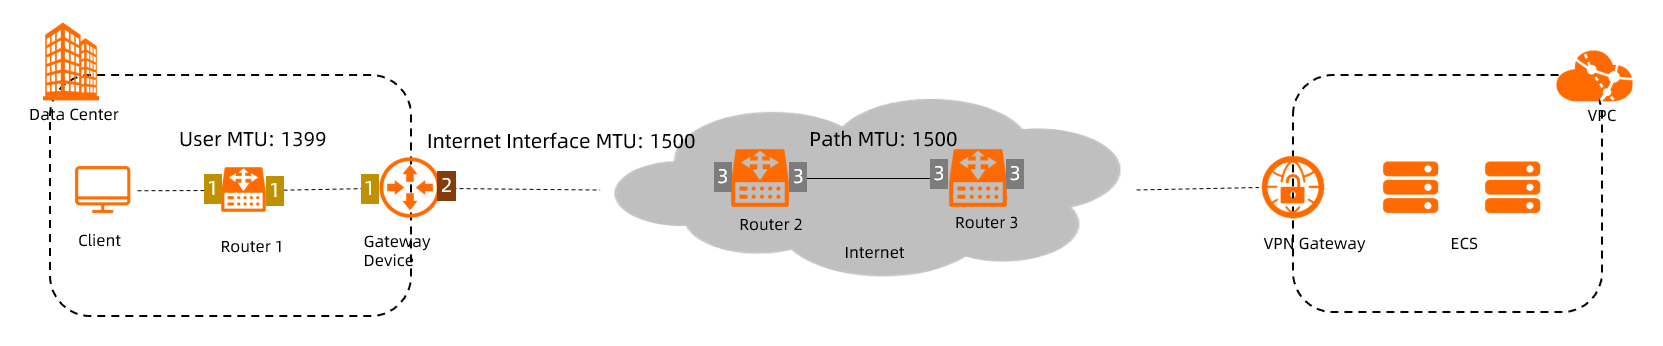
Dans cet exemple, la MTU du chemin et la MTU de l'interface publique sont toutes deux de 1 500 octets :
Maximum user MTU = min{1,500, 1,500} − 101 = 1,399 bytesConfigurez le client pour qu'il envoie des paquets dont la taille ne dépasse pas 1 399 octets. Les paquets dépassant cette taille risquent de ne pas être transmis.
Configuration de la MSS
Pour éviter la segmentation du trafic TCP sur la connexion IPsec-VPN, définissez la taille maximale de segment (MSS) à l'aide de la formule suivante :
MSS = User MTU − IP header size − TCP header sizeEn reprenant l'exemple précédent, où la MTU utilisateur est de 1 399 octets et où les en-têtes IP et TCP mesurent chacun 20 octets :
MSS = 1,399 − 20 − 20 = 1,359 bytesDéfinissez la MSS à une valeur inférieure ou égale à 1 359 octets pour éviter la segmentation TCP.