Cette rubrique récapitule les questions fréquemment posées (FAQ) concernant VPN Gateway.
Liens rapides
Questions sur le produit
Quelles sont les différences entre les connexons intrafrontalières et transfrontalières ?
Puis-je utiliser une passerelle VPN pour accéder à Internet ?
Les VPC situés dans différentes régions peuvent-ils communiquer via une passerelle VPN ?
Comment configurer les listes de contrôle d'accès réseau (ACL)
Pourquoi une connexion VPN n'atteint-elle pas la bande passante achetée ?
Une passerelle VPN peut-elle chiffrer le trafic entre un VPC et une adresse IP publique ?
Comment effectuer un contrôle d'accès sur l'adresse IP publique de la passerelle VPN ?
VPN Gateway prend-il en charge la migration entre comptes ou le changement de VPC ?
Quelle est la procédure de configuration pour activer IPsec-VPN / SSL-VPN ?
Comment vérifier la surveillance de la bande passante/du trafic d'une passerelle VPN ?
Fonctionnalités IPsec-VPN
Combien de connexions IPsec-VPN puis-je créer pour chaque passerelle VPN ?
Puis-je configurer plusieurs réseaux distants dans une seule connexion IPsec-VPN ?
Quel est le type de l'adresse IP publique de la passerelle VPN ?
Quelle est la différence entre le mode tunnel unique et le mode double tunnel ?
Fonctionnalités SSL-VPN
Quelles sont les différences entre les connexons intrafrontalières et transfrontalières ?
Alibaba Cloud VPN Gateway fournit des services conformes aux politiques et réglementations pertinentes en Chine. Il prend uniquement en charge les connexions intrafrontalières et ne prend pas en charge les connexions transfrontalières. Si vous devez accéder à des ressources transfrontalières via une connexion VPN, consultez la rubrique Comment accéder aux ressources transfrontalières via une connexion VPN ?.
Connexions intrafrontalières
-
Une connexion IPsec-VPN est considérée comme intrafrontalière si les régions du centre de données local et des ressources homologues remplissent l'une des conditions suivantes :
Le centre de données local est situé en Chine continentale région, et les ressources homologues se trouvent dans une région Alibaba Cloud en Chine continentale.
Le centre de données local est situé hors de Chine continentale, et les ressources homologues se trouvent dans une région Alibaba Cloud hors de Chine continentale.
-
Une connexion SSL-VPN est considérée comme intrafrontalière si les régions du client et des ressources homologues remplissent l'une des conditions suivantes :
Le client est situé en Chine continentale, et les ressources homologues se trouvent dans une région Alibaba Cloud en Chine continentale.
Le client est situé hors de Chine continentale, et les ressources homologues se trouvent dans une région Alibaba Cloud hors de Chine continentale.
Exemple 1 | Exemple 2 |
 |  |
Connexions transfrontalières
-
Une connexion IPsec-VPN est considérée comme transfrontalière si les régions du centre de données local et des ressources homologues remplissent l'une des conditions suivantes :
Le centre de données local est situé en Chine continentale, et les ressources homologues se trouvent dans une région Alibaba Cloud hors de Chine continentale.
Le centre de données local est situé hors de Chine continentale, et les ressources homologues se trouvent dans une région Alibaba Cloud en Chine continentale.
-
Une connexion SSL-VPN est considérée comme transfrontalière si les régions du client et des ressources homologues remplissent l'une des conditions suivantes :
Le client est situé en Chine continentale, et les ressources homologues se trouvent dans une région Alibaba Cloud hors de Chine continentale.
Le client est situé hors de Chine continentale, et les ressources homologues se trouvent dans une région Alibaba Cloud en Chine continentale.
Exemple 1 | Exemple 2 |
 |  |
Classification des régions
Classification des régions | Régions incluses |
Chine continentale | Chine (Qingdao), Chine (Pékin), Chine (Zhangjiakou), Chine (Hohhot), Chine (Ulanqab), Chine (Shenzhen), Chine (Heyuan), Chine (Guangzhou), Chine (Hangzhou), Chine (Shanghai), Chine (Nanjing - Région locale), Chine (Chengdu) |
Hors de Chine continentale | Chine (Hong Kong), Singapour, Malaisie (Kuala Lumpur), Japon (Tokyo), Indonésie (Jakarta), Philippines (Manille), Corée du Sud (Séoul), Thaïlande (Bangkok), Allemagne (Francfort), Royaume-Uni (Londres), Émirats arabes unis (Dubaï), États-Unis (Silicon Valley), États-Unis (Virginie), Arabie saoudite (Riyad - Région partenaire), Mexique |
Comment accéder aux ressources transfrontalières via une connexion VPN ?
Pour accéder à des ressources transfrontalières via une connexion VPN, utilisez un Transit Router. Un TR permet une communication flexible et privée entre les ressources situées dans différentes régions, y compris celles qui sont transfrontalières.
Exemples de topologies réseau :
IPsec-VPN | SSL-VPN |
 |  |
Puis-je utiliser une passerelle VPN pour accéder à Internet ?
Non.
Une passerelle VPN offre un accès au réseau privé vers un VPC. Elle ne fournit pas d'accès à Internet.
Prérequis pour la connexion IPsec-VPN
-
L'appareil de passerelle dans le centre de données doit prendre en charge les protocoles IKEv1 et IKEv2.
IPsec-VPN prend en charge les protocoles IKEv1 et IKEv2. Tout appareil prenant en charge l'un ou l'autre de ces protocoles peut se connecter à une passerelle VPN Alibaba Cloud. Pour plus d'informations sur la sélection d'une version IKE, consultez la rubrique Sélection d'une version IKE.
-
L'appareil de passerelle dans le centre de données doit disposer d'une adresse IP publique statique (une adresse IP publique fixe).
IPsec-VPN ne prend pas en charge l'établissement de connexions utilisant des adresses IP publiques dynamiques. Dans les scénarios où l'adresse IP publique est attribuée dynamiquement par les opérateurs, tels que les réseaux d'entreprise ou les connexions haut débit domestiques, l'adresse IP publique change, ce qui rend impossible l'établissement stable d'un tunnel IPsec-VPN avec la passerelle VPN Alibaba Cloud. L'homologue (appareil de passerelle local) doit disposer d'une adresse IP publique statique pour garantir la stabilité du tunnel.
Les blocs CIDR du centre de données et du VPC ne doivent pas se chevaucher.
Pour savoir comment un centre de données peut se connecter à un VPC à l'aide d'une connexion IPsec-VPN, consultez la rubrique Démarrage rapide de Standard VPN Gateway.
Passerelles locales compatibles
Une passerelle VPN Alibaba Cloud prend en charge les protocoles standard IKEv1 et IKEv2. Par conséquent, tout appareil prenant en charge ces protocoles peut se connecter à une passerelle VPN Alibaba Cloud. Cela inclut les appareils de H3C, Hillstone, Sangfor, Cisco ASA, Juniper, SonicWall, Nokia, IBM et Ixia. Pour plus d'informations, consultez la rubrique Configuration des appareils locaux.
Les VPC situés dans différentes régions peuvent-ils communiquer via une passerelle VPN ?
Oui.
Pour plus d'informations, consultez la rubrique Connexion de deux VPC en mode double tunnel.
Si vous établissez une connexion IPsec-VPN entre des VPC situés dans différentes régions, la qualité de la connexion dépend des conditions du réseau public. Nous vous recommandons d'utiliser Cloud Enterprise Network (CEN) pour établir des connexions entre des VPC situés dans différentes régions. Pour plus d'informations, consultez la rubrique Connexion de VPC entre différents comptes.
Le trafic entre les VPC transite-t-il par Internet ?
Lorsque vous utilisez une passerelle VPN pour permettre la communication entre des VPC :
Si les deux VPC se trouvent dans la même région, le trafic est transmis via le réseau Alibaba Cloud, et non via Internet.
Si les deux VPC se trouvent dans des régions différentes, le trafic est transmis via Internet.
Si j'ai déjà acheté une passerelle VPN, dois-je également acheter de la bande passante publique élastique ?
Non. IPsec-VPN établit un tunnel chiffré sur le réseau privé, et le trafic est transmis via le réseau privé. Par conséquent, les instances ECS d'un VPC peuvent communiquer avec un centre de données via le VPN sans avoir besoin d'acheter une adresse IP élastique (EIP) ou de la bande passante publique.
Puis-je modifier le VPC d'une passerelle VPN après sa création ?
Non. Une fois qu'une passerelle VPN est créée, vous ne pouvez pas modifier son VPC. Pour associer la passerelle VPN à un autre VPC, vous devez créer une nouvelle passerelle VPN et sélectionner le VPC cible.
Si la passerelle VPN et l'instance ECS ne se trouvent pas dans le même VPC et que vous ne souhaitez pas recréer la passerelle VPN, vous pouvez utiliser une connexion d'appairage de VPC pour connecter les réseaux privés des deux VPC, permettant ainsi la communication des ressources entre les VPC.
VPN Gateway prend-il en charge la migration entre comptes ou le changement de VPC ?
Non. Une fois un VPN Gateway créé, il ne prend pas en charge la migration vers un autre compte ni le changement du VPC associé. Les limites et les méthodes de traitement pour chaque scénario sont les suivantes :
Migration entre comptes : VPN Gateway ne prend pas en charge la migration directe vers un autre compte (y compris les scénarios cross-account dans la même région). Pour utiliser un VPN Gateway sous un autre compte, vous devez créer une nouvelle instance VPN Gateway sous le compte cible.
Changement de VPC : Un VPN Gateway créé ne permet pas de modifier le VPC associé. Pour associer le VPN Gateway à un autre VPC, vous devez supprimer la configuration VPN existante, résilier l'instance, puis acheter un nouveau VPN Gateway.
-
Lors de la suppression de l'interface réseau élastique, le message « géré par des services cloud dépendants, créé par VPN » s'affiche : L'interface réseau élastique liée à un VPN Gateway ne peut pas être supprimée directement. Vous devez d'abord libérer l'instance VPN Gateway ; l'interface réseau élastique associée sera alors libérée automatiquement. Les méthodes de libération sont les suivantes :
VPN Gateway traditionnel : Si l'instance n'a pas expiré, localisez le VPN Gateway cible dans la console et sélectionnez Action dans la colonne Apply for Refund ; si l'instance a expiré, le système la libérera automatiquement.
VPN Gateway amélioré : Dans la colonne Action du VPN Gateway cible, cliquez sur Delete.
Puis-je utiliser un VPN Gateway pour connecter deux VPC appartenant à différents comptes Alibaba Cloud ?
Oui. Vous pouvez connecter deux VPC appartenant à différents comptes Alibaba Cloud de l'une des manières suivantes :
Utilisation d'un VPN Gateway : Créez une instance VPN Gateway sous chaque compte, puis configurez une connexion IPsec-VPN, une passerelle client et des routes sous chaque compte pour activer la connectivité entre les deux VPC.
Sans VPN Gateway : Utilisez plutôt une connexion d'appairage VPC ou un Cloud Enterprise Network (CEN).
Comment choisir le VPC à associer à un VPN Gateway ?
Une fois un VPN Gateway créé, vous ne pouvez pas modifier le VPC associé. Effectuez votre sélection avant la création, en fonction du déploiement de vos ressources dans le cloud :
Aucune ressource n'est encore déployée dans le cloud : Créez d'abord un VPC, puis associez ce VPC lors de la création du VPN Gateway.
Les ressources cloud (telles que ECS et RDS) se trouvent dans un seul VPC : Associez le VPN Gateway au VPC dans lequel résident les ressources.
Les ressources cloud sont réparties sur plusieurs VPC : Nous vous recommandons d'utiliser un VPN Gateway associé à un routeur de transit pour communiquer avec plusieurs VPC via des connexions IPsec-VPN. Pour plus d'informations, consultez la rubrique Associer à un routeur de transit.
La création d'un VPN Gateway modifie-t-elle les adresses IP publiques des instances ECS existantes ?
Non. La création d'un VPN Gateway n'affecte pas les adresses IP publiques des instances ECS existantes dans le VPC. Les adresses IP publiques des instances ECS restent inchangées.
Prend-il en charge l'utilisation du protocole WireGuard pour accéder à une base de données sur site depuis le cloud ?
Actuellement, les connexions IPsec-VPN d'Alibaba Cloud ne prennent en charge que le protocole standard IPsec (incluant les versions IKEv1 et IKEv2), et le protocole WireGuard n'est pas pris en charge.
Pour permettre aux applications backend cloud d'accéder à une base de données sur site, nous vous recommandons d'utiliser IPsec-VPN pour établir un tunnel chiffré et former un LAN virtuel entre le serveur sur site et le VPC cloud, afin d'activer un accès mutuel sécurisé :
Créez un VPN Gateway dans la console Alibaba Cloud et configurez une connexion IPsec, en spécifiant le bloc CIDR local (le bloc CIDR où réside le VPC) et le bloc CIDR distant (le bloc CIDR où réside le serveur de base de données sur site).
Effectuez la configuration IPsec-VPN correspondante sur le dispositif de passerelle sur site, en veillant à ce que les paramètres IKE/IPsec soient cohérents des deux côtés.
Configurez des règles de routage correctes pour garantir que le trafic entre le bloc CIDR du VPC cloud et le bloc CIDR du serveur sur site est transféré correctement.
Après avoir effectué la configuration ci-dessus et confirmé que l'état de la connexion IPsec est « Négociation de la phase 2 réussie », vous pouvez réaliser un accès mutuel sécurisé entre les services cloud et la base de données sur site.
Serveur IPsec vs serveur SSL
|
Élément |
Serveur IPsec |
Serveur SSL |
|
Scénario d'utilisation |
Fournit des connexions poste-à-site. |
Fournit des connexions poste-à-site. |
|
Mode client |
Les clients mobiles iOS se connectent via IPsec-VPN. |
Les clients mobiles Android et les ordinateurs se connectent via SSL-VPN. |
|
Mode de connexion |
Utilise la fonctionnalité VPN intégrée d'iOS. |
Utilise OpenVPN. |
|
Méthodes de chiffrement |
IPsec |
Certificats SSL |
Puis-je configurer plusieurs réseaux distants dans une seule connexion IPsec-VPN ?
Oui.
Avant de configurer plusieurs réseaux distants pour une connexion IPsec-VPN, examinez les suggestions de configuration pour les multiples blocs CIDR. Pour plus d'informations, consultez la rubrique Suggestions de configuration pour les scénarios multi-blocs CIDR.
Combien de connexions IPsec-VPN puis-je créer pour chaque VPN Gateway ?
Par défaut, vous pouvez créer jusqu'à 10 connexions IPsec-VPN pour chaque VPN Gateway. Vous pouvez ajuster le quota dans la console Alibaba Cloud. Pour plus d'informations, consultez la rubrique Gérer les quotas.
Comment configurer le côté sur site lorsque plusieurs connexions IPsec-VPN utilisent le même VPN Gateway et la même passerelle client ?
Côté Alibaba Cloud : Lorsque plusieurs connexions IPsec-VPN sont associées au même VPN Gateway et à la même passerelle client, les paramètres de négociation IPsec de chaque connexion (tels que l'algorithme de chiffrement, l'algorithme d'authentification, le groupe DH et la clé pré-partagée) doivent être identiques.
Côté sur site : Vous n'avez pas besoin de mettre en place une connexion physique distincte ou une interface supplémentaire pour chaque connexion IPsec-VPN. Vous devez uniquement vous assurer que la configuration IPsec de votre dispositif de passerelle sur site correspond aux paramètres de négociation de la connexion correspondante côté Alibaba Cloud.
Vérification des capacités du dispositif : Vérifiez si votre dispositif de passerelle sur site prend en charge le mode de connexion IPsec un-vers-plusieurs. Si ce n'est pas le cas, vous devez ajuster votre architecture réseau ou remplacer votre dispositif de passerelle sur site.
Comment configurer les listes de contrôle d'accès réseau (ACL)
Type de VPN Gateway | Règles requises |
IPsec-VPN | Dans la liste de contrôle d'accès réseau, configurez des règles sortantes et entrantes pour autoriser le trafic provenant des blocs CIDR et des adresses IP suivants. Cela garantit que le VPN Gateway peut établir des connexions IPsec-VPN.
|
SSL-VPN | Dans la liste de contrôle d'accès réseau, configurez des règles sortantes et entrantes pour autoriser le trafic provenant des blocs CIDR et des adresses IP suivants, et ouvrez le port SSL-VPN. Cela garantit que le VPN Gateway peut établir des connexions SSL-VPN.
|
Puis-je mettre à niveau ou rétrograder un VPN Gateway ?
Oui.
Pour mettre à niveau ou rétrograder la bande passante de votre VPN Gateway, consultez la rubrique Mettre à niveau.
Pour mettre à niveau ou rétrograder le nombre maximal de connexions SSL simultanées pour votre VPN Gateway, consultez la rubrique Modifier les connexions SSL simultanées.
Pour activer la fonctionnalité IPsec-VPN ou SSL-VPN pour votre VPN Gateway, consultez les rubriques Activer IPsec-VPN et Activer la fonctionnalité SSL-VPN.
Affichage des informations de connexion du client SSL
Oui.
Pour plus d'informations, consultez la rubrique Afficher les connexions client SSL.
Les instances VPN Gateway créées après le 10 décembre 2022 prennent en charge cette fonctionnalité par défaut.
Par défaut, les instances VPN Gateway créées avant le 10 décembre 2022 ne prennent pas en charge l'affichage des informations de connexion du client SSL. Pour activer cette fonctionnalité, mettez à niveau l'instance VPN Gateway.
SSL-VPN sur les anciennes instances
Non.
Pour utiliser la fonctionnalité SSL-VPN, vous devez mettre à niveau le VPN Gateway vers la dernière version. Pour plus d'informations, consultez la rubrique Mettre à niveau une passerelle VPN.
Sélection d'une version IKE
Lorsque vous configurez une connexion IPsec-VPN, sélectionnez une version IKE en fonction de la version IKE prise en charge par le dispositif de passerelle pair et selon que vous devez communiquer à travers plusieurs blocs CIDR.
La communication multi-blocs CIDR signifie que vous avez configuré plusieurs Local Network ou Remote Network lors de la configuration de la connexion IPsec.
Prise en charge IKE du dispositif pair | Communication multi-blocs CIDR | Configuration |
Uniquement IKEv1 | Oui |
|
Non | Utilisez IKEv1 pour la connexion IPsec-VPN et le dispositif de passerelle pair. | |
Uniquement IKEv2 | Oui |
|
Non | Utilisez IKEv2 pour la connexion IPsec-VPN et le dispositif de passerelle pair. | |
IKEv1 et IKEv2 | Oui |
|
Non | Utilisez IKEv2 pour la connexion IPsec-VPN et le dispositif de passerelle pair. Par rapport à IKEv1, IKEv2 simplifie le processus de négociation de l'association de sécurité (SA) et offre une meilleure prise en charge des scénarios avec plusieurs blocs CIDR. Utilisez IKEv2. |
Pourquoi la négociation IPsec-VPN est-elle lente à prendre effet, et combien de temps cela prend-il normalement ?
Temps d'effet normal : Si les configurations aux deux extrémités de la connexion IPsec-VPN (côté Alibaba Cloud et côté dispositif de passerelle sur site) sont correctes et correspondent, la négociation IPsec-VPN prend généralement effet en quelques secondes.
Dépannage en cas de lenteur : Si la négociation est lente à prendre effet, vérifiez si les configurations aux deux extrémités ont été ajustées pendant cette période, telles que la modification des paramètres de négociation IKE/IPsec, des configurations de routage ou des règles de groupe de sécurité. Les modifications de configuration déclenchent une renégociation, ce qui peut augmenter le temps de négociation.
Comment déclencher la renégociation d'une connexion IPsec-VPN ?
Les connexions IPsec-VPN ne prennent pas en charge une opération de redémarrage direct.
Si vous devez forcer la renégociation du tunnel (par exemple, lorsqu'une modification de configuration ne prend pas effet automatiquement), vous pouvez modifier n'importe quel élément de configuration (tel que Pre-shared key ou SA lifetime) et l'enregistrer. Une fois la configuration appliquée, remettez l'élément de configuration à sa valeur d'origine et enregistrez à nouveau pour déclencher la réinitialisation de la négociation IKE/IPsec par le système.
Connexions IPsec-VPN avec NAT
Par exemple, un centre de données prévoit d'utiliser l'adresse IP 42.XX.XX.1 pour établir une connexion IPsec-VPN avec un VPN Gateway Alibaba Cloud. Cependant, le centre de données utilise SNAT, qui traduit l'adresse IP source de 42.XX.XX.1 en 47.XX.XX.21. Dans ce cas, lorsque vous créez une passerelle client dans la console VPN Gateway, vous devez définir l'adresse IP de la passerelle client sur 47.XX.XX.21. Cela permet au VPN Gateway Alibaba Cloud d'établir une connexion IPsec-VPN avec le centre de données.
Utilisez les ports IPsec par défaut (UDP 500 et 4500) pour établir la connexion IPsec-VPN entre votre centre de données et le VPN Gateway. Ne traduisez pas les numéros de port.
Côté Alibaba Cloud, si le VPC auquel est associé un VPN Gateway public dispose également d'une passerelle NAT configurée, la passerelle NAT ne traduit pas l'adresse IP de l'instance VPN Gateway public.
Augmentation de la bande passante IPsec-VPN
Lorsqu'une connexion IPsec-VPN est associée à une instance VPN Gateway, la bande passante maximale de l'instance est de 1 000 Mbit/s (500 Mbit/s dans certaines régions). Pour augmenter la bande passante de la connexion IPsec-VPN, associez la connexion IPsec-VPN à une instance de routeur de transit (TR) pour connecter votre centre de données à Alibaba Cloud. Vous pouvez ensuite utiliser le TR pour activer la communication réseau entre votre centre de données et les VPC.
Lorsqu'une connexion IPsec-VPN est associée à une instance TR, la bande passante maximale d'une seule connexion IPsec-VPN est de 1 000 Mbit/s. Pour augmenter la bande passante totale, vous pouvez établir plusieurs connexions IPsec-VPN entre le TR et le centre de données. Cela permet au trafic entre le centre de données et Alibaba Cloud d'être transmis simultanément sur plusieurs connexions IPsec-VPN, comme illustré dans les figures suivantes. Pour plus d'informations, consultez les rubriques Équilibrage de charge avec plusieurs connexions IPsec-VPN publiques et Créer plusieurs connexions IPsec-VPN privées pour implémenter l'équilibrage de charge.
-
Scénario de connexion IPsec-VPN publique :
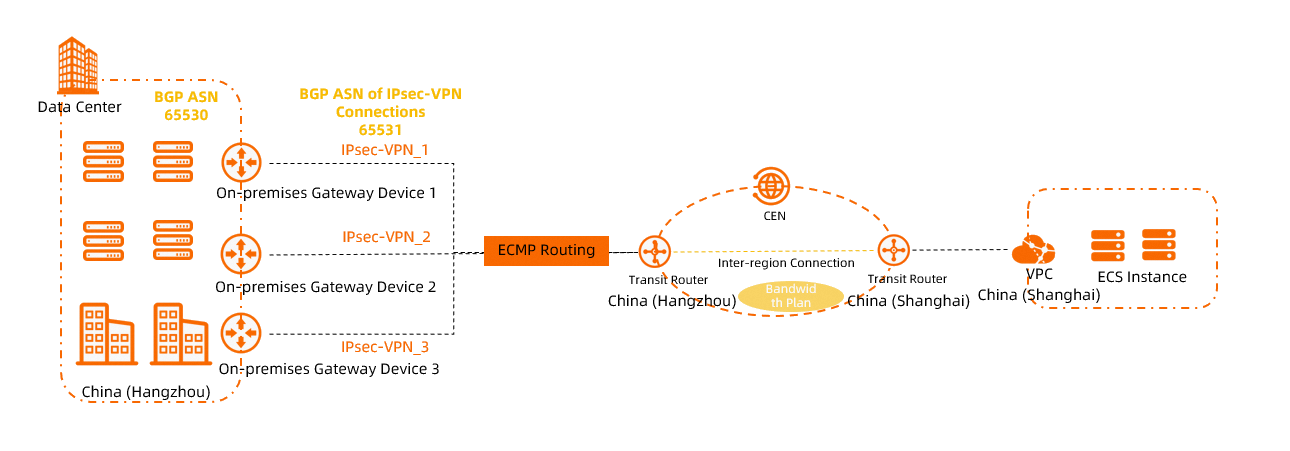
-
Scénario de connexion IPsec-VPN privée :
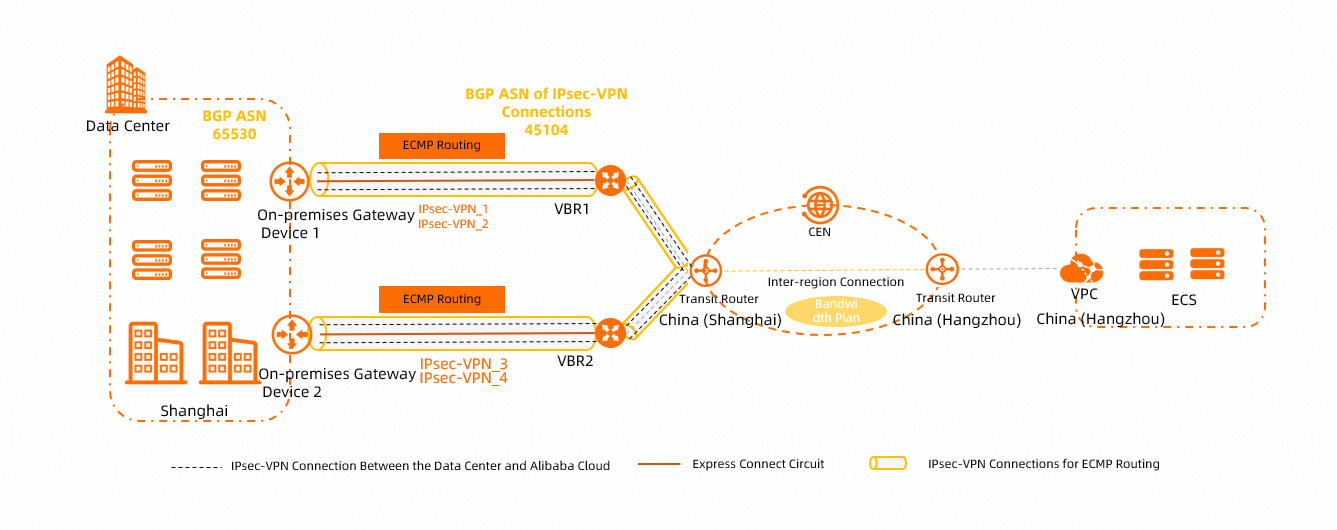
Transfert du trafic entre les zones
Oui.
Lors de la création d'une instance VPN Gateway, vous devez spécifier un vSwitch. Le système déploie la passerelle VPN dans la zone où réside le vSwitch spécifié. Une fois l'instance VPN Gateway créée, elle peut transférer le trafic des instances ECS situées dans toutes les zones du VPC.
Selon votre configuration, il peut être nécessaire d'ajouter des routes pour permettre à l'instance VPN Gateway de transférer le trafic provenant des instances ECS. Par exemple, si les vSwitches de certaines zones sont associés à une table de routage personnalisée du VPC, vous devez ajouter une route personnalisée pointant vers l'instance VPN Gateway dans cette table de routage personnalisée.
Résolution des conflits de routage
Si une erreur se produit lors de l'ajout d'une route à une instance VPN Gateway, cela est généralement dû à l'une des raisons suivantes :
Le bloc CIDR de destination de la route que vous souhaitez ajouter est identique au bloc CIDR de destination d'une route existante dans le VPC. Vérifiez les routes présentes dans la table de routage du VPC pour résoudre le conflit.
-
La route que vous souhaitez ajouter entre en conflit avec une route existante de l'instance VPN Gateway. Vérifiez les routes basées sur des politiques et les routes basées sur la destination de l'instance VPN Gateway pour résoudre le conflit.
Un conflit de routage survient si vous ajoutez une route basée sur la destination dont le bloc CIDR de destination et le saut suivant sont identiques à ceux d'une route basée sur la destination existante de l'instance VPN Gateway.
Un conflit de routage survient si vous ajoutez une route basée sur une politique dont le bloc CIDR source, le bloc CIDR de destination et le saut suivant sont identiques à ceux d'une route basée sur une politique existante de l'instance VPN Gateway.
Pourquoi une connexion VPN n'atteint-elle pas la bande passante achetée ?
Bien que VPN Gateway fournisse la bande passante que vous avez achetée, les facteurs suivants influencent le débit réel :
Les fonctionnalités, la capacité de connexion, la taille moyenne des paquets et les protocoles (TCP et UDP) de l'appareil associé à la passerelle cliente.
-
La latence réseau entre l'appareil associé à la passerelle cliente et VPN Gateway.
RemarqueSi vous achetez une instance VPN Gateway orientée vers Internet ou utilisez une connexion IPsec-VPN orientée vers Internet, la capacité de la bande passante publique et la latence Internet peuvent affecter votre débit.
Pour tester la bande passante de VPN Gateway, utilisez l'outil iPerf3. Les taux de transfert des commandes telles que FTP, SCP et CP ne reflètent pas le débit réseau réel, car ils sont limités par la vitesse des E/S disque. Pour plus d'informations sur l'utilisation de l'outil iPerf3, consultez Utilisation d'iPerf3 pour tester la bande passante du circuit Express Connect.
Si vous avez des exigences élevées en matière de qualité de transmission, utilisez Cloud Enterprise Network (CEN).
Pourquoi la vitesse de transmission d'IPsec-VPN est-elle plus lente que celle d'Internet, ou sa latence plus élevée que celle d'une ligne louée ?
Source de la surcharge de performance : En plus des paquets de données d'origine, IPsec-VPN ajoute une surcharge liée au traitement du chiffrement et du déchiffrement, à l'encapsulation des en-têtes et aux mécanismes de sécurité, ce qui augmente la latence RTT et entraîne un débit inférieur à celui d'un accès Internet pur ou d'une ligne louée physique.
Comparaison avec les lignes louées : Une ligne louée physique ne traverse pas le réseau dorsal du fournisseur d'accès Internet et n'engendre aucune surcharge de chiffrement, ce qui permet d'optimiser le RTT et de réduire la latence.
Une VPN Gateway peut-elle chiffrer le trafic entre un VPC et une adresse IP publique ?
Oui.
Pour utiliser une VPN Gateway afin de chiffrer le trafic provenant des ressources d'un VPC vers une adresse IP publique, les conditions suivantes doivent être remplies :
-
Ajoutez le bloc CIDR auquel appartient l'adresse IP publique à la VPN Gateway :
Si vous utilisez IPsec-VPN, vous devez ajouter le bloc CIDR public au champ Remote Network de la connexion IPsec.
Si vous utilisez SSL-VPN, vous devez ajouter le bloc CIDR public au champ Client CIDR Block du serveur SSL.
Définissez le bloc CIDR public comme un bloc CIDR personnalisé pour le VPC afin de garantir que le VPC puisse accéder au bloc CIDR public. Pour plus d'informations sur les blocs CIDR personnalisés, consultez FAQ sur VPC et FAQ sur VPC.
Quota d'entrées de routage dépassé
Il est impossible d'ajouter une nouvelle entrée de routage ou une connexion IPsec-VPN ne peut pas apprendre les routes BGP parce que le quota d'entrées de routage est atteint.
-
Augmentez le quota d'entrées de routage.
Vous pouvez augmenter le quota pour les entrées de routage basées sur des politiques, les entrées de routage basées sur la destination ou les entrées de routage BGP. Pour plus d'informations, consultez Quotas IPsec-VPN.
-
Configurez des routes agrégées.
Sans affecter vos activités, regroupez plusieurs entrées de routage configurées en une seule entrée de routage.
Par exemple, si vous avez configuré trois routes basées sur la destination avec les blocs CIDR de destination 10.10.1.0/24, 10.10.2.0/24 et 10.10.3.0/24, dont les sauts suivants pointent tous vers la même connexion IPsec (par exemple, la connexion IPsec 1), vous pouvez ajouter une route basée sur la destination avec le bloc CIDR de destination 10.10.0.0/22 et son saut suivant pointant vers la connexion IPsec 1, puis supprimer les trois routes basées sur la destination mentionnées ci-dessus pour économiser le quota d'entrées de routage basées sur la destination.
Lorsque la bande passante VPN est saturée ou que l'utilisation de la bande passante est élevée, comment identifier les principales adresses IP source et destination ?
Vous pouvez activer les journaux de flux VPC pour collecter et analyser le trafic de l'interface réseau élastique VPN. Pour plus d'informations, consultez Interrogation du trafic VPN Gateway à l'aide des journaux de flux ENI.
Lors du téléchargement de fichiers volumineux, pourquoi la vitesse ralentit-elle progressivement jusqu'à atteindre 0 ?
Impact de la saturation de la bande passante : Lorsque la bande passante de la passerelle VPN est saturée, d'autres connexions IPsec ou SSL sous la passerelle VPN peuvent subir des ralentissements et des pertes de paquets. Vous pouvez consulter l'utilisation de la bande passante via Surveillance d'une instance VPN Gateway pour vérifier si la bande passante est saturée.
Suggestion de vérification : Nous vous recommandons de retester les vitesses de téléchargement et de téléversement pendant une période sans trafic intense afin de confirmer la capacité réelle de bande passante de la passerelle VPN.
Quel est le type d'adresse IP publique de la passerelle VPN ?
Le type d'adresse IP publique de la passerelle VPN est BGP multiligne. Ce type offre aux utilisateurs une expérience d'accès rapide et stable en se connectant à plusieurs lignes d'opérateurs et en sélectionnant automatiquement le chemin optimal.
Quelle est la différence entre le mode tunnel unique et le mode double tunnel ?
Les connexions IPsec des instances de passerelle VPN nouvellement achetées sont en mode double tunnel par défaut. Les instances de passerelle VPN existantes prennent en charge par défaut la création de connexions IPsec-VPN en mode tunnel unique uniquement. Nous vous recommandons de Mettre à niveau VPN Gateway vers le mode double tunnel dès que possible pour obtenir une disponibilité de connexion plus élevée. La mise à niveau vers le mode double tunnel ne modifie pas la méthode de facturation et n'entraîne aucun frais supplémentaire.
|
Différences |
Mode tunnel unique |
Mode double tunnel |
|
Nombre de tunnels sous une seule connexion IPsec-VPN |
Un |
Deux |
|
Nombre de vSwitches associés |
Vous devez spécifier un seul vSwitch lors de la création d'une instance de passerelle VPN. |
Lors de la création d'une instance de passerelle VPN, vous devez spécifier deux vSwitches répartis dans différentes zones. |
|
Haute disponibilité |
Vous devez assurer la haute disponibilité en créant plusieurs connexions IPsec-VPN sous une instance de passerelle VPN ou en créant plusieurs instances de passerelle VPN. |
La haute disponibilité peut être assurée grâce aux deux tunnels sous une seule connexion IPsec-VPN. |
|
Configurer les poids de route |
Pris en charge |
Non pris en charge |
|
Fonctionnalité de contrôle de santé |
Pris en charge |
Non pris en charge |
|
Adresse IP de la passerelle VPN |
Après la création d'une instance de passerelle VPN, le système attribue une seule adresse IP à l'instance de passerelle VPN. La passerelle VPN utilise cette adresse IP pour établir une connexion IPsec-VPN ou SSL-VPN avec le pair. |
Après la création d'une instance de passerelle VPN, le système attribue jusqu'à trois adresses IP à l'instance de passerelle VPN (dans les scénarios où l'instance de passerelle VPN a activé à la fois les fonctionnalités IPsec-VPN et SSL-VPN). Parmi celles-ci, la connexion IPsec-VPN utilise deux adresses IP pour établir deux tunnels chiffrés, et la connexion SSL-VPN utilise une adresse IP pour établir une connexion avec le client. Les trois adresses IP sont différentes les unes des autres. |
Comment supprimer le tunnel secondaire d'une connexion IPsec-VPN ?
Le tunnel secondaire ne peut pas être supprimé. Alibaba Cloud IPsec-VPN utilise par défaut l'architecture haute disponibilité à double tunnel. Les deux tunnels garantissent ensemble la redondance des liens et la reprise après sinistre au niveau de la zone, c'est pourquoi le système ne vous permet pas de supprimer le tunnel secondaire.
Assurez-vous que les deux tunnels sont configurés et dans un état disponible. Si vous configurez ou utilisez uniquement l'un des tunnels :
Vous ne bénéficiez pas de la redondance des liens, et une défaillance d'un seul tunnel entraînera directement une interruption des activités.
Vous ne bénéficiez pas de la reprise après sinistre au niveau de la zone.
Dans ce scénario, la passerelle VPN ne fournit aucun engagement SLA.
Nous vous recommandons de consulter la documentation de configuration du fournisseur de l'appareil de passerelle sur site et de compléter simultanément la configuration des deux tunnels afin de garantir la haute disponibilité de la connexion VPN.
J'ai acheté une passerelle VPN à double tunnel, mais je souhaite utiliser un seul tunnel. Comment la configurer ?
Cette méthode entraîne la perte de la redondance des liens et de la reprise après sinistre au niveau de la zone, et n'est recommandée que pour des scénarios de test spéciaux ou de transition.
Lors de la création d'une connexion IPsec, assurez-vous que les paramètres du premier tunnel sont correctement configurés. La passerelle cliente et les autres paramètres du deuxième tunnel peuvent être spécifiés arbitrairement.
Du côté du centre de données sur site (IDC), configurez uniquement la connexion IPsec correspondant au tunnel 1 et ne configurez pas les paramètres de négociation du tunnel 2.
Comment effectuer un contrôle d'accès sur l'IP publique de la passerelle VPN ?
La passerelle VPN elle-même ne prend pas en charge la configuration directe d'une liste blanche d'adresses IP source publiques au niveau du produit. Pour les deux scénarios IPsec-VPN et SSL-VPN, les mécanismes de contrôle d'accès sont les suivants :
IPsec-VPN : Lors de la création d'une connexion IPsec-VPN, vous devez configurer l'adresse IP publique de la passerelle cliente du côté d'Alibaba Cloud. La passerelle VPN n'accepte les demandes de négociation IKE/IPsec que depuis cette adresse IP de passerelle cliente. Les adresses IP provenant d'autres sources ne peuvent pas établir de tunnel IPsec avec la passerelle VPN, donc aucun contrôle d'accès supplémentaire sur l'adresse IP source n'est requis.
SSL-VPN : La connexion SSL-VPN ne restreint pas l'adresse IP source du client, et le contrôle d'accès repose sur la vérification du certificat client. Si vous devez renforcer le contrôle d'accès, vous pouvez utiliser IDaaS pour mettre en œuvre une authentification à deux facteurs.
Si vous devez filtrer le trafic réseau du sous-réseau où réside la passerelle VPN par adresse IP source, vous pouvez utiliser la fonctionnalité ACL réseau VPC. Créez une ACL réseau dans la console VPC, définissez des règles entrantes pour restreindre les adresses IP source, puis associez l'ACL réseau au vSwitch où réside la passerelle VPN. Pour plus d'informations, consultez Configuration des ACL réseau.
Conflit de règle ICMP de groupe de sécurité avec la même priorité provoquant une panne VPN
Symptôme : Impossible d'effectuer un ping vers les ressources du VPC après l'établissement de la connexion SSL-VPN.
Cause : Il existe deux règles ICMP entrantes avec la priorité 1 dans le groupe de sécurité :
Refuser toutes les sources (0.0.0.0/0)
Autoriser le bloc CIDR du client VPN (10.200.200.0/24)
Lorsque deux règles ont la même priorité, la règle de refus est prioritaire, ce qui bloque le trafic ICMP.
Solution : Augmentez la valeur de priorité de la règle de refus (par exemple, de 1 à 2) afin que la règle d'autorisation (priorité 1) soit correspondue en premier et prenne effet.
Plus la valeur de priorité d'une règle de groupe de sécurité est faible, plus la priorité est élevée. Après avoir augmenté la valeur de priorité de la règle de refus, la règle d'autorisation est correspondue en premier.
Comment acheter/facturer une passerelle VPN ?
Vous devez confirmer le type de passerelle VPN que vous souhaitez acheter :
-
Passerelle IPsec-VPN (connexion d'un IDC à un VPC) :
Passerelle IPsec-VPN améliorée : paiement à l'utilisation. Actuellement, seuls les frais de trafic Internet sont facturés (facturés par CDT), et les frais de connexion IPsec ne sont pas facturés pour le moment.
Passerelle IPsec-VPN standard : facturée selon la spécification de bande passante (à partir de 5 Mbps, prenant en charge 5/10/20/50/100/200/500/1000 Mbps), prépayée mensuellement ou annuellement.
Méthode d'achat : Création d'une passerelle IPsec-VPN.
Passerelle SSL-VPN (connexion de clients à un VPC) : facturée selon le nombre maximal de connexions simultanées (par exemple, forfaits de 20/50/100/500/1000 utilisateurs), indépendamment du nombre de certificats — le nombre de forfaits correspond à la concurrence maximale, et non au nombre de certificats à créer. Méthode d'achat : Création d'une passerelle SSL-VPN
Une connexion IPsec-VPN liée à un routeur de transit (TR) continue-t-elle d'être facturée après sa déconnexion ? Comment arrêter la facturation ?
-
Même si la connexion IPsec-VPN a été déconnectée ou qu'aucune donnée n'est transmise :
Tant que la connexion IPsec existe, des frais d'instance de connexion IPsec continuent d'être encourus.
-
Tant que la connexion VPN (la connexion d'instance réseau sur le TR) existe, des frais de connexion TR continuent d'être encourus.
Pour connaître les règles de facturation spécifiques, consultez Facturation.
Comment arrêter la facturation : Pour arrêter la facturation, supprimez d'abord la connexion VPN sur le routeur de transit correspondant dans la console Cloud Enterprise Network, puis supprimez la connexion IPsec correspondante dans la console IPsec-VPN.
Console de la passerelle VPN → Sélectionnez une instance → Consultez les graphiques de surveillance (incluant le trafic du tunnel, la bande passante entrante et sortante).
Console CloudMonitor → Recherchez « VPN gateway » → Sélectionnez la région et l'instance. Référence : Surveillance d'une instance VPN Gateway.
La passerelle VPN prend-elle en charge les Savings Plans ou les déductions de plans de ressources ?
Non. VPN Gateway ne prend actuellement pas en charge les offres de déduction de coûts telles que les Savings Plans ou les plans de ressources. Tous les frais sont réglés indépendamment en fonction des éléments de facturation réels (méthode de facturation par abonnement ou paiement à l'utilisation).
Parmi ceux-ci, la passerelle IPsec-VPN améliorée ne facture actuellement pas les frais de connexion IPsec.
Quel est le processus de configuration pour activer IPsec-VPN / SSL-VPN ?
Les processus pour les deux types sont différents :
IPsec-VPN (site à site) : ① Créer une passerelle VPN → ② Créer une passerelle cliente (saisir l'IP publique du pair) → ③ Créer une connexion IPsec (configurer la clé prépartagée, les blocs CIDR locaux/distants, la version IKE et les algorithmes) → ④ Configurer le routage (ajouter une route pointant vers la passerelle VPN dans la table de routage du VPC) → ⑤ Configurer les paramètres correspondants sur l'appareil sur site. Référence : Démarrage rapide de la passerelle VPN améliorée.
SSL-VPN (accès client) : ① Créer une passerelle VPN (type SSL) → ② Créer un serveur SSL (configurer le bloc CIDR local et le bloc CIDR client) → ③ Créer un certificat client → ④ Télécharger la configuration client et le logiciel client → ⑤ Se connecter. Référence : Connexion à un VPC depuis un PC/un appareil Android via SSL-VPN.
Comment vérifier la surveillance de la bande passante/du trafic d'une passerelle VPN ?
Deux points d'entrée :