Cette rubrique explique comment configurer un pare-feu H3C pour établir une connexion IPsec-VPN entre votre centre de données et un réseau privé virtuel (VPC) sur Alibaba Cloud. Elle couvre à la fois le mode à double tunnel et le mode à tunnel unique.
Nous vous recommandons d'utiliser le mode à double tunnel chaque fois que possible. Pour plus d'informations sur le mode à double tunnel, consultez Associer à une passerelle VPN.
Mode à double tunnel (recommandé)
Scénario

Dans le scénario précédent :
Une entreprise dispose d'un centre de données sur site. Le bloc CIDR du centre de données qui doit communiquer avec Alibaba Cloud est 10.34.0.0/24.
L'entreprise possède un réseau privé virtuel (VPC) sur Alibaba Cloud. Le bloc CIDR du VPC est 192.168.0.0/16, et les services applicatifs sont déployés sur des instances Elastic Compute Service (ECS) dans le VPC.
L'entreprise prévoit d'établir une connexion IPsec-VPN en mode à double tunnel entre le centre de données et le VPC sur le cloud afin de permettre l'accès mutuel aux ressources.
Plan d'adressage IP
En fonction du nombre de sorties Internet de l'appareil H3C, cette rubrique présente deux scénarios :
sortie unique : L'appareil H3C est configuré avec une seule sortie Internet et ne dispose donc que d'une seule adresse IP publique.
double sortie : L'appareil H3C est configuré avec deux sorties Internet, qui correspondent à deux adresses IP publiques.
Vous pouvez consulter le plan d'adressage IP correspondant en fonction des conditions réelles de votre appareil sur site.
Sortie unique
Le tableau suivant décrit le plan d'adressage IP.
Emplacement | Élément de configuration | Valeur d'exemple |
Centre de données sur site | Adresses de l'appareil H3C | GE2 (sortie Internet) : 10.32.0.175 Saut suivant : 10.32.0.173 Adresse IP publique mappée : 8.XX.XX.3 |
GE4 (interface privée) : 10.34.0.20 | ||
Bloc CIDR privé | 10.34.0.0/24 | |
Adresse IP du serveur | 10.34.0.21 | |
Alibaba Cloud | Adresse de la passerelle VPN | Tunnel actif : 39.XX.XX.17 Tunnel de secours : 39.XX.XX.10 |
Bloc CIDR du VPC | 192.168.0.0/16 | |
Bloc CIDR du vSwitch | Zone J : 192.168.1.0/24 Zone K : 192.168.2.0/24 | |
Adresse ECS | 192.168.1.11 |
Double sortie
Le plan d'adressage IP est le suivant.
Emplacement | Élément de configuration | Valeur d'exemple |
Centre de données | Adresse de l'appareil H3C | GE2 (sortie Internet 1) : 10.32.0.175 Saut suivant : 10.32.0.173 Adresse IP publique mappée : 8.XX.XX.3 |
GE3 (sortie Internet 2) : 10.33.0.238 Saut suivant : 10.33.0.236 Adresse IP publique mappée : 116.XX.XX.68 | ||
GE4 (interface privée) : 10.34.0.20 | ||
Bloc CIDR privé | 10.34.0.0/24 | |
Adresse IP du serveur | 10.34.0.21 | |
Alibaba Cloud | Adresse de la passerelle VPN | Tunnel actif : 39.XX.XX.17 Tunnel de secours : 39.XX.XX.10 |
Bloc CIDR du VPC | 192.168.0.0/16 | |
Bloc CIDR du vSwitch | Zone J : 192.168.1.0/24 Zone K : 192.168.2.0/24 | |
Adresse ECS | 192.168.1.11 |
Plan BGP
Cette rubrique décrit comment configurer un pare-feu H3C pour une connexion IPsec-VPN utilisant le routage statique et le routage dynamique BGP. Si vous n'avez pas besoin d'utiliser le routage dynamique BGP, vous pouvez ignorer cette section. Voici le plan de blocs CIDR BGP présenté dans cette rubrique.
Ressource | Tunnel | Bloc CIDR du tunnel BGP | Adresse IP BGP | ASN local BGP |
Passerelle VPN Alibaba Cloud | Tunnel 1 | 169.254.10.0/30 Remarque Au sein d'une instance de passerelle VPN, le bloc CIDR de chaque tunnel doit être unique. | 169.254.10.1 | 65535 |
Tunnel 2 | 169.254.20.0/30 | 169.254.20.1 | ||
Pare-feu H3C | Tunnel 1 | 169.254.10.0/30 | 169.254.10.2 | 65500 |
Tunnel 2 | 169.254.20.0/30 | 169.254.20.2 |
Plan de configuration de la connexion IPsec-VPN
En mode à double tunnel, le Tunnel 1 (tunnel actif) et le Tunnel 2 (tunnel de secours) utilisent les mêmes valeurs d'exemple.
Pour chaque tunnel, la configuration de la connexion IPsec-VPN côté Alibaba Cloud et côté pare-feu H3C doit être identique.
Élément de configuration | Valeur d'exemple | |
Clé pré-partagée | ChangeMe**** | |
IKE | Version | ikev2 |
Mode de négociation | main | |
Algorithme de chiffrement | aes256 | |
Algorithme d'authentification | sha256 | |
Groupe DH | group14 | |
Durée de vie de la SA (secondes) | 86400 | |
IPsec | Algorithme de chiffrement | aes256 |
Algorithme d'authentification | sha256 | |
Groupe DH | group14 | |
Durée de vie de la SA (secondes) | 86400 | |
Prérequis
Avant de configurer l'appareil H3C, effectuez les tâches suivantes côté Alibaba Cloud : créez une instance de passerelle VPN, créez une passerelle cliente, créez une connexion IPsec-VPN et configurez le routage de la passerelle VPN.
Pour le routage statique, consultez Démarrage rapide de la passerelle VPN standard.
Pour le routage dynamique BGP, consultez Mode à double tunnel avec BGP.
Les configurations de la passerelle cliente diffèrent selon les scénarios à sortie unique et à double sortie :
Sortie unique : Vous devez créer une seule passerelle cliente. Lors de l'établissement de la connexion IPsec-VPN, les deux tunnels utilisent la même passerelle cliente.
Double sortie : Vous devez créer deux passerelles clientes. Lors de l'établissement de la connexion IPsec-VPN, les deux tunnels utilisent leurs passerelles clientes respectives.
Instructions
Procédure
Cette rubrique utilise la version vFW1k E1185 de H3C comme exemple de configuration. Les configurations peuvent varier selon les modèles et les versions des pare-feu. Reportez-vous à la documentation correspondante ou consultez le fournisseur du pare-feu pour effectuer la configuration en fonction de la version que vous utilisez réellement.
Cette rubrique fournit des exemples de configuration pour quatre scénarios. Vous pouvez consulter les étapes de configuration correspondantes en fonction des conditions réelles de votre appareil sur site.
Single egress + static routing
Dans le scénario à sortie unique avec une seule adresse IP publique, vous pouvez lier la sortie unique de l'appareil H3C à deux interfaces Tunnel et configurer différents profils IPsec pour les interfaces afin de vous connecter au tunnel actif et au tunnel de secours sur Alibaba Cloud.
Étape 1 : Configuration des interfaces et du réseau
Configurez les adresses IP et les zones de sécurité pour l'interface publique et l'interface privée de l'appareil H3C, puis configurez les routes.
# Configure a public interface.
interface GigabitEthernet 2/0
 ip addr 10.32.0.175 24
 quit

# Configure a private interface.
interface GigabitEthernet 4/0
 ip addr 10.34.0.10 24
 quit

# Add the public and private interfaces to their respective security zone.
security-zone name Untrust
 import interface GigabitEthernet 2/0
 quit
security-zone name Trust
 import interface GigabitEthernet 4/0
 quit

# Configure a route for peer VPN gateway public IP (Internet egress).
ip route-static 39.XX.XX.17 32 10.32.0.173
ip route-static 39.XX.XX.10 32 10.32.0.173
ip route-static 10.0.0.0 8 10.34.0.253
ip route-static 10.0.0.0 8 10.34.0.253
Étape 2 : Configuration du tunnel
Créez deux interfaces tunnel pour vous connecter au tunnel actif et au tunnel de secours dans le cloud.
# Configure the tunnel interfaces and apply IPsec to the tunnel interfaces.
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit

# Add the tunnel interfaces to the Untrust security zone.
security-zone name Untrust
 import interface Tunnel 1
 import interface Tunnel 2
 quit
Étape 3 : Configuration du jeu de transformations IPsec et de la politique
Configurez IPsec et IKE. Assurez-vous que les configurations sont identiques à celles du côté d'Alibaba Cloud.
# Configure the IPsec transform set
ipsec transform-set to-ali-trans
 encapsulation-mode tunnel
 protocol esp
 esp authentication-algorithm sha256
 esp encryption-algorithm aes-cbc-256
 pfs dh-group14
 quit

# Configure the IKEv2 proposal and the IKE security policy
ikev2 proposal to-ali-prop
 dh group14
 encryption aes-cbc-256
 integrity sha256
 prf sha256
 quit
ikev2 policy to-ali-policy
 priority 1
 proposal to-ali-prop
 quit

# Configure the IKE keychain. The two peers correspond to the two tunnels on Alibaba Cloud, and address specifies the public IP address on Alibaba Cloud.
ikev2 keychain to_ali_key1
 peer to-ali-peer1
  address 39.XX.XX.17 32
  identity address 39.XX.XX.17
  pre-shared-key plaintext ChangeMe****
  quit
 quit
ikev2 keychain to_ali_key2
 peer to-ali-peer2
  address 39.XX.XX.10 32
  identity address 39.XX.XX.10
  pre-shared-key plaintext ChangeMe****
  quit
 quit

# Configure the IKEv2 profile. The two peers correspond to the two tunnels on Alibaba Cloud.
ikev2 profile to-ali-profile1
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key1
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.17 32
 sa duration 86400
 dpd interval 30 periodic
 quit

ikev2 profile to-ali-profile2
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key2
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.10 32
 sa duration 86400
 dpd interval 30 periodic
 quit

# Configure the IPsec profile, which references the IKEv2 profile created above.
# We recommend that you use only the time-based mode for the SA duration. If you need to configure the traffic-based mode, set the traffic-based value to the maximum.
ipsec profile to-ali-profile1 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile1
 sa duration time-based 86400
 quit

ipsec profile to-ali-profile2 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile2
 sa duration time-based 86400
 quit

# Configure the tunnel interface and apply the IPsec policy to the tunnel interface.
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile1
 source 10.32.0.175
 destination 39.XX.XX.17
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile2
 source 10.32.0.175
 destination 39.XX.XX.10
 quit

# Configure a route to the private CIDR block of the peer to point to the tunnel interface. tunnel1 is the active tunnel and has a higher route priority.
ip route-static 192.168.0.0 16 Tunnel 1 preference 10
ip route-static 192.168.0.0 16 Tunnel 2 preference 20
Étape 4 : Configuration de la politique de sécurité
Configurez une liste de contrôle d'accès (ACL) pour autoriser la négociation IKE et le trafic de données IPsec.
L'exemple présenté ici est une configuration simplifiée. Ajoutez des règles plus fines en fonction de vos besoins réels.
Si plusieurs blocs CIDR du centre de données doivent communiquer avec le VPC, nous vous recommandons d'utiliser le mode de routage basé sur la destination pour vous connecter à l'appareil H3C. Pour plus d'informations, consultez Solutions de configuration recommandées pour plusieurs blocs CIDR.
# Configure an ACL to allow IKE negotiation packets and IPsec data packets between the Untrust security zone and any other zone. In this example, the configurations are simplified. You can configure a fine-grained ACL based on your business requirements.
acl advanced 3001
 rule 0 permit ip
 quit
zone-pair security source any destination any
 packet-filter 3001
 quit
Étape 5 : Vérifier les résultats
Du côté du centre de données, après avoir configuré les routes depuis le serveur du centre de données vers l'appareil H3C, vous pouvez commencer à tester la connectivité réseau entre le centre de données et le VPC Alibaba Cloud et vérifier le basculement.
Testez la connectivité entre le centre de données et le VPC : Connectez-vous à une instance ECS dans le VPC, exécutez
ping <private IP address of the data center server>. Si un paquet de réponse est reçu du serveur du centre de données, la communication est normale.-
Testez la haute disponibilité de la connexion IPsec-VPN.
Connectez-vous à une instance ECS dans le VPC et exécutez
ping <private IP address of the data center server> -c 10000pour envoyer continuellement des paquets d'accès au centre de données.Interrompez le tunnel actif de la connexion IPsec-VPN : Vous pouvez modifier la clé pré-partagée du tunnel actif de la connexion IPsec-VPN. Le tunnel actif est alors interrompu car les clés pré-partagées aux deux extrémités sont incohérentes.
Après l'interruption du tunnel actif, observez l'état de communication de l'instance ECS dans le VPC : Si le trafic reprend après une brève interruption, cela indique qu'après l'interruption du tunnel actif, le trafic communique automatiquement via le tunnel de secours.
Single egress + BGP routing
Dans un scénario avec une seule adresse IP publique et une seule sortie, vous pouvez lier la sortie unique de l'appareil H3C à deux interfaces Tunnel et configurer un profil IPsec différent pour chaque interface, afin que l'appareil H3C soit connecté au tunnel actif et au tunnel de secours d'Alibaba Cloud.
Étape 1 : Configuration des interfaces et du réseau
Configurez les adresses IP et les zones de sécurité pour l'interface publique et l'interface privée de l'appareil H3C, puis configurez les routes.
#Public interface
interface GigabitEthernet 2/0
 ip addr 10.32.0.175 24
 quit

#Private interface
interface GigabitEthernet 4/0
 ip addr 10.34.0.10 24
 quit

#Add the interfaces to security zones
security-zone name Untrust
 import interface GigabitEthernet 2/0
 quit
security-zone name Trust
 import interface GigabitEthernet 4/0
 quit

#Configure the route to the public IP address of the peer Alibaba Cloud, with the next hop pointing to the Internet
ip route-static 39.XX.XX.17 32 10.32.0.173
ip route-static 39.XX.XX.10 32 10.32.0.173
#Configure the route to the internal CIDR block on the local side, with the next hop pointing to the private network
ip route-static 10.0.0.0 8 10.34.0.253
Étape 2 : Configuration du tunnel
Créez deux interfaces Tunnel pour vous connecter au tunnel actif et au tunnel de secours dans le cloud.
#Configure the Tunnel interfaces and apply the IPsec security framework to the Tunnel interfaces
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit

# Add the tunnel interface to a security zone
security-zone name Untrust
 import interface Tunnel 1
 import interface Tunnel 2
 quit
Étape 3 : Configuration du jeu de transformations IPsec et de la politique
Configurez IPsec et IKE. Assurez-vous que les paramètres sont cohérents avec ceux du côté d'Alibaba Cloud.
# Configure the IPsec transform set
ipsec transform-set to-ali-trans
 encapsulation-mode tunnel
 protocol esp
 esp authentication-algorithm sha256
 esp encryption-algorithm aes-cbc-256
 pfs dh-group14
 quit

# Configure the IKEv2 proposal and IKE security policy
ikev2 proposal to-ali-prop
 dh group14
 encryption aes-cbc-256
 integrity sha256
 prf sha256
 quit
ikev2 policy to-ali-policy
 priority 1
 proposal to-ali-prop
 quit

# Configure the IKE keychain. The two peers correspond to the two tunnels on Alibaba Cloud, and address is the public IP address on Alibaba Cloud.
ikev2 keychain to_ali_key1
 peer to-ali-peer1
  address 39.XX.XX.17 32
  identity address 39.XX.XX.17
  pre-shared-key plaintext ChangeMe****
  quit
 quit
ikev2 keychain to_ali_key2
 peer to-ali-peer2
  address 39.XX.XX.10 32
  identity address 39.XX.XX.10
  pre-shared-key plaintext ChangeMe****
  quit
 quit

# Configure the IKEv2 profile. The two peers correspond to the two tunnels on Alibaba Cloud.
ikev2 profile to-ali-profile1
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key1
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.17 32
 sa duration 86400
 dpd interval 30 periodic
 quit

ikev2 profile to-ali-profile2
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key2
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.10 32
 sa duration 86400
 dpd interval 30 periodic
 quit

# Configure the IPsec profile and reference the IKEv2 profile created above
# We recommend that you use only time-based SA duration. If you need to configure traffic-based SA duration, set the traffic-based value to the maximum.
ipsec profile to-ali-profile1 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile1
 sa duration time-based 86400
 quit

ipsec profile to-ali-profile2 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile2
 sa duration time-based 86400
 quit

# Configure the tunnel interface and apply the IPsec policy to the tunnel interface
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile1
 source 10.32.0.175
 destination 39.XX.XX.17
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile2
 source 10.32.0.175
 destination 39.XX.XX.10
 quit

# Configure routes to the peer private CIDR blocks to point to the tunnel interfaces. tunnel1 is the active tunnel and has a higher route priority.
ip route-static 192.168.0.0 16 Tunnel 1 preference 10
ip route-static 192.168.0.0 16 Tunnel 2 preference 20
Étape 4 : Configuration de la politique de sécurité
Configurez une politique de sécurité pour autoriser le trafic du protocole IKE et le trafic de données IPsec à passer.
L'exemple présenté ici est une configuration simplifiée. Ajoutez des règles plus fines selon vos besoins réels.
Si plusieurs blocs CIDR du côté du centre de données sur site doivent communiquer avec le VPC, nous vous recommandons d'utiliser le mode de routage basé sur la destination pour vous connecter à l'appareil H3C. Pour plus d'informations, consultez Solutions de configuration recommandées pour plusieurs blocs CIDR.
#Configure the security zone to allow IKE negotiation packets and IPsec data packets. The configuration here is simplified. Add fine-grained rules as needed.
acl advanced 3001
 rule 0 permit ip
 quit
zone-pair security source any destination any
 packet-filter 3001
 quit
Étape 5 : Configuration du routage dynamique BGP
# Configure IP addresses for the tunnel interfaces to establish BGP peering with the VPN gateway on Alibaba Cloud.
interface tunnel 1 mode ipsec
 ip address 169.254.10.2 30
 quit
interface tunnel 2 mode ipsec
 ip address 169.254.20.2 30
 quit

# Delete the static routes that point to the tunnels in the static routing scenario.
undo ip route-static 192.168.0.0 16 Tunnel 1 preference 10
undo ip route-static 192.168.0.0 16 Tunnel 2 preference 20

# Configure BGP dynamic routing. The H3C firewall advertises 10.0.0.0/8 to the VPN gateway on Alibaba Cloud.
bgp 65500
peer 169.254.10.1 as-number 65535
peer 169.254.20.1 as-number 65535
address-family ipv4 unicast
peer 169.254.10.1 enable
peer 169.254.20.1 enable
network 10.0.0.0 8  # Advertise the CIDR block 10.0.0.0/8.
Une fois la configuration terminée, consultez la connexion BGP :
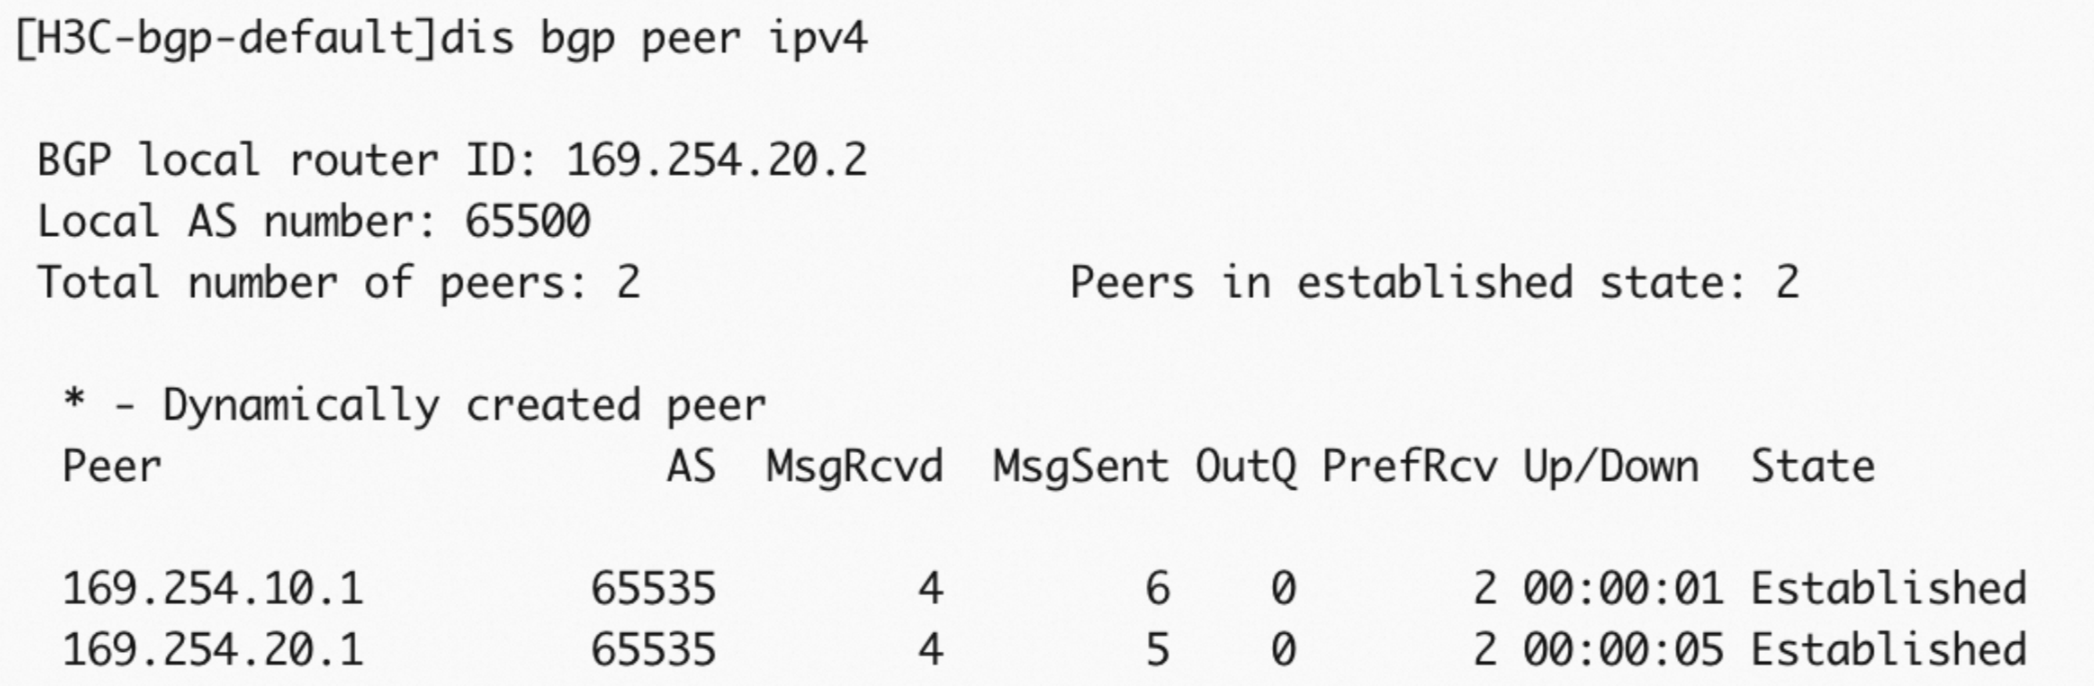
Consultez les routes BGP :
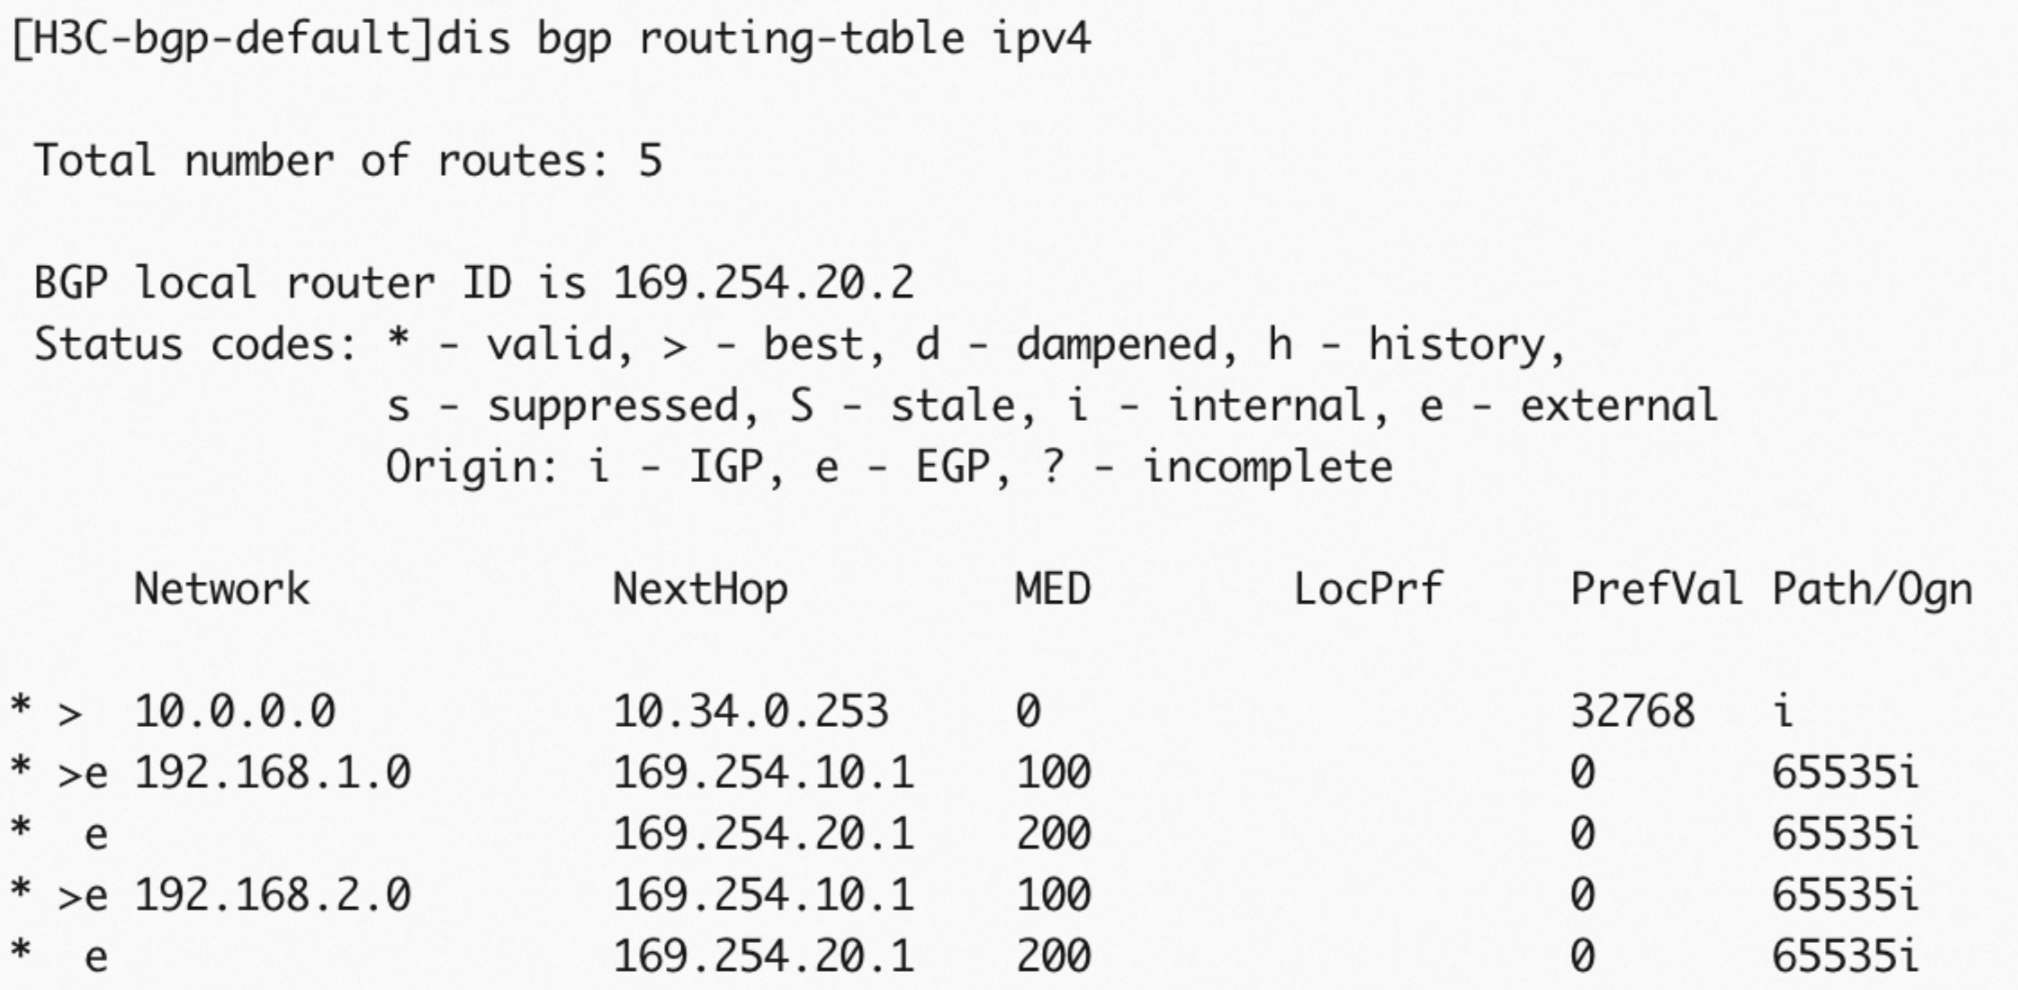
Consultez la table de routage :
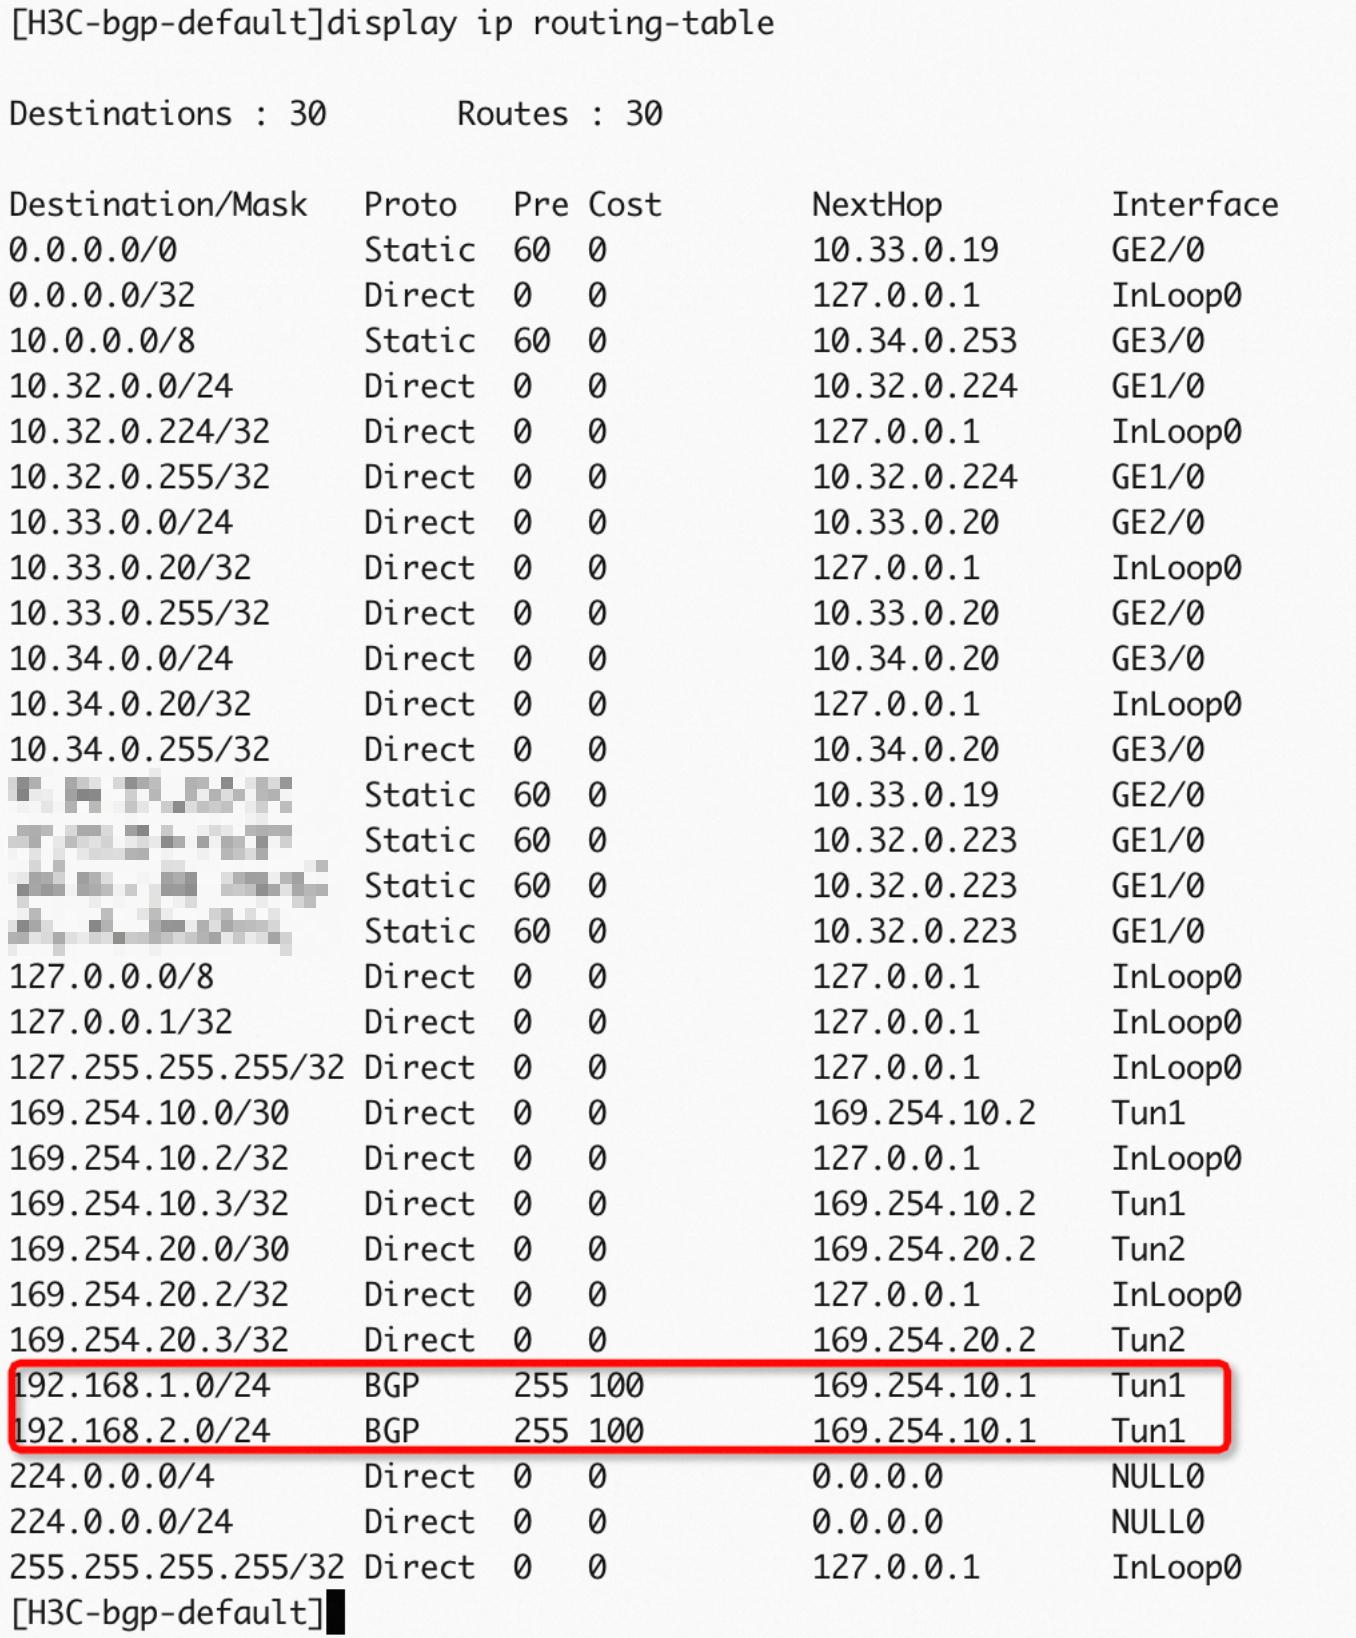
Étape 6 : Vérifier les résultats
Du côté du centre de données, après avoir configuré la route depuis le client du centre de données vers l'appareil H3C, vous pouvez commencer à tester la connectivité réseau entre le centre de données et le VPC Alibaba Cloud, et vérifier le basculement.
Testez la connectivité entre le centre de données et le VPC : Connectez-vous à une instance ECS dans le VPC, exécutez
ping <private IP address of the data center server>. Si un paquet de réponse est reçu du serveur du centre de données, la communication est normale.-
Testez la haute disponibilité de la connexion IPsec-VPN.
Connectez-vous à une instance ECS dans le VPC et exécutez
ping <private IP address of the data center server> -c 10000pour envoyer continuellement des paquets d'accès au centre de données.Interrompez le tunnel actif de la connexion IPsec-VPN : Vous pouvez modifier la clé pré-partagée du tunnel actif de la connexion IPsec-VPN. Le tunnel actif est alors interrompu car les clés pré-partagées aux deux extrémités sont incohérentes.
Après l'interruption du tunnel actif, observez l'état de communication de l'instance ECS dans le VPC : Si le trafic reprend après une brève interruption, cela indique qu'après l'interruption du tunnel actif, le trafic communique automatiquement via le tunnel de secours.
Dual egresses + static routing
Dans un scénario avec deux adresses IP publiques et deux sorties, vous pouvez lier respectivement les deux sorties de l'appareil H3C à deux interfaces Tunnel, et configurer différents profils IPsec pour elles afin de vous connecter aux tunnels actif et de secours d'Alibaba Cloud.
Étape 1 : Configurer les interfaces et le réseau
Configurez respectivement l'adresse IP et la zone de sécurité pour l'interface orientée Internet et l'interface privée, et configurez les routes.
# Configure Public Interface 1.
interface GigabitEthernet 2/0
 ip addr 10.32.0.175 24
 quit

# Configure Public Interface 2.
interface GigabitEthernet 3/0
 ip addr 10.33.0.238 24
 quit

# Configure a private interface.
interface GigabitEthernet 4/0
 ip addr 10.34.0.10 24
 quit

# Add the public and private interfaces to their respective security zone.
security-zone name Untrust
 import interface GigabitEthernet 2/0
 import interface GigabitEthernet 3/0
 quit
security-zone name Trust
 import interface GigabitEthernet 4/0
 quit

# Configure 32-bit routes for peer VPN gateway public IPs (Internet).
ip route-static 39.XX.XX.17 32 10.32.0.173
ip route-static 39.XX.XX.10 32 10.33.0.236
# Configure a route for the local internal network CIDR block.
ip route-static 10.0.0.0 8 10.34.0.253
Étape 2 : Configuration du tunnel
Créez deux interfaces Tunnel pour vous connecter aux tunnels actif et de secours dans le cloud.
#Configure the tunnel interface and apply the IPsec security framework to the tunnel interface
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 3/0
 quit

#Add the tunnel interface to the security zone
security-zone name Untrust
 import interface Tunnel 1
 import interface Tunnel 2
 quit
Étape 3 : Configuration du jeu de transformations IPsec et de la politique
Configurez les paramètres IPsec et IKE, et assurez-vous qu'ils sont cohérents avec le côté Alibaba Cloud.
#Configure the IPsec transform set
ipsec transform-set to-ali-trans
 encapsulation-mode tunnel
 protocol esp
 esp authentication-algorithm sha256
 esp encryption-algorithm aes-cbc-256
 pfs dh-group14
 quit

#Configure the IKEv2 proposal and IKE security policy
ikev2 proposal to-ali-prop
 dh group14
 encryption aes-cbc-256
 integrity sha256
 prf sha256
 quit
ikev2 policy to-ali-policy
 priority 1
 proposal to-ali-prop
 quit

#Configure the IKE keychain. The two peers correspond to the two tunnels on Alibaba Cloud, and address is the public IP address on Alibaba Cloud
ikev2 keychain to_ali_key1
 peer to-ali-peer1
  address 39.XX.XX.17 32
  identity address 39.XX.XX.17
  pre-shared-key plaintext ChangeMe****
  quit
 quit
ikev2 keychain to_ali_key2
 peer to-ali-peer2
  address 39.XX.XX.10 32
  identity address 39.XX.XX.10
  pre-shared-key plaintext ChangeMe****
  quit
 quit

#Configure the IKEv2 profile. The two peers correspond to the two tunnels on Alibaba Cloud
ikev2 profile to-ali-profile1
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key1
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.17 32
 sa duration 86400
 dpd interval 30 periodic
 quit

ikev2 profile to-ali-profile2
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key2
 identity local address 116.XX.XX.68
 match remote identity address 39.XX.XX.10 32
 sa duration 86400
 dpd interval 30 periodic
 quit

#Configure the IPsec profile and reference the IKEv2 profile created above
#We recommend that you use only time-based SA duration. If you need to set a traffic-based value, set the traffic-based value to the maximum
ipsec profile to-ali-profile1 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile1
 sa duration time-based 86400
 quit

ipsec profile to-ali-profile2 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile2
 sa duration time-based 86400
 quit

#Configure the tunnel interface and apply the IPsec policy to the tunnel interface
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile1
 source 10.32.0.175
 destination 39.XX.XX.17
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 3/0
 tunnel protection ipsec profile to-ali-profile2
 source 10.33.0.238
 destination 39.XX.XX.10
 quit

#Configure a route for the peer private CIDR block to point to the tunnel interface. tunnel1 is the active tunnel and has a higher route priority
ip route-static 192.168.0.0 16 Tunnel 1 preference 10
ip route-static 192.168.0.0 16 Tunnel 2 preference 20
Étape 4 : Configuration de la politique de sécurité
Configurez une politique de sécurité pour autoriser le trafic du protocole IKE et le trafic de données IPsec à passer.
La configuration de cet exemple est simplifiée. Ajoutez des règles plus fines selon vos besoins.
Si plusieurs blocs CIDR du côté du centre de données sur site doivent communiquer avec le VPC, nous vous recommandons d'utiliser le mode de routage basé sur la destination pour vous connecter à l'appareil H3C. Pour plus d'informations, consultez Solutions de configuration recommandées pour plusieurs blocs CIDR.
#Configure the security zone to allow IKE negotiation packets and IPsec data packets. The configuration is simplified here. If you need fine-grained rules, add them as needed.
acl advanced 3001
 rule 0 permit ip
 quit
zone-pair security source any destination any
 packet-filter 3001
 quit
Étape 5 : Vérifier les résultats
Du côté du centre de données, après avoir configuré la route depuis le client du centre de données vers l'appareil H3C, vous pouvez commencer à tester la connectivité réseau entre le centre de données et le VPC Alibaba Cloud, et vérifier le basculement.
Testez la connectivité entre le centre de données et le VPC : Connectez-vous à une instance ECS dans le VPC, exécutez
ping <private IP address of the data center server>. Si un paquet de réponse est reçu du serveur du centre de données, la communication est normale.-
Testez la haute disponibilité de la connexion IPsec-VPN.
Connectez-vous à une instance ECS dans le VPC et exécutez
ping <private IP address of the data center server> -c 10000pour envoyer continuellement des paquets d'accès au centre de données.Interrompez le tunnel actif de la connexion IPsec-VPN : Vous pouvez modifier la clé pré-partagée du tunnel actif de la connexion IPsec-VPN. Le tunnel actif est alors interrompu car les clés pré-partagées aux deux extrémités sont incohérentes.
Après l'interruption du tunnel actif, observez l'état de communication de l'instance ECS dans le VPC : Si le trafic reprend après une brève interruption, cela indique qu'après l'interruption du tunnel actif, le trafic communique automatiquement via le tunnel de secours.
Dual egresses + BGP routing
Dans un scénario avec deux adresses IP publiques et deux sorties, vous pouvez lier respectivement les deux sorties de l'appareil H3C à deux interfaces Tunnel, et configurer différents profils IPsec pour elles, afin de vous connecter aux tunnels actif et de secours d'Alibaba Cloud.
Étape 1 : Configurer les interfaces et le réseau
Configurez respectivement les adresses IP et les zones de sécurité pour l'interface publique et l'interface privée, et configurez les routes.
# Configure Public Interface 1.
interface GigabitEthernet 2/0
 ip addr 10.32.0.175 24
 quit

# Configure Public Interface 2.
interface GigabitEthernet 3/0
 ip addr 10.33.0.238 24
 quit

# Configure a private interface.
interface GigabitEthernet 4/0
 ip addr 10.34.0.10 24
 quit

# Add the public and private interfaces to their respective security zone.
security-zone name Untrust
 import interface GigabitEthernet 2/0
 import interface GigabitEthernet 3/0
 quit
security-zone name Trust
 import interface GigabitEthernet 4/0
 quit

# Configure 32-bit routes for peer VPN gateway public IPs (Internet).
ip route-static 39.XX.XX.17 32 10.32.0.173
ip route-static 39.XX.XX.10 32 10.33.0.236
# Configure a route for the local internal network CIDR block.
ip route-static 10.0.0.0 8 10.34.0.253
Étape 2 : Configuration du tunnel
Créez deux interfaces Tunnel pour vous connecter aux tunnels actif et de secours dans le cloud.
# Configure the tunnel interfaces and apply IPsec to the tunnel interfaces.
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 3/0
 quit

# Add the tunnel interfaces to the Untrust security zone.
security-zone name Untrust
 import interface Tunnel 1
 import interface Tunnel 2
 quit
Étape 3 : Configuration du jeu de transformations IPsec et de la politique
Configurez IPsec et IKE, et assurez-vous que la configuration est cohérente avec le côté Alibaba Cloud.
#Configure the IPsec transform set
ipsec transform-set to-ali-trans
 encapsulation-mode tunnel
 protocol esp
 esp authentication-algorithm sha256
 esp encryption-algorithm aes-cbc-256
 pfs dh-group14
 quit

#Configure the IKEv2 proposal and IKE security policy
ikev2 proposal to-ali-prop
 dh group14
 encryption aes-cbc-256
 integrity sha256
 prf sha256
 quit
ikev2 policy to-ali-policy
 priority 1
 proposal to-ali-prop
 quit

#Configure the IKE keychain. The two peers correspond to the two tunnels on Alibaba Cloud respectively, and the address is the public IP address on Alibaba Cloud
ikev2 keychain to_ali_key1
 peer to-ali-peer1
  address 39.XX.XX.17 32
  identity address 39.XX.XX.17
  pre-shared-key plaintext ChangeMe****
  quit
 quit
ikev2 keychain to_ali_key2
 peer to-ali-peer2
  address 39.XX.XX.10 32
  identity address 39.XX.XX.10
  pre-shared-key plaintext ChangeMe****
  quit
 quit

#Configure the IKEv2 profile. The two peers correspond to the two tunnels on Alibaba Cloud respectively
ikev2 profile to-ali-profile1
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key1
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.17 32
 sa duration 86400
 dpd interval 30 periodic
 quit

ikev2 profile to-ali-profile2
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key2
 identity local address 116.XX.XX.68
 match remote identity address 39.XX.XX.10 32
 sa duration 86400
 dpd interval 30 periodic
 quit

#Configure the IPsec profile and reference the IKEv2 profile created above
#We recommend that you use only time-based SA duration. If you need to configure traffic-based duration, set the traffic-based value to the maximum
ipsec profile to-ali-profile1 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile1
 sa duration time-based 86400
 quit

ipsec profile to-ali-profile2 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile2
 sa duration time-based 86400
 quit

#Configure the tunnel interface and apply the IPsec policy to the tunnel interface
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile1
 source 10.32.0.175
 destination 39.XX.XX.17
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 3/0
 tunnel protection ipsec profile to-ali-profile2
 source 10.33.0.238
 destination 39.XX.XX.10
 quit

#Configure a route for the peer intranet CIDR block that points to the tunnel interface. Tunnel1 is the active tunnel and has a higher route priority
ip route-static 192.168.0.0 16 Tunnel 1 preference 10
ip route-static 192.168.0.0 16 Tunnel 2 preference 20
Étape 4 : Configuration de la politique de sécurité
Configurez une politique de sécurité pour autoriser le trafic du protocole IKE et le trafic de données IPsec à passer.
L'exemple présenté ici est une configuration simplifiée. Ajoutez des règles plus fines selon vos besoins réels.
Si plusieurs blocs CIDR du côté du centre de données sur site doivent communiquer avec le VPC, nous vous recommandons d'utiliser le mode de routage basé sur la destination pour vous connecter à l'appareil H3C. Pour plus d'informations, consultez Solutions de configuration recommandées pour plusieurs blocs CIDR.
#Configure the security zone to allow IKE negotiation packets and IPsec data packets. The configuration here is simplified. Add fine-grained rules as needed
acl advanced 3001
 rule 0 permit ip
 quit
zone-pair security source any destination any
 packet-filter 3001
 quit
Étape 5 : Configuration du routage dynamique BGP
# Configure IP addresses for the tunnel interfaces to establish BGP peering with the VPN gateway on Alibaba Cloud.
interface tunnel 1 mode ipsec
 ip address 169.254.10.2 30
 quit
interface tunnel 2 mode ipsec
 ip address 169.254.20.2 30
 quit

# Delete the static routes that point to the tunnels in the static routing scenario.
undo ip route-static 192.168.0.0 16 Tunnel 1 preference 10
undo ip route-static 192.168.0.0 16 Tunnel 2 preference 20

# Configure BGP dynamic routing. The H3C firewall advertises 10.0.0.0/8 to the VPN gateway on Alibaba Cloud.
bgp 65500
peer 169.254.10.1 as-number 65535
peer 169.254.20.1 as-number 65535
address-family ipv4 unicast
peer 169.254.10.1 enable
peer 169.254.20.1 enable
network 10.0.0.0 8  # Advertise the CIDR block 10.0.0.0/8.
Une fois la configuration terminée, consultez la connexion BGP :
Vérifiez le routage dynamique BGP.
Vérifiez la table de routage.
Étape 6 : Vérifier les résultats
Du côté du centre de données, après avoir configuré la route depuis le client du centre de données vers l'appareil H3C, vous pouvez commencer à tester la connectivité réseau entre le centre de données et le VPC Alibaba Cloud, et vérifier le basculement.
Testez la connectivité entre le centre de données et le VPC : Connectez-vous à une instance ECS dans le VPC, exécutez
ping <private IP address of the data center server>. Si un paquet de réponse est reçu du serveur du centre de données, la communication est normale.-
Testez la haute disponibilité de la connexion IPsec-VPN.
Connectez-vous à une instance ECS dans le VPC et exécutez
ping <private IP address of the data center server> -c 10000pour envoyer continuellement des paquets d'accès au centre de données.Interrompez le tunnel actif de la connexion IPsec-VPN : Vous pouvez modifier la clé pré-partagée du tunnel actif de la connexion IPsec-VPN. Le tunnel actif est alors interrompu car les clés pré-partagées aux deux extrémités sont incohérentes.
Après l'interruption du tunnel actif, observez l'état de communication de l'instance ECS dans le VPC : Si le trafic reprend après une brève interruption, cela indique qu'après l'interruption du tunnel actif, le trafic communique automatiquement via le tunnel de secours.
Mode tunnel unique
Scénario

Prenons l'exemple du scénario illustré dans la figure précédente :
Une entreprise dispose d'un centre de données sur site. Le bloc CIDR du centre de données qui doit communiquer avec Alibaba Cloud est 10.34.0.0/24.
L'entreprise possède un VPC (Virtual Private Cloud) sur Alibaba Cloud. Le bloc CIDR du VPC est 192.168.0.0/16 et les services applicatifs sont déployés dans le VPC à l'aide d'Elastic Compute Service (ECS).
L'entreprise prévoit d'établir des connexions IPsec-VPN en mode tunnel unique entre le centre de données et le VPC dans le cloud afin de permettre l'accès mutuel aux ressources.
Pour le mode tunnel unique, cette rubrique fournit uniquement un exemple de configuration pour le routage statique.
Plan d'adressage IP
Pour plus de détails sur la configuration réseau impliquée dans cet exemple, consultez le tableau suivant.
Emplacement | Élément de configuration | Valeur d'exemple |
Centre de données | Adresse de l'appareil H3C | GE2 (sortie Internet) : 10.32.0.175/24 Saut suivant : 10.32.0.173 Adresse IP publique mappée : 8.XX.XX.3 |
GE4 (interface privée) : 10.34.0.20/24 | ||
IP du serveur | 10.34.0.21 | |
Alibaba Cloud | Adresse de la passerelle VPN | 39.XX.XX.17 |
Bloc CIDR du VPC | 192.168.0.0/16 | |
Bloc CIDR du vSwitch | 192.168.1.0/24 | |
Adresse IP de l'ECS | 192.168.1.11 |
Plan de configuration de la connexion IPsec-VPN
La configuration de la connexion IPsec-VPN côté Alibaba Cloud et côté pare-feu H3C doit être identique.
Élément de configuration | Valeur d'exemple | |
Clé prépartagée | ChangeMe**** | |
IKE | Version | ikev2 |
Mode de négociation | main | |
Algorithme de chiffrement | aes256 | |
Algorithme d'authentification | sha256 | |
Groupe DH | group14 | |
Durée de vie de la SA (secondes) | 86400 | |
IPsec | Algorithme de chiffrement | aes256 |
Algorithme d'authentification | sha256 | |
Groupe DH | group14 | |
Durée de vie de la SA (secondes) | 86400 | |
Prérequis
Vous avez créé une passerelle VPN, une passerelle client et une connexion IPsec-VPN, et vous avez configuré les routes pour la passerelle VPN côté Alibaba Cloud. Pour plus d'informations, consultez Mode tunnel unique.
Procédure
Cette rubrique utilise la version H3C vFW1k E1185 pour l'exemple de configuration. La configuration du pare-feu peut varier selon le modèle et la version. Vous pouvez effectuer la configuration en vous référant à la documentation correspondante ou en consultant le fournisseur du pare-feu en fonction de la version que vous utilisez réellement.
Routage statique
Étape 1 : Configurer les interfaces et le réseau
Configurez les adresses IP et les zones de sécurité pour l'interface orientée Internet et l'interface privée de l'appareil H3C, puis configurez les routes.
# Configure a public interface.
interface GigabitEthernet 2/0
 ip addr 10.32.0.175 24
 quit

# Configure a private interface.
interface GigabitEthernet 4/0
 ip addr 10.34.0.10 24
 quit

# Add the public and private interfaces to their respective security zone.
security-zone name Untrust
 import interface GigabitEthernet 2/0
 quit
security-zone name Trust
 import interface GigabitEthernet 4/0
 quit

# Configure routes for peer VPN gateway public IPs (Internet egress).
ip route-static 39.XX.XX.17 32 10.32.0.173
ip route-static 39.XX.XX.10 32 10.32.0.173
ip route-static 10.0.0.0 8 10.34.0.253
Étape 2 : Configuration du tunnel
Créez une interface de tunnel pour vous connecter au tunnel côté cloud.
# Configure the tunnel interface and apply IPsec to the tunnel interface.
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit

# Add the tunnel interface to the Untrust security zone.
security-zone name Untrust
 import interface Tunnel 1
 quit
Étape 3 : Configuration du jeu de transformations IPsec et de la politique
Configurez IPsec et IKE. Assurez-vous que les configurations sont cohérentes avec celles du côté Alibaba Cloud.
# Configure an IPsec transform set.
ipsec transform-set to-ali-trans
 encapsulation-mode tunnel
 protocol esp
 esp authentication-algorithm sha256
 esp encryption-algorithm aes-cbc-256
 pfs dh-group14
 quit

# Configure an IKEv2 proposal and policy.
ikev2 proposal to-ali-prop
 dh group14
 encryption aes-cbc-256
 integrity sha256
 prf sha256
 quit
ikev2 policy to-ali-policy
 priority 1
 proposal to-ali-prop
 quit

# Configure IKEv2 keychains — one per tunnel, pointing to the active and standby tunnel IPs.
ikev2 keychain to_ali_key1
 peer to-ali-peer1
  address 39.XX.XX.17 32
  identity address 39.XX.XX.17
  pre-shared-key plaintext ChangeMe****
  quit
 quit

 peer to-ali-peer2
ikev2 profile to-ali-profile1
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key1
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.17 32
 sa duration 86400
 dpd interval 30 periodic
 quit

 keychain to_ali_key1
ipsec profile to-ali-profile1 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile1
 dpd interval 30 periodic
 sa duration time-based 86400
 quit

 authentication-method local pre-share
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile1
 source 10.32.0.175
 destination 39.XX.XX.17
 quit

#Configure a route for the peer intranet CIDR block to point to the tunnel interface
ip route-static 192.168.0.0 16 Tunnel 1 preference 10
Étape 4 : Configuration de la politique de sécurité
Configurez une politique de sécurité pour autoriser le trafic du protocole IKE et le trafic de données IPsec à passer.
L'exemple présenté ici est une configuration simplifiée. Ajoutez des règles granulaires si nécessaire.
Si plusieurs blocs CIDR du côté du centre de données sur site doivent communiquer avec le VPC, nous vous recommandons d'utiliser le mode de routage basé sur la destination pour vous connecter au pare-feu H3C. Pour plus d'informations, consultez Solutions de configuration recommandées pour plusieurs blocs CIDR.
# Configure an ACL to allow IKE negotiation packets and IPsec data packets between the Untrust security zone and any other zone. In this example, the configurations are simplified. You can configure a fine-grained ACL based on your business requirements.
acl advanced 3001
 rule 0 permit ip
 quit
zone-pair security source any destination any
 packet-filter 3001
 quit
Étape 5 : Vérifier les résultats
Côté centre de données, après avoir configuré les routes des serveurs du centre de données vers l'appareil H3C, vous pouvez commencer à tester la connectivité réseau entre le centre de données et le VPC Alibaba Cloud.
Connectez-vous à une instance ECS qui ne possède pas d'adresse IP publique dans le VPC. Pour plus d'informations, consultez Aperçu des méthodes de connexion.
-
Exécutez la commande ping pour envoyer un ping à un serveur du centre de données afin de tester la connectivité réseau.
Si vous recevez des paquets de réponse echo, la connexion est établie.